 shmilylty/cheetah
un outil de force brute très rapide pour mots de passe de webshell

Description en anglais | Description en chinois


Cheetah est un outil de brute force par dictionnaire pour mots de passe de webshell, fonctionnant aussi rapidement qu'un guépard chassant sa proie.
Le principe de fonctionnement de Cheetah est qu'il peut soumettre un grand nombre de mots de passe de détection basés sur différents services web en une seule fois, avec une efficacité de cassage des milliers de fois supérieure à celle des autres outils courants de brute force de mots de passe de webshell.
Cette version pourrait être mise à jour moins fréquemment par la suite, veuillez utiliser la version Cheetah GUI !
Rapidité élevée.
Supporte Python 2.x et Python 3.x.
Supporte la lecture de grands fichiers dictionnaire de mots de passe.
Supporte la suppression des mots de passe en double dans les grands fichiers dictionnaire.
Supporte la détection automatique des services web.
Supporte le brute force en lot d'URLs de webshell avec mot de passe.
Supporte la falsification automatique de l'en-tête de requête.
Supporte actuellement les webshells php, jsp, asp, aspx.
$ docker build -t xshuden/cheetah .
$ docker run --rm -it xshuden/cheetah
$ docker run --rm -it xshuden/cheetah -h
$ docker run --rm -it xshuden/cheetah -u http://google.com
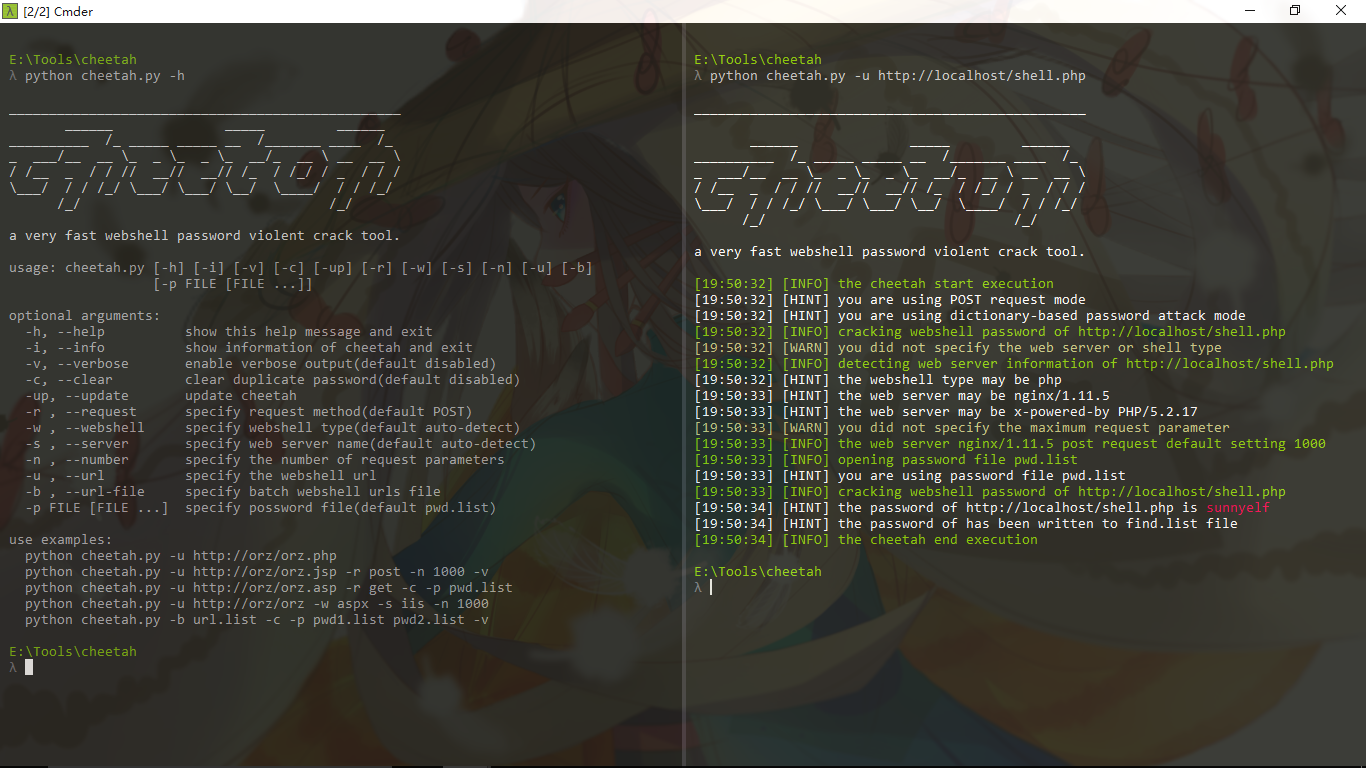
python cheetah.py -h
_________________________________________________
       ______              _____         ______
__________  /_ _____ _____ __  /_______ ____  /_
_  ___/__  __ \_  _ \_  _ \_  __/_  __ \ __  __ \
/ /__  _  / / //  __//  __// /_  / /_/ / _  / / /
\___/  / / /_/ \___/ \___/ \__/  \____/  / / /_/
      /_/                               /_/

un outil de brute force très rapide pour mots de passe de webshell.

usage: cheetah.py [-h] [-i] [-v] [-c] [-up] [-r] [-w] [-s] [-n] [-u] [-b]
                   [-p [file [file ...]]]

arguments optionnels:
  -h, --help            affiche ce message d'aide et quitte
  -i, --info            affiche les informations de cheetah et quitte
  -v, --verbose         active la sortie détaillée (désactivée par défaut)
  -c, --clear           supprime les mots de passe en double (désactivé par défaut)
  -up, --update         met à jour cheetah
  -r , --request        spécifie la méthode de requête (par défaut POST)
  -t , --time           spécifie l'intervalle entre les requêtes en secondes (par défaut 0)
  -w , --webshell       spécifie le type de webshell (par défaut détection automatique)
  -s , --server         spécifie le nom du serveur web (par défaut détection automatique)
  -n , --number         spécifie le nombre de paramètres de requête
  -u , --url            spécifie l'URL du webshell
  -b , --url-file       spécifie le fichier contenant les URLs de webshell en lot
  -p file [file ...]    spécifie le fichier de mots de passe (par défaut data/pwd.list)

exemples d'utilisation :
  python cheetah.py -u http://orz/orz.php
  python cheetah.py -u http://orz/orz.jsp -r post -n 1000 -v
  python cheetah.py -u http://orz/orz.asp -r get -c -p pwd.list
  python cheetah.py -u http://orz/orz -w aspx -s iis -n 1000
  python cheetah.py -b url.list -c -p pwd1.list pwd2.list -v
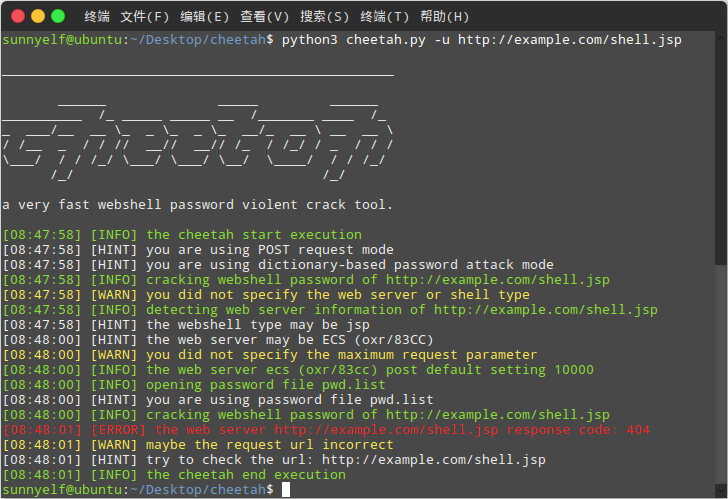
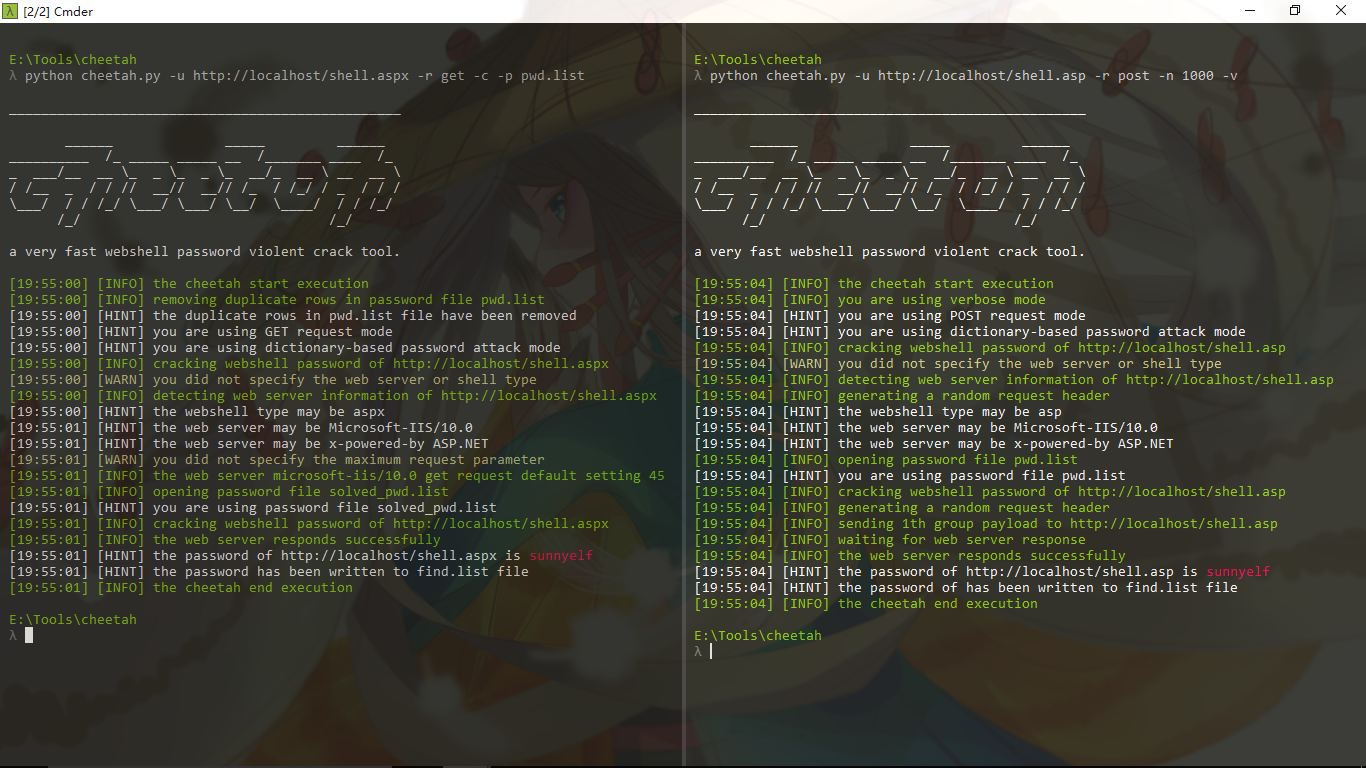
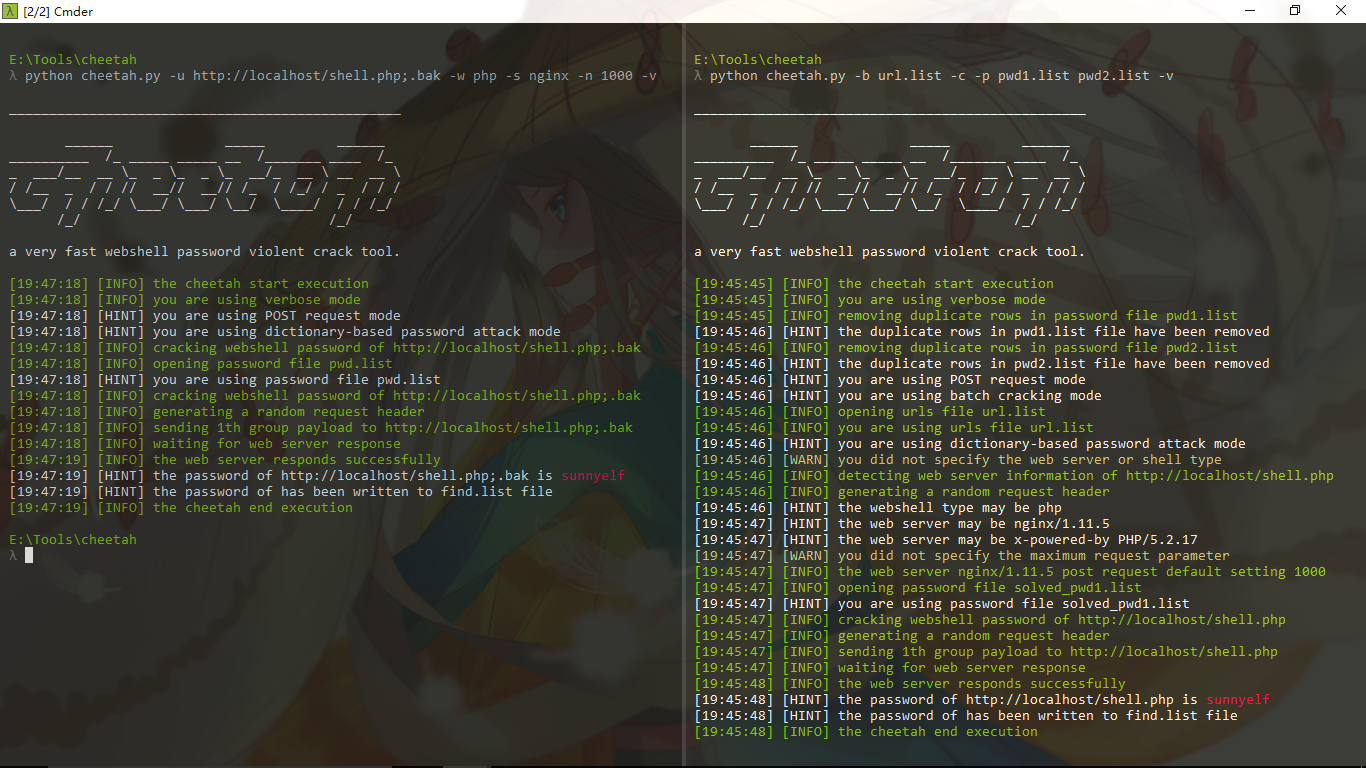
git clone https://github.com/sunnyelf/cheetah.git
python cheetah.py
git pull orgin master
cheetah:
│  .codeclimate.yml
│  .gitignore
│  .travis.yml
│  cheetah.py              programme principal
│  LICENSE
│  README.md
│  README_zh.md
│  update.py               module de mise à jour
│
├─data
│      big_shell_pwd.7z   fichier de gros mots de passe de shell
│      pwd.list           fichier de mots de passe par défaut pour shell
│      url.list           fichier par défaut d'URLs de webshell en lot
│      user-agent.list    fichier des user-agents
│
└─images
        1.png
        2.png
        3.png
        4.png
        logo.jpg






