
 0xshe/fuck-cdn
Compétence de découverte automatisée des IP d'origine CDN pour Claude Code qui exécute plus de 40 méthodes OSINT priorisées, recoupe les candidats via le comportement SSL et HTTP, et évalue la confiance.
Épuiser tous les moyens, déshabiller le CDN jusqu'à l'os, trouver la véritable IP.
Une compétence (Skill) automatisée de traçage d'origine CDN conçue pour Claude Code. Saisissez un nom de domaine cible, elle exécute automatiquement plus de 40 méthodes OSINT par ordre de priorité, construit une chaîne de preuves et produit un verdict final.
╔══════════════════════════════════════════════════╗
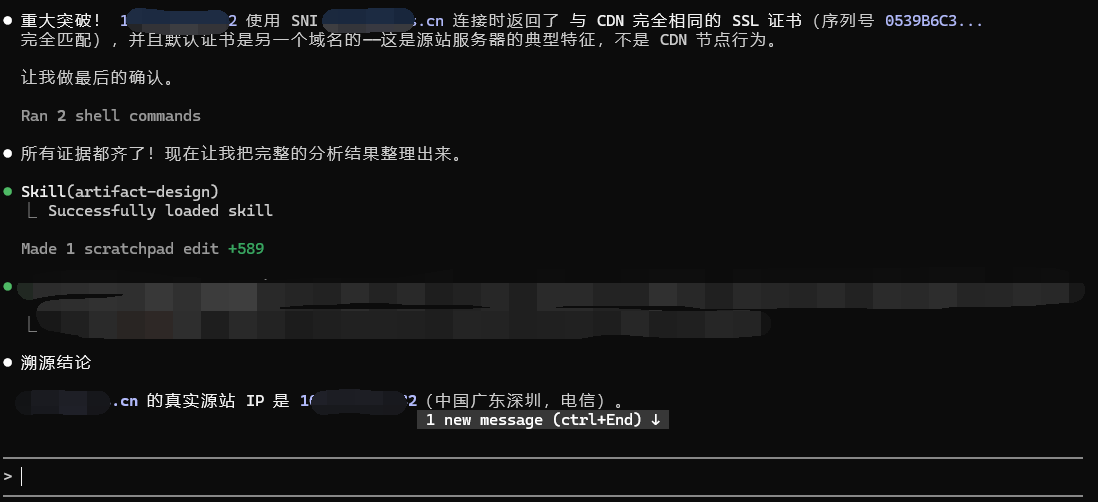
║  IP réelle :  103.***.**.32                      ║
║  Confiance :  Certaine (95%+)                    ║
║  Localisation : Chine Guangdong Shenzhen · Telecom ║
║  Chaîne de preuves :  [S] Correspondance exacte du certificat SSL ║
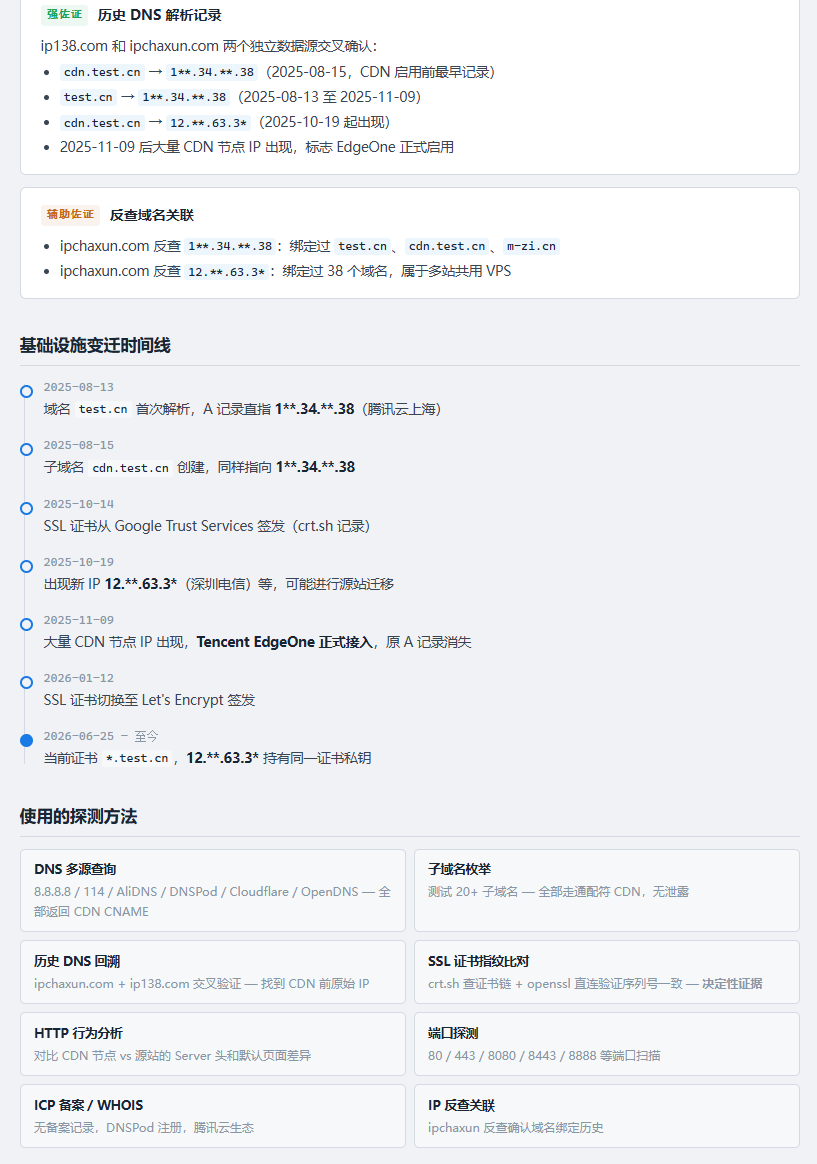
║          [A] Confirmation par enregistrements DNS historiques     ║
║          [A] Vérification par différence de comportement HTTP     ║
╚══════════════════════════════════════════════════╝
Peu importe derrière quel CDN la cible se cache — Cloudflare, Tencent EdgeOne, Alibaba Cloud, AWS CloudFront, Akamai, Fastly, Azure, Imperva, Sucuri, Huawei Cloud, Wangsu, Baidu Cloud, voire tout CDN inconnu absent de la liste — FUCK-CDN essaiera successivement, du coût le plus faible au plus élevé :
| Priorité | Méthode | Coût en Tokens |
|---|---|---|
| P0 | Fuite d'enregistrements SPF/MX/TXT, connexion directe IPv6, rétrospection DNS historique | Très faible |
| P1 | Comparaison exacte du numéro de série du certificat SSL, énumération de sous-domaines, analyse des différences de comportement de l'en-tête HTTP Server | Moyen |
| P2 | Recherche spatiale Shodan / FOFA / Censys / ZoomEye / Quake / Hunter, Favicon Hash, scan de tous les ports | Assez élevé |
| P3 | Traçage d'en-têtes d'e-mail, audit du code source JS, corrélation de domaines de la même organisation, recherche inversée par ID GA/AdSense, contournement spécifique au CDN | Élevé |
| P4 | Fouille approfondie : archéologie Web Archive, audit de configuration du code source, renseignement passif, métadonnées de fournisseurs cloud, pénétration WAF, attaque temporelle, assistance OSINT, inférence de topologie réseau | Très élevé |
Si P0 touche, on s'arrête, pas un seul Token gaspillé. Ce n'est qu'en cas d'échec qu'on passe au niveau suivant. P0-P3 + contournement spécifique/générique du CDN tous échoués ? P4 épuisera tous les moyens non conventionnels jusqu'au bout. Après avoir trouvé une IP candidate, on entre automatiquement dans la phase de vérification — comparaison de certificat SSL + comparaison de comportement HTTP + recherche inversée d'IP — triple validation croisée, avec un niveau de confiance attribué.
git clone <repo_url> FUCK-CDN
cd FUCK-CDN
claude
Après le clonage, lancez directement Claude Code dans le répertoire du projet, la compétence se charge automatiquement.
Si vous avez déjà votre propre projet, il suffit de copier le fichier de compétence dedans :
# À exécuter à la racine de votre projet
mkdir -p .claude/skills
curl -o .claude/skills/fuck-cdn.md \
  <repo_raw_url>/.claude/skills/fuck-cdn.md
Ou manuellement :
.claude/skills/fuck-cdn.md.claude/skills/ de votre projet (créez-le s'il n'existe pas)# Placez-le dans le répertoire skills au niveau utilisateur, partagé par tous les projets
mkdir -p ~/.claude/skills
cp .claude/skills/fuck-cdn.md ~/.claude/skills/
Après avoir lancé Claude Code, saisissez / pour afficher la liste des compétences disponibles, vous devriez voir fuck-cdn.
Appelez directement dans Claude Code :
/fuck-cdn example.com
Ou en langage naturel :
Aide-moi à trouver l'IP réelle de example.com
Il existe deux façons de configurer les clés API :
Ouvrez .claude/skills/fuck-cdn.md, trouvez la zone de configuration des clés API en haut, et saisissez vos clés :
SHODAN_API_KEY     = "votre clé"
FOFA_EMAIL         = "votre e-mail"
FOFA_API_KEY       = "votre clé"
CENSYS_API_ID      = "votre ID"
CENSYS_API_SECRET  = "votre Secret"
SECURITYTRAILS_KEY = "votre clé"
ZOOMEYE_API_KEY    = "votre clé"
QUAKE_API_KEY      = "votre clé"
HUNTER_API_KEY     = "votre clé"
VIRUSTOTAL_KEY     = "votre clé"
Une fois rempli, elles sont utilisées automatiquement à chaque appel, sans saisie répétée.
Avertissement de sécurité : si votre projet est un dépôt public, ne committez pas le fichier skill contenant les clés. Il est recommandé d'ajouter
.claude/skills/fuck-cdn.mdà.gitignore, ou de ne renseigner les clés que dans une installation locale / globale (~/.claude/skills/).
Indiquez directement vos clés à Claude dans la conversation, elles ne seront utilisées qu'en mémoire pour la session en cours, sans écriture dans aucun fichier :
Ma clé Shodan est xxxx, l'e-mail FOFA est xxx et la clé est xxx
Aide-moi à trouver l'IP réelle de example.com
| Plateforme | Format de clé | Quota gratuit | Usage |
|---|---|---|---|
| Shodan | SHODAN_API_KEY | Dès l'inscription | Recherche d'IP présentant les mêmes caractéristiques par certificat/favicon/titre |
| FOFA | FOFA_EMAIL + FOFA_API_KEY | Dès l'inscription | Recherche par icon_hash, certificat, mot-clé body |
| Censys | CENSYS_API_ID + CENSYS_API_SECRET | Dès l'inscription | Recherche exacte par empreinte de certificat SHA256 |
| SecurityTrails | SECURITYTRAILS_KEY | 50 gratuits/mois | Enregistrements DNS historiques, énumération de sous-domaines |
| ZoomEye | ZOOMEYE_API_KEY | Dès l'inscription | Recherche par certificat, titre |
| 360 Quake | QUAKE_API_KEY | Dès l'inscription | Recherche par certificat |
| Hunter 鹰图 | HUNTER_API_KEY | Dès l'inscription | Recherche par certificat |
| VirusTotal | VIRUSTOTAL_KEY | 500 gratuits/jour | Historique de résolution, énumération de sous-domaines |
Utilisable sans aucune clé. Toutes les méthodes des phases P0 et P1 (DNS historique, comparaison de certificats, énumération de sous-domaines, analyse de comportement HTTP) ne nécessitent pas de clé, et le taux de réussite est déjà élevé. La valeur des clés réside dans la phase P2 — les moteurs de recherche spatiaux peuvent considérablement améliorer le taux de réussite contre des cibles hautement protégées.
Pas seulement l'identification, chaque CDN dispose de méthodes de contournement dédiées :
