AI-Red-Teaming-Guide

Un guide complet pour les tests adversariaux et l'évaluation de la sécurité des systèmes d'IA, aidant les organisations à identifier les…

Un guide complet pour les tests adversariaux et l'évaluation de la sécurité des systèmes d'IA, aidant les organisations à identifier les…

Liste sélectionnée de ressources pour la découverte d'actifs et la reconnaissance de la surface d'attaque, couvrant l'énumération de sous-domaines,…

CTI Cyber Threat Intelligence OSINT Dark Web Deep Web Research. Outil de collecte d'informations sur les gangs de ransomwares.

Curated collection of 1000+ online OSINT tools and services for geolocation, social media, domain/IP, email, image and archive investigations.

Parcourt les sites .onion via Tor pour collecter les titres de pages, les noms d'hôtes et les relations de liens, en exportant des arborescences JSON…

🐍 - Crawler sur les sites du réseau Tor, à la recherche de mots-clés.

Flux de renseignements sur les menaces C2 générés automatiquement, comprenant des IP, des domaines, des chemins d'URL et des métadonnées de…

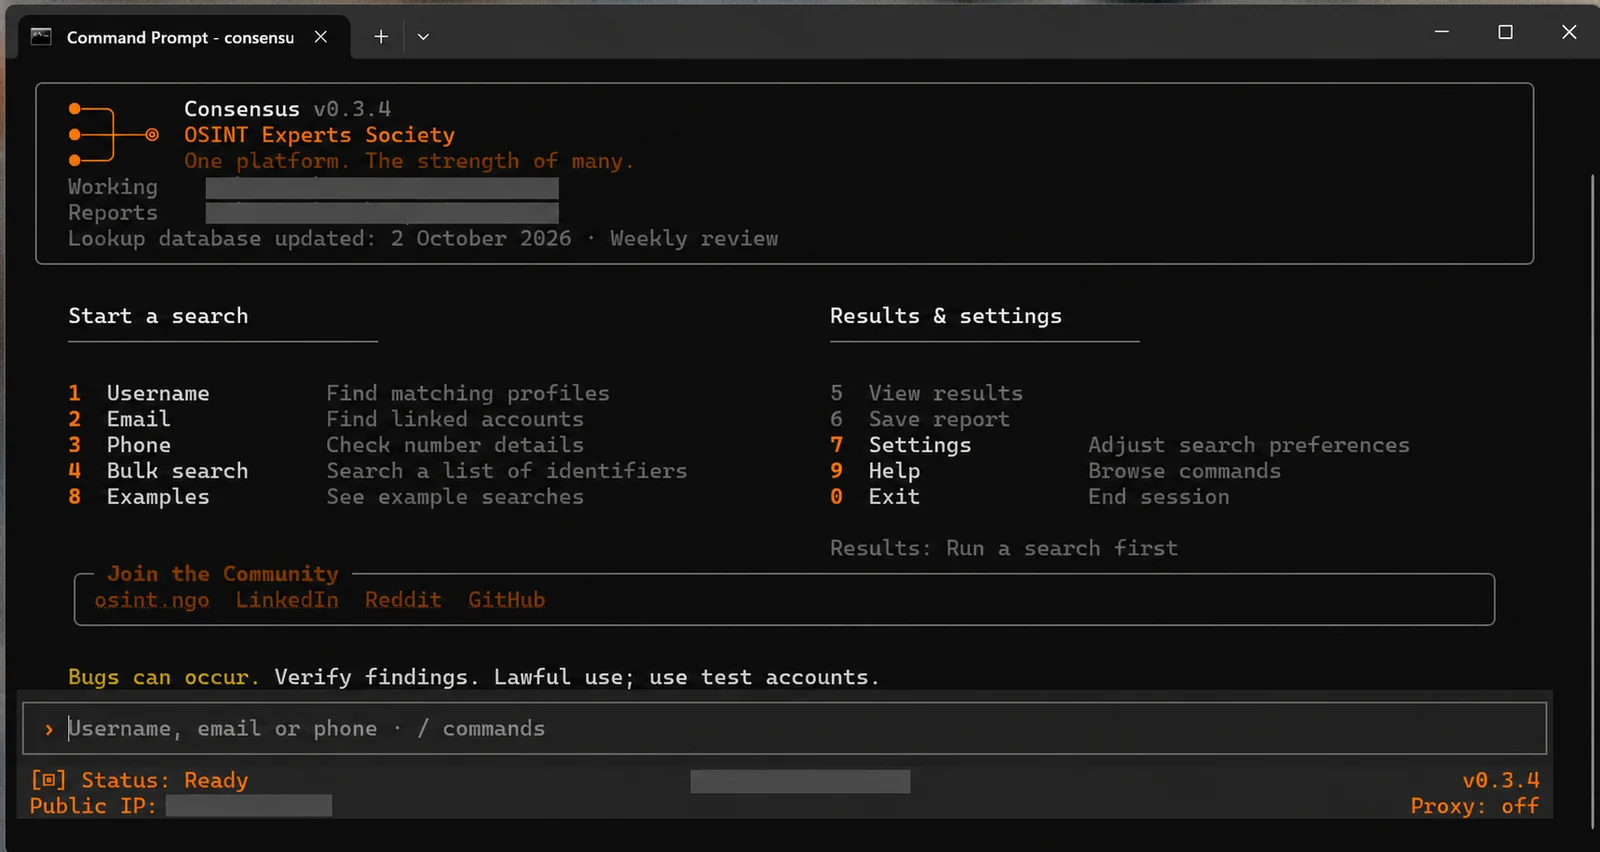
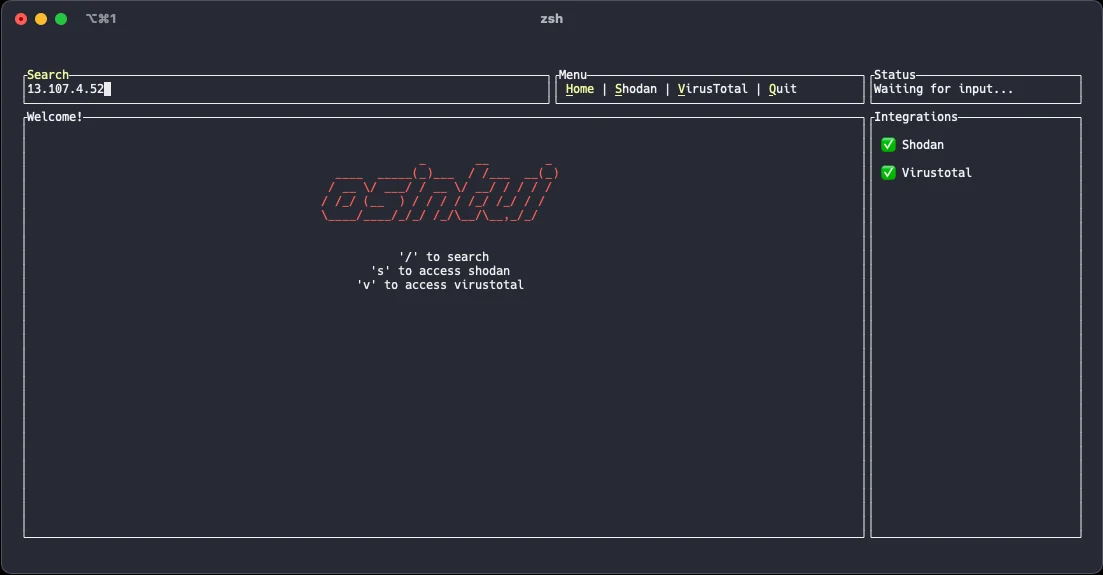
Interface utilisateur en terminal pour le renseignement en sources ouvertes

Jeu de données de vulnérabilités Ubuntu publiant les avis de sécurité USN/LSN aux formats JSON OSV et OpenVEX pour l'analyse automatisée des…

AI-first external attack surface assessment with continuous discovery, evidence-based vulnerability validation, and developer-agent MCP integration.

Base de données de vulnérabilités de sécurité incluant les CVE et les avis de sécurité issus de GitHub dans le monde des logiciels open source.

Indicateurs de compromission (IOC) sélectionnés issus des enquêtes sur les logiciels malveillants de Doctor Web, publiés à des fins de renseignement…

Installe et configure un capteur honeypot DShield sur Raspberry Pi ou Ubuntu, en exécutant les honeypots SSH et HTTP Cowrie et en transmettant les…

Récupérez ce que l'obfuscation dissimule dans les binaires Rust (chaînes, crates, fonctions de bibliothèque, flux de contrôle aplati) via analyse…

Pot de miel OPC UA à forte interaction pour ICS/SCADA — multi-profils (pétrole et gaz, eau, réseau électrique), simulation de processus en temps…

Projet de référence OWASP pour les preuves de sécurité de l'IA agentique : corrèle l'exécution des agents, l'identité, les appels d'outils et les…

Un modèle de risque orienté vers l’audit qui décrit comment les inférences générées par des agents peuvent changer de statut épistémique, acquérir…

Système de traçage inter-agents et de diagnostic de sécurité pour les agents LLM utilisant des outils : normalise les événements de trace, construit…