

 hevnsnt/cvengine
Évaluation de la surface d'attaque externe axée sur l'IA, avec découverte continue, validation des vulnérabilités fondée sur des preuves et intégration MCP pour les agents de développement.
cvENGINE découvre et cartographie automatiquement vos actifs exposés sur Internet, identifie chaque service et chaque version qu'il trouve, et vous indique lesquelles des CVE exploitées aujourd'hui vous touchent réellement, puis reproduit ce qu'il peut à l'aide de vérifications sûres et en lecture seule. Gestion de la surface d'attaque de niveau entreprise, sans frais de licence, sans tarification par actif, et entièrement open source.



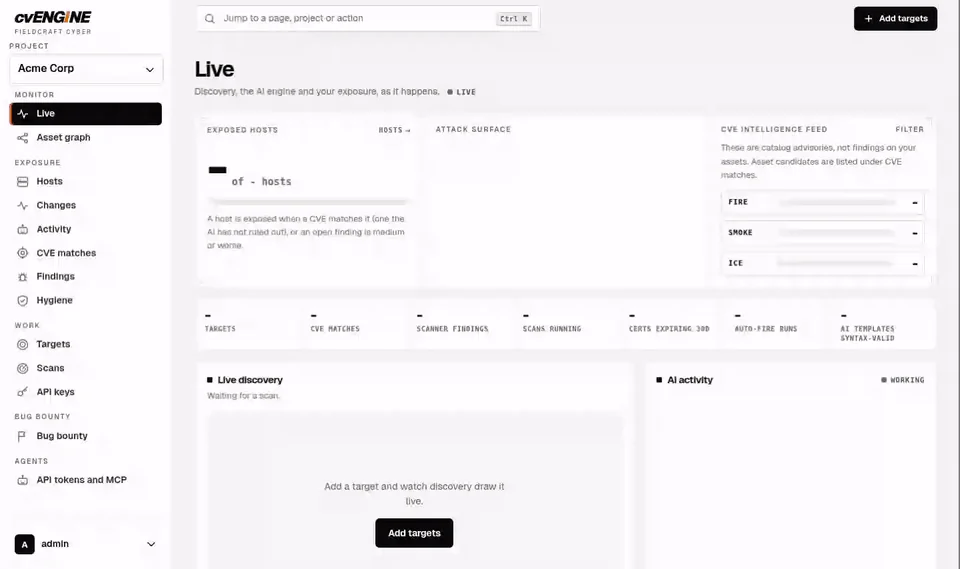
Les outils de surface d'attaque trouvent des actifs. Les scanners de vulnérabilités trouvent des failles. Les flux de menaces trouvent des CVE. cvENGINE fait tourner les trois comme une seule boucle continue et vous remet un verdict au lieu d'un tas d'alertes. Il répond à la seule question qui compte : lesquelles des vulnérabilités d'aujourd'hui sont actives sur des actifs que je possède, et puis-je les reproduire ?
Découvrir. Découverte de sous-domaines et d'actifs avec bbot en modes passif, standard et approfondi (captures d'écran en mode approfondi). Une surveillance de la transparence des certificats qui importe directement les nouveaux noms d'hôtes dans l'évaluation. Cibles sous forme de domaines, d'IP, de plages CIDR ou d'URL, ajoutées en masse par organisation et par projet. Chaque domaine apex fait l'objet d'un balayage approfondi chaque semaine.
Comprendre. Un enregistrement par hôte : ports, services, produits, versions, OS, bannières, TLS et technologies, issus de nmap et nuclei. naabu balaie chaque port de chaque adresse avant que nmap n'en identifie l'empreinte, plus un balayage en arrière-plan des 65 535 ports, un hôte à la fois, pour tout ce qui change entre-temps. Des vérifications de routes web qui étiquettent chaque route comme ouverte, connexion, session requise, SSO ou redirection. Des vérifications d'exposition pour Redis, Memcached, PostgreSQL, Elasticsearch et CouchDB qui répondent sans authentification. Hygiène des e-mails et des domaines : SPF, DKIM, DMARC, CAA, MTA-STS, DANE, DNSSEC et TLS.
Prioriser. Notes Feu, fumée et glace issues de CISA KEV, ENISA EUVD, Metasploit, Exploit-DB, EPSS, CVSS, et éventuellement VulnCheck KEV. Un score de 0 à 100 pour chaque hôte, avec les raisons affichées. Tri par IA de chaque constatation en confirmée, probable, à valider, probable faux positif ou non applicable. Connectez votre propre IA, avec vos propres clés API (Anthropic, OpenAI, OpenRouter) ou un modèle sur votre propre matériel (Ollama, vLLM), et une revue toutes les trois heures met en file le prochain tri, la validation ou le nouveau scan par projet et ajuste la concurrence du scanner à partir de mesures réelles.
Vérifier. Validation automatique en lecture seule : un template nuclei vérifié, une vérification nmap sur un seul port, une sonde de bannière ou la vérification de base de données, chacune enregistrant la commande exacte exécutée. Valider maintenant sur toute correspondance CVE. Lorsqu'aucun template n'existe, l'IA en rédige un, et il ne s'exécute jamais sur vos hôtes avant qu'une personne ne l'approuve. Le déclenchement automatique optionnel (désactivé par défaut) teste les nouvelles CVE sur les hôtes correspondants au fur et à mesure que le flux les fournit.
