

whodunit
 bontchev/whodunit
Reconnaître les groupes APT les plus susceptibles d'être à l'origine d'un incident
digital-forensicsthreat-intelligenceincident-response
bontchev/whodunitReconnaître les groupes APT les plus susceptibles d'être à l'origine d'un incident

 montysecurity/infrahunter
Chassez activement les infrastructures d'attaquants en filtrant les résultats Shodan avec les données URLScan.
 gi7w0rm/malwareconfiglists
Just some lists of Malware Configs Quelques listes de configurations de malwares
 joesecurity/sigma-rules
Règles Sigma de Joe Security
 lasq88/socgholish_finder
Scanne les sites web à la recherche d'injections JavaScript SocGholish, désopacifie les charges utiles malveillantes et signale les URL de domaines…
 g-les/100daysofyara
100 Days of YARA, à mettre à jour avec des règles et des idées au fil de l'année.
 sifalcon/detection
Collection organisée de règles de détection et d'IOC extraits d'interventions DFIR et d'analyses de malwares pour appuyer la chasse aux menaces, la…
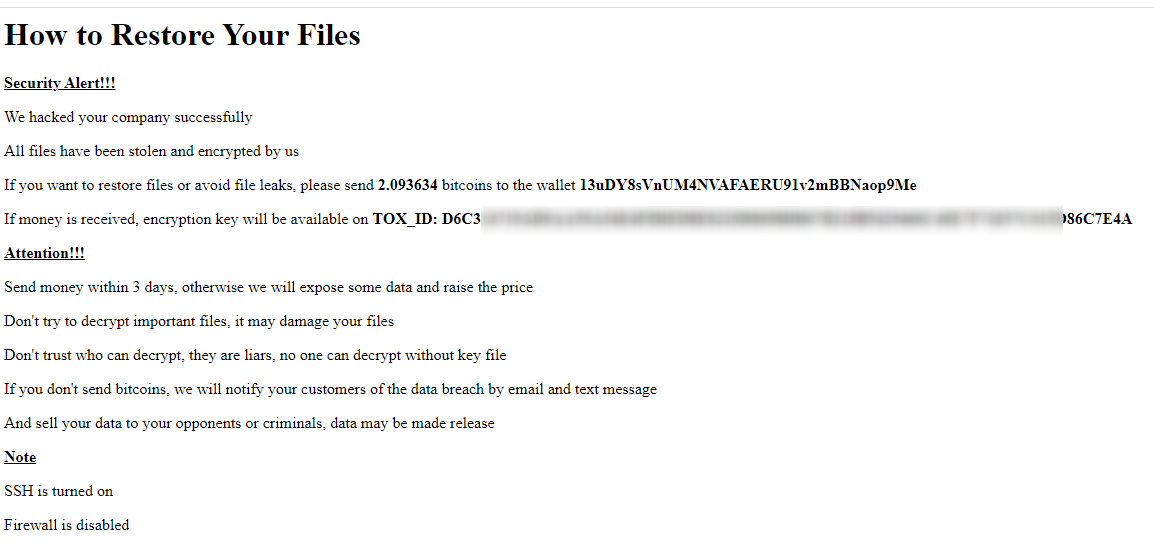 soufianetahiri/esxi_ransomware_bitcoinwallets
ESXi attaques de ransomware semi-automatisées portefeuilles bitcoin
 fastfire/ioc_attack_esxi_feb_2023
Collection d'IoC disponibles et liés aux attaques sur les infrastructures ESXi survenues à partir du vendredi 3 février 2023.
 embee-research/sigma
Un dépôt pour publier des règles de détection au public.
 inquest/malware-samples
Une collection d’échantillons de malwares et d’informations de dissection associées, très probablement référencée depuis http://blog.inquest.net
 inquest/yara-rules-vt
Collection de règles YARA conçues pour une utilisation via VirusTotal.com.
 nexusfuzzy/raccoon_config
Scanne une liste de serveurs raccoon de Tria.ge et extrait la configuration.

 curated-intel/ukraine-cyber-operations
Curated Intelligence collabore avec des analystes du monde entier pour fournir des informations utiles aux organisations en Ukraine qui recherchent…
 delivr-to/detections
Un espace dédié au contenu de détection développé par l'équipe de delivr.to
 dr4k0nia/yara-rules
Une collection de mes règles yara
 t3l3m3try/threat_hunting
Quelques requêtes de Threat Hunting utiles pour les blue teamers