

yowie
 joda32/yowie
Finds the SaaS services an organisation subscribes to, using only externally observable data. Built for shadow IT discovery.
defensive-toolsosintreconnaissance+9
3
joda32/yowieFinds the SaaS services an organisation subscribes to, using only externally observable data. Built for shadow IT discovery.
 hilmiazizi/oorecon
Interface terminale pour la découverte de la surface d'attaque : reconnaissance DNS, énumération de sous-domaines, scan de ports, reverse IP, URLs de…
 tegal1337/pocketpentester
Boîte à outils de sécurité offensive Android priorisant le mode hors ligne, avec 21 modules pour la reconnaissance, le scan de ports, l'énumération…
 sleepingbag945/dddd
Outil de collecte d'actifs par lots et de scan de vulnérabilités pour les red teams. Récupère les cibles depuis Hunter, Fofa et Quake, effectue du…
 qyvora/qyvora-anansi
Moteur de renseignement sur la surface d'attaque en terminal-first. Conçu pour la vitesse, la portabilité et le signal technique brut.

 vqkro/higernes
une boîte à outils OSINT passive en python et c++ : noms d'utilisateur, e-mails, domaines, adresses IP, téléphones, hachages. sans clés, sans…
 ankhcorp/nuke.sh
Script de reconnaissance passive et de cartographie de la surface d'attaque basé sur Bash, utilisant uniquement des API publiques et des outils Linux…
 devcop95/bugbounty-lab101
Un espace de travail complet pour le bug bounty destiné aux chercheurs HackerOne. Comprend l'application du périmètre, un pipeline automatisé de…
 0xshe/fuck-cdn
Compétence de découverte automatisée des IP d'origine CDN pour Claude Code qui exécute plus de 40 méthodes OSINT priorisées, recoupe les candidats…
 karim852/kumo-domain-recon-tool
Framework de reconnaissance OSINT et de sécurité de domaine exécutant 26 modules parallèles pour le DNS, les ports, les sous-domaines, les…
 sakispat/simple-pentesting
Une boîte à outils Python éducative pour les tests d'intrusion autorisés : scanner de ports multithread, énumération de sous-domaines et de…
 gmh5225/domain-enumeration-sicarius
Un autre outil pour l'énumération de sous-domaines avec quelques tours de magie 🧙🏻♂️
 yeee3642/edu-recon
Orchestrateur de reconnaissance et de triage autorisé pour le secteur de l'éducation (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, fuite de…
 paulsec/api-dnsdumpster.com
Client Python pour dnsdumpster.com permettant de récupérer les enregistrements DNS, les sous-domaines et les cartes réseau pour la reconnaissance et…
 sec-dan/wp2shell-scanner
Outil CLI en lecture seule pour vérifier si un site WordPress est exposé à WP2Shell (CVE-2026-63030 / CVE-2026-60137)
 yashas-13/pentx-vapt-skill
Outil de pentest VAPT open-source basé sur l'IA en 5 phases — recon/scan/vuln/exploit/report avec PoC
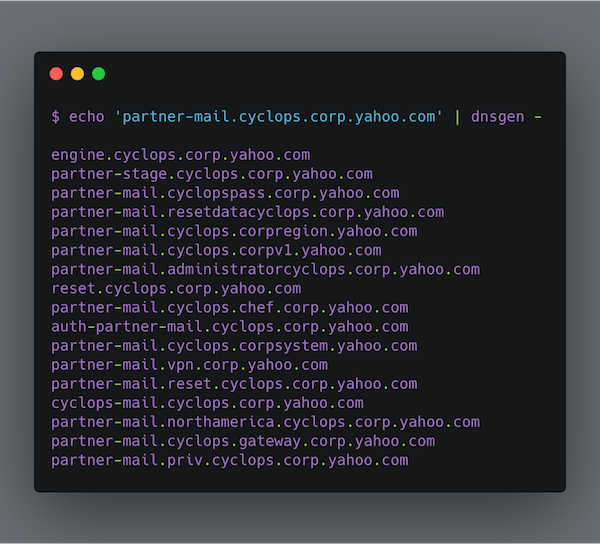 alephnullsk/dnsgen
Génère des permutations de noms de domaine pour l'énumération de sous-domaines et la reconnaissance, prenant en charge les listes de mots…
 hakluke/hakrevdns
Petit outil rapide pour effectuer des recherches DNS inversées en masse.