MobileApp-Pentest-Cheatsheet

La cheat sheet Mobile App Pentest a été créée pour fournir une collection concise d'informations de grande valeur sur des sujets spécifiques de test…

La cheat sheet Mobile App Pentest a été créée pour fournir une collection concise d'informations de grande valeur sur des sujets spécifiques de test…

Quokka : un exportateur binaire rapide et précis

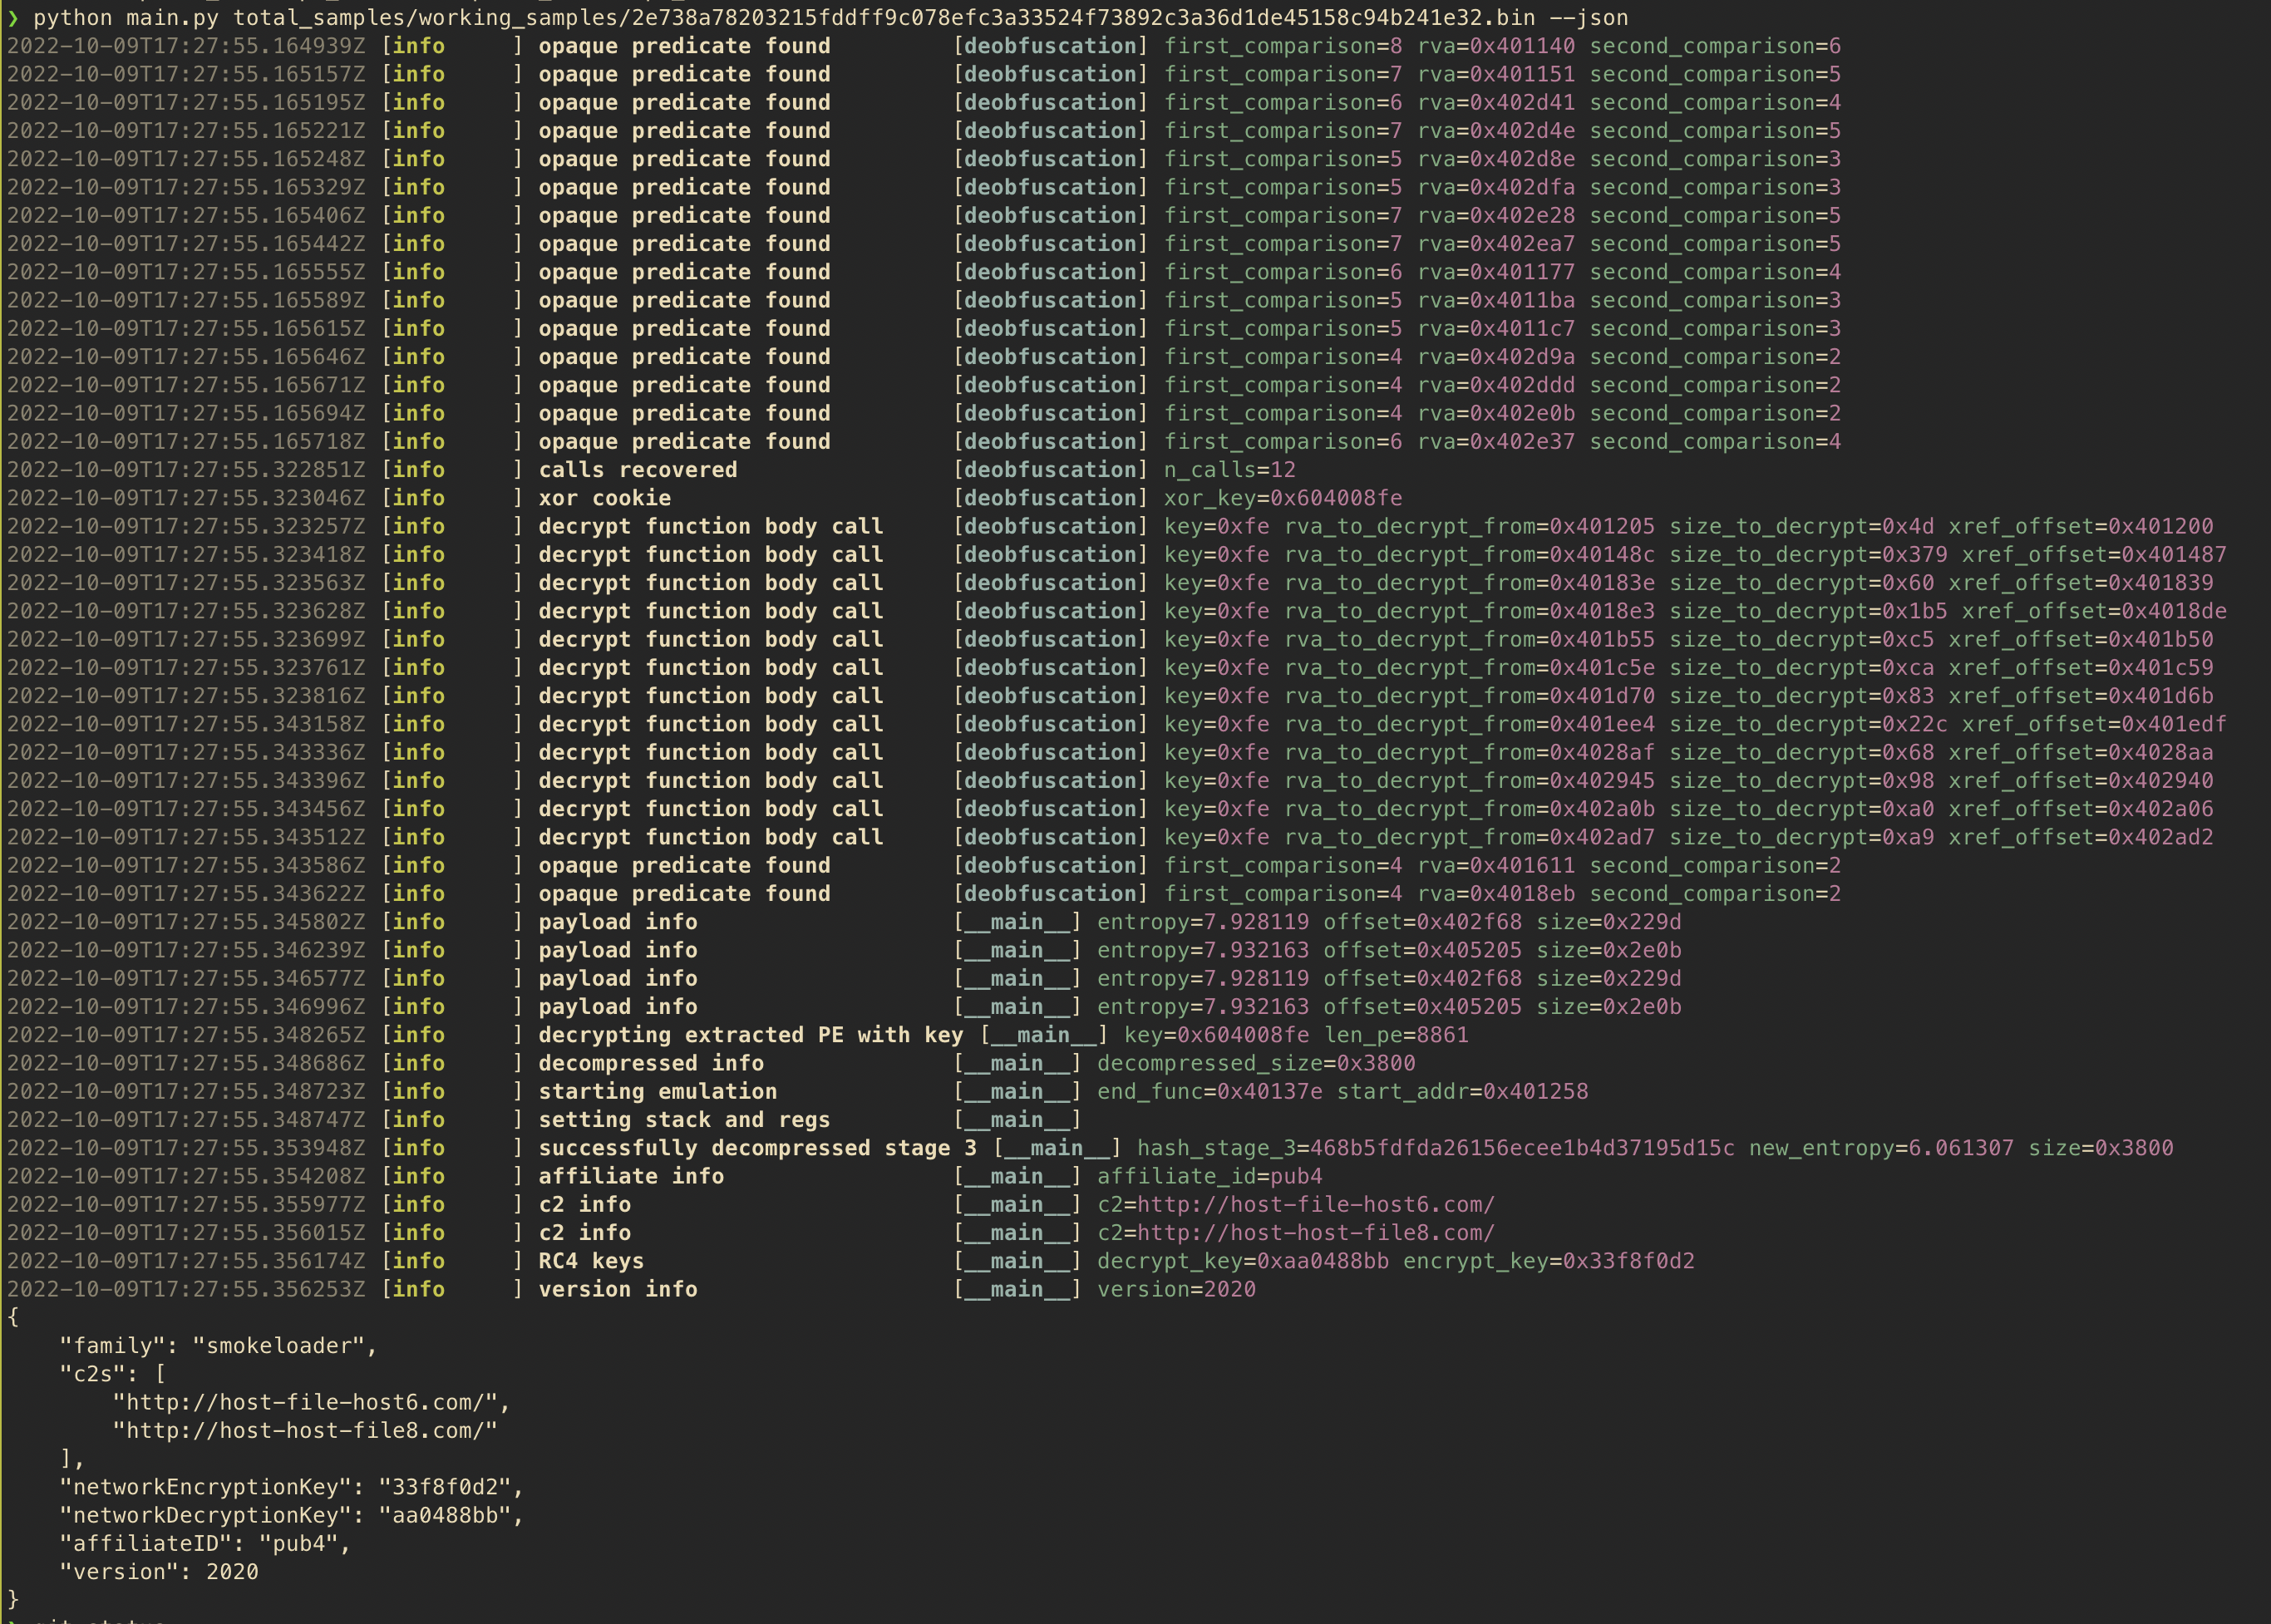
Extracteur statique de configuration pour les échantillons SmokeLoader qui désobfusque, dépaquette et émule les routines protégées afin de récupérer…

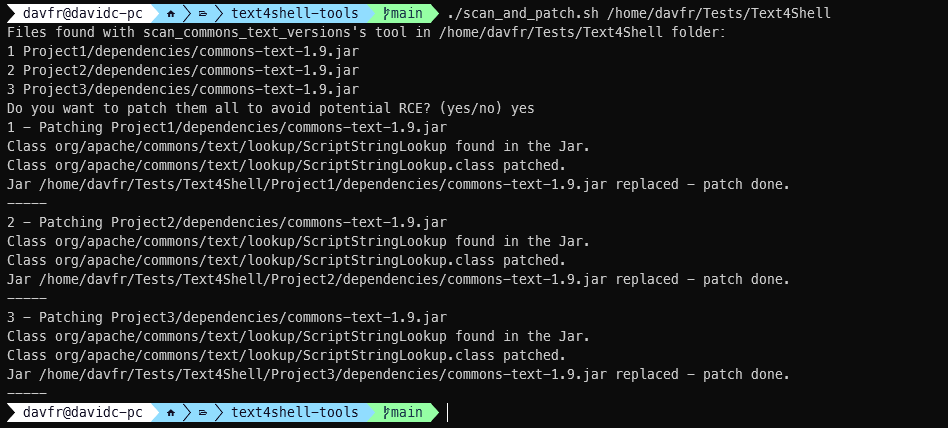
Détecter et corriger les instances vulnérables d'Apache Commons Text dans les artefacts Java JAR/WAR ; identifier les classes par empreinte et…

Ce dépôt contient les Indicateurs de Compromission (IOC) issus des rapports publics de Zscaler ThreatLabz.

Collection organisée de règles de signature pour détecter et classer les fichiers malveillants par correspondance de motifs, avec instructions CLI…

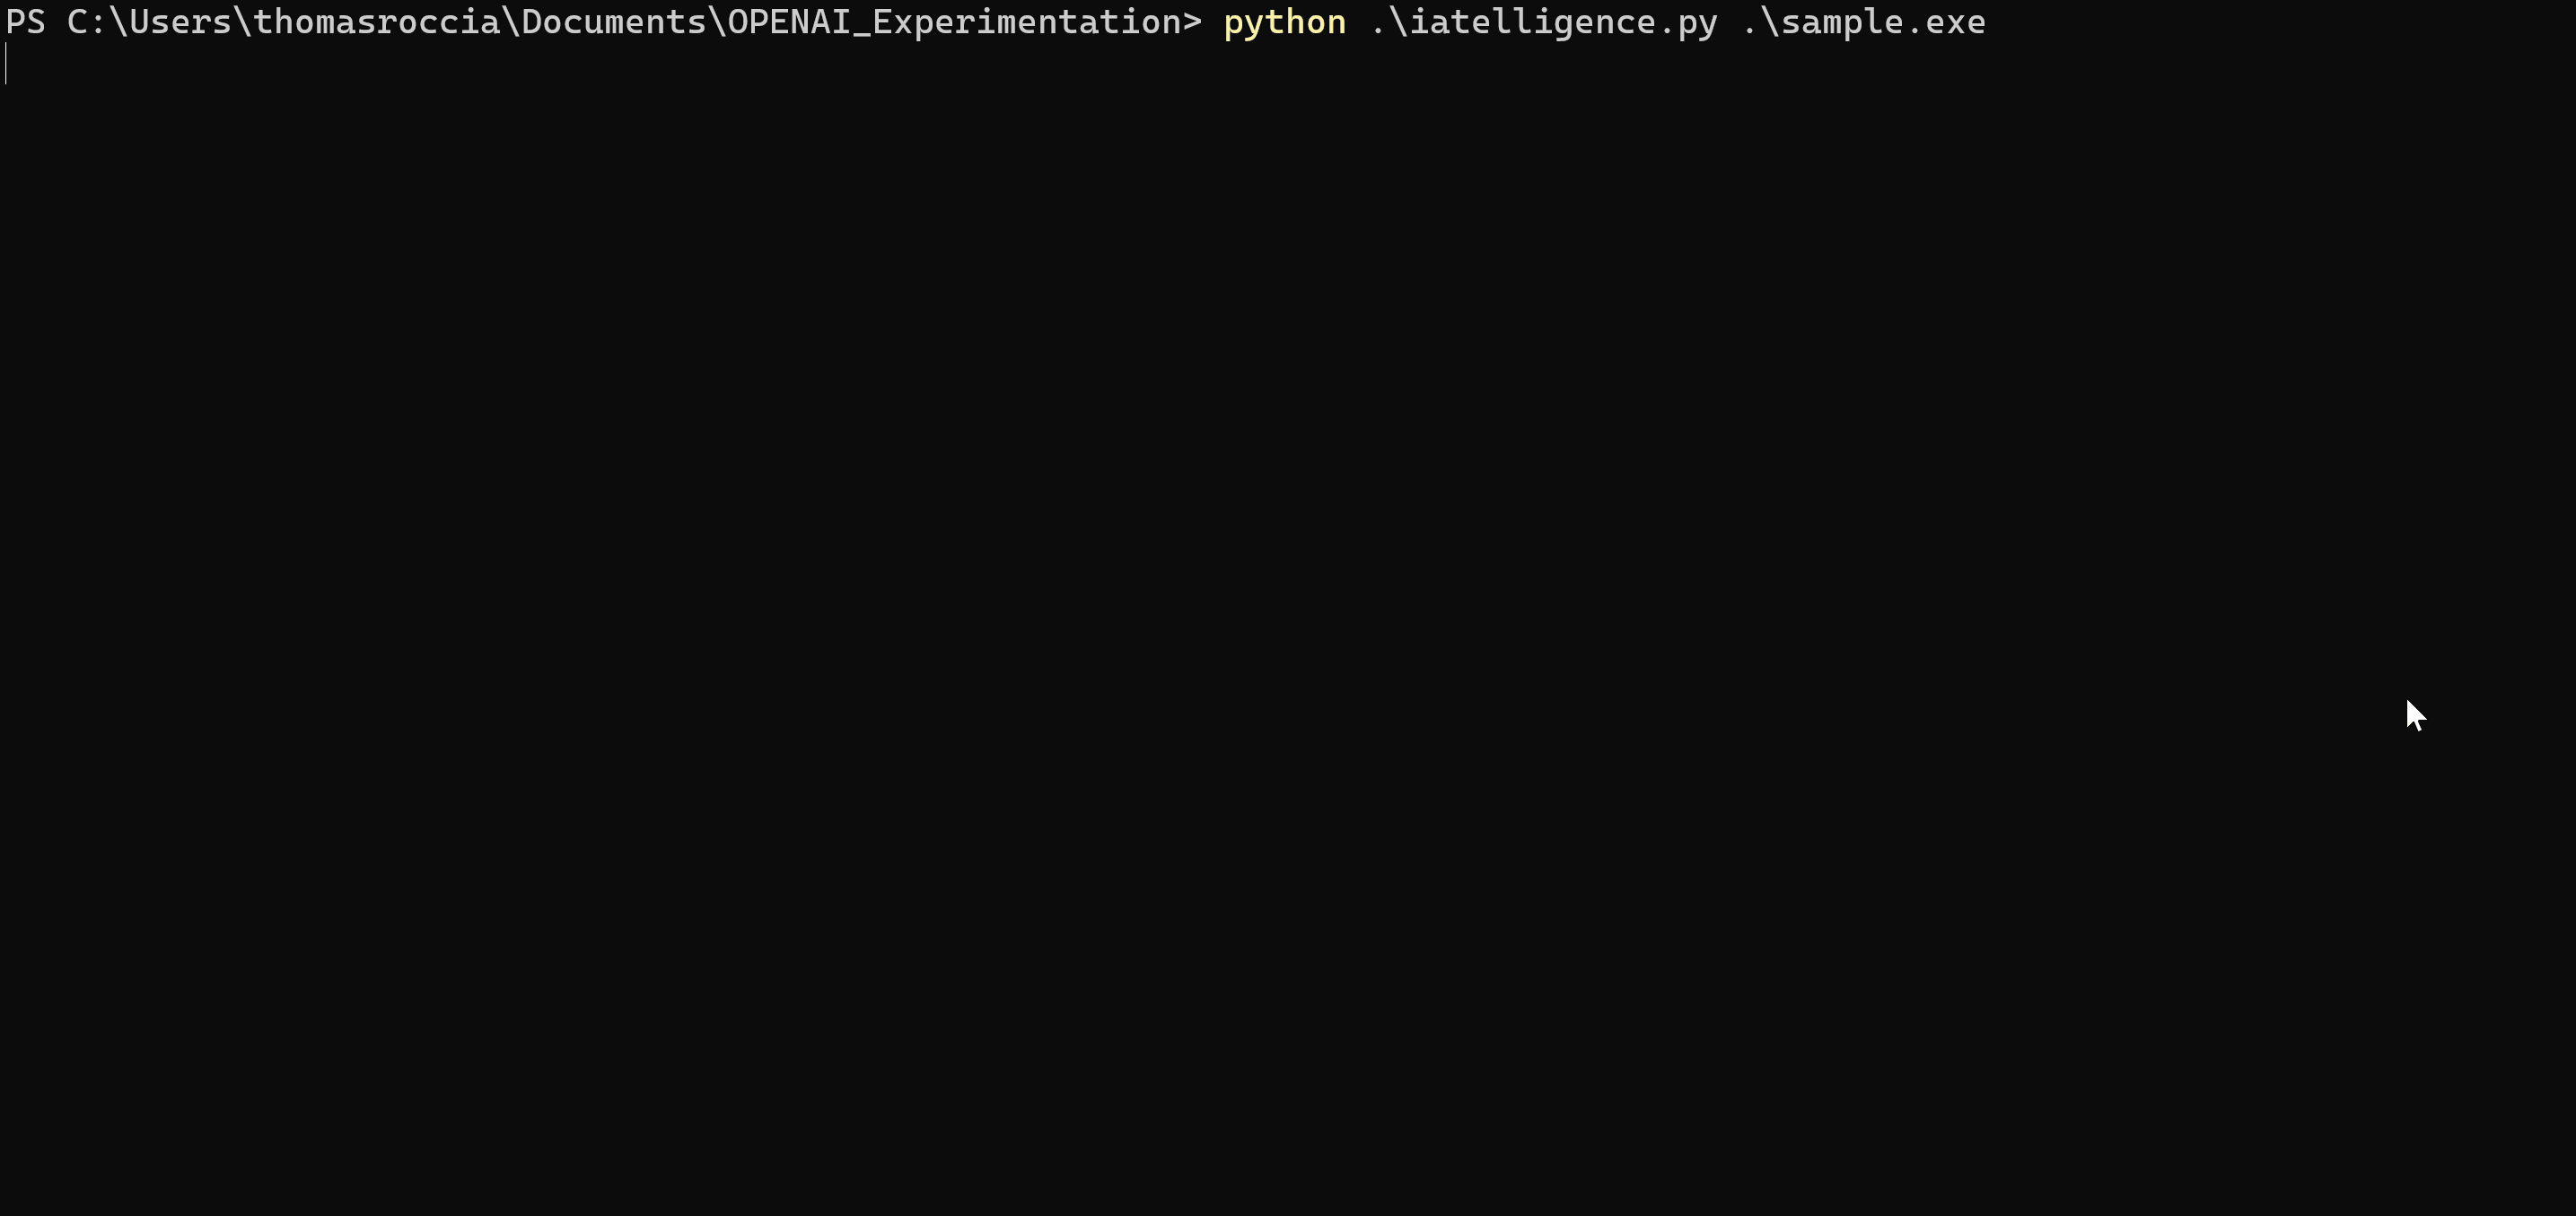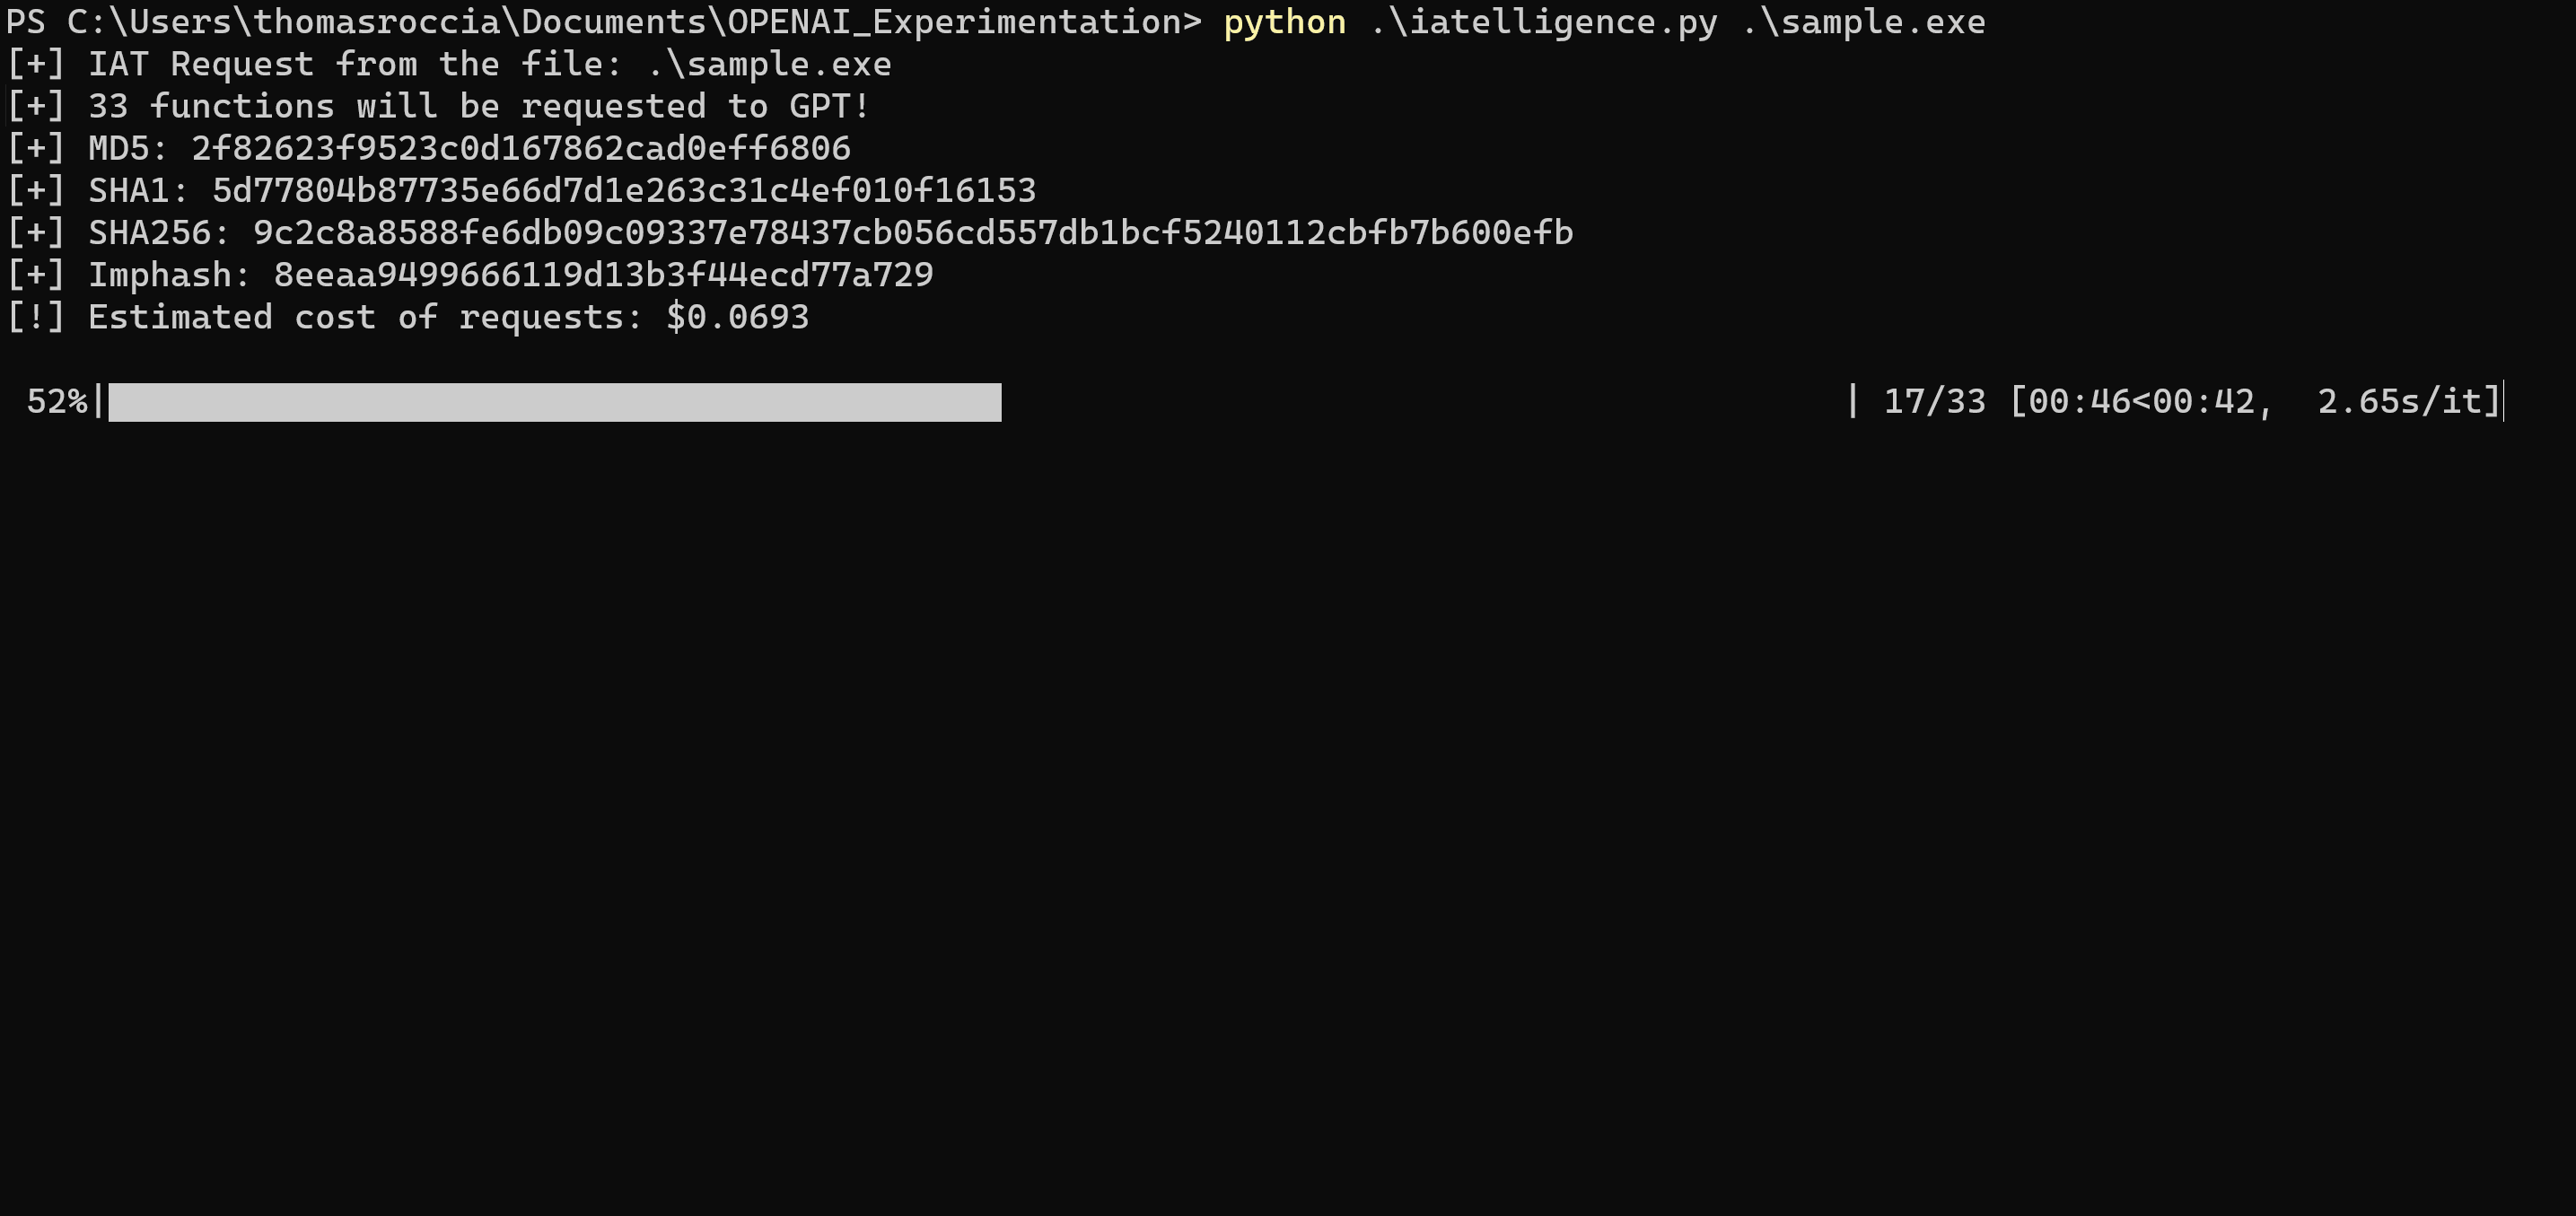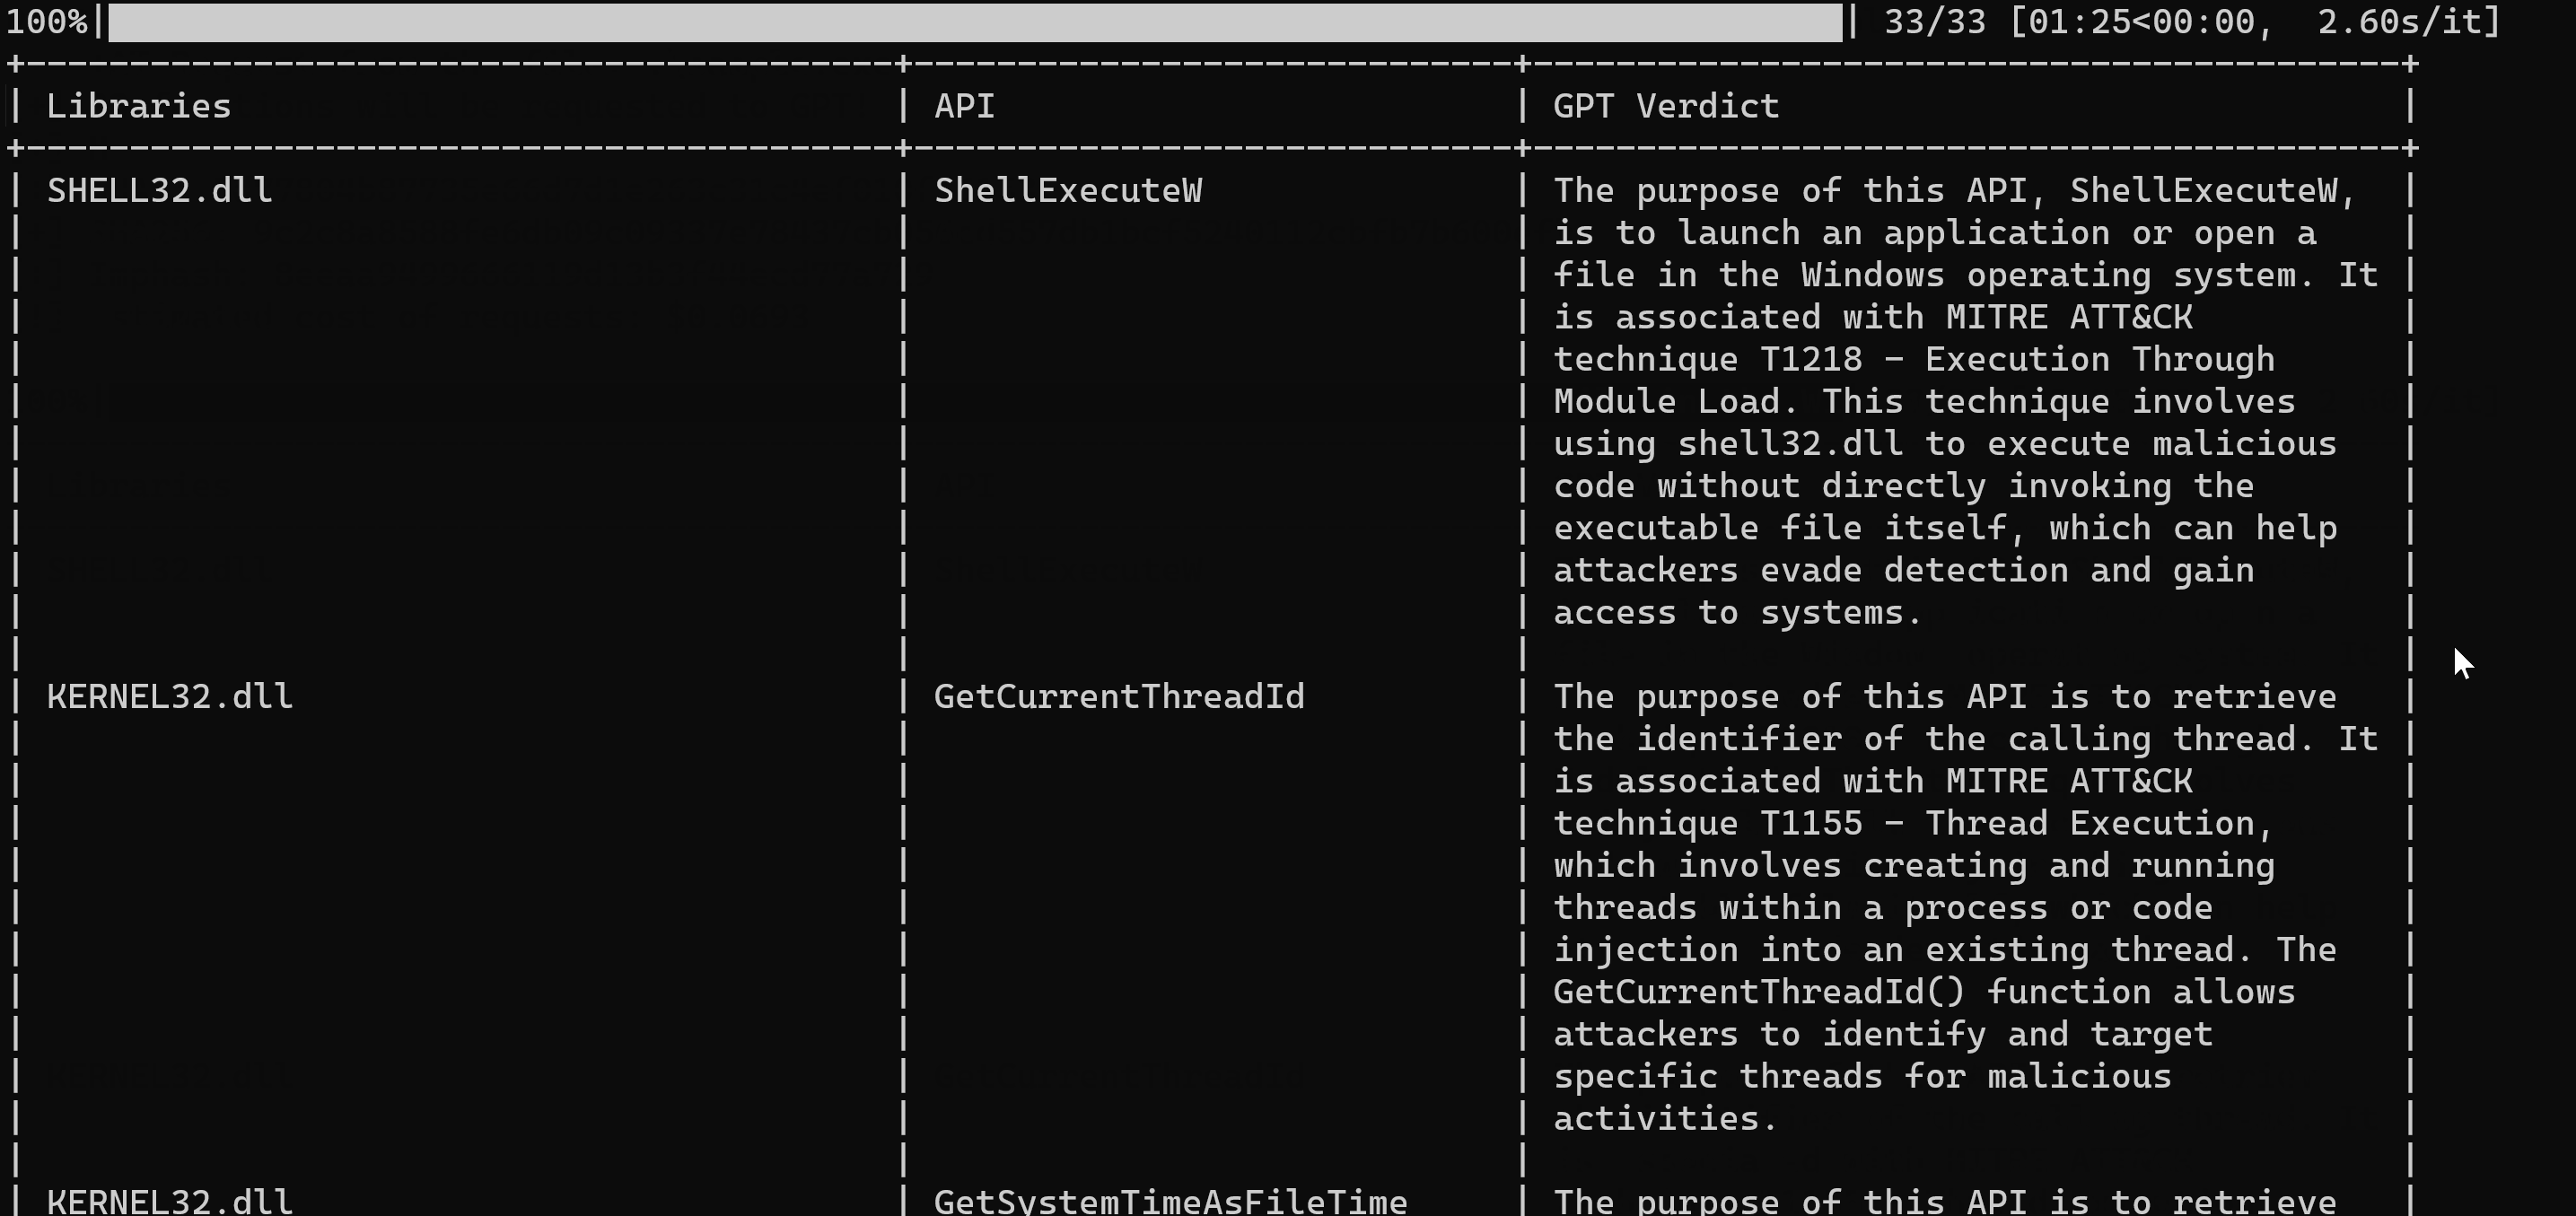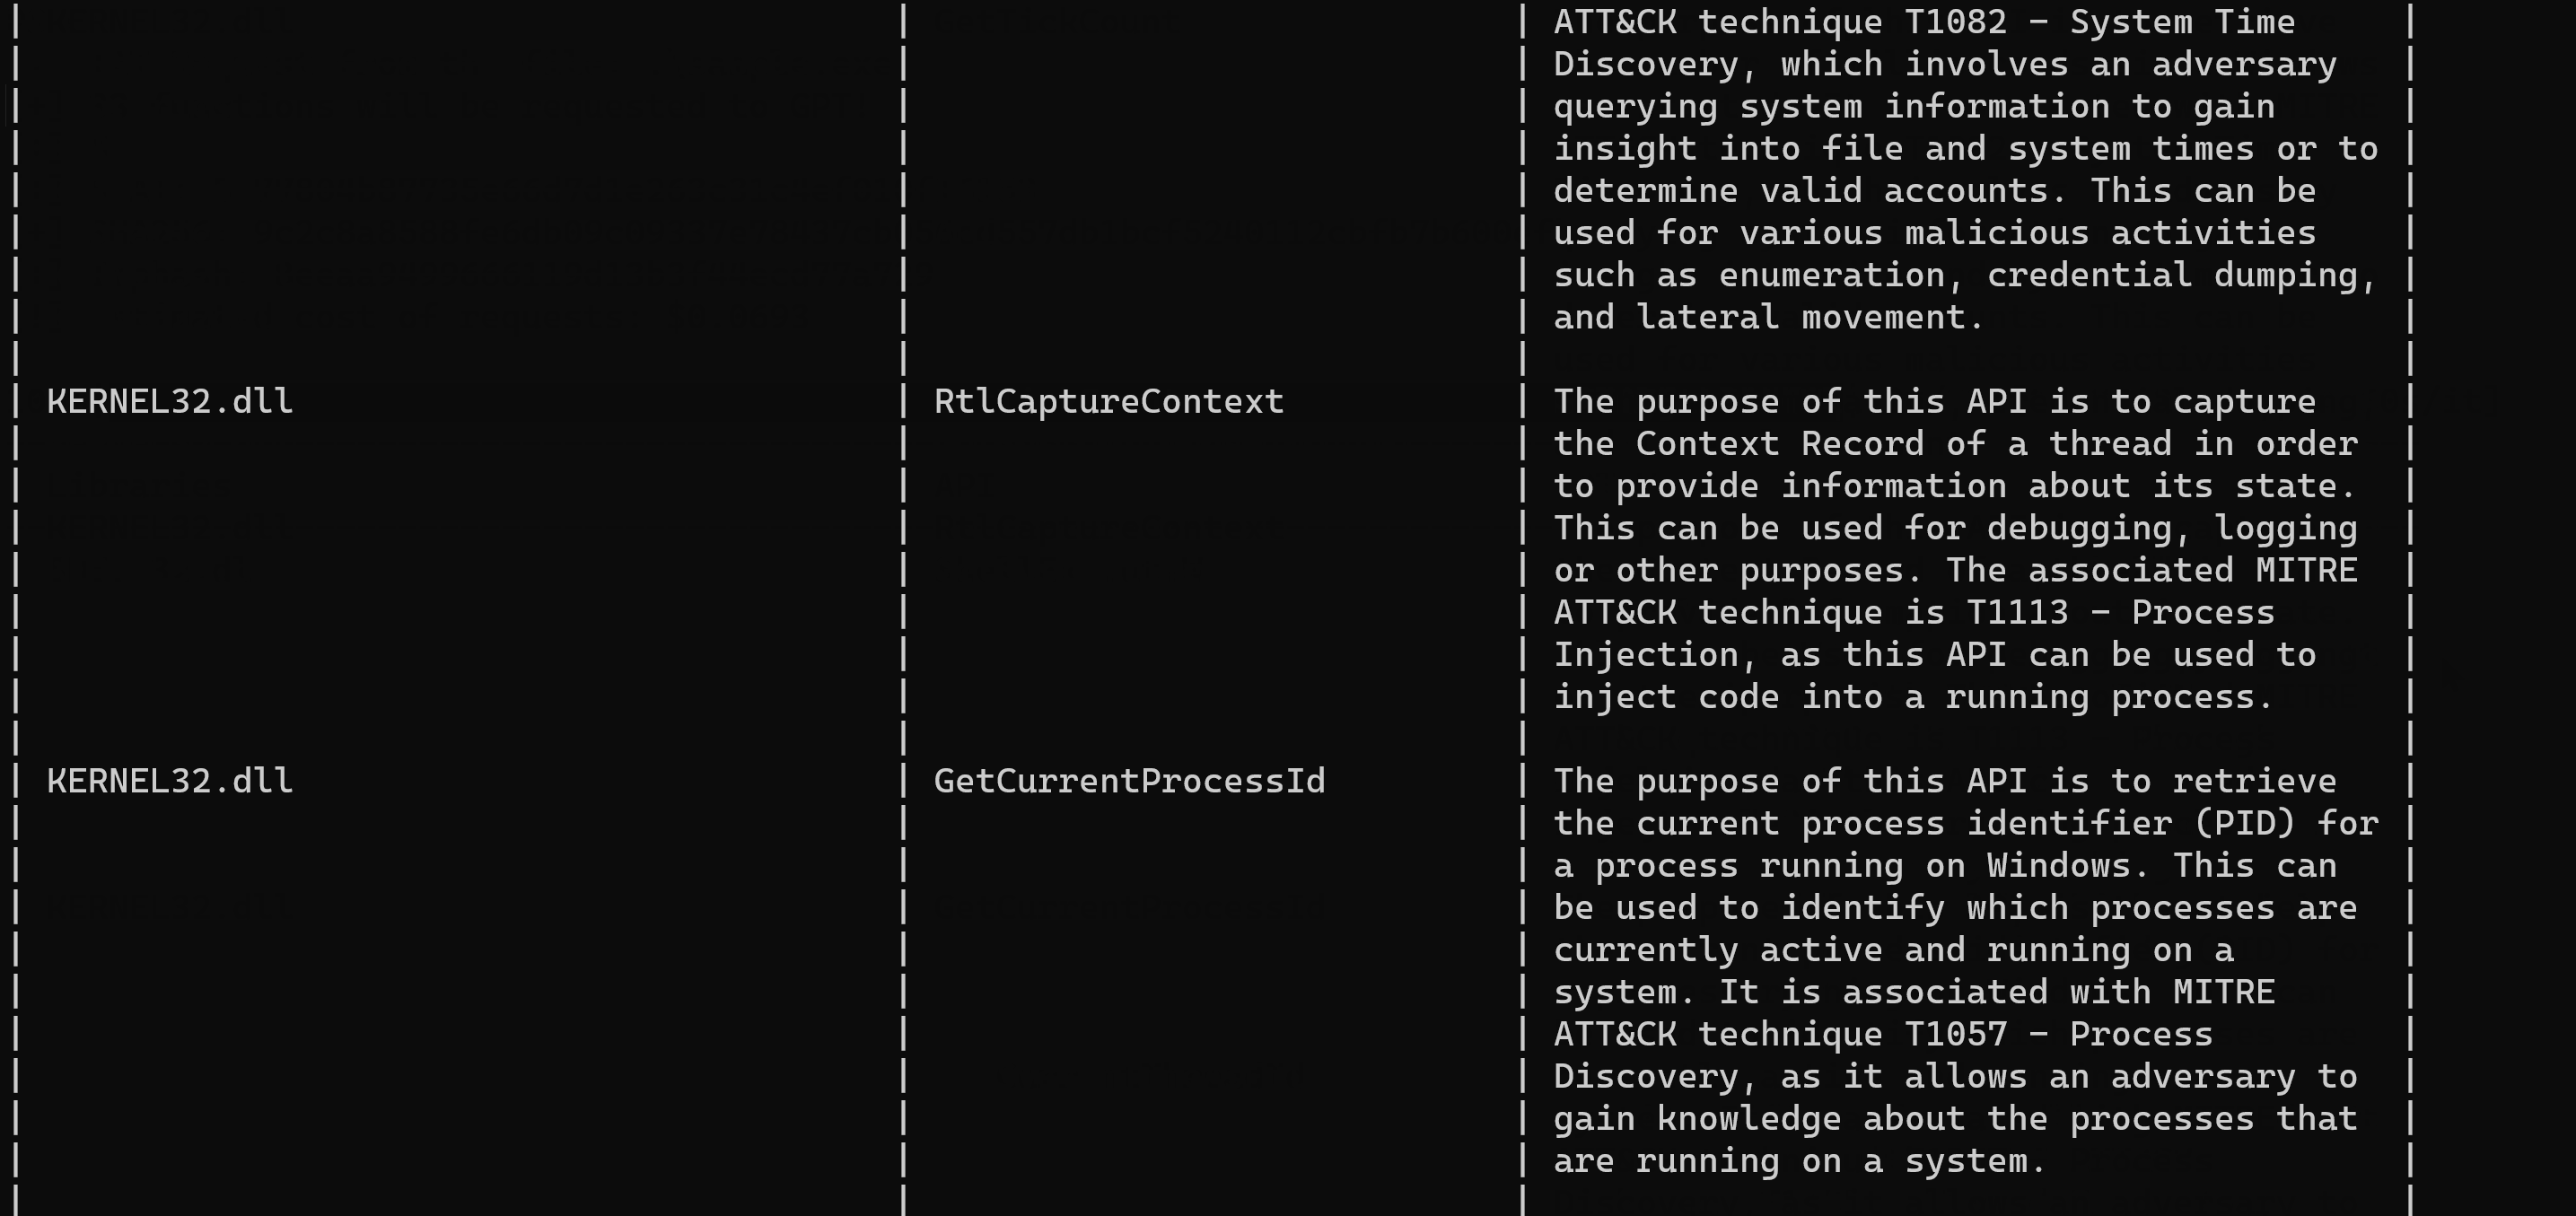
IATelligence est un script Python qui extrait l'IAT d'un fichier PE et demande à GPT d'obtenir plus d'informations sur l'API et la matrice ATT&CK…

Sélectionner les bugs d'un binaire où le motif ressemble à CVE-1337-Days

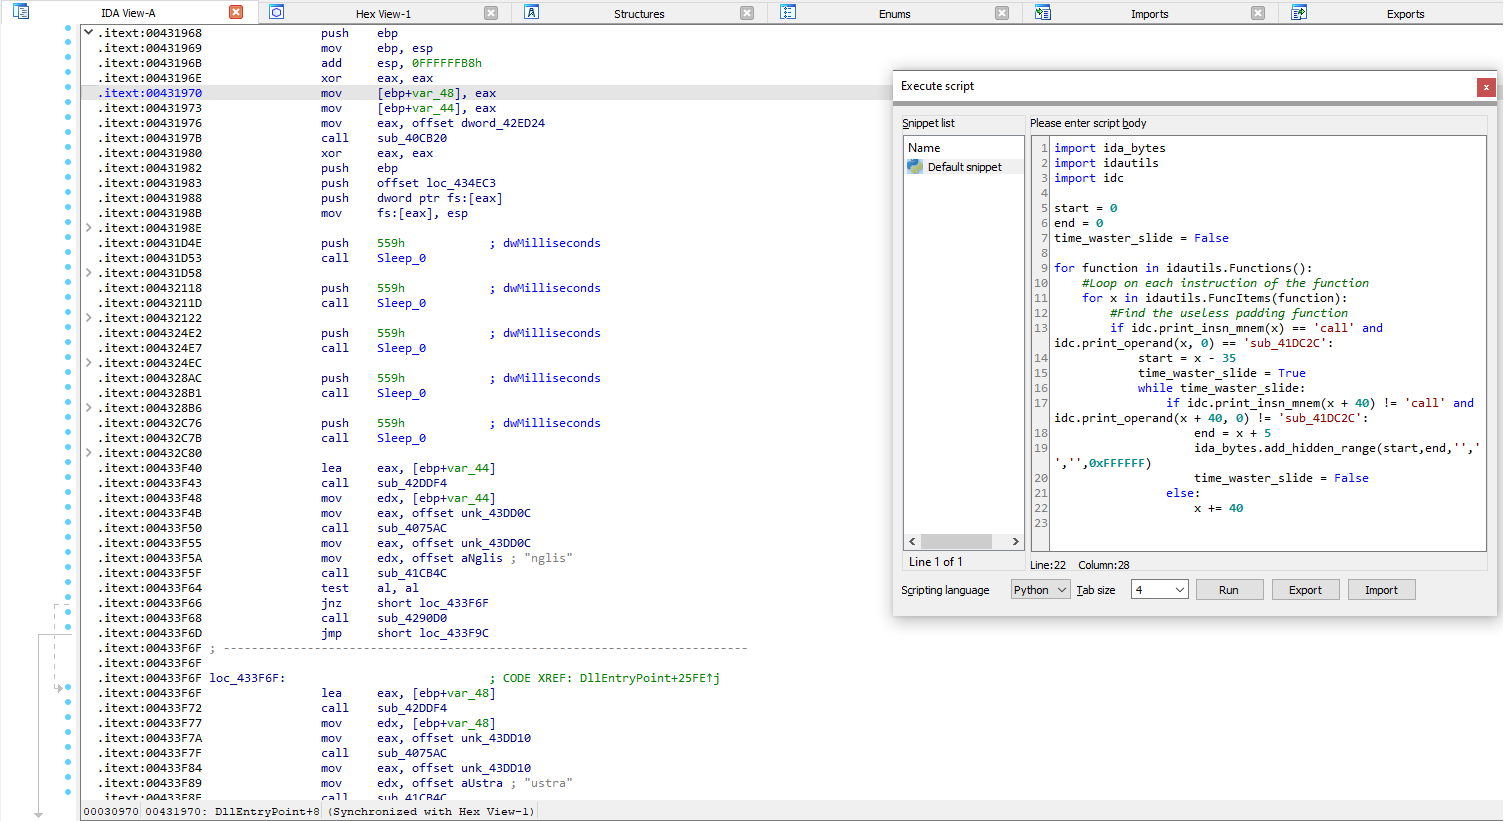
Script python IDA pour désobfusquer la DLL injecteur Astaroth/Guildma

Une bibliothèque python pour analyser les fichiers OneNote (.one)

Utilisez le décompilateur IDA PRO HexRays avec OpenAI(ChatGPT) pour trouver d'éventuelles vulnérabilités dans les binaires


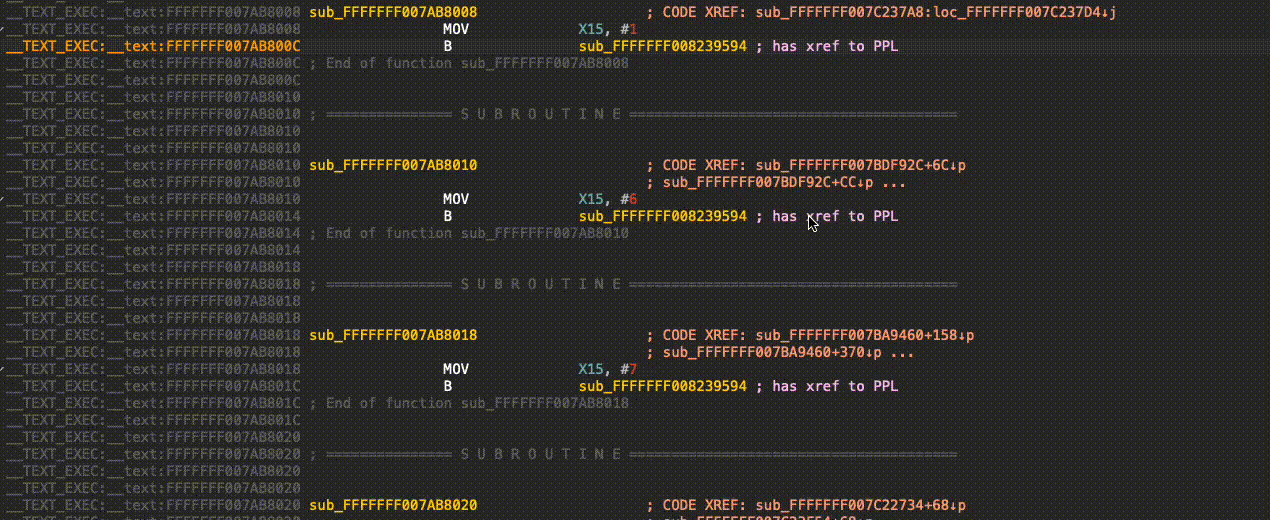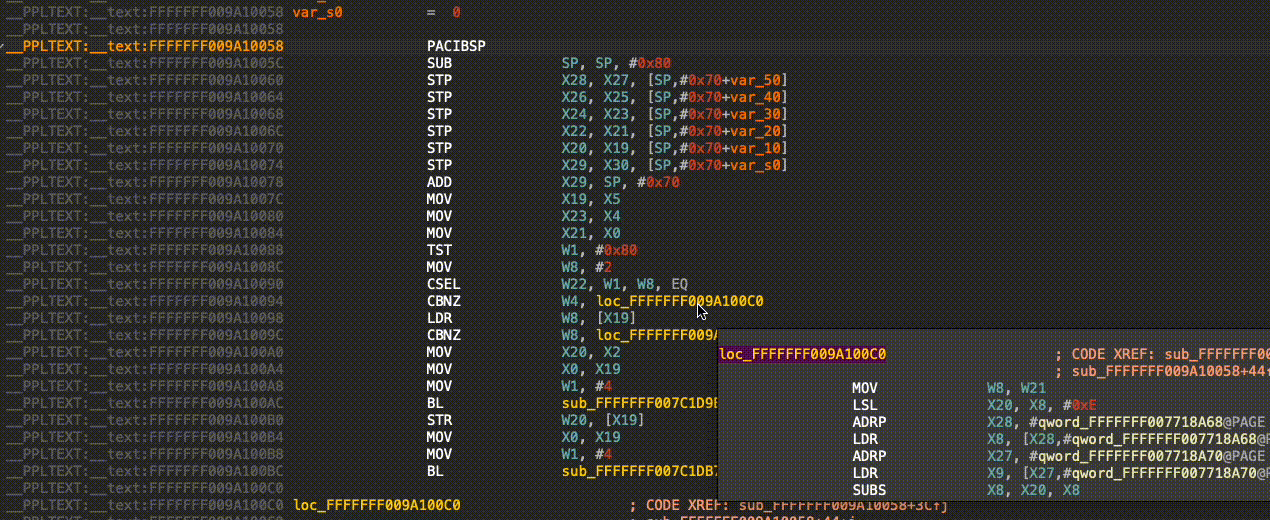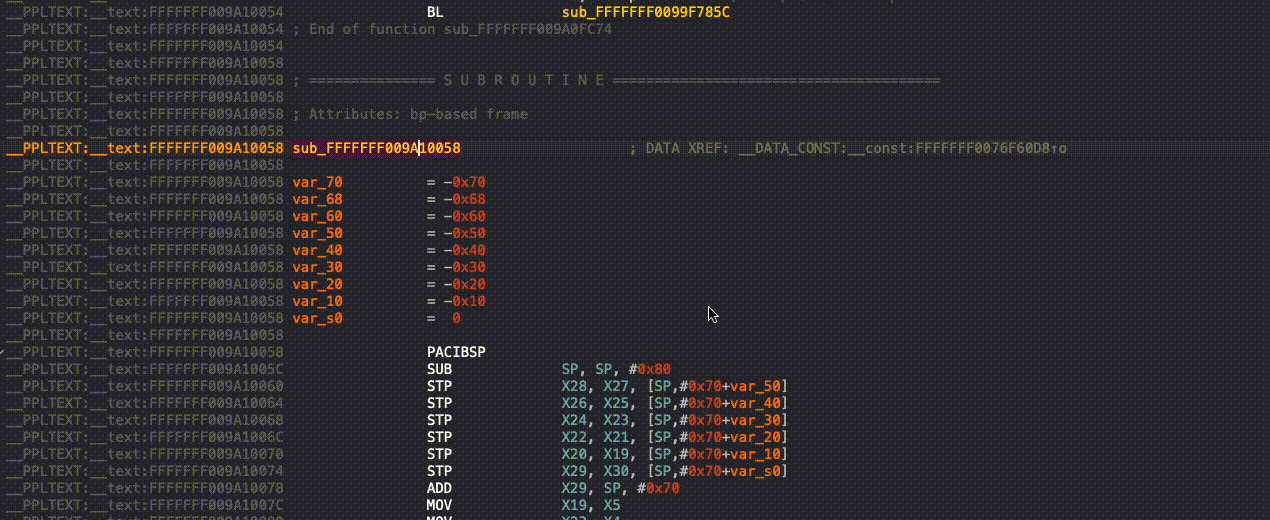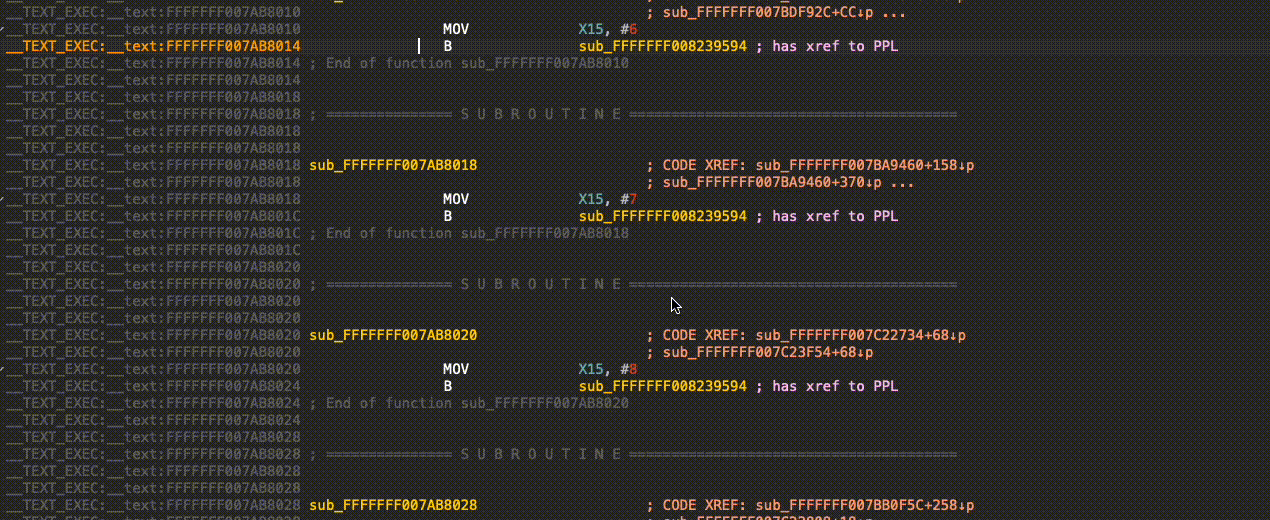
Plugin IDA qui résout les appels PPL vers la fonction PPL sous-jacente réelle.

Une liste organisée de plugins pour IDA, x64DBG, Ghidra et OllyDBG.

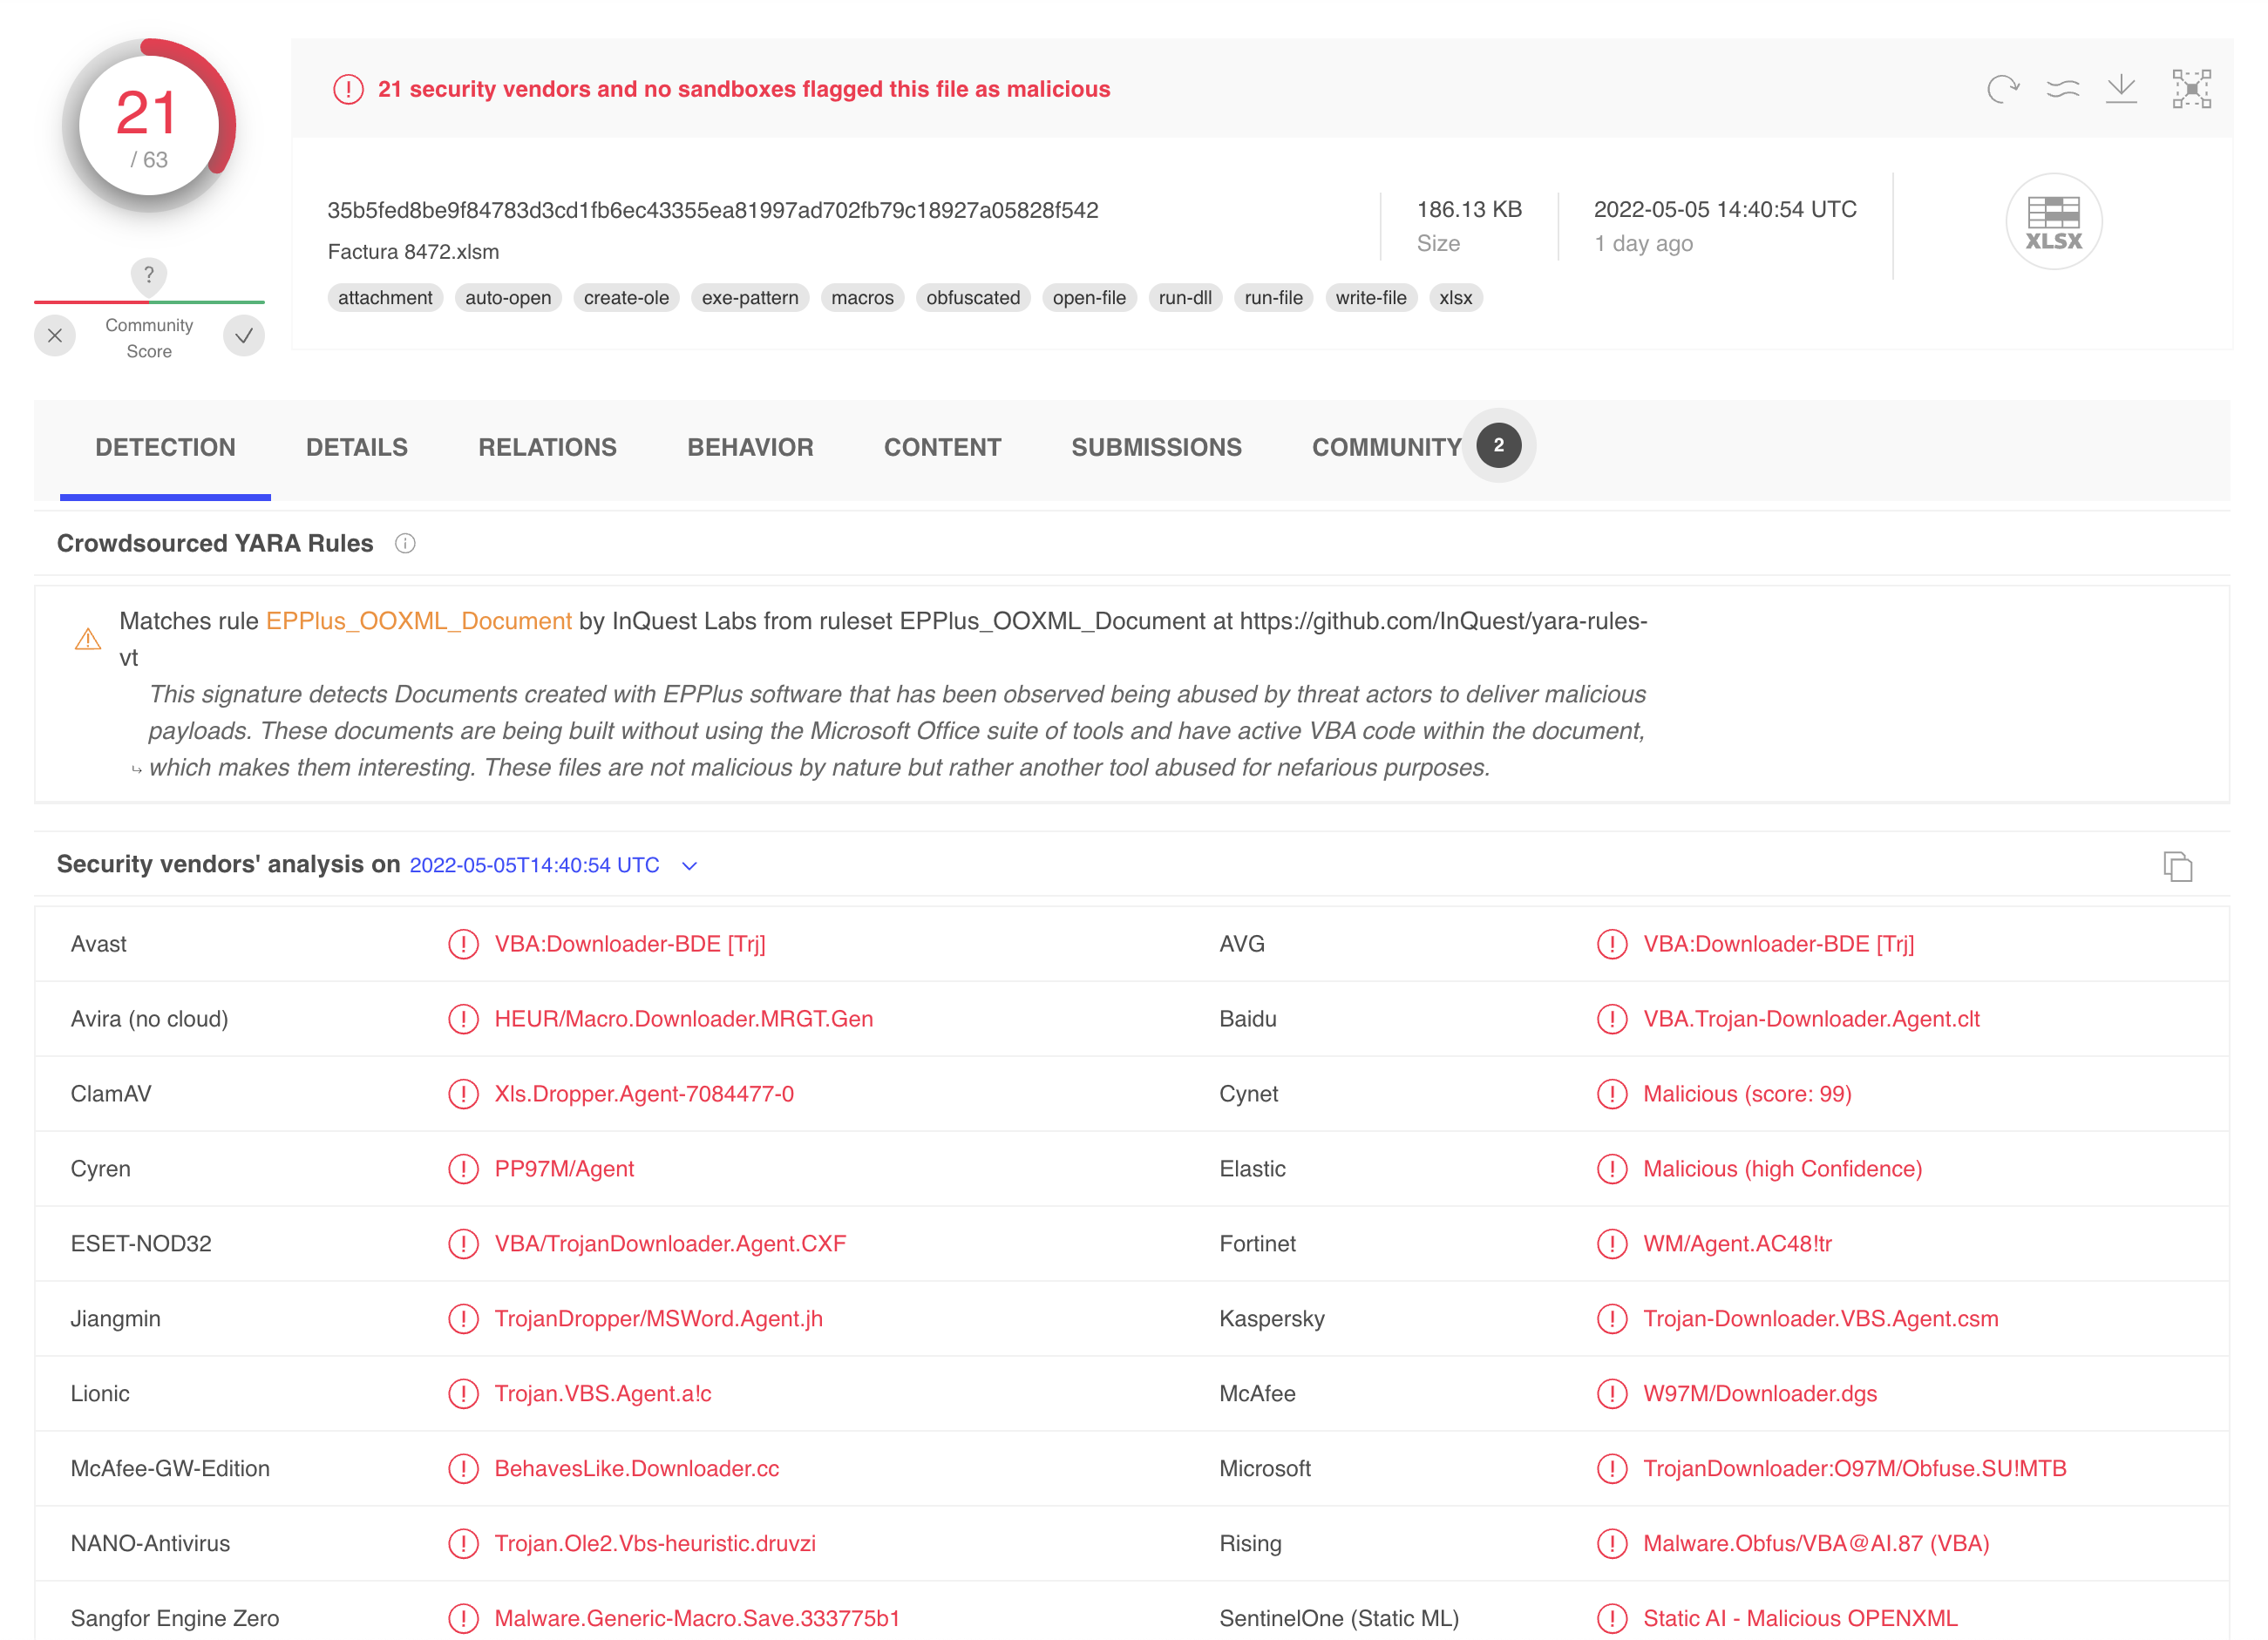
Collection de règles YARA conçues pour une utilisation via VirusTotal.com.

Scripts Python pour IDA afin de déchiffrer les chaînes de caractères de KPOT et de les définir comme commentaires.

Démystifier les bugs exploitables dans les contrats intelligents

Configuration Extractors pour Malware