Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
PPLorer — Plugin IDA qui résout les appels PPL vers la fonction PPL sous-jacente réelle. | Kitploit

Outils/GitHubGitHub/cellebrite-labs/pplorer
Analyse StatiqueSécurité iOSRétro-ingénierieSécurité MobileAnalyse de Binaires
GitHubcellebrite-labs/pplorer

PPLorer

Plugin IDA qui résout les appels PPL vers la fonction PPL sous-jacente réelle.

Voir le dépôt
55638il y a 3 ansVérifié par Kitploit
Partager

PPLorer

PPLorer est un plugin IDA qui résout les appels PPL vers la fonction PPL sous-jacente réelle.

Installation

  1. installez ida-netnode à un endroit où IDA peut l'importer
  2. clonez le dépôt et créez un lien symbolique ~/.idapro/plugins/pplorer.py pointant vers pplorer.py dans le dépôt cloné

Utilisation

Analyse préliminaire

  1. ouvrez une IDB et assurez-vous que l'analyse automatique est terminée
  2. dans le menu, sélectionnez Edit -> Plugins -> PPLorer -> Analyse IDB
  3. c'est fait !

Utilisation continue

En bref CTRL-SHIFT-X ou Right Click -> Jump to PAC XREFs à des endroits appropriés ouvrira une fenêtre de sélection

Du site d'appel à la fonction PPL

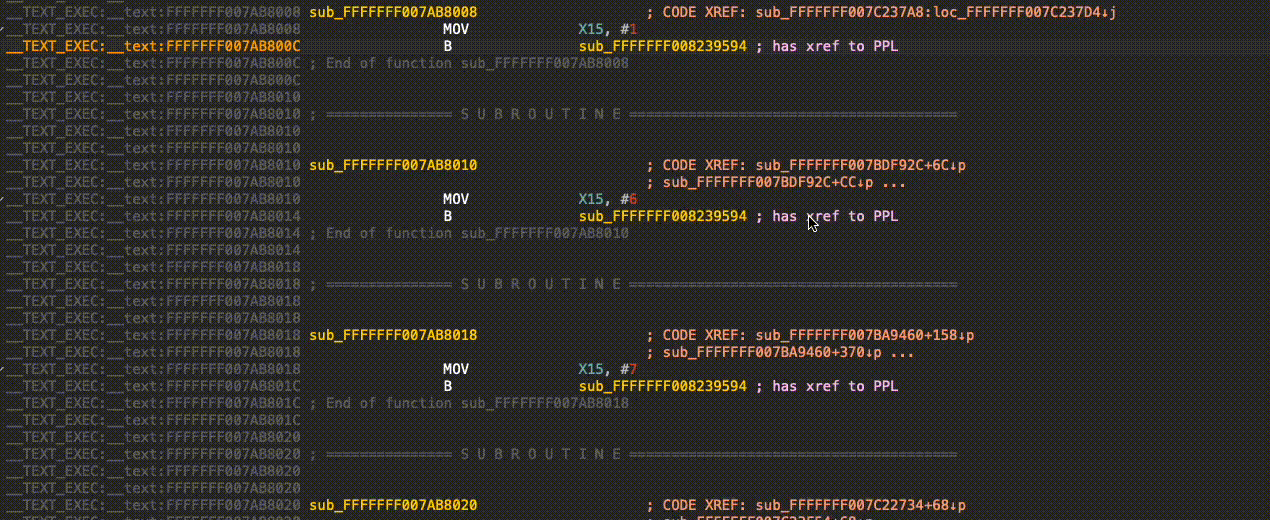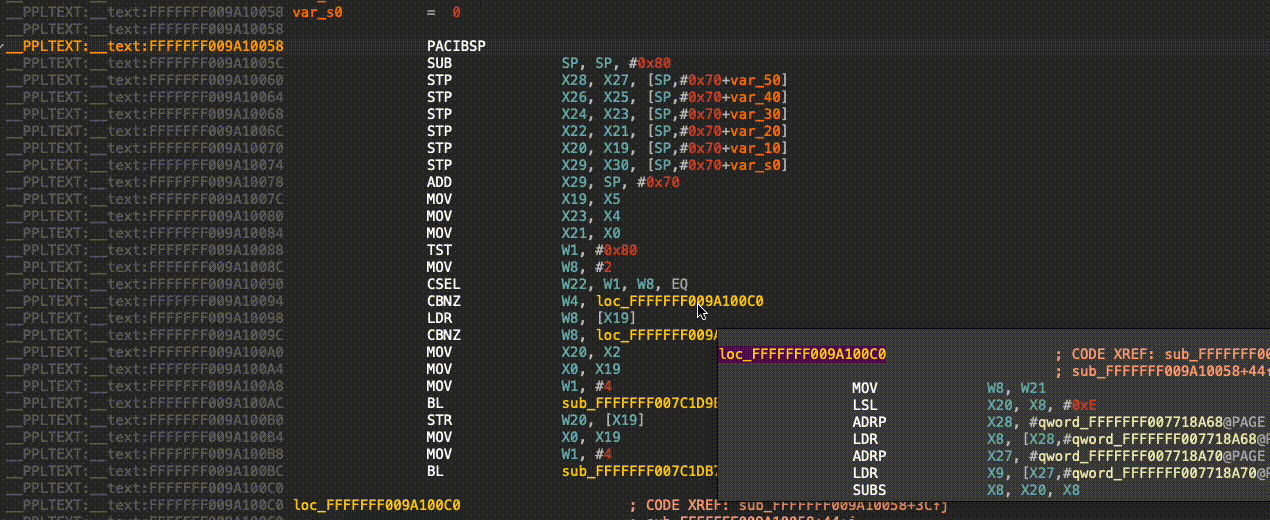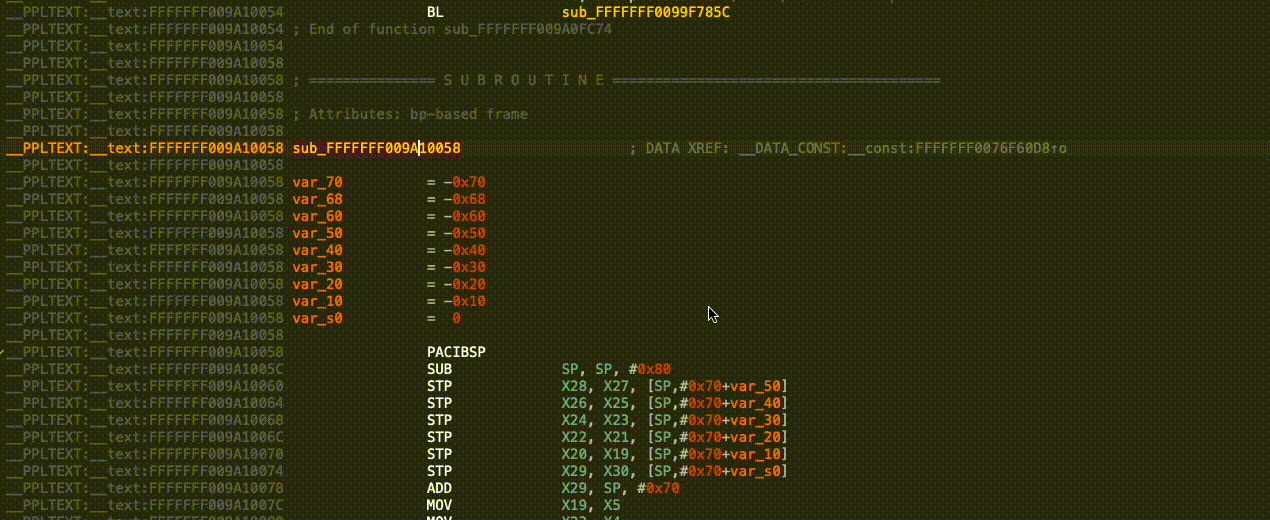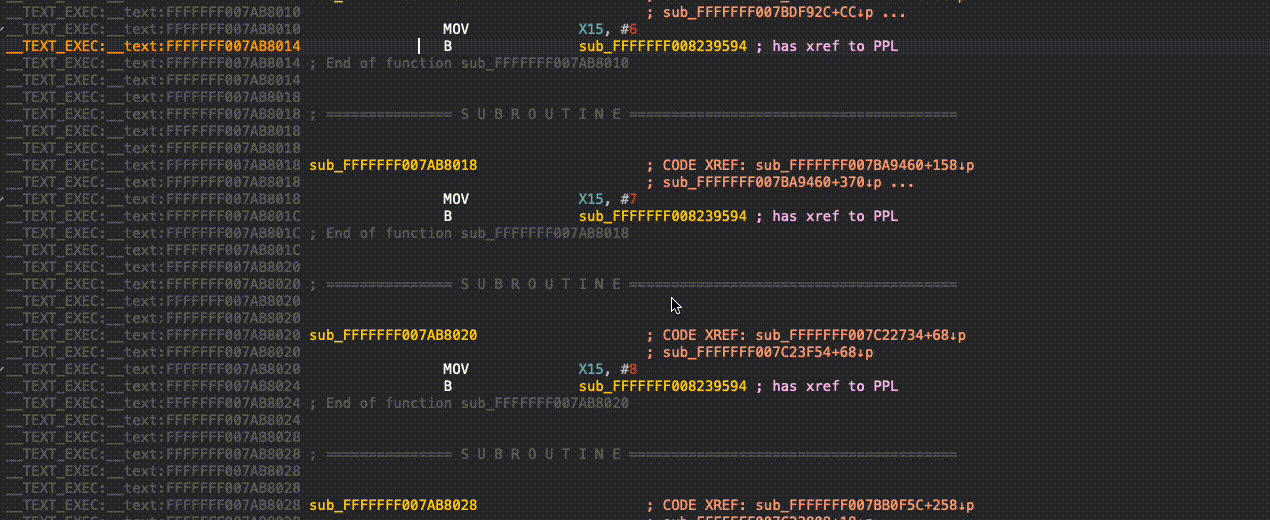
  1. placez le curseur sur une instruction de branchement vers la porte PPL (marquée d'un commentaire « has xref to PPL »).
  2. appuyez sur le raccourci clavier ou activez l'entrée de menu
  3. la fonction PPL correspondante apparaîtra.

De la fonction PPL aux sites d'appel

  1. placez le curseur sur l'adresse de début d'une fonction PPL
  2. appuyez sur le raccourci clavier ou activez l'entrée de menu
  3. une liste des sites d'appel possibles s'ouvrira

Principes de fonctionnement

PPL possède une porte (gate) par laquelle passent tous les appels provenant du noyau. Avant cette porte, chaque appel place le sélecteur de la fonction PPL qu'il souhaite appeler dans un registre prédéterminé (X15). Le contrôle est ensuite transféré au dispatch PPL, qui vérifie qu'une fonction valide a été sélectionnée, puis se rend dans la table des fonctions PPL et l'appelle. Nous trouvons le dispatch, extrayons la taille de la table des fonctions PPL ainsi que son adresse. Ensuite, nous détectons tous les appels à la porte côté noyau et obtenons le sélecteur PPL placé dans X15. Pour chaque appel, nous faisons correspondre une fonction de la table PPL, et pour chaque fonction de la table PPL, nous ajoutons tous les appels noyau correspondants.

Méta

Écrit par Omer Porzecanski de Cellebrite Labs.
Basé sur pacXplorer par Ouri Lipner, alors chez Cellebrite Labs.
Développé et testé pour IDA 8 sur OS X, iOS 15.X+ pour A12+

Je veux travailler avec vous

cliquez ici (Les talents distants sont les bienvenus)

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →