nuclei
Fast YAML-based vulnerability scanner with template-driven detection engine for automated security testing across web apps, APIs, networks, DNS, and…

Fast YAML-based vulnerability scanner with template-driven detection engine for automated security testing across web apps, APIs, networks, DNS, and…

La boîte à outils de sécurité pour les interactions avec les LLM

Vérifie la présence de caractères Unicode BIDI dans vos fichiers qui peuvent être détournés pour des attaques sur la chaîne d'approvisionnement. Voir…

Gestionnaire de registre d'outils vérifié. Gère les chaînes d'outils des développeurs à partir de registres basés sur Git.

OpenClarity est une plateforme open source conçue pour renforcer la sécurité et l'observabilité des applications et infrastructures cloud natives.

Outil d'énumération et d'attaque de pipelines GitHub Actions

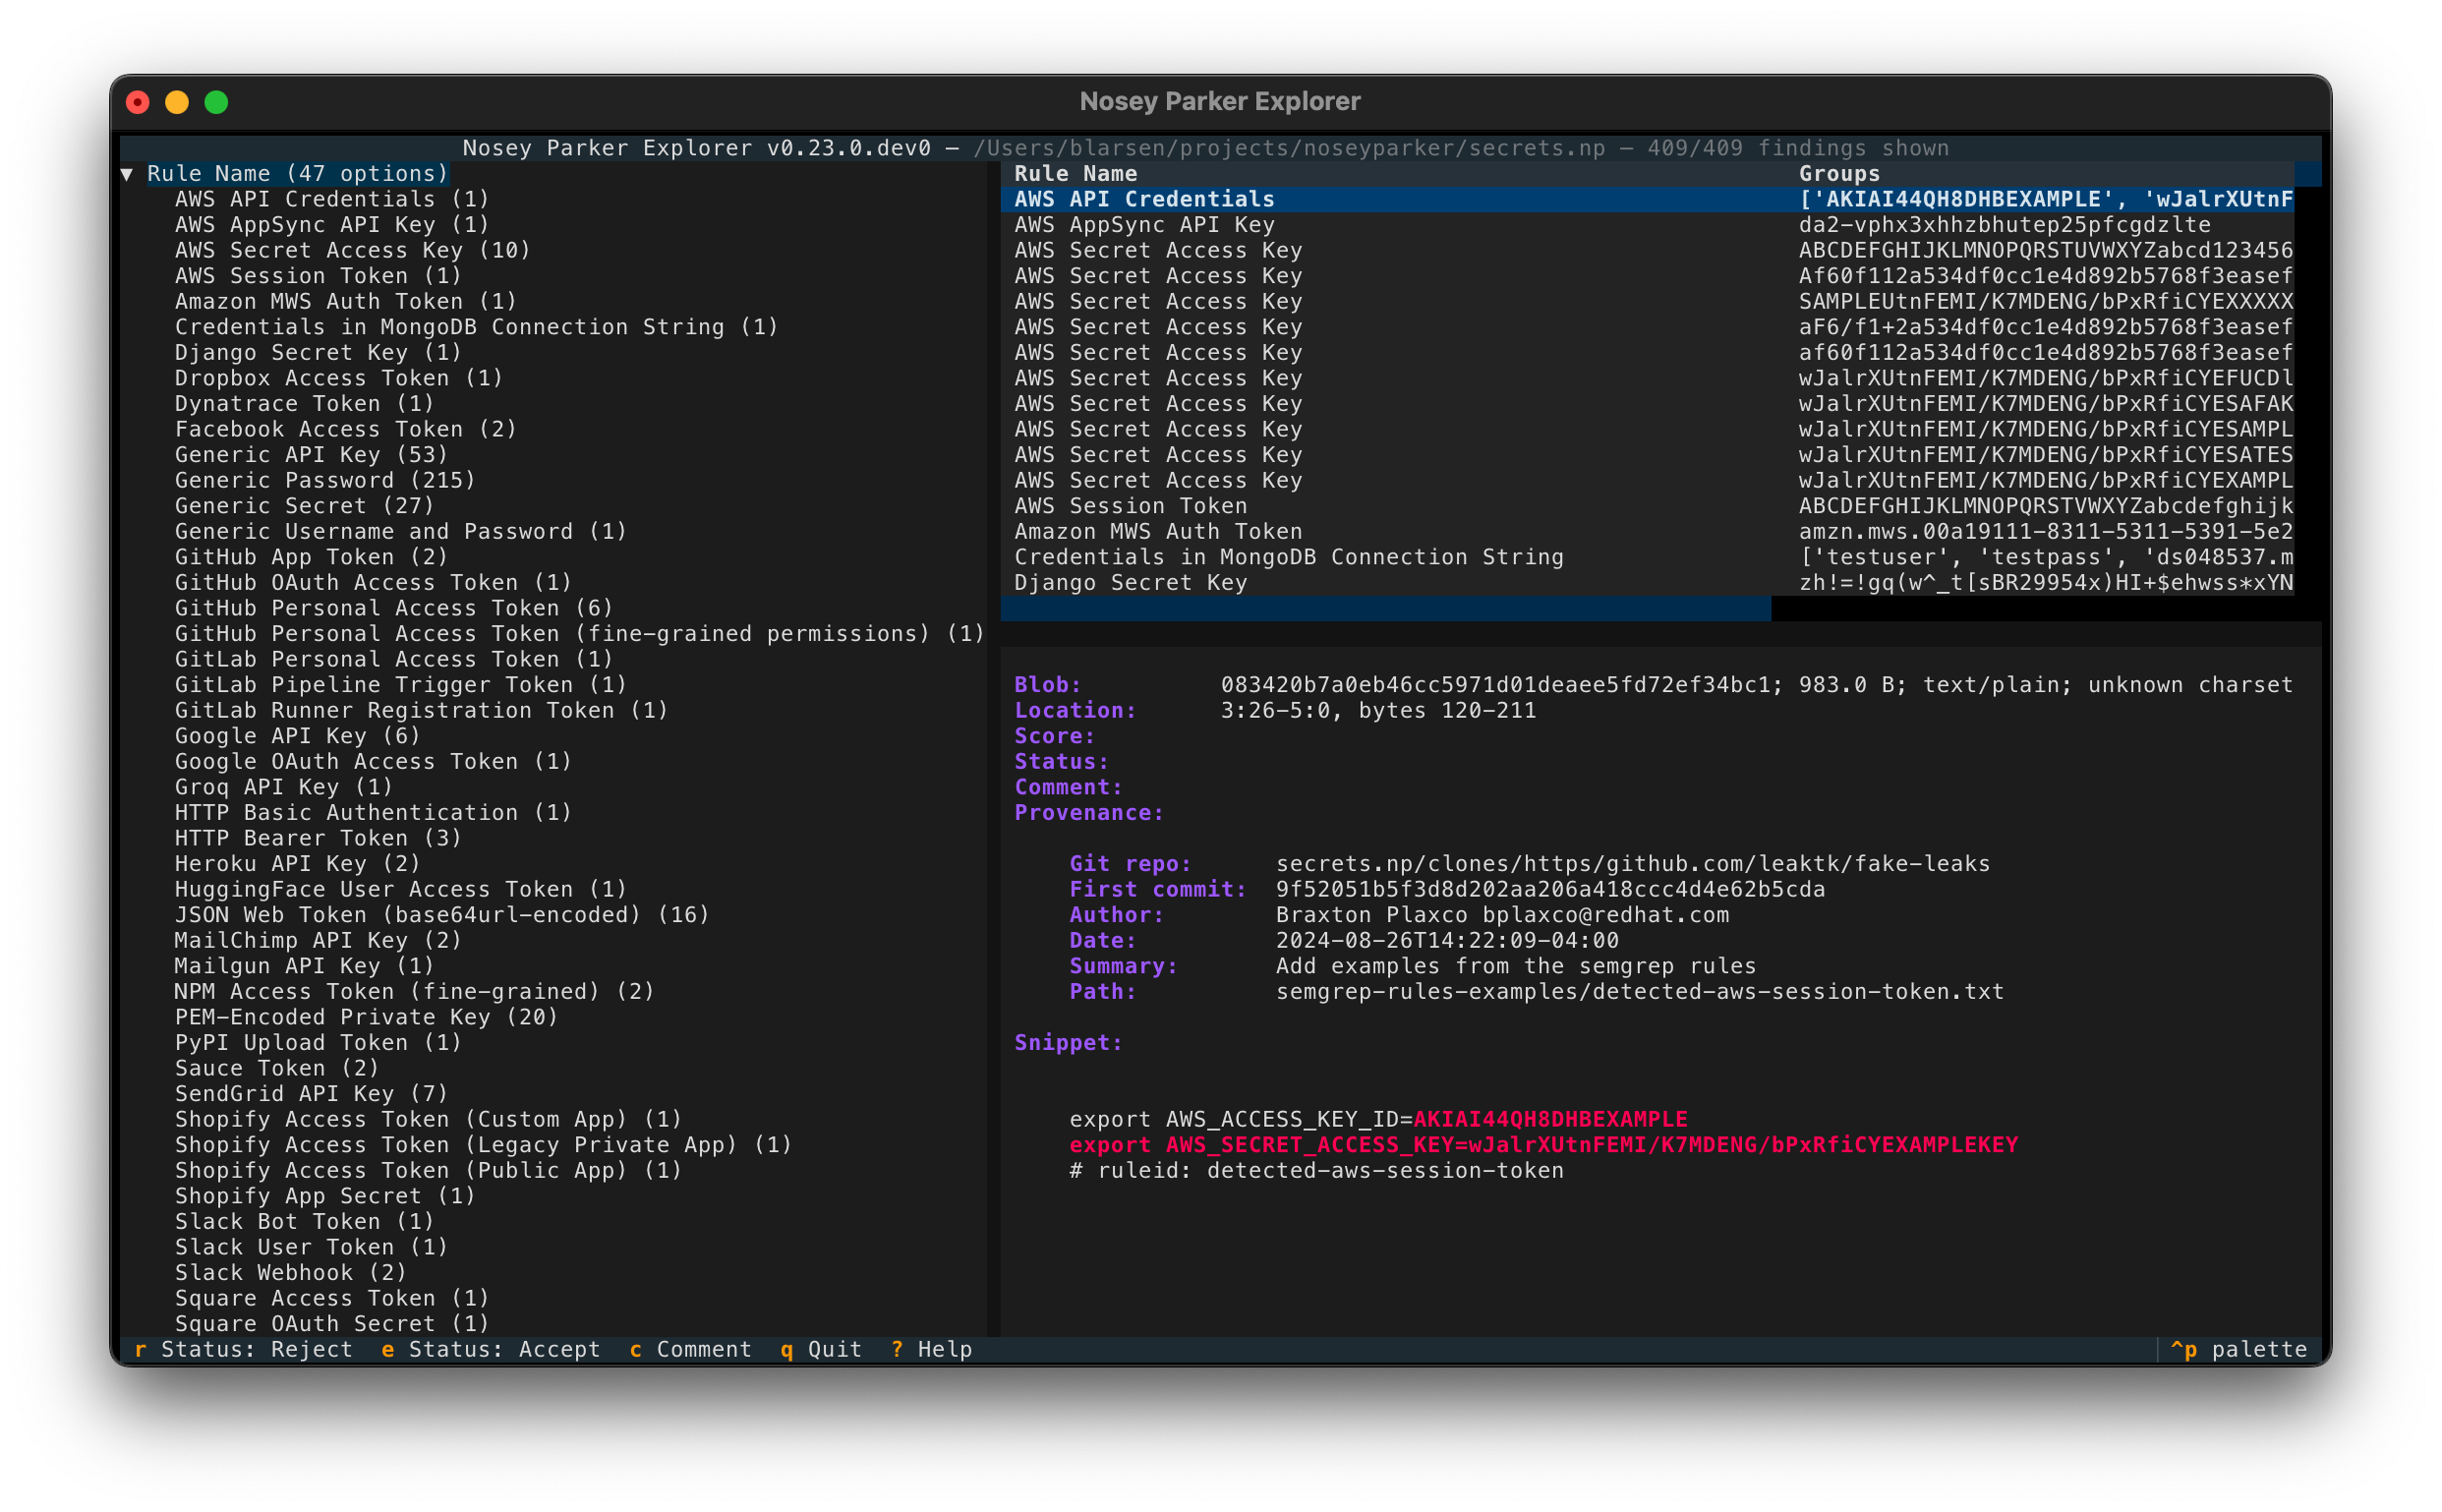
Nosey Parker est un outil en ligne de commande qui trouve des secrets et des informations sensibles dans les données textuelles et l'historique Git.

Scanner automatisé de détection de secrets et de fuites pour GitHub et les sites de paste, avec filtrage heuristique, enrichissement IOL via…

Project Aura : Audit de sécurité et introspection de code

Trouver des secrets dans la mémoire du noyau et de l'utilisateur

Outil de conformité open source pour les plateformes de développement.

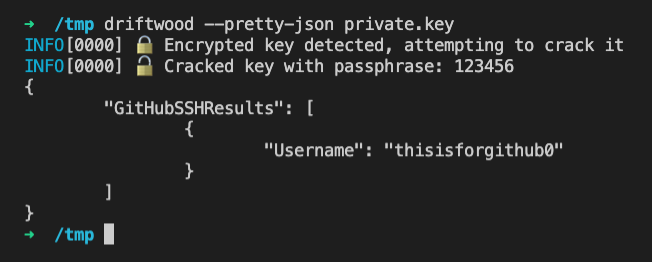
Vérification de l'utilisation de la clé privée

Identifier les secrets codés en dur dans un texte structuré statique

Analyseur statique de jetons et d’identifiants

Un outil d'analyse statique pour sécuriser le code Go

un code Go pour détecter les fuites dans les fichiers JS via des motifs regex

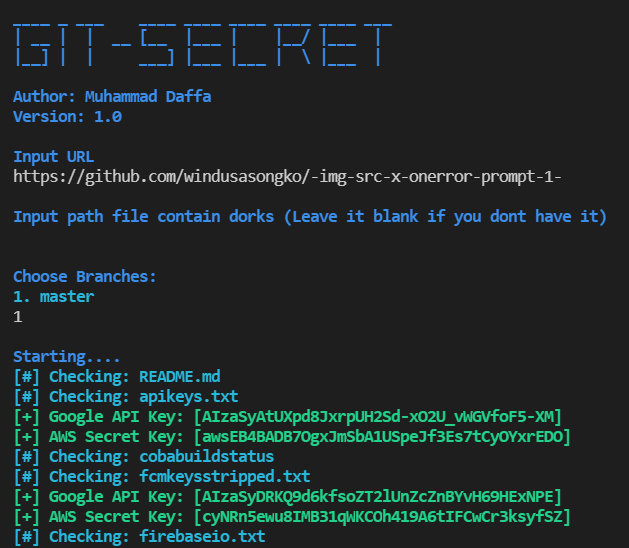
Scripts Go pour trouver des données sensibles comme des clés API ou certains mots-clés dans un dépôt GitHub

énumération et scan automatisés des actifs web [DÉPRÉCIÉ]