arpsyndicate/kenzer
énumération et scan automatisés des actifs web [DÉPRÉCIÉ]


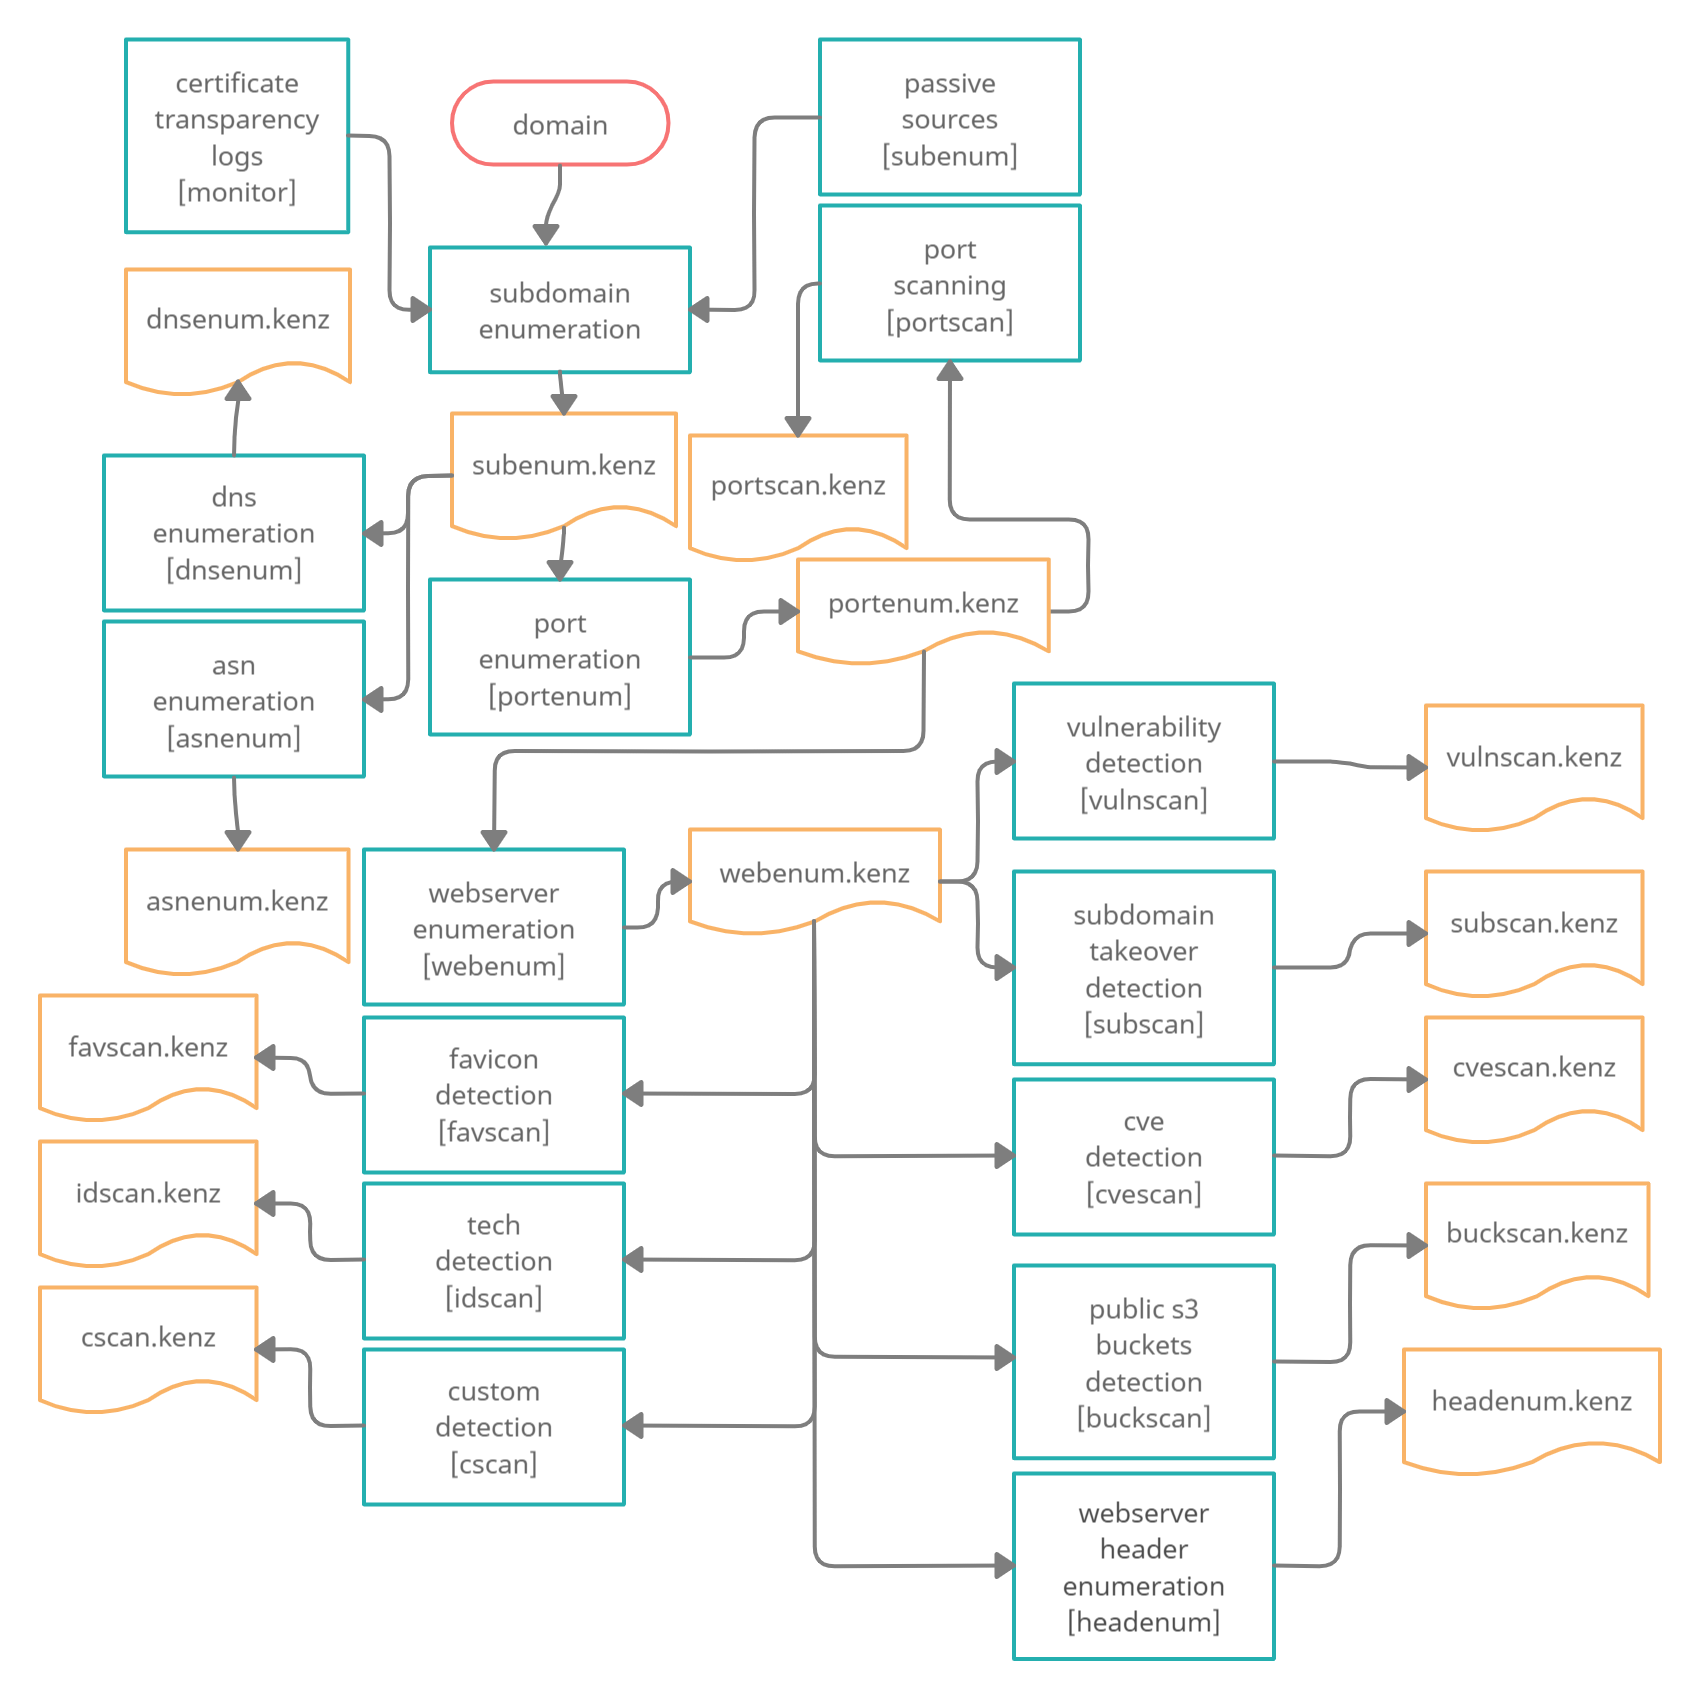
Une introduction conceptuelle à l'automatisation des chasses aux bugs


git clone https://github.com/ARPSyndicate/kenzer /home/ubuntu/kenzer && cd /home/ubuntu/kenzer (recommandé)Paramètres > Vos bots > Ajouter un nouveau botkenzerconfigs/kenzer.conf./install.sh -b [si vous avez besoin que les binaires kenzer-compatible soient installés] (recommandé)./install.sh [si vous n'avez pas besoin que les binaires kenzer-compatible soient installés]./run.sh [si vous n'avez pas besoin d'installation du tout]./service.sh [initialisez-le comme un service après installation] (recommandé)bash swap.sh [en cas de problèmes de mémoire]kenzer en utilisant le client Zulip, en ajoutant le bot à un flux ou via un message direct.@**kenzer** man comme entrée Zulip pour afficher les commandes disponibles.@**kenzer** (nom de votre chatbot).
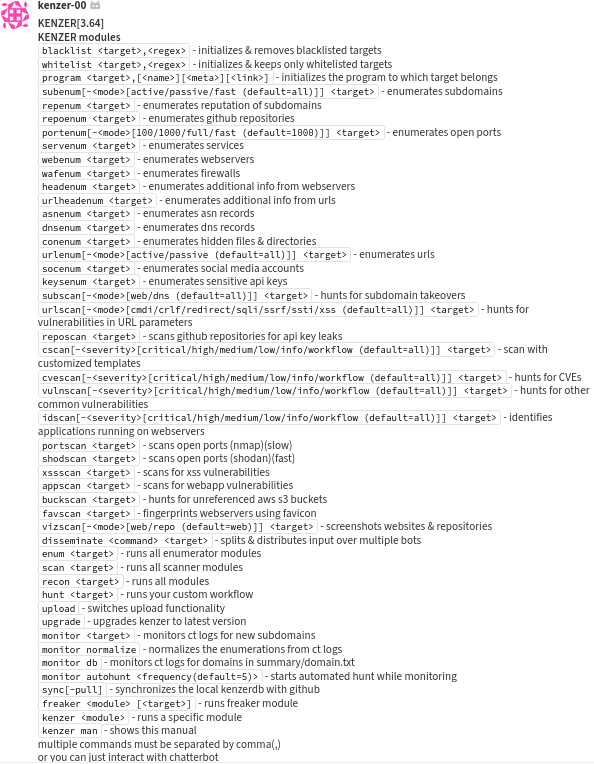
blacklist <target>,<regex>- initialise et supprime les cibles blacklistéeswhitelist <target>,<regex>- initialise et conserve uniquement les cibles whitelistéesprogram <target>,[<name>][<meta>][<link>]- initialise le programme auquel appartient la ciblesubenum[-<mode>[active/passive (default=all)]] <target>- énumère les sous-domainesrepenum <target>- énumère la réputation des sous-domainesrepoenum <target>- énumère les dépôts GitHubportenum[-<mode>[100/1000/full/fast (default=1000)]] <target>- énumère les ports ouvertsservenum <target>- énumère les serviceswebenum <target>- énumère les serveurs webheadenum <target>- énumère des informations supplémentaires à partir des serveurs weburlheadenum <target>- énumère des informations supplémentaires à partir des URLasnenum <target>- énumère les enregistrements ASNdnsenum <target>- énumère les enregistrements DNSconenum <target>- énumère les fichiers et répertoires cachésurlenum[-<mode>[active/passive (default=all)]] <target>- énumère les URLsocenum <target>- énumère les comptes de médias sociauxkeysenum <target>- énumère les clés API sensibleswafscan <target>- recherche les pare-feusubscan[-<mode>[web/dns (default=all)]] <target>- recherche les prises de contrôle de sous-domainesurlscan[-<mode>[cmdi/crlf/redirect/sqli/ssrf/ssti/xss (default=all)]] <target>- recherche les vulnérabilités dans les paramètres URLreposcan <target>- analyse les dépôts GitHub pour les fuites de clés APIbakscan <target>- recherche les fichiers de sauvegardecscan[-<severity>[critical/high/medium/low/info/workflow (default=all)]] <target>- analyse avec des modèles personnaliséscvescan[-<severity>[critical/high/medium/low/info/workflow (default=all)]] <target>- recherche les CVEvulnscan[-<severity>[critical/high/medium/low/info/workflow (default=all)]] <target>- recherche d'autres vulnérabilités courantesidscan[-<severity>[critical/high/medium/low/info/workflow (default=all)]] <target>- identifie les applications s'exécutant sur les serveurs webportscan <target>- analyse les ports ouverts (nmap)(lent)shodscan <target>- analyse les ports ouverts (shodan)(rapide)xssscan <target>- recherche les vulnérabilités XSSappscan <target>- recherche les vulnérabilités des applications webbuckscan <target>- recherche les compartiments AWS S3 non référencésfavscan <target>- empreinte digitale des serveurs web à l'aide du faviconvizscan[-<mode>[web/repo (default=web)]] <target>- capture d'écran des sites web et dépôtsenum <target>- exécute tous les modules d'énumérationscan <target>- exécute tous les modules d'analyserecon <target>- exécute tous les moduleshunt <target>- exécute votre workflow personnalisédisseminate <command> <target>- divise et distribue l'entrée sur plusieurs botsupload- active/désactive la fonctionnalité de téléchargementwaf- active/désactive la fonctionnalité d'évitement WAF"proxy- active/désactive la fonctionnalité proxy"upgrade- met à niveau kenzer vers la dernière versionmonitor <target>- surveille les logs CT pour les nouveaux sous-domainesmonitor normalize- normalise les énumérations des logs CTmonitor db- surveille les logs CT pour les domaines dans summary/domain.txtmonitor autohunt <frequency(default=5)>- démarre une chasse automatisée tout en surveillantsync- synchronise la base locale kenzerdb avec GitHubfreaker <module> [<target>]- exécute le module freakerkenzer <module>- exécute un module spécifiquekenzer man- affiche ce manuel