
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
driftwood — Vérification de l'utilisation de la clé privée | Kitploit

Outils/GitHubGitHub/trufflesecurity/driftwood
Cassage de Mots de PasseOutils de Chiffrement/DéchiffrementAnalyse des VulnérabilitésCryptographieDétection de SecretsArchived
GitHubtrufflesecurity/driftwood

driftwood

Vérification de l'utilisation de la clé privée

Voir le dépôt
4363790il y a 1 anVérifié par Kitploit
Partager
Site web

Driftwood

⚠️ L'outil CLI Driftwood n'est plus pris en charge. Veuillez utiliser TruffleHog à la place ! ⚠️

CI Status Go Report Card Docker Hub Build Status GitHub

Driftwood est un outil qui vous permet de vérifier si une clé privée est utilisée pour des choses comme TLS ou comme clé SSH GitHub pour un utilisateur.

Driftwood effectue des recherches avec la clé publique calculée, de sorte que la clé privée ne quitte jamais l'endroit où vous exécutez l'outil. Il prend également en charge le cassage basique de mots de passe pour les clés chiffrées.

Vous pouvez en lire plus ici
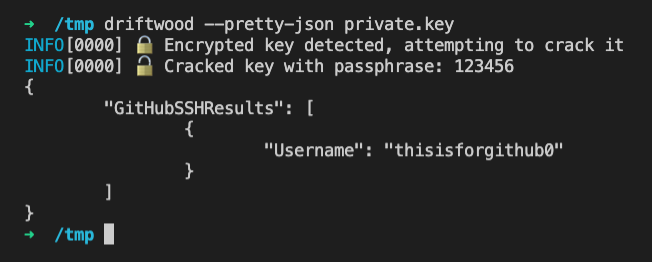
Driftwood en action

Installation

Trois moyens simples pour commencer.

Exécution avec Docker

cat private.key | docker run --rm -i trufflesecurity/driftwood --pretty-json -

Exécution d'un binaire précompilé

Téléchargez le binaire depuis la page des versions et exécutez-le.

Compilation manuelle

go install github.com/trufflesecurity/driftwood@latest

Utilisation

L'utilisation minimale est

$ driftwood path/to/privatekey.pem

Exécutez avec --help pour voir plus d'options.

Utilisation en tant que bibliothèque

Les packages sous pkg/ sont des bibliothèques qui peuvent être utilisées pour une consommation externe. Les packages sous pkg/exp/ sont considérés comme expérimentaux et peuvent comporter des modifications cassantes.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





