
FISSURE
 ainfosec/fissure
Le cadre RF et de rétro-ingénierie pour tout le monde. Suivez et ★ pour montrer votre soutien !
reverse-engineeringfuzzingwireless-security+2
2.0k
ainfosec/fissureLe cadre RF et de rétro-ingénierie pour tout le monde. Suivez et ★ pour montrer votre soutien !
 advanced-threat-research/dotdumper
Un décompresseur et enregistreur automatique pour les fichiers ciblant le framework DotNet
 onekey-sec/unblob
Extraire des fichiers de tout type de format conteneur
 ignacioj/whacamole
Analyse de la mémoire vive détectant les IOCs de malwares dans les processus, modules, handles, tokens, threads, assemblies .NET, espace d'adressage…
 ex0dus-0x/fuzzable
Cadre d'analyse statique qui identifie les cibles de fonctions fuzzables dans le code source et les binaires, génère des modèles de harnais, et…
 redballoonsecurity/ofrak
Plateforme d'analyse et de modification binaire pour dépaqueter, analyser, modifier et reconditionner des firmwares et des formats exécutables via…
 michelcrypt4d4mus/yaralyzer
Inspectez visuellement et forcez le décodage des correspondances YARA et regex trouvées dans les données binaires et textuelles avec des couleurs.…
 struppigel/portexanalyzergui
Interface graphique pour PortEx, une bibliothèque d'analyse de fichiers exécutables portables et de logiciels malveillants.
 knight0x07/onenoteanalyzer
Un outil basé sur C# pour analyser les documents OneNote malveillants
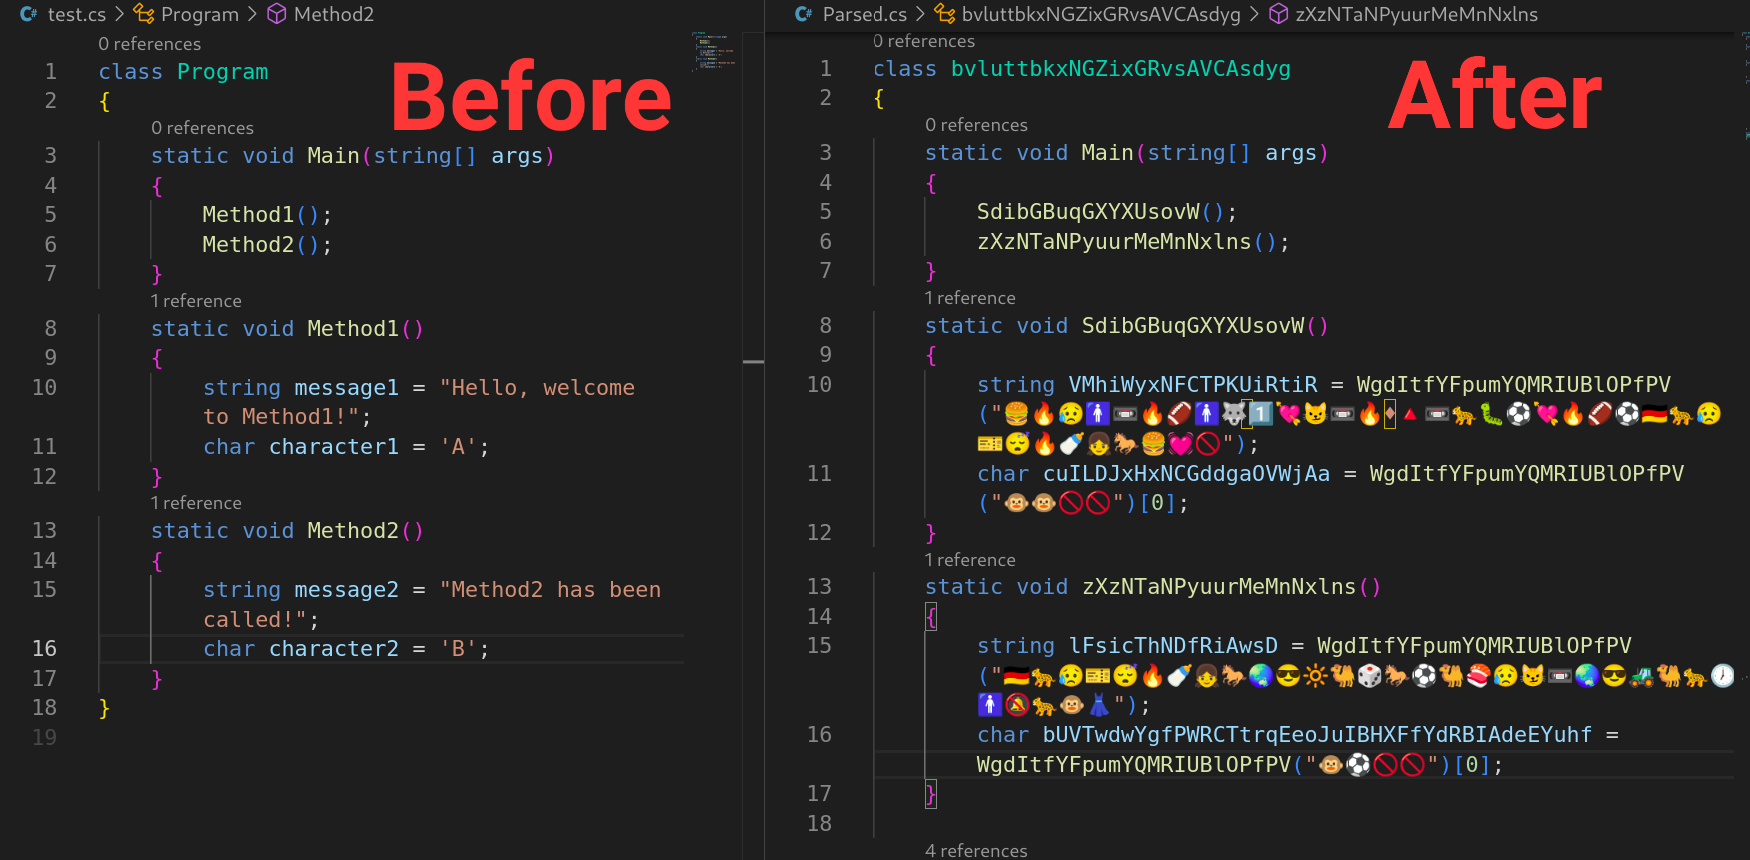 tomiwa-ot/emojify
Obfuscateur de code source C# qui remplace les littéraux de caractères et de chaînes par des émojis et randomise les noms de classes, d'interfaces,…
 ax/apk.sh
Facilite le reverse engineering des applications Android en automatisant des tâches répétitives comme le téléchargement, le décodage, la…
 mandiant/flare-emu
Framework d'émulation binaire scriptable intégrant IDA Pro/Radare2 avec Unicorn engine pour l'analyse automatisée de malwares, le déchiffrement de…
 loerting/threadtear
Suite d'outils multifonctionnelle de désobfuscation Java
 reverseclabs/gwtmap
Cartographie la surface d'attaque des applications GWT en extrayant les points de terminaison RPC obfusqués et en générant des charges utiles de…
 cosmic-zip/witchcraft
WITCHCRAFT est une boîte à outils cyberdeck conçue pour les runners qui plongent au cœur de la matrice. C’est votre rig polyvalent pour le ghosting…
 cristianzsh/freki
Plateforme open-source d'analyse de logiciels malveillants avec analyse statique PE, correspondance de motifs YARA, intégration VirusTotal, API REST…
 himazawa/bento
Bento Toolkit est un conteneur minimal basé sur Fedora pour les tests de pénétration et les CTF avec l'agréable ajout d'applications GUI.
 t0thkr1s/allsafe-android
Application Android intentionnellement vulnérable.