
 struppigel/portexanalyzergui
Interface graphique pour PortEx, une bibliothèque d'analyse de fichiers exécutables portables et de logiciels malveillants.

Interface graphique pour PortEx, une bibliothèque d'analyse de fichiers exécutables portables et de logiciels malveillants
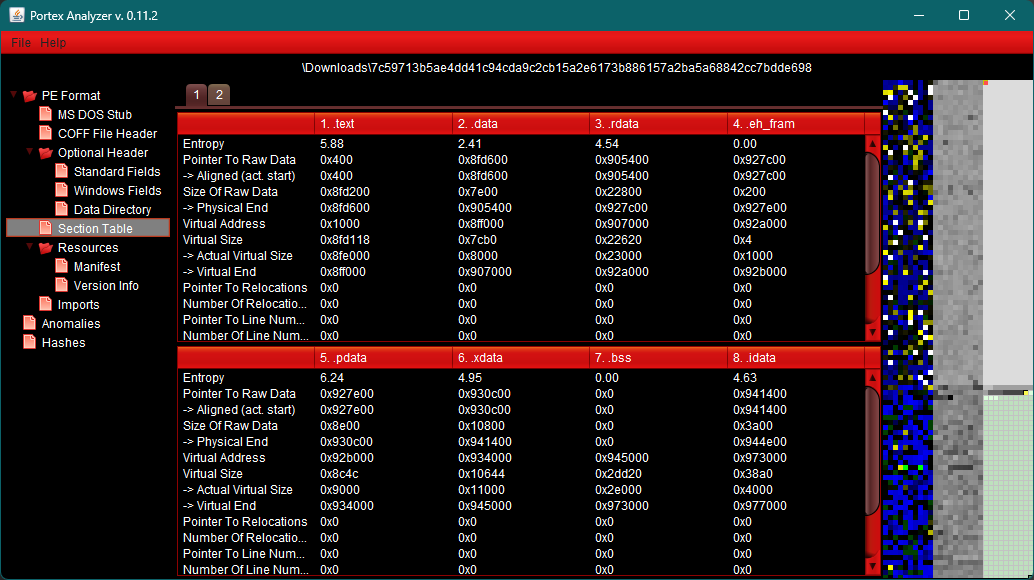
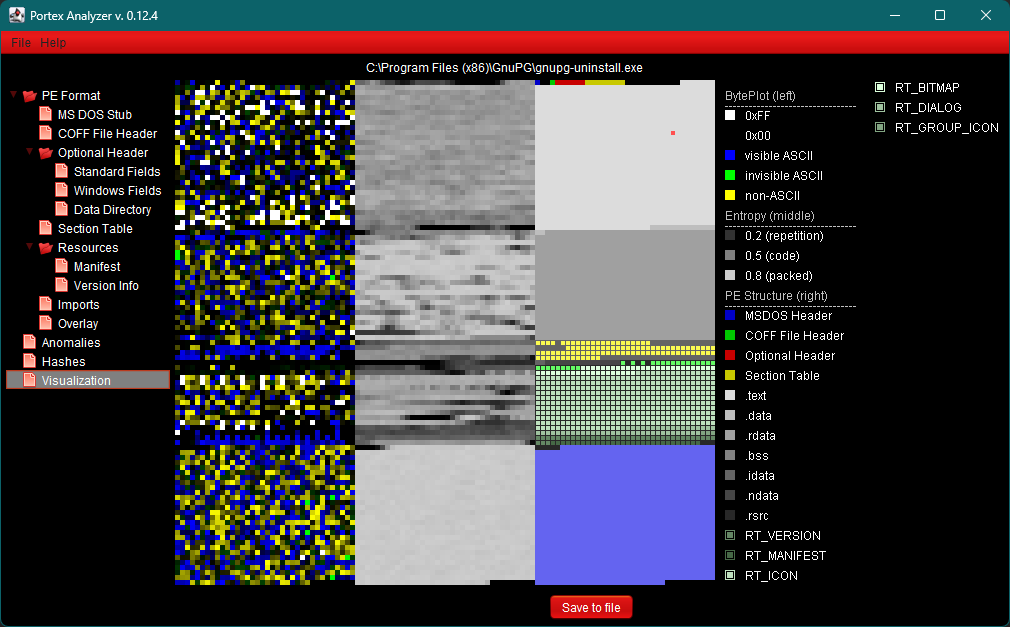
PortexAnalyzerGUI analyse chaque fichier avec vos propres signatures en plus des signatures fournies avec PortEx.
Écrivez-les au format de signature de PortEx
et enregistrez-les sous forme de fichiers .sig dans le dossier signatures à côté du programme, par exemple :
[My packer]
pattern = 60 BE ?? ?? ?? ?? 8D BE
at = entrypoint
type = packer
.sig du dossier sont chargés, les sous-dossiers ne le sont pas. Paramètres > Signatures ouvre le dossier, le crée
si nécessaire, et permet de choisir un autre dossier..sig modifiés sont rechargés. Recharger les signatures dans la vue Signatures ou dans le
menu Paramètres les recharge et analyse le fichier ouvert avec celles-ci.Je teste ce programme sous Linux et Windows. Mais il devrait fonctionner sur tout système d'exploitation disposant de la version 17 du JRE ou supérieure.
Vous avez besoin d'un JDK 17 ou supérieur et de Maven. PortEx est téléchargé depuis Maven Central.
mvn package
java -jar target/PortexAnalyzerGUI-<version>-jar-with-dependencies.jar
../PortEx/portextestfiles et sont ignorés si le dossier n'existe pas.
-Dportex.testfiles=<folder> les lit depuis un autre dossier, -DskipTests ignore tous les tests.sbt publishM2 dans le dossier PortEx et indiquez sa version, par exemple
mvn package -Dportex.version=6.0.1-SNAPSHOT.J'intégrerai de plus en plus de fonctionnalités déjà fournies par PortEx.
Ces fonctionnalités comprennent entre autres :
Certaines de ces fonctionnalités sont déjà fournies par la version CLI de PortexAnalyzer, que vous pouvez trouver ici : PortexAnalyzer CLI
Je développe PortEx et PortexAnalyzer comme passe-temps pendant mon temps libre. Si cela vous plaît, vous pouvez envisager de m'offrir un café : https://ko-fi.com/struppigel
Karsten Hahn
Twitter : @Struppigel
Mastodon : [email protected]
Youtube : MalwareAnalysisForHedgehogs






