

DanderSpritz_lab
 francisck/danderspritz_lab
Un laboratoire DanderSpritz entièrement fonctionnel en 2 commandes
exploit-frameworksvulnerability-analysisreverse-engineering+5
francisck/danderspritz_labUn laboratoire DanderSpritz entièrement fonctionnel en 2 commandes
 ashishb/android-security-awesome
A collection of android security related resources
 fkie-cad/fact_core
Outil d'analyse et de comparaison de firmware
 rampagex/firmware-mod-kit
Exporté automatiquement depuis code.google.com/p/firmware-mod-kit
 rizinorg/rz-ghidra
Intégration profonde du décompilateur Ghidra et du désassembleur Sleigh pour rizin
 frida/frida
Dépôt principal pour héberger les binaires de version
 unicorn-engine/unicorn
Framework d'émulateur CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
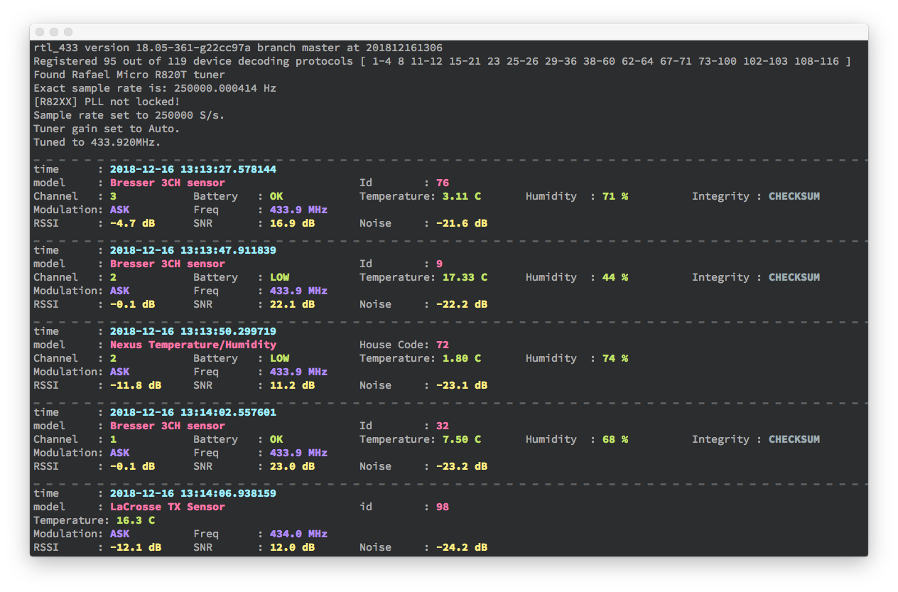 merbanan/rtl_433
Programme pour décoder les transmissions radio des appareils sur les bandes ISM (et autres fréquences)
 rscloura/doldrums
Un outil de rétro-ingénierie Flutter/Dart
 n1ght-w0lf/uchihash
Un petit utilitaire pour traiter les hachages intégrés aux logiciels malveillants.
 rovellipaolo/ninjadroid
Ninja Reverse Engineering sur les paquets APK Android
 a3h1nt/gimmesh
Pour les pentesteurs qui ne veulent pas quitter leur terminal.
 codinggay/blackdex
Désemballeur d'APK Android qui extrait les fichiers DEX d'applications en cours d'exécution ou installées sur Android 5.0–12 sans root, Xposed ni…
 glmcdona/process-dump
Outil Windows pour extraire les fichiers PE de malware de la mémoire vers le disque à des fins d'analyse.
 reb311ion/replica
Plugin Ghidra qui améliore la rétro-ingénierie en corrigeant les désassemblages manqués, en détectant les fonctions, en étiquetant les constantes…
 dissectmalware/xlmmacrodeobfuscator
Extraire et désoscurcir les macros XLM (alias macros Excel 4.0)
 rew-sploit/rew-sploit
Émuler et disséquer les attaques MSF et *autres*
 sentinel-one/cobaltstrikeparser
Analyseur Python pour extraire les configurations CobaltStrike Beacon à partir de fichiers PE, dumps mémoire et URLs C2 en utilisant le déchiffrement…