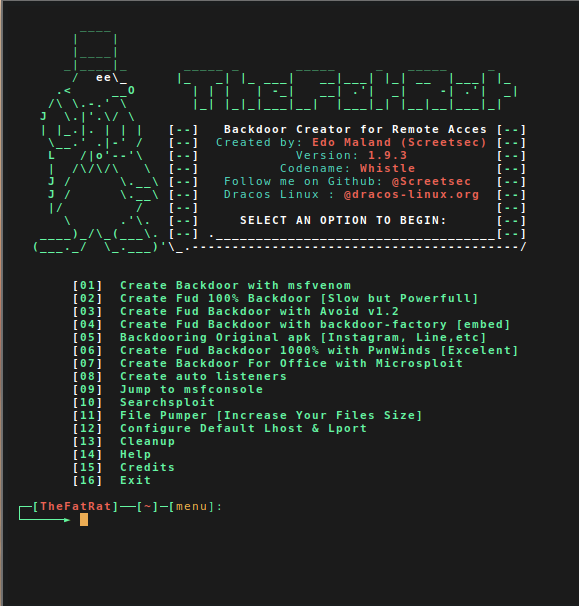

TheFatRat
Thefatrat est un outil d'exploitation massive : outil facile pour générer une porte dérobée et outil facile pour une attaque de post-exploitation…

Thefatrat est un outil d'exploitation massive : outil facile pour générer une porte dérobée et outil facile pour une attaque de post-exploitation…

PowerUpSQL: Une boîte à outils PowerShell pour attaquer SQL Server

Dracos Linux ( www.dracos-linux.org ) est le système d'exploitation Linux d'Indonésie.

Metasploit pour l’apprentissage automatique.

bibliothèque et interpréteur pour outils de test de pénétration

Hakku Framework test de pénétration

Cadre Python pour outils de sécurité informatique

Une VM légère pour le hacking matériel, la rétro-ingénierie (fuzzing, symEx, exploitation, etc.) et les tâches de wargaming

Framework d'exploits et d'outils de sécurité 2.0.1

Un framework C2 compatible avec les proxys utilisé pour aider les red teamers dans la post-exploitation et le mouvement latéral.

Un shell en ligne de commande et langage de script gratuit et open source, spécialement conçu pour les tests de sécurité.

SigPloit: Framework d'exploitation de signalisation télécom - SS7, GTP, Diameter & SIP

Wrapper CLI pour MSFvenom qui simplifie la création de payloads avec gestion de profils, génération automatisée de listeners et sortie organisée pour…

Un toolkit de test de pénétration SDN

Un outil de test de pénétration modulaire et distribué.

Stækka Metasploit - Extension de Metasploit

FruityC2 est un framework de post-exploitation (et open source) basé sur le déploiement d'agents sur des machines compromises. Les agents sont gérés…

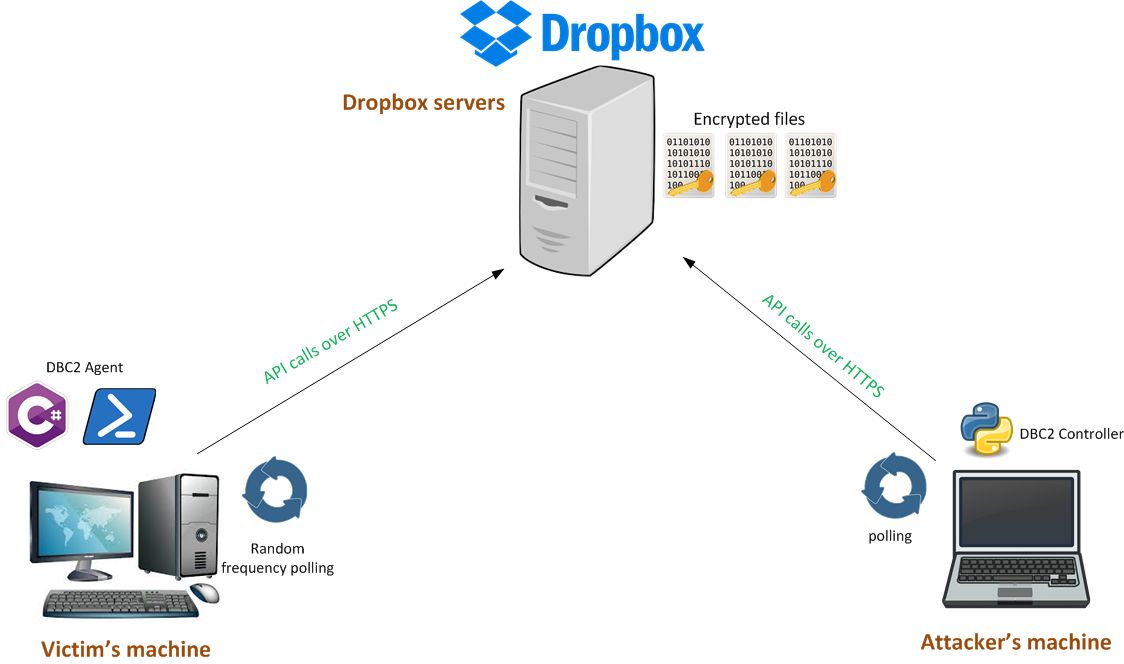
DBC2 (DropboxC2) est un outil modulaire de post-exploitation, composé d'un agent s'exécutant sur la machine de la victime, d'un contrôleur…