Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Medusa — 🐈Medusa est une plateforme d'arsenal pour red team, incluant actuellement une plateforme XSS, une plateforme collaborative, la surveillance des CVE, la génération d'évasion antivirus, DNSLOG, des e-mails de phishing, la récupération de fichiers, etc. Elle est en cours de développement continu. | Kitploit
Outils/GitHubGitHub/ascotbe/medusa
Frameworks de Tests d'IntrusionFrameworks d'ExploitationGénération de PayloadsHameçonnageSécurité WebRed TeamingAnalyse DNS
GitHubascotbe/medusa

Medusa

Voir le dépôt
2.2k34157il y a 3 ansVérifié par Kitploit
Site web

À propos

🐈Medusa est une plateforme d'arsenal pour red team, incluant actuellement une plateforme XSS, une plateforme collaborative, la surveillance des CVE, la génération d'évasion antivirus, DNSLOG, des e-mails de phishing, la récupération de fichiers, etc. Elle est en cours de développement continu.

Partager
Medusa

Release Release Release Release Release Release Release Release

Bienvenue sur Medusa

👉À propos de Medusa

Le projet est sous licence GPL. Gratuit pour un usage non commercial.

En raison du manque de front-end, la date de redémarrage du projet est inconnue. Si vous pouvez apporter votre aide, veuillez soumettre une issue.

中文文档 | EnglishDocumentation

💡Documentation

http://medusa.ascotbe.com

📋Instructions d'installation de la version Web

https://medusa.ascotbe.com/Documentation/#/Installation

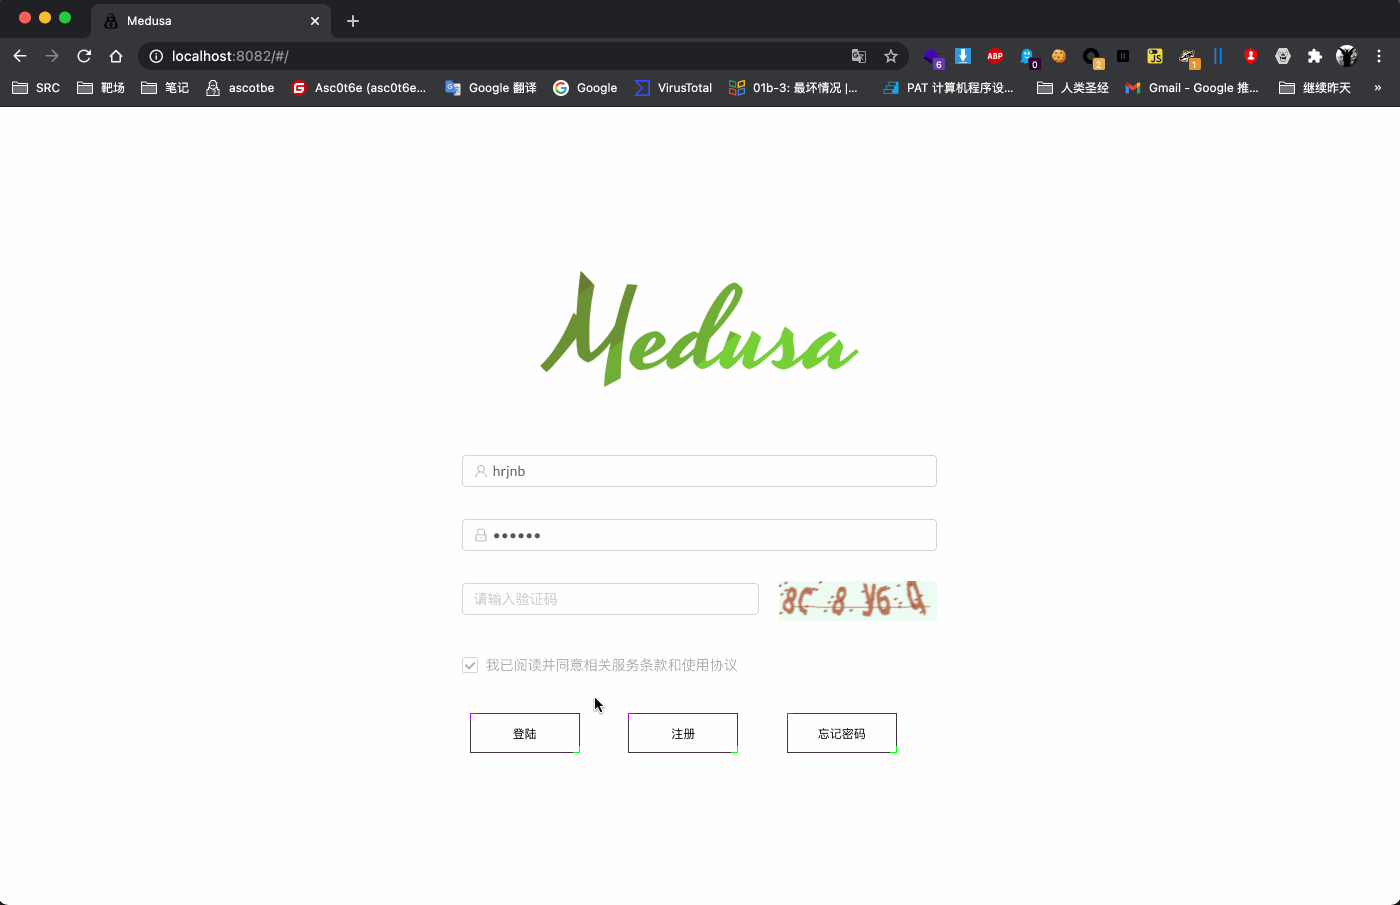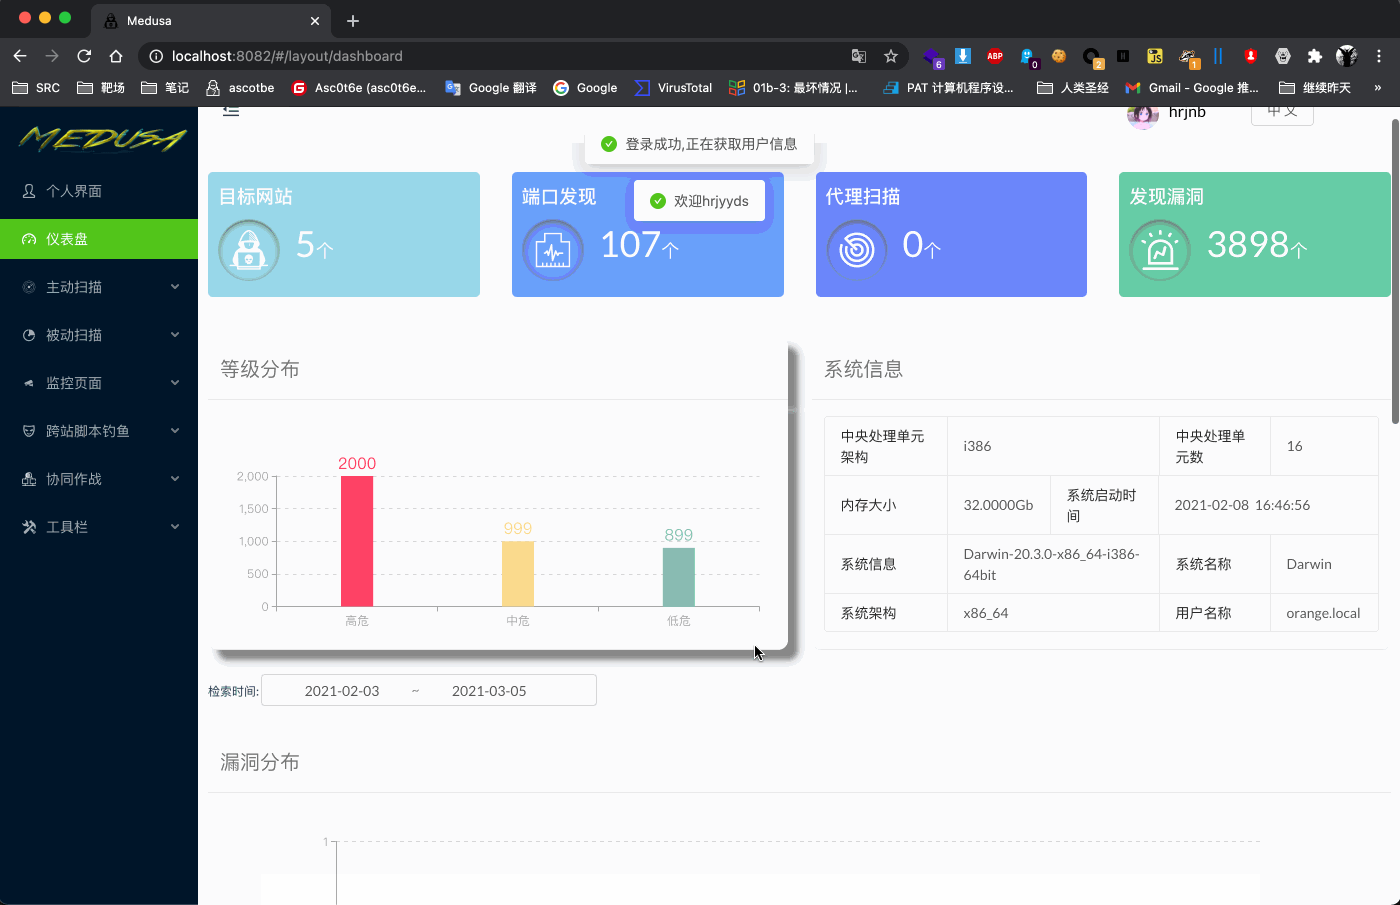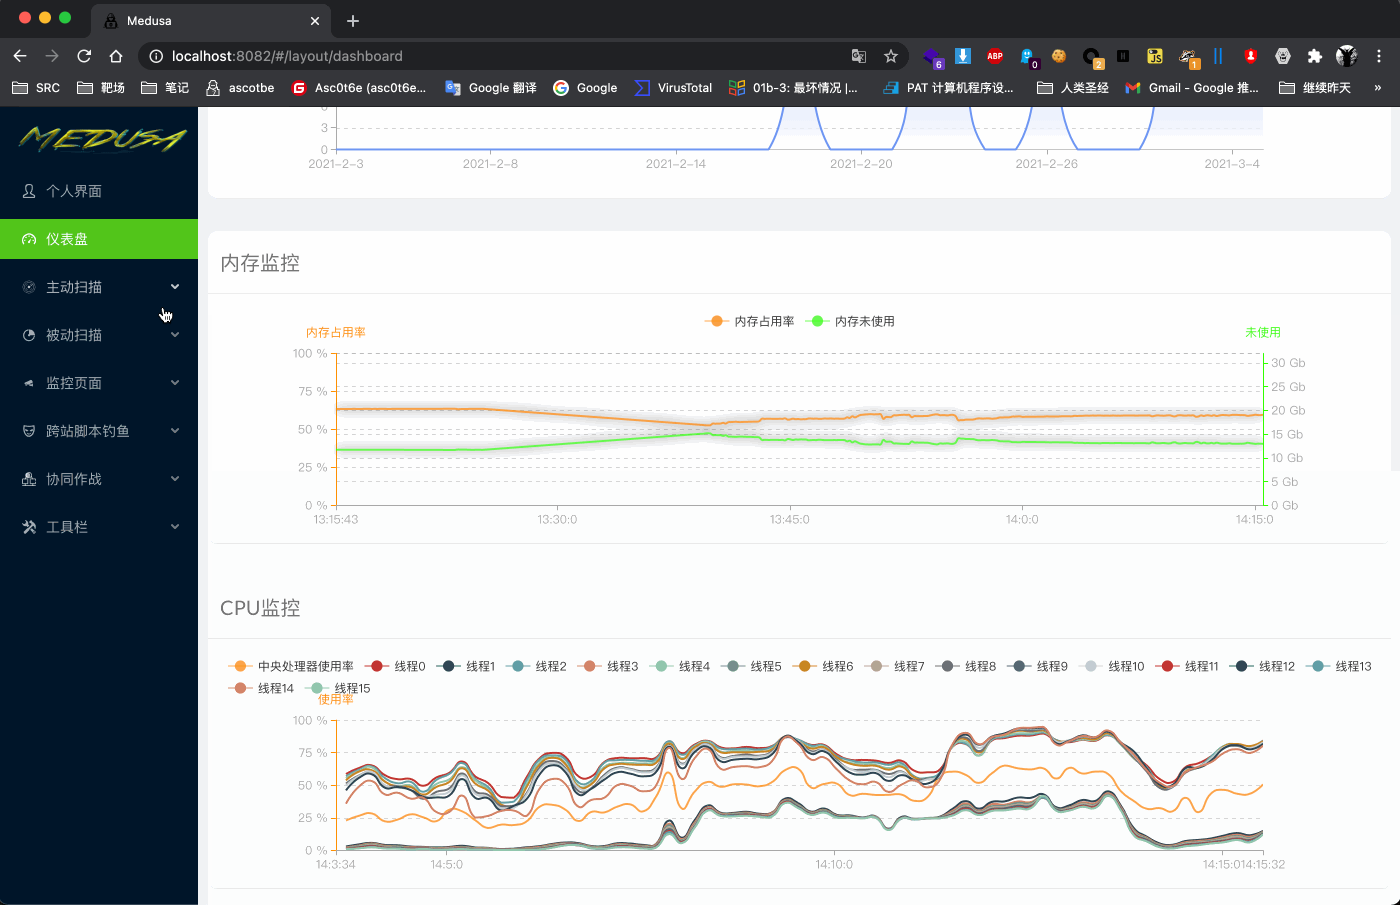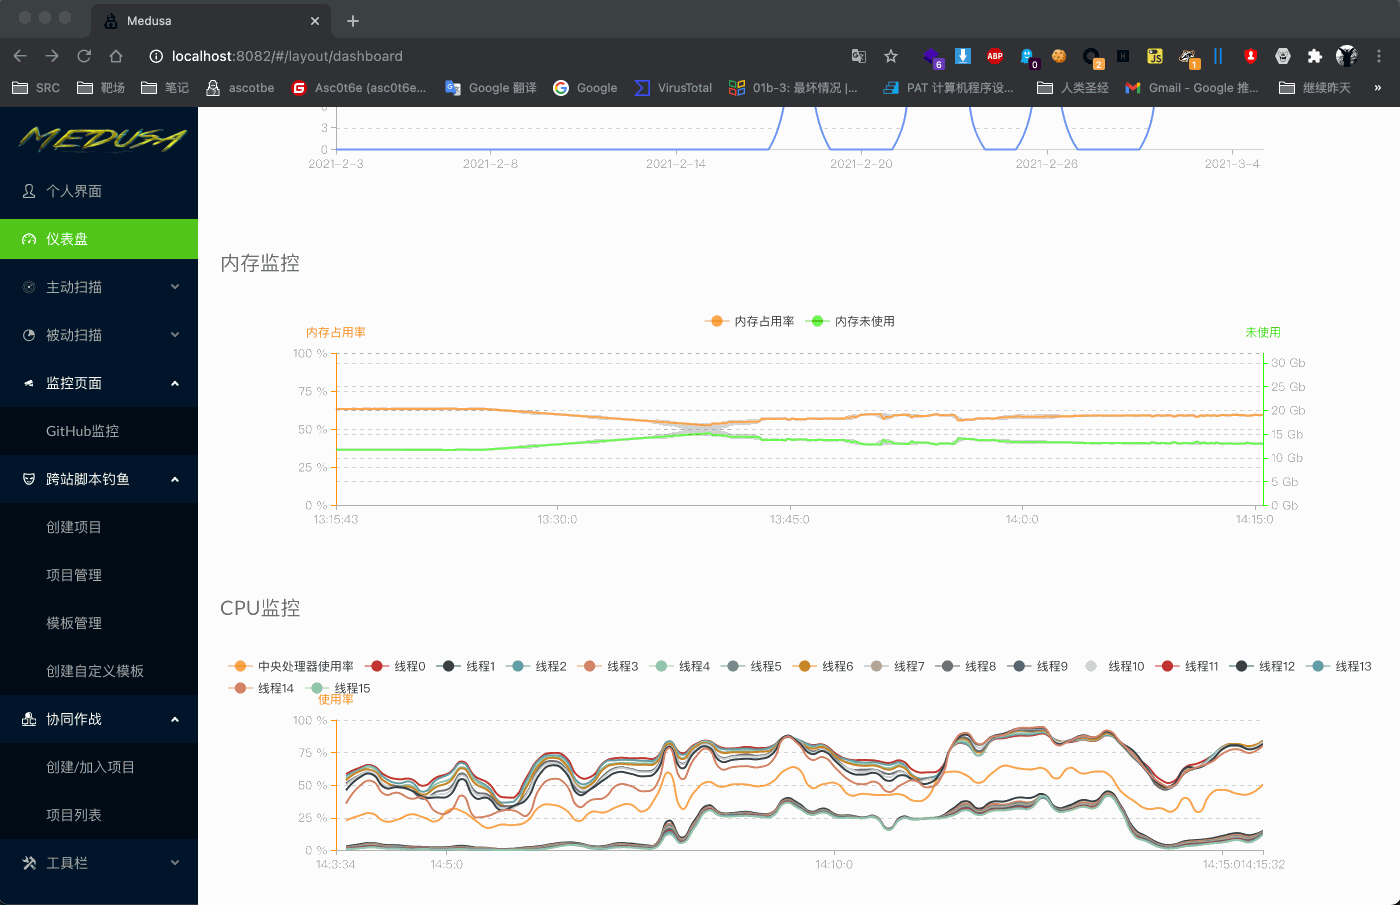
👾Interface Web

démo

🍀Journal des mises à jour

http://medusa.ascotbe.com/Documentation/#/UpDataLog

💚Discussion

  • Si vous constatez que le plugin ne peut pas scanner la vulnérabilité correspondante, veuillez soumettre une issue [Bug]
  • Si vous rencontrez un problème qui ne peut pas être résolu par la documentation, veuillez soumettre une issue [help]
  • Si vous avez des commentaires ou des idées, veuillez soumettre une issue [idea]

⚠️Avertissement

Ajoutez le contenu suivant au protocole d'origine :

  • En cas d'ambiguïté, la version chinoise de la description fait seule foi
  • L'utilisation commerciale après développement secondaire est interdite dans ce projet
  • L'utilisation commerciale non autorisée est interdite pour ce projet
  • Ce projet est uniquement destiné aux activités de construction sécurisée des entreprises légalement autorisées. Lors de l'utilisation de ce projet pour des tests, vous devez vous assurer que le comportement est conforme aux lois et réglementations locales et que vous avez obtenu une autorisation suffisante.
  • Si vous avez un comportement illégal lors de l'utilisation de ce projet, vous devez en assumer les conséquences vous-même, et nous n'assumerons aucune responsabilité légale ou conjointe.
  • Avant d'utiliser ce projet, veuillez lire attentivement et comprendre pleinement le contenu de chaque clause. Les clauses restrictives, d'exonération ou autres clauses concernant vos droits majeurs peuvent être en gras, soulignées, etc. pour attirer votre attention. Sauf si vous avez pleinement lu, compris et accepté tous les termes de cet accord, veuillez ne pas utiliser ce projet. Votre utilisation de ce projet ou votre acceptation de cet accord de toute autre manière expresse ou implicite sera considérée comme ayant été lue et acceptée.

🌴Contributeurs

commit

🏁Chronologie

Alt

star

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    324
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    252

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →