
research
 projectdiscovery/research
Dépôt central de la recherche en sécurité de ProjectDiscovery, des modèles de vulnérabilités et des exploits PoC pour l'analyse et la détection…
reconnaissancevulnerability-scannersvulnerability-analysis+3
5
projectdiscovery/researchDépôt central de la recherche en sécurité de ProjectDiscovery, des modèles de vulnérabilités et des exploits PoC pour l'analyse et la détection…
 sastraadiwiguna-purpleeliteteaming/ddos-purple-teaming-offensive-multi-vector-7-tier-defensive-holistic-blueprint-
Plan directeur reproductible pour le Purple Teaming DDoS avancé, conçu pour le paysage des menaces. Il intègre une suite offensive Red Elite…
 shanika04/apache_kylin
CVE-2020-1937
 shanika04/nextcloud_android
SQLi CVE-2019-5454
 shoucheng3/apache__mina-sshd_cve-2023-35887_2-9-2
Bibliothèque client/serveur SSH purement Java implémentant le protocole SSH-2 avec prise en charge de plusieurs chiffrements, échanges de clés,…
 shoucheng3/perwendel__spark_cve-2018-9159_2-7-1
Framework web léger Java 8 avec routage, filtres et service de fichiers statiques. Comprend un avis de sécurité pour les versions plus anciennes et…
 shoucheng3/perwendel__spark_cve-2018-9159_2_7_2_fixed
Framework web léger en Java 8 pour créer des API REST et des applications web, avec routage intégré, service de fichiers statiques et prise en charge…
 sideeffect42/rootpipetester
RootPipe (CVE-2015-1130) et Phoenix (CVE-2015-3673), utilitaire de test de vulnérabilités pour Mac OS X 10.2.8 et versions ultérieures
 suuhm/log4shell4shell
Log4shell - Multi-Toolkit. Trouver, corriger et tester les vulnérabilités CVE-2021-44228 possibles - fournit un environnement complet de test/attaque…
 thecyberneh/log4j-rce-exploiter
Scanner pour Log4j RCE CVE-2021-44228
 tobiasguta/next.js-rsc-rce-scanner-burp-suite-extension
Extension Burp Suite pour détecter la vulnérabilité d'exécution de code à distance (Remote Code Execution) de Next.js / React Server Components (RSC)…
 yuanyuanxiang/simpleremoter
Un programme de contrôle à distance basé sur Gh0st: implémente la gestion des terminaux, la gestion des processus, la gestion des fenêtres, le bureau…
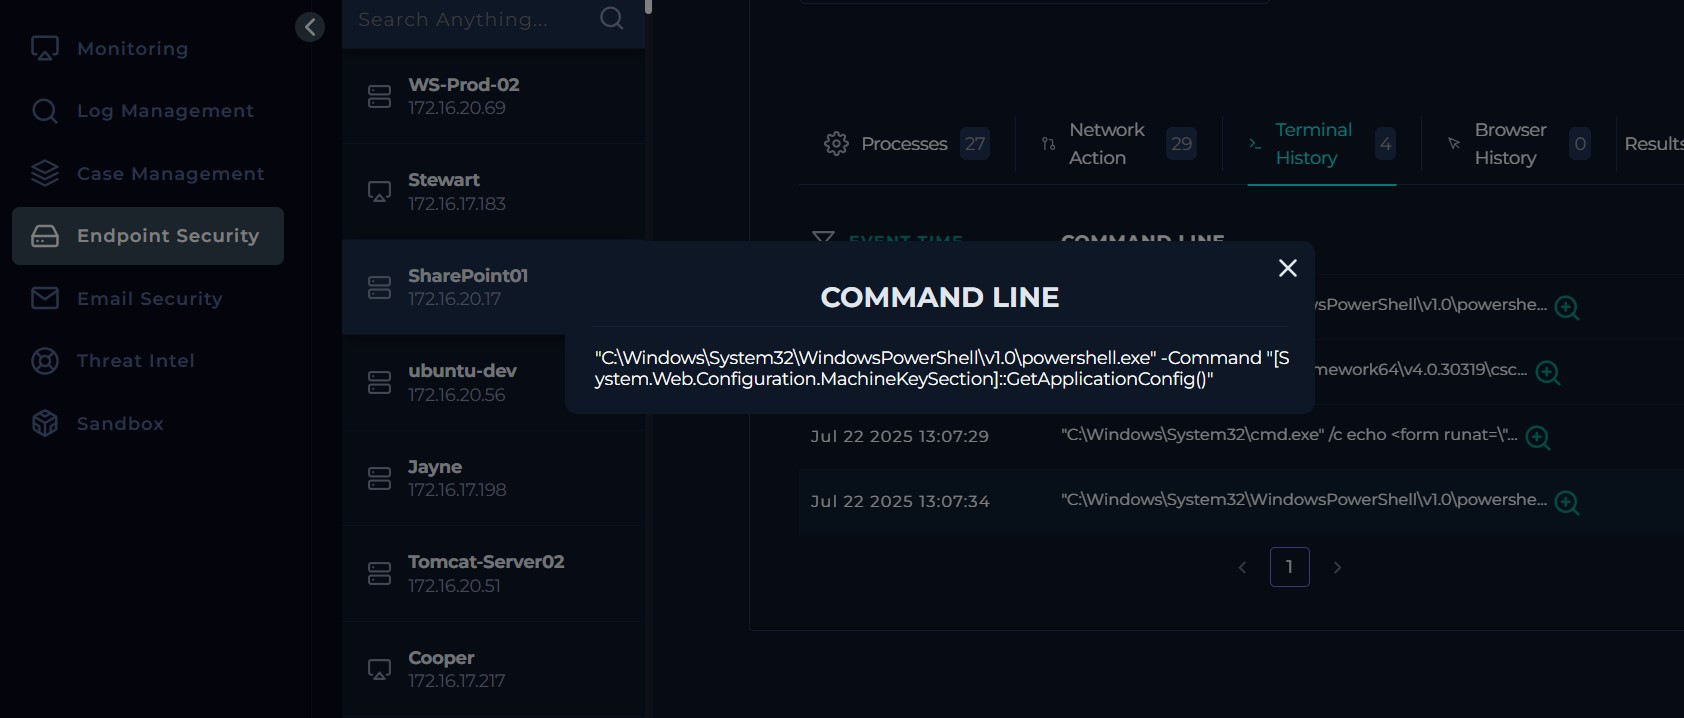 victormbogu1/letsdefend-soc342-cve-2025-53770-sharepoint-toolshell-auth-bypass-andrce-eventid-320
Analyse pas à pas d'un laboratoire LetsDefend SOC342 analysant CVE-2025-53770 SharePoint ToolShell bypass d'authentification et RCE, incluant la…
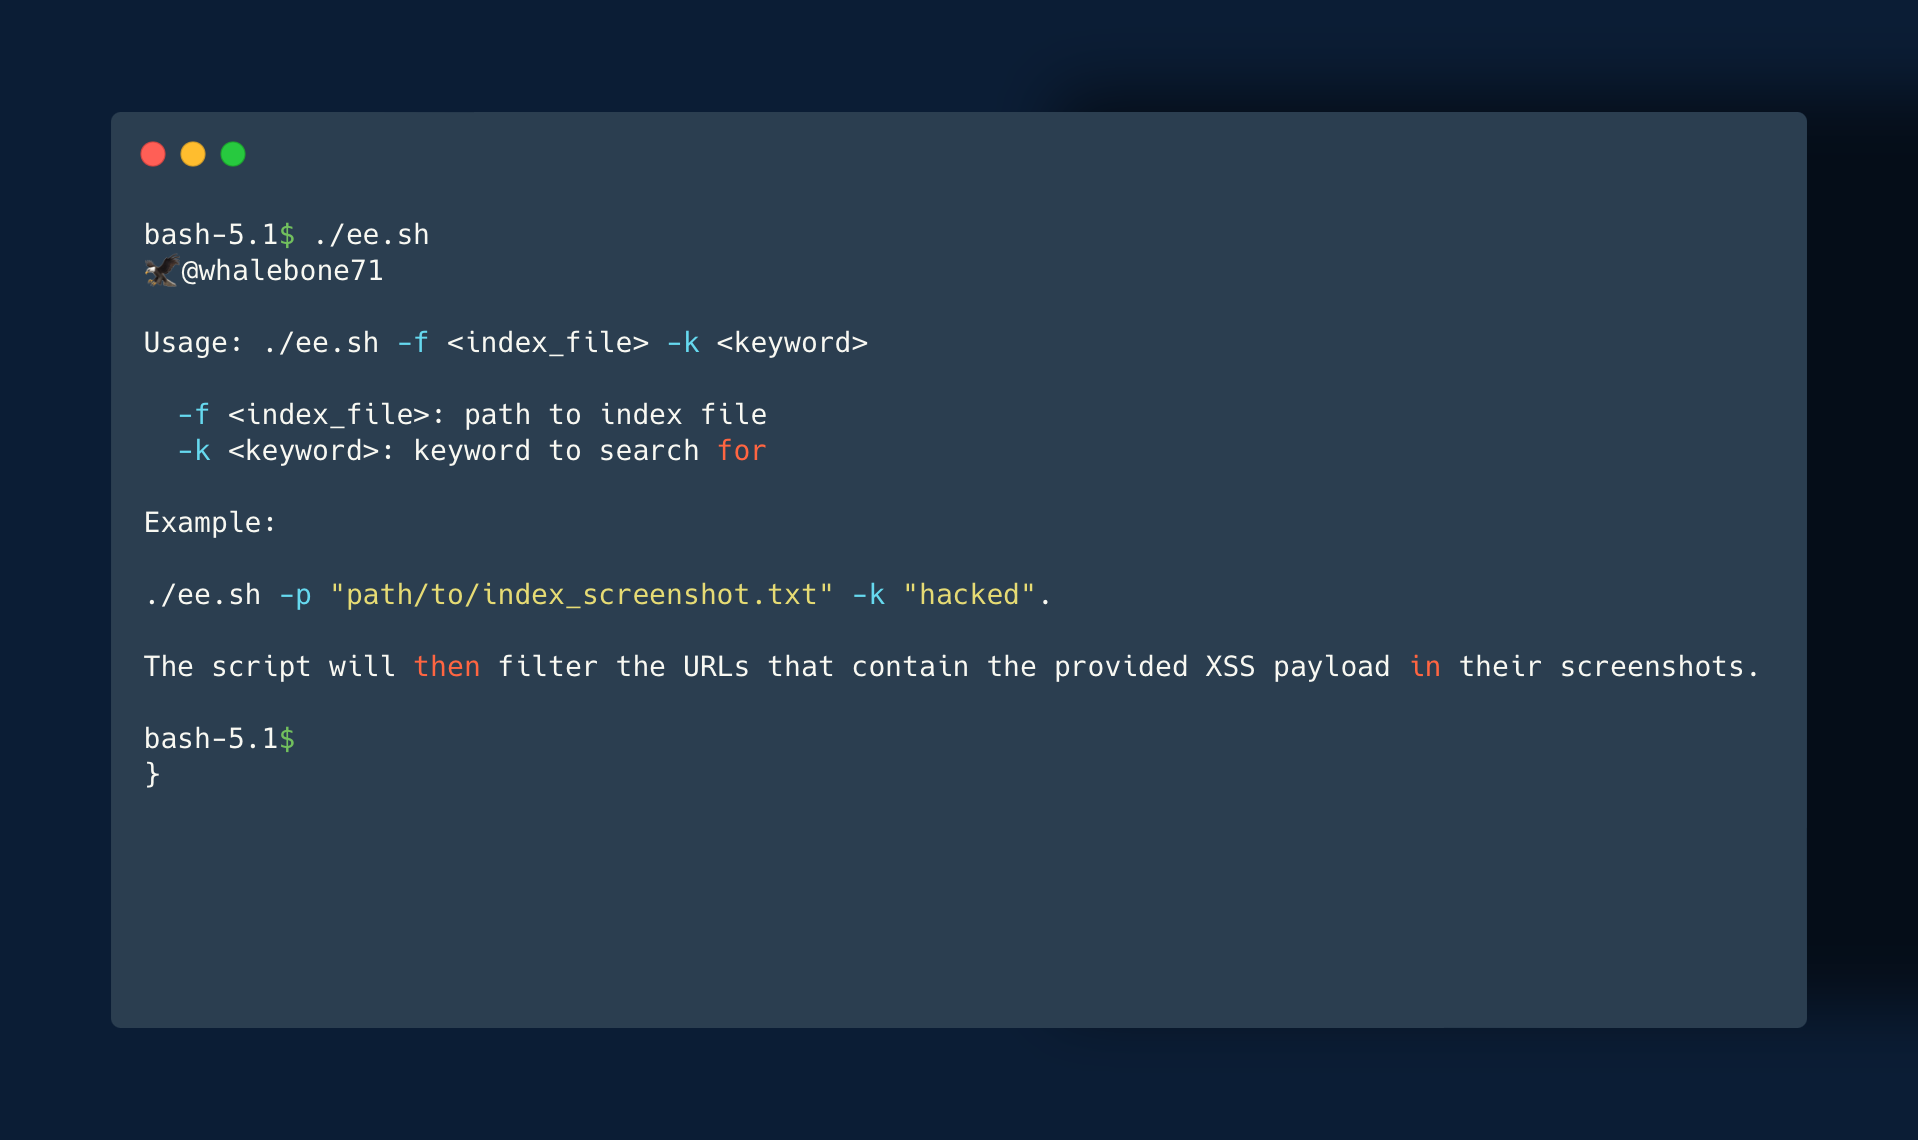 whalebone7/eagleeye
Pour filtrer les URL réellement vulnérables à partir des captures d'écran, vous pouvez utiliser le script ee.sh. Il suffit d'exécuter `./ee.sh -f…
 xiaopeng-ye/react2shell-detector
Une extension Chrome pour détecter les vulnérabilités React2Shell (CVE-2025-55182 & CVE-2025-66478) dans les applications web
 xkillbit/cve-2025-55182-scanner
Scanner de vulnérabilités passif pour CVE-2025-55182 et CVE-2025-66478, détectant une RCE non authentifiée dans les composants serveur React via…
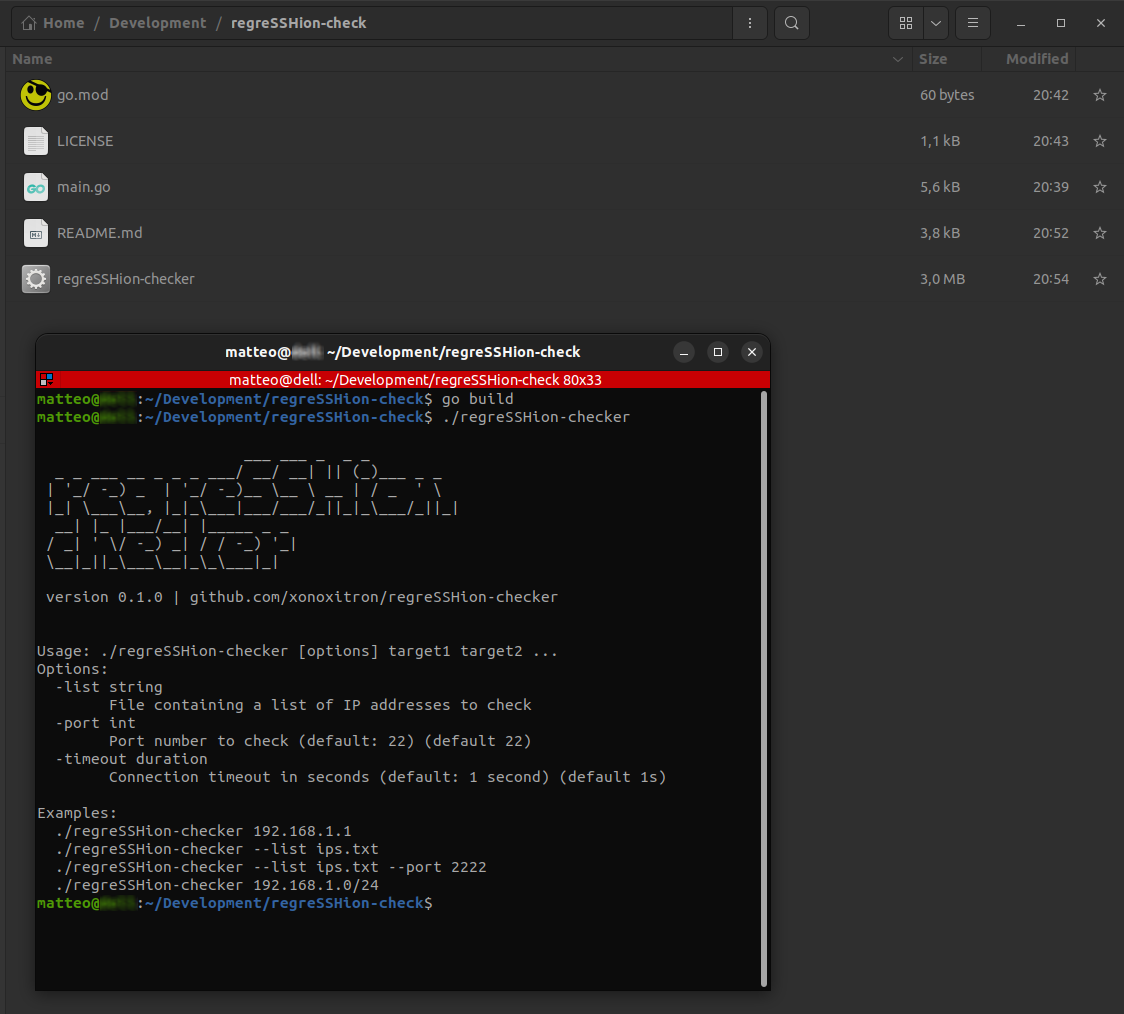 xonoxitron/regresshion-checker
Identifie rapidement les serveurs vulnérables à OpenSSH 'regreSSHion' (CVE-2024-6387).
 z-bool/venom-jwt
Outil de vérification de vulnérabilité et de brute-force de clés développé pour les tests d'intrusion JWT. Génère des résultats pour le FUZZ ciblant…