
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
EagleEye — Pour filtrer les URL réellement vulnérables à partir des captures d'écran, vous pouvez utiliser le script ee.sh. Il suffit d'exécuter `./ee.sh -f "path/to/index_screenshot.txt" -k "hacked"` et le script filtrera les URL qui contiennent la charge utile XSS réfléchie (par exemple : cPanel CVE-2023-29489) dans leurs captures d'écran. | Kitploit
Outils/GitHubGitHub/whalebone7/eagleeye
ReconnaissanceScanners de VulnérabilitésExploitation d'Applications WebCollecte d'InformationsSécurité WebTests d'Intrusion
GitHubwhalebone7/eagleeye

EagleEye

Voir le dépôt
7134il y a 3 ansPas encore vérifié

À propos

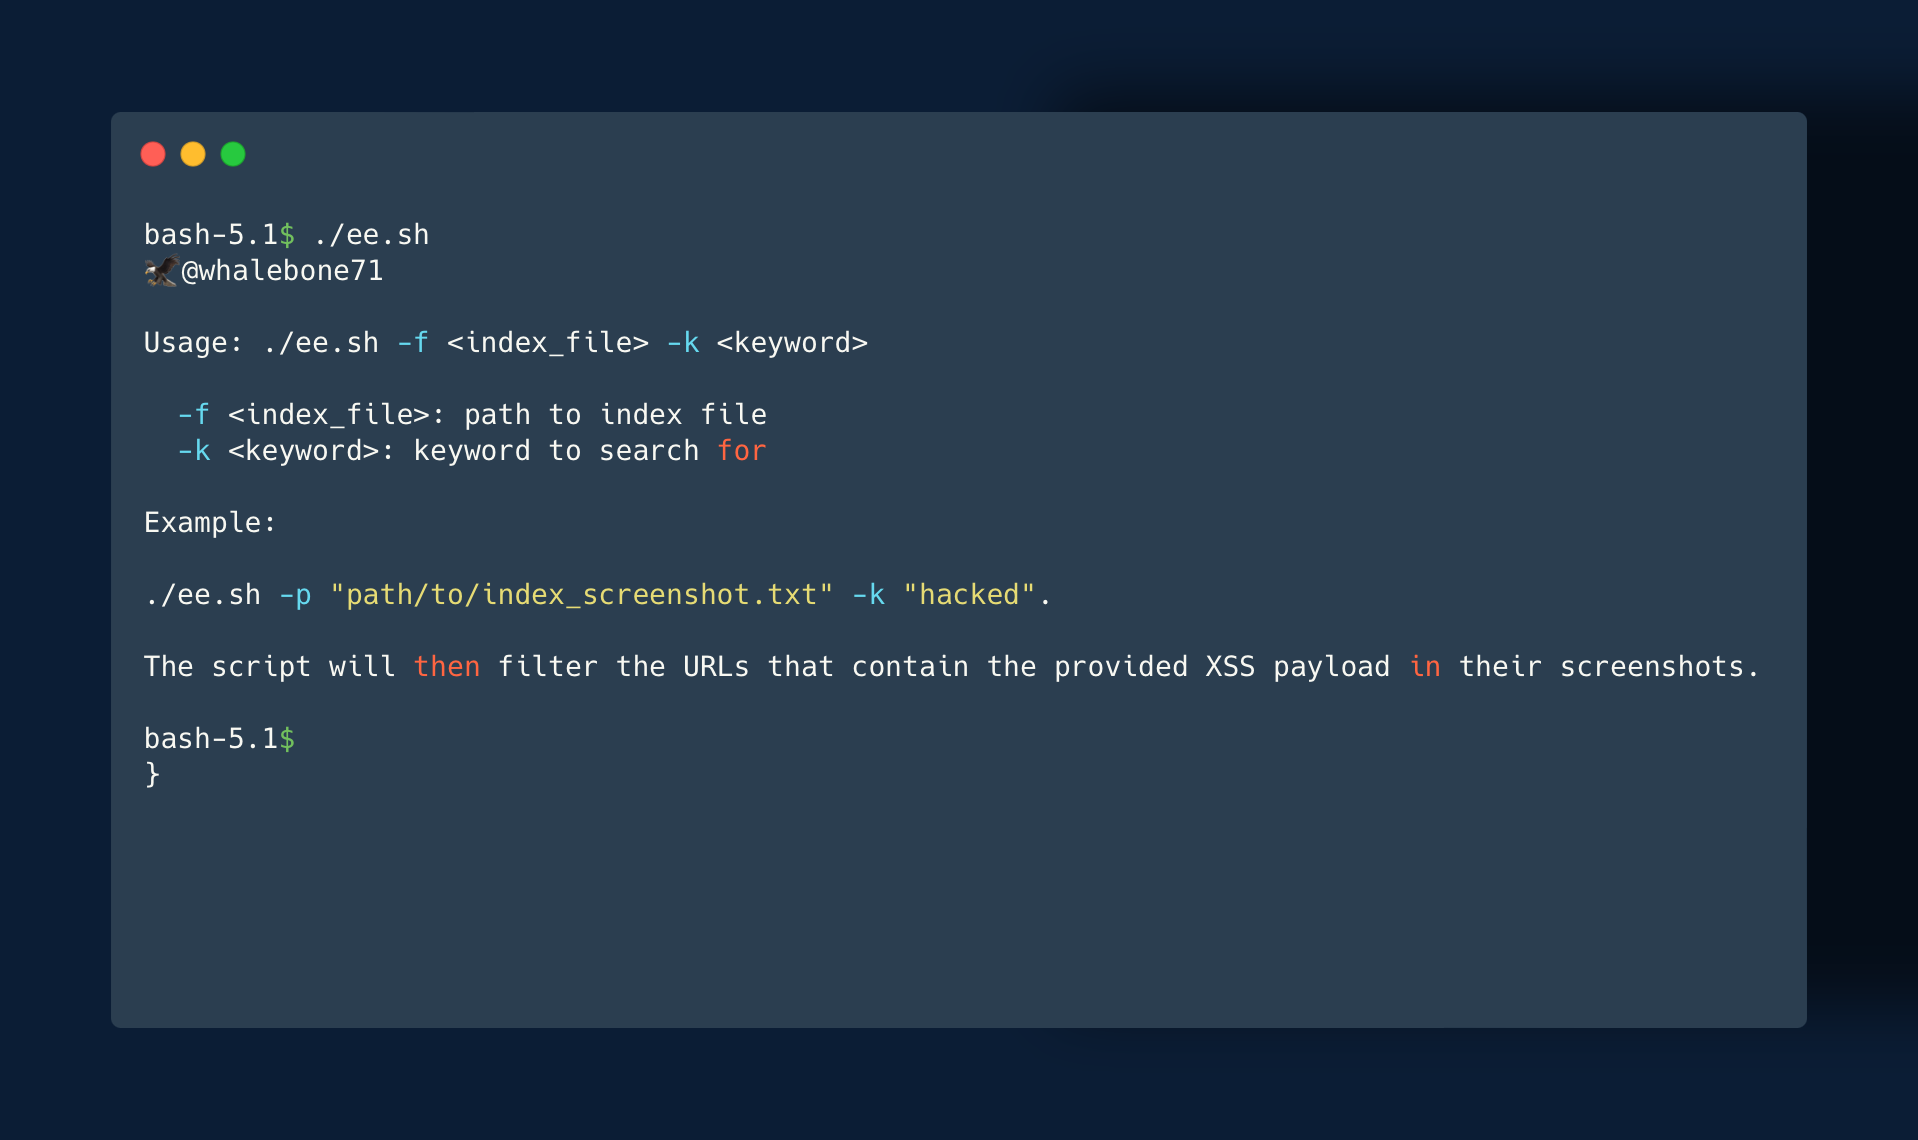
Pour filtrer les URL réellement vulnérables à partir des captures d'écran, vous pouvez utiliser le script ee.sh. Il suffit d'exécuter `./ee.sh -f "path/to/index_screenshot.txt" -k "hacked"` et le script filtrera les URL qui contiennent la charge utile XSS réfléchie (par exemple : cPanel CVE-2023-29489) dans leurs captures d'écran.
Partager

EagleEye:

carbon

Avec l'ajout de l'option -ss dans HTTPX par Project Discovery, il est désormais possible de créer une liste d'URL potentiellement vulnérables avec gf xss et qsreplace avec la charge utile XSS, telle que <script>alert(hacked)</script>. HTTPX visitera ensuite toutes les URL et en prendra des captures d'écran, qui sont stockées dans output/screenshot/index_screenshot.txt.

Pour filtrer les URL réellement vulnérables à partir des captures d'écran, vous pouvez utiliser le script ee.sh. Il suffit d'exécuter ./ee.sh -f "path/to/index_screenshot.txt" -k "hacked" et le script filtrera les URL qui contiennent la charge utile XSS fournie dans leurs captures d'écran.

Ce processus vous permet d'identifier rapidement les URL potentiellement vulnérables et d'éliminer les faux positifs en fonction de la présence de la charge utile XSS dans les captures d'écran. Ce processus peut être un outil puissant pour identifier et atténuer les vulnérabilités XSS dans vos applications web.

Avec une certaine maîtrise des outils et des techniques mentionnés, vous pouvez les appliquer pour trouver plusieurs types de vulnérabilités.

Il est important de noter que cet outil est destiné aux hackers éthiques et aux chercheurs en cybersécurité qui effectuent des tests de vulnérabilité dans le respect de la loi et des meilleures pratiques du secteur. Il ne doit pas être utilisé pour des activités illégales ou malveillantes. Il incombe à l'utilisateur de s'assurer qu'il utilise cet outil de manière appropriée.

Installation :

Cet outil nécessite l'installation de Tesseract OCR. Il peut être installé sur Linux, macOS et Windows en suivant les instructions du dépôt GitHub officiel de Tesseract OCR. De plus, le script nécessite l'installation du shell Bash, préinstallé sur la plupart des systèmes basés sur Unix.

1.Git Clone "This_Rep" && cd EagleEye

2.Chmod +x ee.sh

3../ee.sh

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    280

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






