
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/xonoxitron/regresshion-checker
ReconnaissanceScanners de VulnérabilitésExploitationCollecte d'InformationsSécurité RéseauTests d'Intrusion
GitHubxonoxitron/regresshion-checker

regreSSHion-checker

Identifie rapidement les serveurs vulnérables à OpenSSH 'regreSSHion' (CVE-2024-6387).

Voir le dépôt
10644il y a 2 ansPas encore vérifié
Partager
Site web

regreSSHion-checker

📜 Description

regreSSHion-checker est un outil léger et efficace conçu pour identifier les serveurs exécutant des versions vulnérables d'OpenSSH, ciblant spécifiquement la vulnérabilité regreSSHion récemment découverte (CVE-2024-6387). Cet outil facilite le scan rapide de multiples adresses IP, noms de domaine et plages réseau CIDR pour détecter les vulnérabilités potentielles et assurer la sécurité de votre infrastructure.

regreSSHion-checker

🌟 Fonctionnalités

  • Scan rapide : Scannez rapidement plusieurs adresses IP, noms de domaine et plages CIDR pour la vulnérabilité CVE-2024-6387.
  • Récupération de bannière : Récupère efficacement les bannières SSH sans authentification.
  • Parallélisme : Utilise le modèle de concurrence de Go (goroutines) pour une exécution parallèle, réduisant considérablement les temps de scan.
  • Sortie claire : Fournit une sortie claire, codée avec des emojis, résumant les résultats du scan.
  • Vérification du port : Identifie les ports fermés et fournit un résumé des hôtes ne répondant pas.

🛠️ Installation ou compilation

Pour installer regreSSHion-checker depuis le dépôt GitHub, assurez-vous d'avoir Go installé et correctement configuré. Utilisez la commande suivante :

go get github.com/xonoxitron/regreSSHion-checker

Après l'installation, vous pouvez utiliser regreSSHion-checker comme décrit dans la section d'utilisation ci-dessous.

Pour compiler regreSSHion-checker à partir des sources, assurez-vous d'avoir Go installé et suivez ces étapes :

  1. Clonez le dépôt ou téléchargez le code source.

    git clone https://github.com/your/repo.git
    cd regreSSHion-checker
    
  2. Compilez le binaire avec go build.

    go build regreSSHion-checker.go
    
  3. Optionnellement, vous pouvez définir les permissions d'exécution.

    chmod +x regreSSHion-checker
    

Vous pouvez maintenant utiliser ./regreSSHion-checker pour scanner les vulnérabilités CVE-2024-6387 dans OpenSSH sur votre infrastructure.

🚀 Utilisation

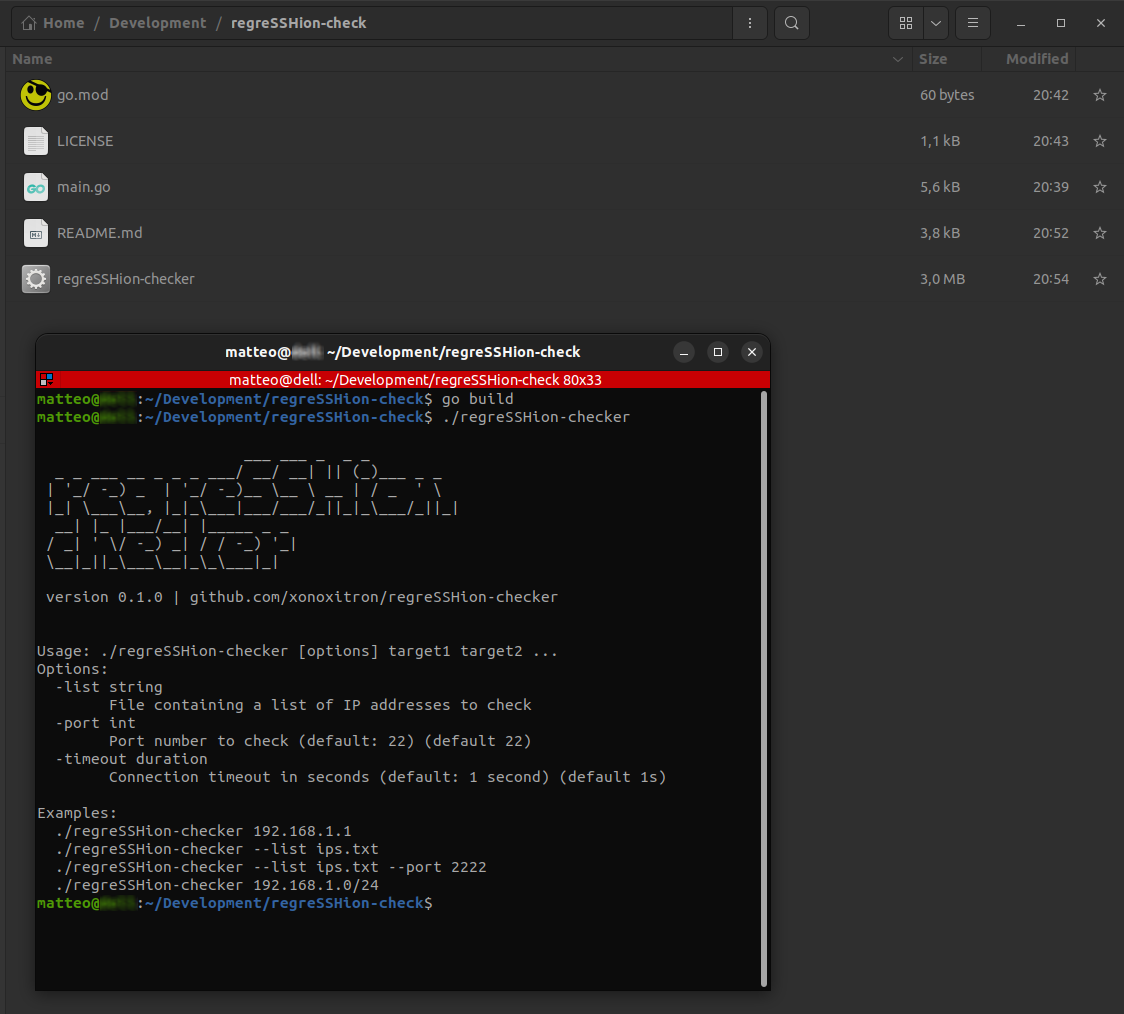
./regreSSHion-checker <cibles> [--port PORT]

Exemples

IP unique

./regreSSHion-checker 192.168.1.1

IPs à partir d'une liste

./regreSSHion-checker -list ip_list.txt

Plusieurs IPs et domaines

./regreSSHion-checker 192.168.1.1 example.com 192.168.1.2

Plage CIDR

./regreSSHion-checker 192.168.1.0/24

Avec un port personnalisé

./regreSSHion-checker 192.168.1.1 example.com --port 2222

Sortie

L'outil fournit un résumé des cibles scannées :

  • 🛡️ Non vulnérable : Serveurs exécutant une version non vulnérable d'OpenSSH.
  • 🚨 Vulnérable : Serveurs exécutant une version vulnérable d'OpenSSH.
  • 🔒 Ports fermés : Nombre de serveurs avec le port 22 (ou le port spécifié) fermé.
  • 📊 Total scanné : Nombre total de cibles scannées.
🛡️ Serveurs non vulnérables : 1

   [+] Serveur à 157.90.125.31 (exécutant SSH-2.0-OpenSSH_8.2p1 Ubuntu-4ubuntu0.11)

🚨 Serveurs probablement vulnérables : 2

   [+] Serveur à 4.231.170.121 (exécutant SSH-2.0-OpenSSH_8.9p1 Ubuntu-3ubuntu0.10)
   [+] Serveur à 4.231.170.122 (exécutant SSH-2.0-OpenSSH_9.2p1 Debian-2+deb12u2)

🔒 Serveurs avec le port 22 fermé : 254

📊 Total des cibles scannées : 257

📚 Références

  • Blog Qualys sur la vulnérabilité regreSSHion

Notes :

  • Assurez-vous d'avoir Go installé pour compiler et exécuter l'outil (go build regreSSHion-checker.go).
  • Remplacez regreSSHion-checker par le nom du binaire Go compilé à partir de votre fichier source.
  • Ajustez les permissions si nécessaire (chmod +x regreSSHion-checker) pour exécuter le binaire directement.

Ce fichier README.md reflète désormais l'utilisation et les fonctionnalités de la version Go de l'outil regreSSHion-checker, fournissant aux utilisateurs des instructions claires et des exemples pour un scan efficace des vulnérabilités des serveurs OpenSSH.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    280

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




