

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
GadgetProbe — Sonder les points de terminaison consommant des objets sérialisés Java afin d'identifier les classes, les bibliothèques et les versions de bibliothèques sur les classpaths Java distants. | Kitploit
Outils/GitHubGitHub/bishopfox/gadgetprobe
ReconnaissanceGénération de PayloadsAnalyse des VulnérabilitésExploitation d'Applications WebTests d'Intrusion
GitHubbishopfox/gadgetprobe

GadgetProbe

Sonder les points de terminaison consommant des objets sérialisés Java afin d'identifier les classes, les bibliothèques et les versions de bibliothèques sur les classpaths Java distants.

Voir le dépôt
6209750il y a 5 ansVérifié par Kitploit
Partager
Site web

License Python version

Description

Vous venez de trouver un bug de désérialisation Java, vous avez exécuté toutes vos payloads ysoserial, et.... vous n'avez rien obtenu. Et maintenant ? Comment pouvez-vous déboguer ou construire une chaîne de gadgets si vous êtes totalement aveugle ?

Voici GadgetProbe, un outil qui éclaire les classpaths distants et augmente la sévérité des bugs pour tous !

GadgetProbe prend une wordlist de classes Java, génère des objets sérialisés de rappel DNS et signale ce qui se cache dans le classpath distant.

Utilisation de l'extension Burp

L'extension Burp s'intègre automatiquement à Burp Collaborator pour gérer les rappels DNS. L'extension inclut également des signatures et un analyseur pour identifier les versions de bibliothèques de sources populaires pour les gadgets.

Téléchargez la version ou suivez les instructions de compilation ci-dessous.

Après avoir chargé l'extension Burp :

  1. Envoyez la requête vulnérable à Intruder, en surlignant le paramètre vulnérable.

gif

2. Ajoutez une liste de classes Java (voir les wordlists incluses)
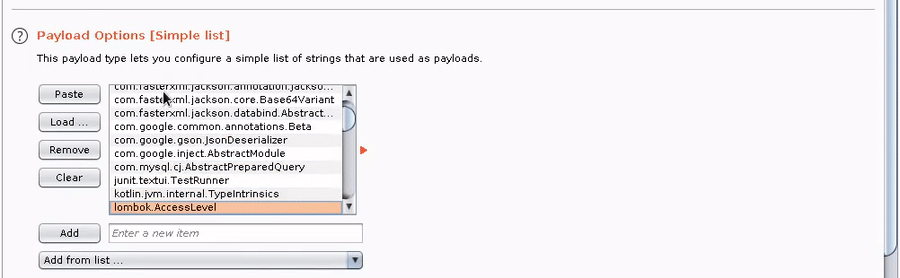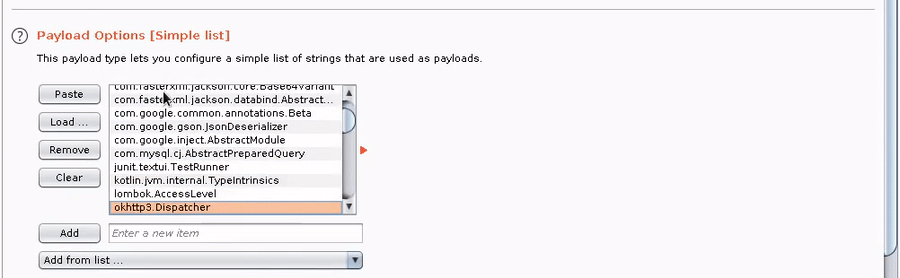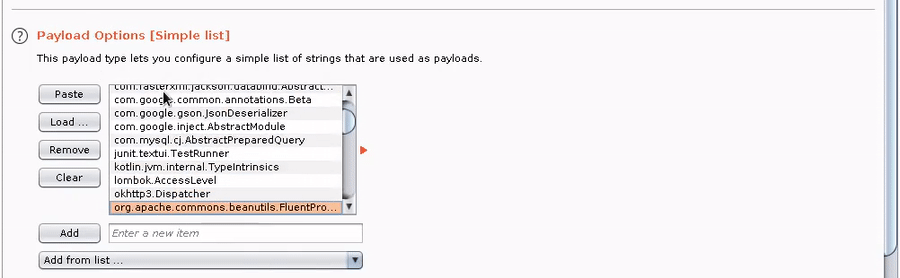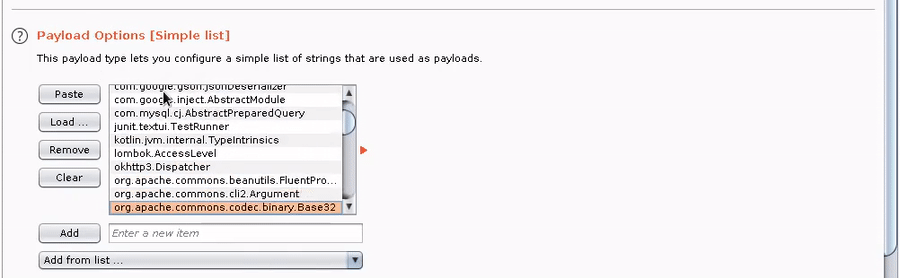
gif

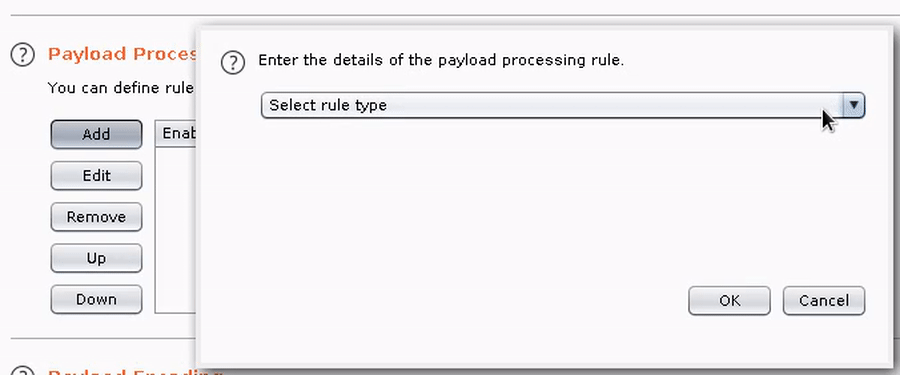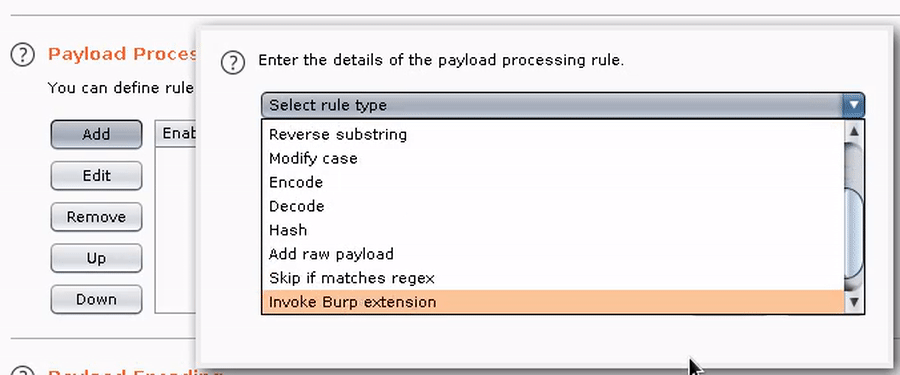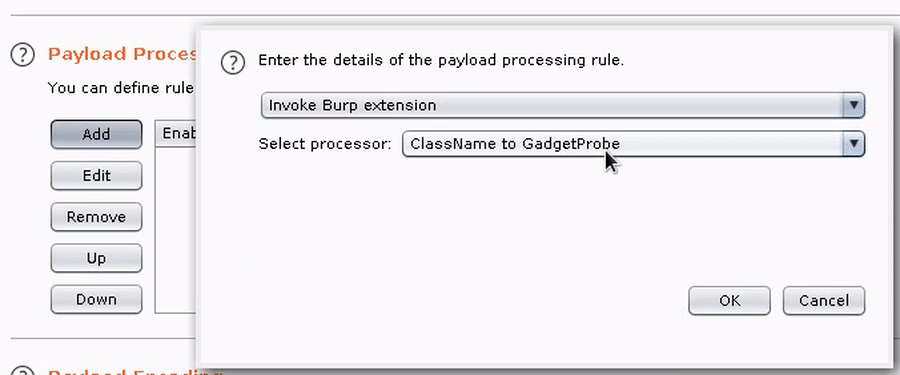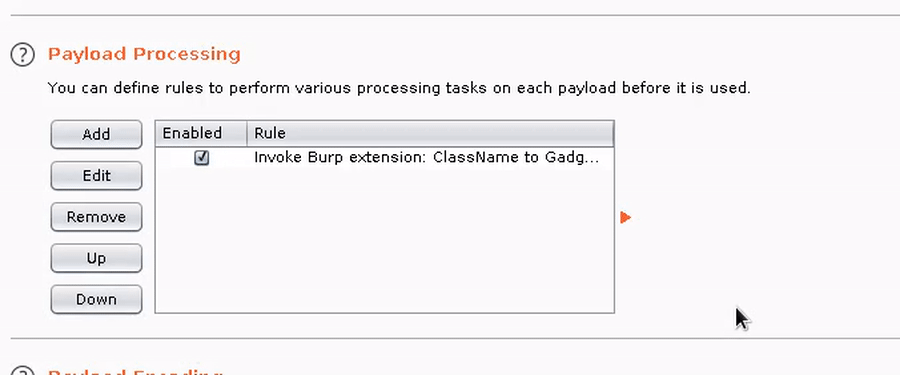
3. Ajoutez le processeur de payload GadgetProbe, ainsi que tout autre processeur requis dans votre chaîne (par exemple, encodage Base64).
gif

4. Lancez l'attaque Intruder et observez les résultats dans l'onglet GadgetProbe de Burp.

gif

Utilisation de la bibliothèque Java GadgetProbe

GadgetProbe peut également être utilisé comme bibliothèque Java ou CLI pour des attaques spécialisées.

import com.bishopfox.gadgetprobe.GadgetProbe
...
// Call the GadgetProbe constructor with your authoritative nameserver (or use Burp collaborator).
GadgetProbe gp = new GadgetProbe("dnscallback.burpcollaborator.net");
// The crafted object "obj" is now ready to be sent using any custom implementation :)
Object obj = gp.getObject("org.apache.commons.collections.functors.invokertransformer");

Compilation à partir des sources

# Build JAR (run first)
./gradlew shadowJar

# Build wordlists
./generate_wordlists.sh

Comment ça fonctionne

Voir mon article sur le blog de Bishop Fox.

Auteur

Twitter : @theBumbleSec

GitHub : the-bumble

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





