
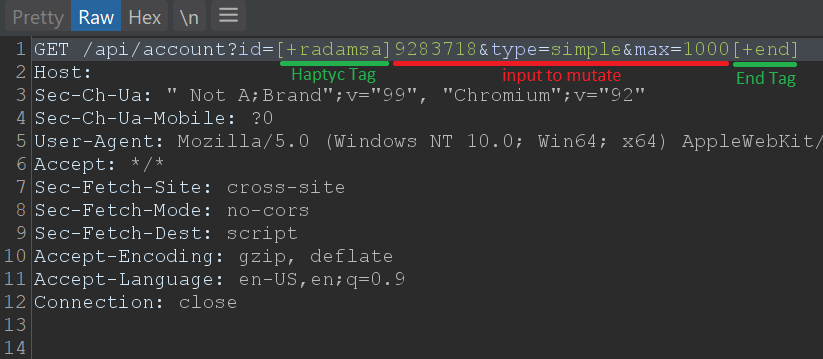
haptyc
 defparam/haptyc
Bibliothèque Python pour Turbo Intruder qui ajoute la prise en charge des positions de charge utile et les types d'attaque…
payload-generationweb-securityfuzzing+1
94
defparam/haptycBibliothèque Python pour Turbo Intruder qui ajoute la prise en charge des positions de charge utile et les types d'attaque…
 dev-2null/kerberosrun
Un petit outil pour jouer avec Kerberos.
 michaelweber/macrome
Lecteur/Écrivain de documents macro Excel pour les red teamers et analystes
 d4em0n/exrop
Générateur automatisé de chaînes ROP pour binaires x86-64 utilisant l'exécution symbolique. Prend en charge les écritures registre/mémoire, les…
 ariary/fileless-xec
Dropper furtif exécutant des binaires distants sans les déposer sur le disque .(Support HTTP3, support ICMP, traces invisibles, multiplateforme,...)
 aaaddress1/skrull
Génère des lanceurs de malware anti-copie utilisant le Process Ghosting pour contourner le scan de signatures AV/EDR et empêcher la soumission…
 ricardojoserf/covert-tube
Youtube comme canal caché - Contrôlez des systèmes à distance et exécutez des commandes en téléchargeant des vidéos sur Youtube
 klezvirus/inceptor
Framework d'évasion AV/EDR piloté par modèles
 cedowens/mythic-macro-generator
Script Python3 pour générer une macro afin de lancer une charge utile Mythic. Auteur : Cedric Owens
 nodauf/girsh
Génère automatiquement un reverse shell entièrement interactif pour une victime Linux ou Windows
 aetsu/offensivepipeline
OfensivePipeline vous permet de télécharger et de construire des outils C#, en appliquant certaines modifications afin d'améliorer leur évasion pour…
 rishuranjanofficial/jwtweak
Détecte l'algorithme du jeton JWT en entrée et propose des options pour générer un nouveau jeton JWT basé sur l'algorithme sélectionné par…
 androidmalware/android_hid
Utiliser Android comme Rubber Ducky contre un autre appareil Android
 getrektboy724/betterxencrypt
Une meilleure version de Xencrypt. Xencrypt lui-même est un crypter d'exécution Powershell conçu pour contourner les antivirus.
 0dayctf/reverse-shell-generator
Générateur de reverse shell hébergé avec une tonne de fonctionnalités. -- (Excellent pour les CTFs)
 joelgmsec/invoke-stealth
Simple & puissant obfuscateur de scripts PowerShell
 funnywolf/pystinger
Contournement du pare-feu pour le transfert de trafic via webshell
 bytecode77/r77-rootkit
Rootkit ring 3 sans fichier avec installateur et persistance qui cache les processus, fichiers, connexions réseau, etc.