

Codecepticon
 sadreck/codecepticon
Obfuscateur de sécurité offensive .NET/PowerShell/VBA
defensive-toolsstatic-analysiscode-analysis+5
231
sadreck/codecepticonObfuscateur de sécurité offensive .NET/PowerShell/VBA
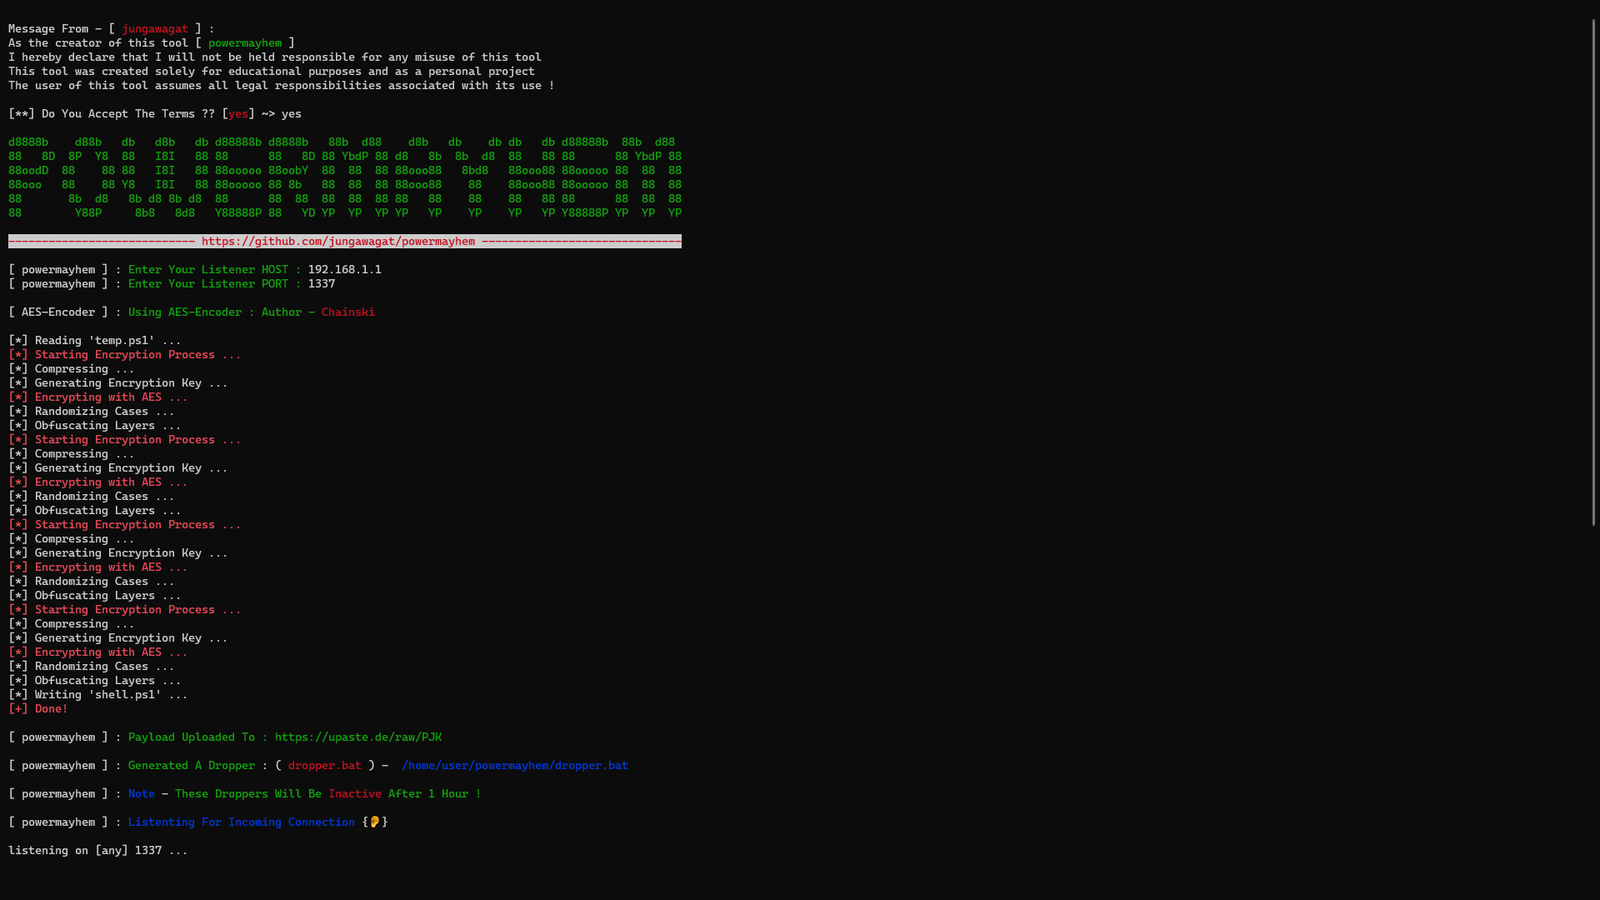 gmh5225/powermayhem
Générateur basé sur Bash qui produit des charges utiles PowerShell pour les missions de red team et de tests d'intrusion.
 spellshift/realm
Framework d'émulation d'adversaires multiplateforme avec un implant Rust, un teamserver GraphQL et un DSL Eldritch pour des opérations red team…
 grisuno/blacksandbeacon
Balise C2 Linux avec chargeur BOF ELF natif en mémoire, interrogation chiffrée AES-256-CFB et serveur C2 Python pour modules de post-exploitation…
 cylancevulnresearch/reflectivedllrefresher
DLL réflective qui analyse la mémoire des processus et retire les hooks des bibliothèques chargées afin d'échapper aux logiciels de sécurité, avec…
 devzero-security/redstack
Laboratoire d'opérateur red team déployé avec Terraform sur AWS : Mythic, Sliver et Adaptix C2 derrière un redirecteur Apache de style production,…
 stivenhacker/ghoststrike
Injecteur de process hollowing en C++ qui chiffre et obfusque le shellcode avec XOR, Base64 et une résolution dynamique des API afin de déployer des…
 cxnturi0n/convoc2
Infrastructure C2 via Microsoft Teams.
 nydubh3/cuiri
Un générateur de chevaux de Troie furtif dédié aux équipes red team, qui génère à partir de shellcode des chevaux de Troie contournant tous les…
 stormshadow07/hacktheworld
Un script Python pour générer des payloads qui contournent tous les antivirus jusqu'à présent.
 gmh5225/packer-kitsupe
Quelques bidouilles PE sur lesquelles je travaille (chargeur de shellcode, packer, tout en cours de développement)
 gmh5225/packer-payload-entropyreducer
Réduisez l'entropie et obfusquez votre payload avec des listes chaînées sérialisées
 i014n/pngloader
Cache des charges utiles arbitraires dans des images PNG à l'aide d'un encodage nibble-vers-ASCII et d'une stéganographie LSB de Fibonacci, avec un…
 baguette168/nmg
Génère des payloads .NET en mémoire paramétrés (VPP, route MVC, HttpListener) compatibles avec les clients Godzilla, Behinder et AntSword pour les…
 proviesec/xss-payload-list
Collection organisée de payloads de cross-site scripting, de polyglottes et de règles de test d'injection pour les tests d'intrusion d'applications…
 whispergate/signet
Enveloppe de payload Mythic C2 qui applique des signatures Authenticode aux binaires d'agent à l'aide d'osslsigncode, avec génération d'une AC…
 gmh5225/offensivedriver
Prototype de pilote noyau Windows qui active/désactive la protection des processus, ajuste les privilèges des processus, applique des correctifs à la…
 a-d-team/sharpmemshell
Charges utiles de webshell en mémoire (memshell) .NET implémentées via HttpListener et VirtualPath, compatibles avec le framework de…