
Windows-Privilege-Escalation-Notes
 saisathvik1/windows-privilege-escalation-notes
Mon manuel sur les concepts d'élévation de privilèges sous Windows. Consultez ma playlist, lien :…
privilege-escalationpassword-attacksexploitation+5
saisathvik1/windows-privilege-escalation-notesMon manuel sur les concepts d'élévation de privilèges sous Windows. Consultez ma playlist, lien :…
 aniqfakhrul/powerview.py
Powerview sous stéroïdes
 reverseclabs/physmem2profit
Physmem2profit peut être utilisé pour créer un minidump du processus LSASS d'un hôte cible en analysant la mémoire physique à distance.
 flangvik/sharpcollection
Builds nocturnes d'outils offensifs C# courants, fraîchement issus de leurs branches master respectives, construits et publiés de manière CDI à…
 otterhacker/labs4u2self
Lab de pentest Active Directory déployable et hébergé sur AWS avec contrôleur de domaine et MSSQL vulnérable ; pratiquez l'abus S4U2Self, la force…
 trustedsec/cs-remote-ops-bof
Commandes d'opérations à distance implémentées à l'aide de fichiers d'objet Beacon.

 x-c3ll/sharpntlmrawunhide
Version C# de NTLMRawUnHide
 skelsec/aardwolf
Client RDP asynchrone pour Python (sans interface)
 xforcered/sqlrecon
Une boîte à outils C# MS SQL conçue pour la reconnaissance offensive et la post-exploitation.
 d3lb3/keefarcereborn
Une DLL autonome qui exporte les bases de données en clair une fois injectée dans le processus KeePass.
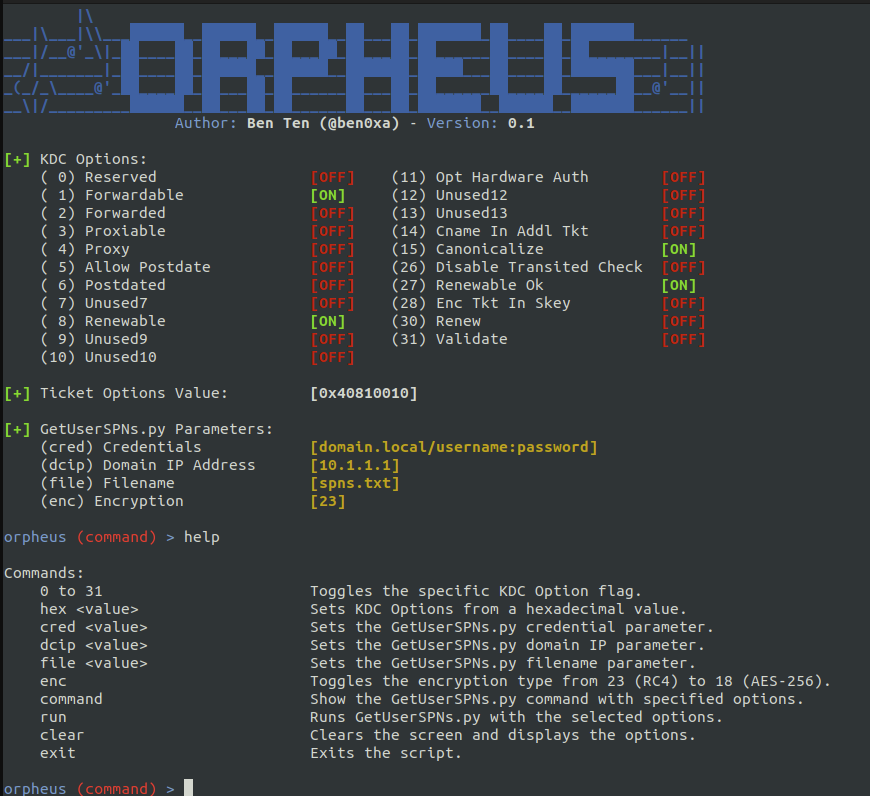 trustedsec/orpheus
Contournement des détections Kerberoast avec des options KDC et types de chiffrement modifiés
 postmodern/wordlist.rb
Une bibliothèque Ruby et un CLI pour générer et travailler avec des listes de mots.
 0xdea/tactical-exploitation
Outil moderne d'exploitation tactique.
 ignis-sec/pwdb-public
Une collection de toutes les données que j'ai pu extraire d'un milliard d'identifiants divulgués sur Internet.
 wh0amitz/bypasscredguard
Contournement de Credential Guard via le patch de la mémoire Wdigest
 lkarlslund/hashmuncher
Récupérez les hashs NetNTLMv2 via ETW avec des droits administratifs sur Windows 8.1 / Windows Server 2016 et versions ultérieures.
 almandin/ntdsdotsqlite
Un petit utilitaire pour convertir les fichiers NTDS.dit au format SQLite.