
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
orpheus — Contournement des détections Kerberoast avec des options KDC et types de chiffrement modifiés | Kitploit
Outils/GitHubGitHub/trustedsec/orpheus
Attaques de Mots de PasseExploitationTests d'IntrusionAuthentificationRed Teaming
GitHubtrustedsec/orpheus

orpheus

Contournement des détections Kerberoast avec des options KDC et types de chiffrement modifiés

Voir le dépôt
4215135il y a 1 anVérifié par Kitploit
Partager

Orpheus

Orpheus

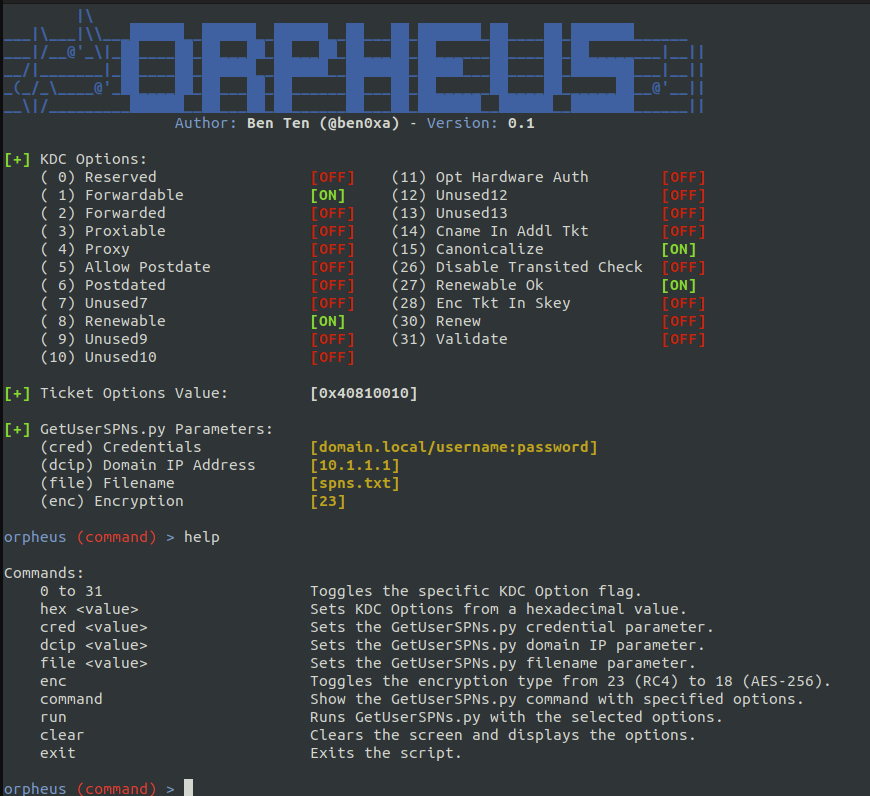
Orpheus est un wrapper pour une version modifiée de GetUserSPNs.py et kerberosv5.py d'Impacket, qui modifie les options KDC (options de ticket) et le type de chiffrement pour le Kerberoasting.

Remarque : Orpheus doit son nom au dieu grec qui a réussi à passer Cerbère (le chien à trois têtes) pour entrer dans les Enfers.

Installation / Lancement

Vous devez installer la dernière version d'Impacket. Ceci a été testé avec la version 0.10.0. Ensuite

git clone https://github.com/trustedsec/orpheus.git
cd orpheus
python3 orpheus.py

Commandes

Saisissez help pour obtenir la liste des commandes. Pour modifier les options KDC, entrez le numéro de l'option et appuyez sur Entrée.

Commands:
    0 to 31                       Toggles the specific KDC Option flag.
    hex <value>                   Sets KDC Options from a hexadecimal value.
    cred <value>                  Sets the GetUserSPNs.py credential parameter.
    dcip <value>                  Sets the GetUserSPNs.py domain IP parameter.
    file <value>                  Sets the GetUserSPNs.py filename parameter.
    enc                           Toggles the encryption type from 23 (RC4) to 18 (AES-256).
    sleep                         Set the time to wait before requesting each TGS.
    jitter                        Set the Jitter to avoid waiting a constant sleep time between each TGS request.
    command                       Show the GetUserSPNs.py command with specified options.
    run                           Runs GetUserSPNs.py with the selected options.
    clear                         Clears the screen and displays the options.
    exit                          Exits the script.

Vidéo

Regardez la vidéo sur YouTube

Article de blog

Consultez l'article de blog sur TrustedSec

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →