
CVE-2026-0300
 shizuku198411/cve-2026-0300
Outil d'enquête d'exposition non destructif pour évaluer les surfaces du portail d'authentification User-ID de PAN-OS liées à CVE-2026-0300,…
defensive-toolsreconnaissancevulnerability-scanners+3
1
shizuku198411/cve-2026-0300Outil d'enquête d'exposition non destructif pour évaluer les surfaces du portail d'authentification User-ID de PAN-OS liées à CVE-2026-0300,…
 mr-r3b00t/cve-2026-0300
Leurre trompeur conçu pour simuler et surveiller les tentatives d'exploitation ciblant CVE-2026-0300, capturant le comportement des attaquants à des…
 isagoakira/ghes-cve-scanner
Scanne les instances GitHub Enterprise Server à la recherche des CVE-2026-3854 et CVE-2026-4821, offrant une détection basée sur les versions avec…
 hackervlogofficial/cve-2026-23918
Outil proactif d’audit de sécurité. Pour votre dépôt GitHub, vous souhaiterez une description qui met en avant sa sécurité (non intrusive) et son…
 tailwindrg/cve-2026-0300-audit
Outil d'audit en lecture seule pour CVE-2026-0300 (exposition du portail d'authentification User-ID de PAN-OS)
 srozb/reditrap
# Honeypot Redis minimal détectant les exploits RediShell (CVE-2025-49844).
 shahidmallaofficial/cpanel-cve-2026-41940-fix
Détection et remédiation en une seule passe pour les serveurs cPanel/WHM compromis via CVE-2026-41940, incluant les vérifications IOC, le nettoyage…
 rav1010/cve-2026-27636
Outil passif de reconnaissance et d'empreinte numérique pour détecter les déploiements FreeScout et analyser l'exposition liée à CVE-2026-28289,…
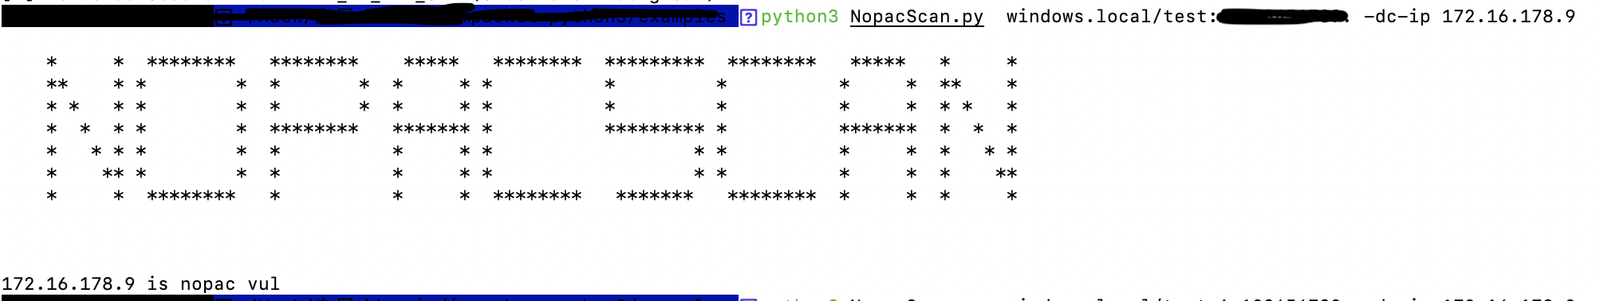 knightswd/nopacscan
Scanne les contrôleurs de domaine Active Directory pour détecter les CVE-2021-42287 et CVE-2021-42278 en interrogeant le DNS pour tous les DC et en…
 gopinaath/cve-2025-49844-discovery
Audite les clusters AWS ElastiCache Redis/Valkey pour détecter leur exposition réseau, en vérifiant les routes VPC, sous-réseaux et passerelles…
 danindiana/cve-2026-32746-mitigation
Outil de mitigation automatisé pour CVE-2026-32746, offrant un rollback atomique, une prise en charge multi-pare-feu (UFW, firewalld, nftables,…
 cybrdude/cve-2026-1731-scanner
Analyseur de vulnérabilités passif pour CVE-2026-1731 — RCE pré-authentification BeyondTrust RS/PRA (CVSS 9.9). Usage éducatif et défensif uniquement.
 cyberdudebivash/cyberdudebivash-5g-core-key-rotation-ghost-admin-auditor
Outil de qualité production pour détecter et corriger CVE-2026-0622 (élévation de privilèges Ghost Admin et exposition de la clé maîtresse dans le…
 cozystack/copy-fail-blocker
BPF-LSM mitigation pour CVE-2026-31431 (Copy Fail) — refuse la création de sockets AF_ALG à l'échelle du cluster
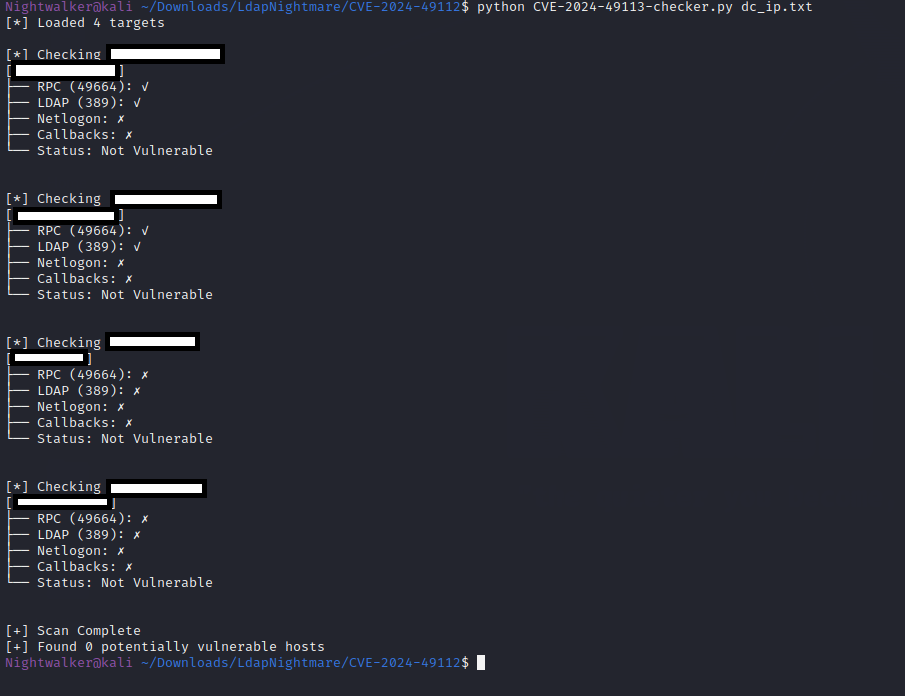 barcrange/cve-2024-49113-checker
Vérifie si un système est potentiellement vulnérable à CVE-2024-49113 (LDAP Nightmare) en testant la connectivité RPC, les ports LDAP, le service…
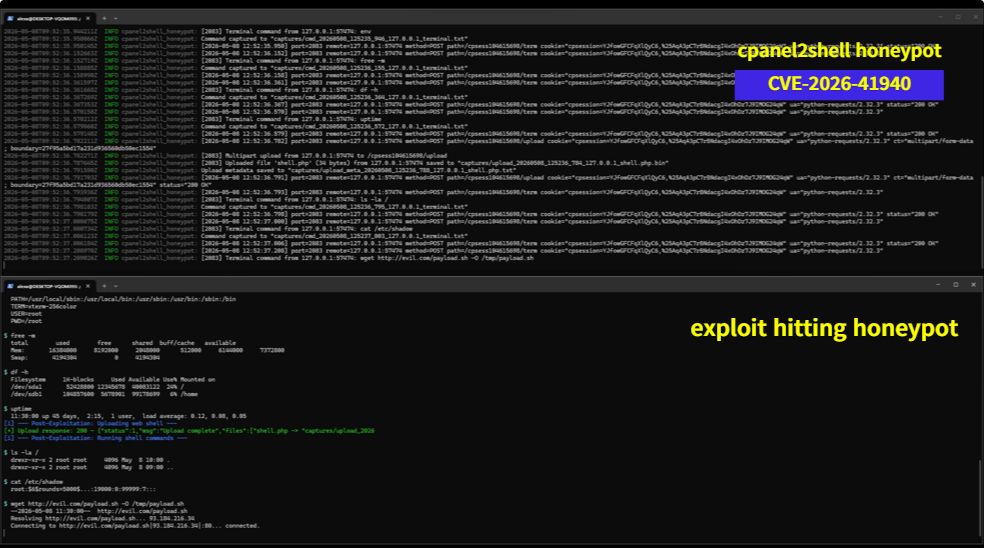 acuciureanu/cpanel2shell-honeypot
Un honeypot en Rust qui simule une instance cPanel/WHM vulnérable pour CVE-2026-41940
 abrahamsurf/sdwan-scanner-cve-2026-20127
Cisco SD-WAN Scanner d'exposition et de vulnérabilités potentielles (Empreinte passive) 2026
 sreejaputhan/cpanel-control-plane-exposure-check
Outil d'évaluation défensive de l'exposition permettant d'identifier les interfaces de gestion cPanel, WHM et Webmail accessibles depuis l'extérieur,…