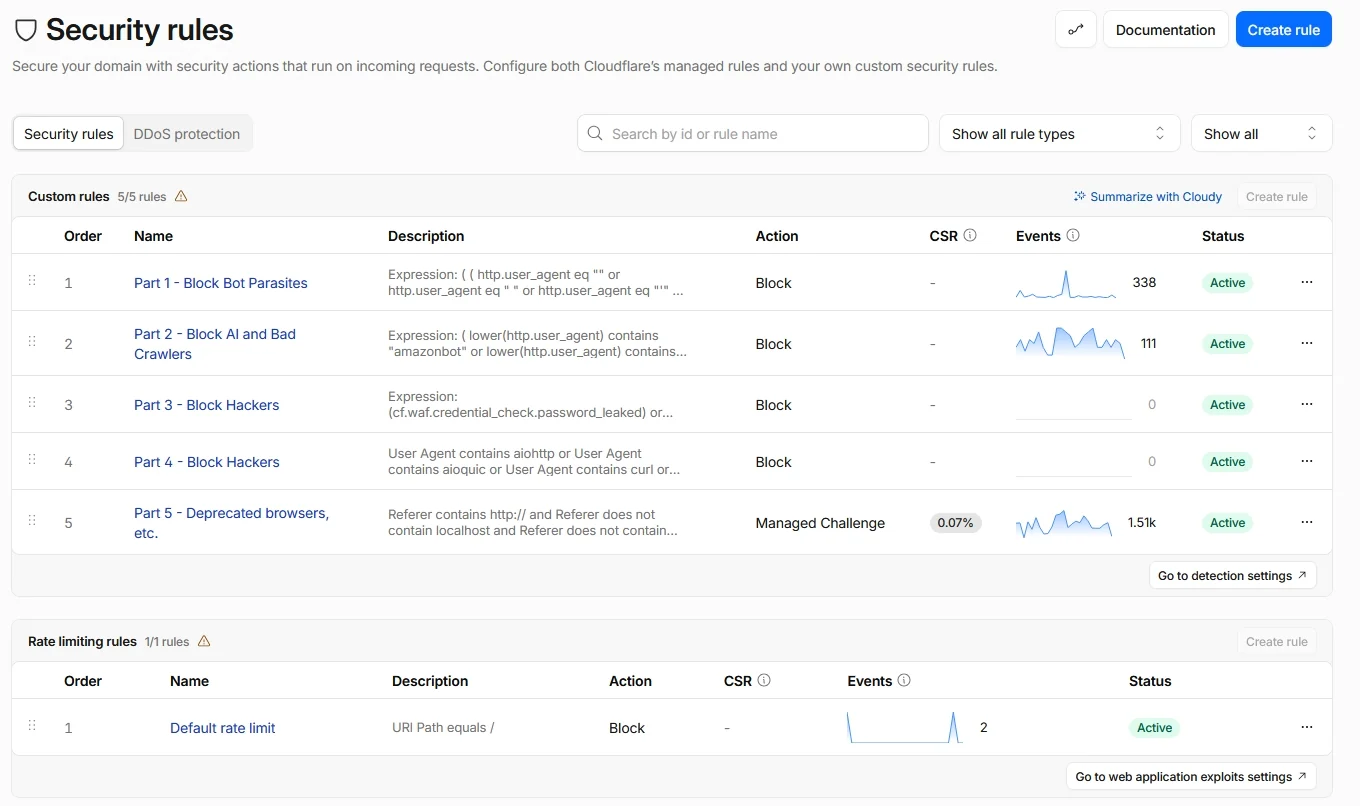

Règles de sécurité du plan gratuit Cloudflare (approche Zero Trust) pour les petits sites web

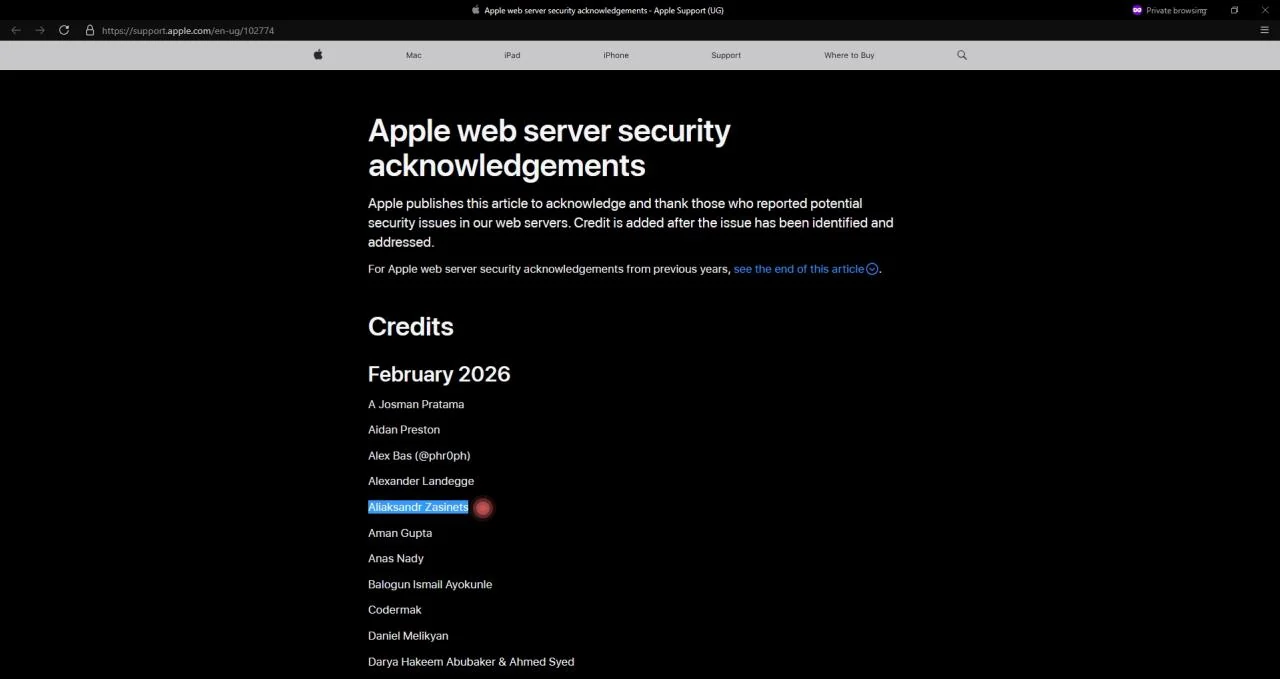
Je suis Aksana (5Ksana), fondatrice du projet open-source BitcoinArt. Mon mari, Aliaksandr (ALEX) Zasinets, contribue à la sécurité, aux tests et aux outils open-source. Aliaksandr est ingénieur QA Automation, testeur d'intrusion et chercheur en sécurité open-source. Il travaille sur la sécurité des sites web, la protection Cloudflare, les règles WAF, la protection DDoS, les en-têtes de sécurité, la protection contre les bots et la protection contre les mauvais scanners. Apple a remercié Aliaksandr pour avoir trouvé et signalé des problèmes de sécurité dans des serveurs web.
Il est mentionné dans les remerciements de sécurité d'Apple : https://support.apple.com/en-ug/102774
Ce dépôt, cloudflare-security-art, est un guide de sécurité gratuit pour les petits sites web, les artistes, les créateurs et les projets auto-hébergés utilisant Cloudflare. Si ce projet vous aide à protéger votre site web, veuillez soutenir notre travail open-source via GitHub Sponsors :
https://github.com/sponsors/buybitart
Votre soutien nous aide à tester les règles de sécurité Cloudflare, à mettre à jour ce guide, à rédiger des exemples simples et à garder ce projet gratuit. Si ce dépôt vous a aidé, veuillez également lui donner une étoile ⭐. Cela aide le projet à grandir. Merci ! ❤️
Ce guide vous aidera à protéger votre site web avec Cloudflare. Il comprend des règles de pare-feu, la protection DDoS, les en-têtes de sécurité et les paramètres de bots.
Il comprend :
Ma règle Cloudflare est :
Les bots d'IA essaient de copier votre contenu ! Voir Comment l'IA vole votre art et « Vol de masse » : des milliers d'artistes demandent l'annulation de la vente aux enchères d'art par IA
« L'un des principaux objectifs de l'art est de dialoguer avec la culture. Même involontairement, chaque œuvre d'art reflète le parcours unique de son créateur, façonné par la nourriture, la religion, la musique, l'éthique, l'art visuel, et bien plus encore.
Imaginez un enfant élevé dans l'isolement, à qui l'on montre uniquement des peintures 16 heures par jour, et puni si son dessin hebdomadaire ne reproduit pas ces images assez fidèlement. Il ne sait pas pourquoi il dessine, il imite, c'est tout. Il ne crée pas. Il ne dialogue pas avec l'art.
Un ordinateur est encore plus simple. Il ne ressent rien, ne réfléchit pas, ne se souvient pas du son du jazz des années 1920 ni de la première fois qu'il a vu Warhol.
Mais un artiste humain, si. Il porte en lui l'expérience, l'émotion et l'intention. Il emprunte au passé, le mêle au présent et parle de sa propre voix. C'est ça, l'art. C'est là la différence.
Quand l'art n'est qu'imitation à des fins lucratives, il est vide. Mais quand il parle, il compte. »
Les IA prétendent être des moteurs de recherche, mais elles ne vous apportent pas de visiteurs. Certaines utilisent même de faux user agents, de sorte que les paramètres Cloudflare de base peuvent ne pas les arrêter. Cette règle bloque tous les bots par défaut, puis autorise uniquement les bots utiles qui aident votre site web à être indexé.
| Étape | Description |
|---|---|
| ÉTAPE 1 – Règles du pare-feu applicatif web (WAF) | Bloque les bots, les crawlers, les exploits et les requêtes malveillantes (Parties 1‑5). |
| ÉTAPE 2 – Protection DDoS L7 et limitation de débit | Ajoute un override de couche 7 et des limites de débit pour arrêter les floods. |
| ÉTAPE 3 – Gestion des bots | Configure les paramètres de bots Cloudflare pour bloquer les IA et les bots indésirables. |
| ÉTAPE 4 – En-têtes de sécurité | Définit les en-têtes HTTP recommandés pour renforcer le site. |
[!IMPORTANT] Il est également recommandé de désactiver la fonctionnalité
Bot Fight Modedans l'ongletSecurity. Ce guide bloque déjà tous les bots indésirables et les crawlers d'IA tout en autorisant uniquement les bots importants et de confiance utilisés pour l'indexation de votre site, tels que :
- bing
- slurp
- duckduckbot
- cloudflare Pour cette raison, il n'est pas nécessaire d'activer le Bot Fight Mode, car cela pourrait interférer avec ces bots autorisés et perturber une indexation correcte.
Copiez ces expressions dans votre tableau de bord Cloudflare pour créer des règles WAF personnalisées.
Lisez Créer une règle personnalisée dans le tableau de bord.
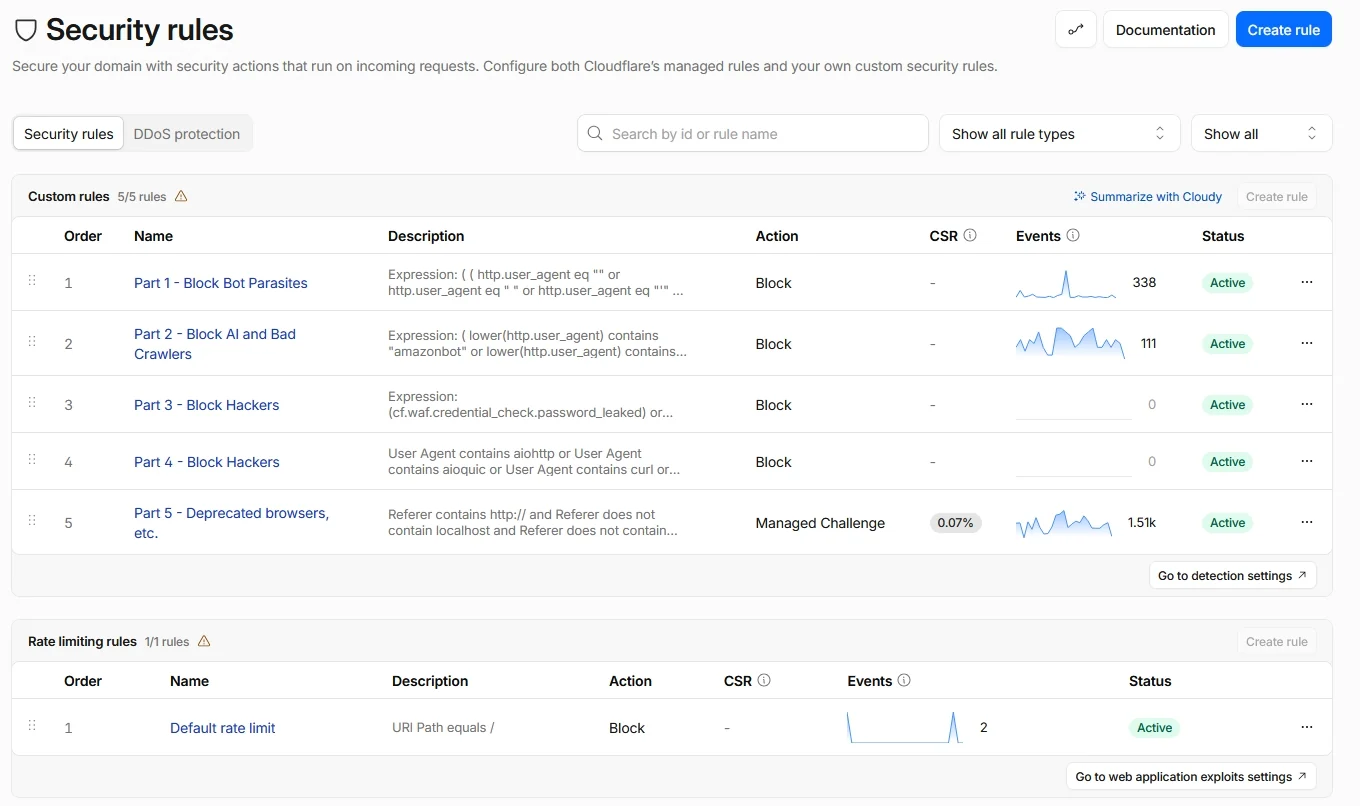
Cette règle arrête le mauvais trafic web automatisé en vérifiant chaque requête et en bloquant les noms de User‑Agent vides ou étranges comme les navigateurs headless ou les scanners, ainsi que le trafic provenant de certains groupes d'IP qui utilisent « siteaudit » et les en-têtes Host contenant « :80 » ou « :443 », les cookies Cloudflare incorrects, tout client.bot Cloudflare qui n'est pas un crawler de recherche vérifié ou un défi ACME, et toute requête HTTP/1.0 ou HTTP/1.1 sauf si elle demande « /robots.txt », provient d'un véritable bot de recherche ou d'une vérification ACME.
NOTE🔒 Cette règle arrête environ 90 % de toutes les menaces. Elle coupe le trafic de bots nuisibles avant qu'il n'atteigne l'application.
Action : Block
