CyberStrikeAI
The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…

The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…

Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…

BlueGate Exploit validator - Validateur de passerelle RD pour CVE-2020-0609 et CVE-2020-0610 (BlueGate) utilisant OpenSSL DTLS sur UDP/3391.

Ce module Puppet fournit de nombreuses configurations liées à la sécurité, offrant une protection de base complète.

Scanner réseau basé sur Python avec analyse de ports, récupération de bannières et mise en correspondance des CVE RouterOS pour l'identification et…

Outil qui surveille, analyse et limite la bande passante des appareils sur le réseau local sans accès administratif.

Dépôt de documentation pour Kismet, un détecteur de réseaux sans fil, renifleur et système de détection d'intrusion. Comprend des guides, des…

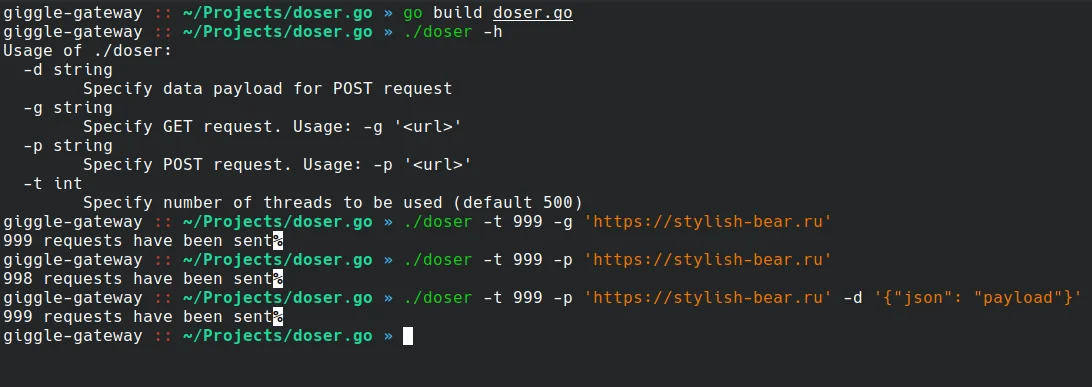
Outil DoS pour requêtes HTTP (inspiré de hulk mais avec plus de fonctionnalités)

Outil de triage forensique pour les appareils Citrix NetScaler, doté d'un scanner IOC basé sur Dissect pour les webshells, le timestomping et les…

Détecteur non intrusif de l'exposition des SonicWall SMA 1000 à CVE-2026-83548/-83549 (vérification de la version/état des correctifs ; aucune…

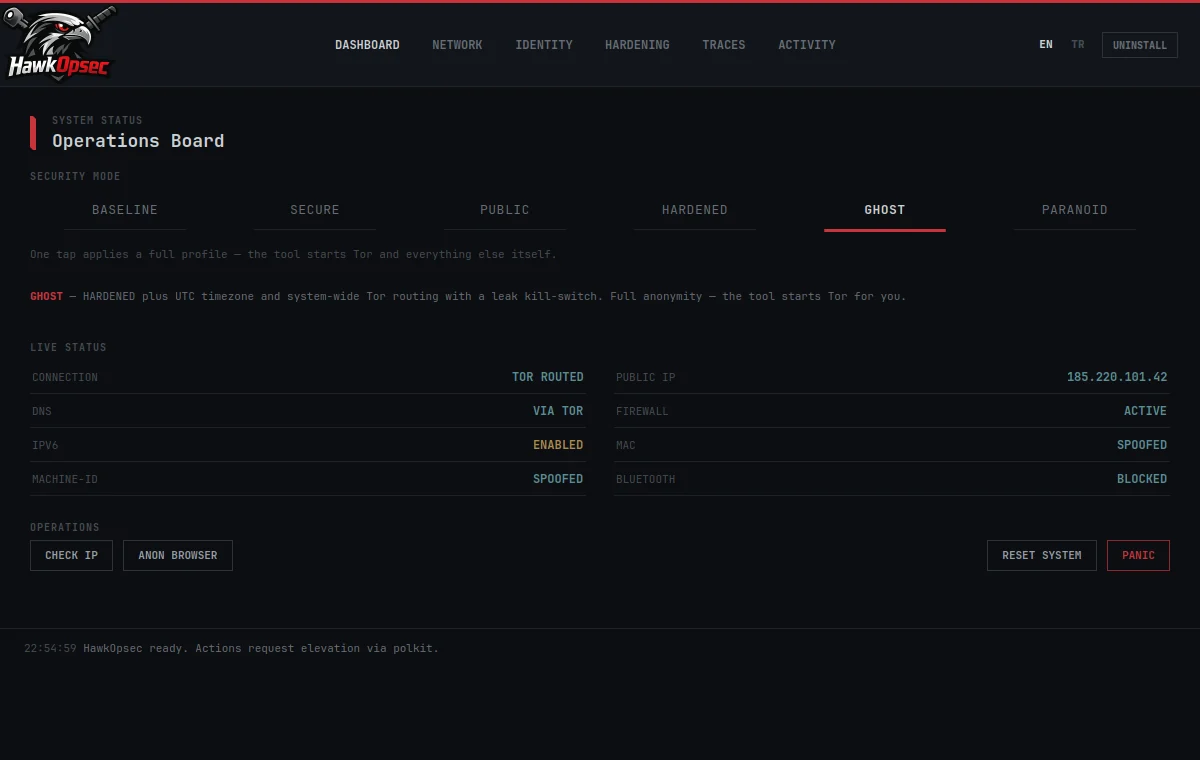
One-tap Linux OPSEC hardening & anonymity toolkit

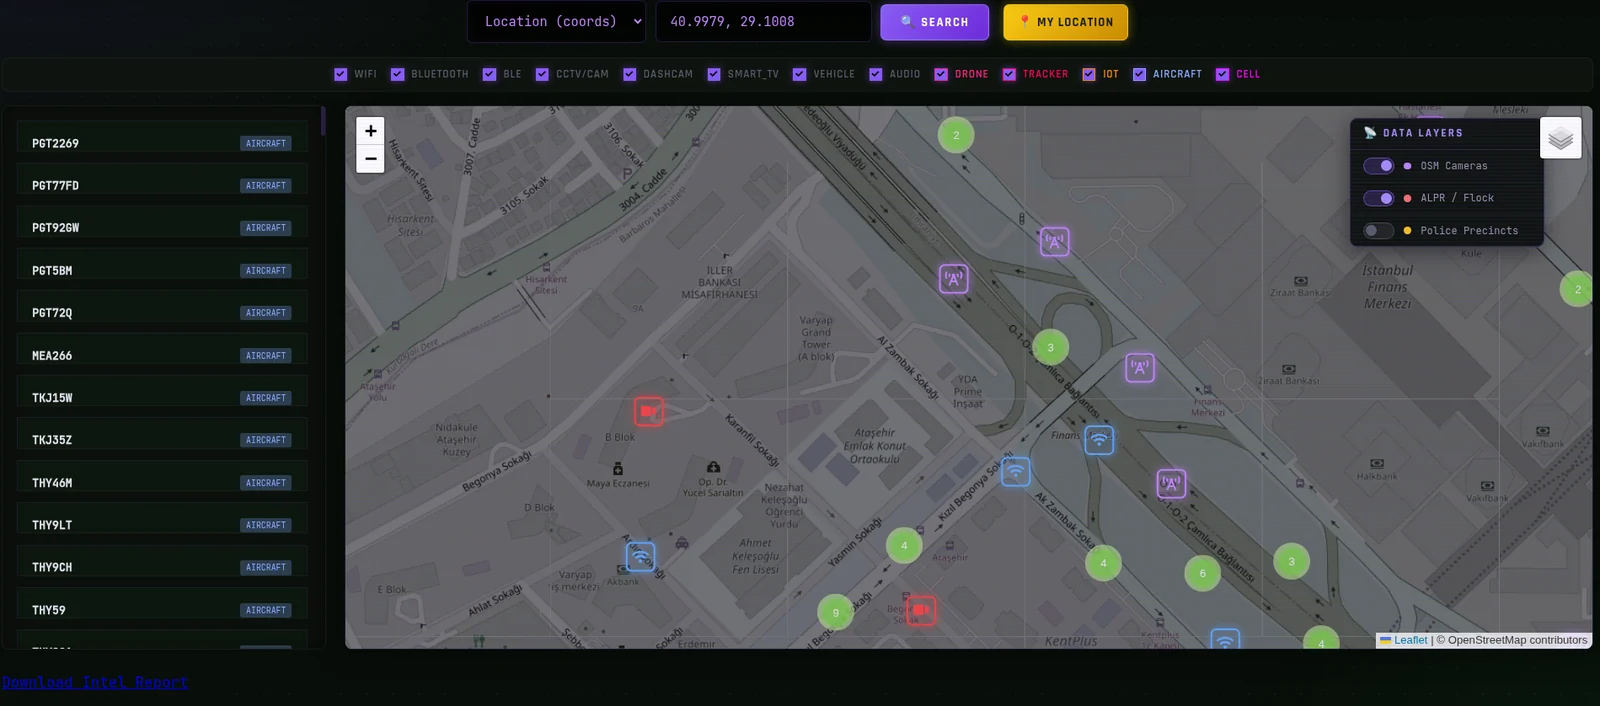
# Tableau de bord de fusion de renseignements toutes sources — WiFi, cellulaire, CCTV, ADS-B, orbital et flux SDR unifiés en une seule carte…

Cela ressemble-t-il à un honeypot ? (DTLLAH) CLI multi-protocole qui identifie si une IP cible se comporte comme un honeypot — à l'aide de…

SPaT Attack Detection and Evaluation dataset

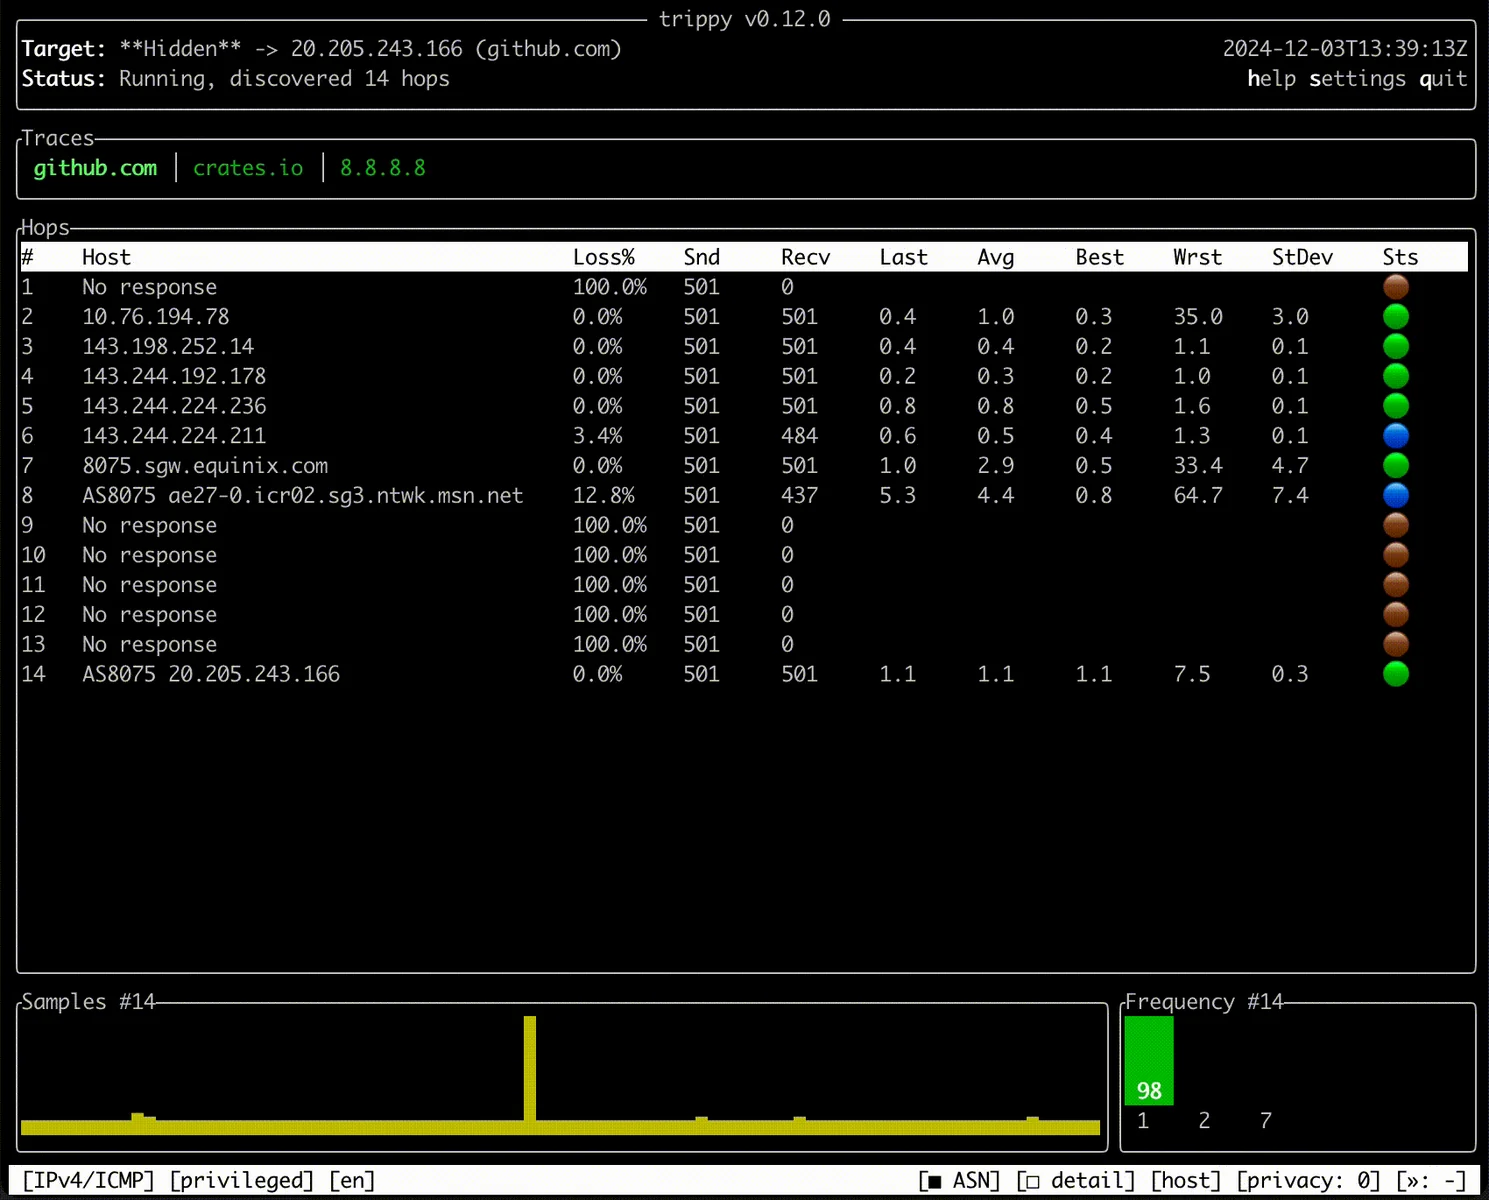
Un outil de diagnostic réseau combinant traceroute et ping pour analyser les chemins réseau, la latence et la perte de paquets avec une interface…

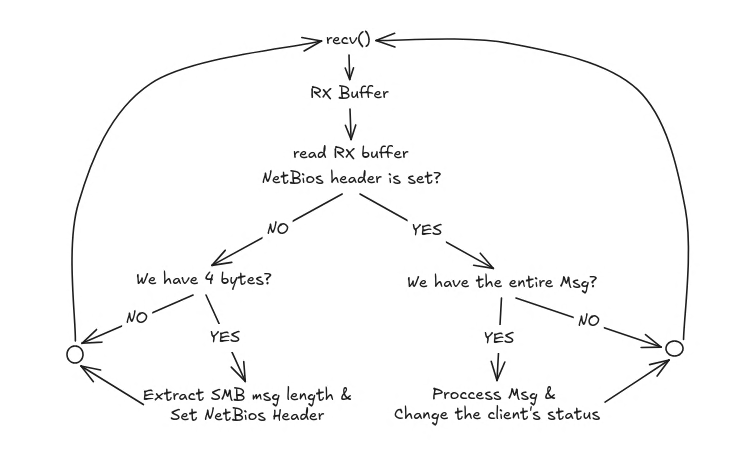
SMB1 server for NTLMv2 hash interception, written in C.

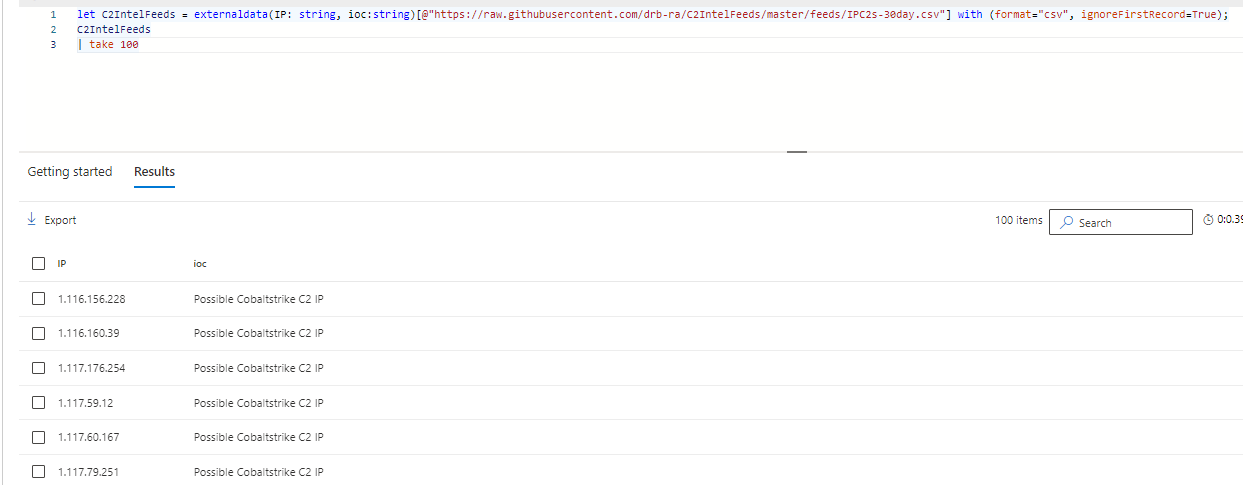
Ce dépôt contient des flux Threat Intel Open Source librement utilisables, qui peuvent être exploités sans exigences supplémentaires. Il comprend…

Outil de surveillance en temps réel pour les sessions PowerShell distantes utilisant ETW pour capturer et décoder le protocole WinRM/PSRP,…