CVE-2026-23918
Outil proactif d’audit de sécurité. Pour votre dépôt GitHub, vous souhaiterez une description qui met en avant sa sécurité (non intrusive) et son…

Outil proactif d’audit de sécurité. Pour votre dépôt GitHub, vous souhaiterez une description qui met en avant sa sécurité (non intrusive) et son…

Outil d'audit en lecture seule pour CVE-2026-0300 (exposition du portail d'authentification User-ID de PAN-OS)

# Honeypot Redis minimal détectant les exploits RediShell (CVE-2025-49844).

Détection et remédiation en une seule passe pour les serveurs cPanel/WHM compromis via CVE-2026-41940, incluant les vérifications IOC, le nettoyage…

Outil passif de reconnaissance et d'empreinte numérique pour détecter les déploiements FreeScout et analyser l'exposition liée à CVE-2026-28289,…

Scanne les contrôleurs de domaine Active Directory pour détecter les CVE-2021-42287 et CVE-2021-42278 en interrogeant le DNS pour tous les DC et en…

Audite les clusters AWS ElastiCache Redis/Valkey pour détecter leur exposition réseau, en vérifiant les routes VPC, sous-réseaux et passerelles…

Outil de mitigation automatisé pour CVE-2026-32746, offrant un rollback atomique, une prise en charge multi-pare-feu (UFW, firewalld, nftables,…

Analyseur de vulnérabilités passif pour CVE-2026-1731 — RCE pré-authentification BeyondTrust RS/PRA (CVSS 9.9). Usage éducatif et défensif uniquement.

Outil de qualité production pour détecter et corriger CVE-2026-0622 (élévation de privilèges Ghost Admin et exposition de la clé maîtresse dans le…

BPF-LSM mitigation pour CVE-2026-31431 (Copy Fail) — refuse la création de sockets AF_ALG à l'échelle du cluster

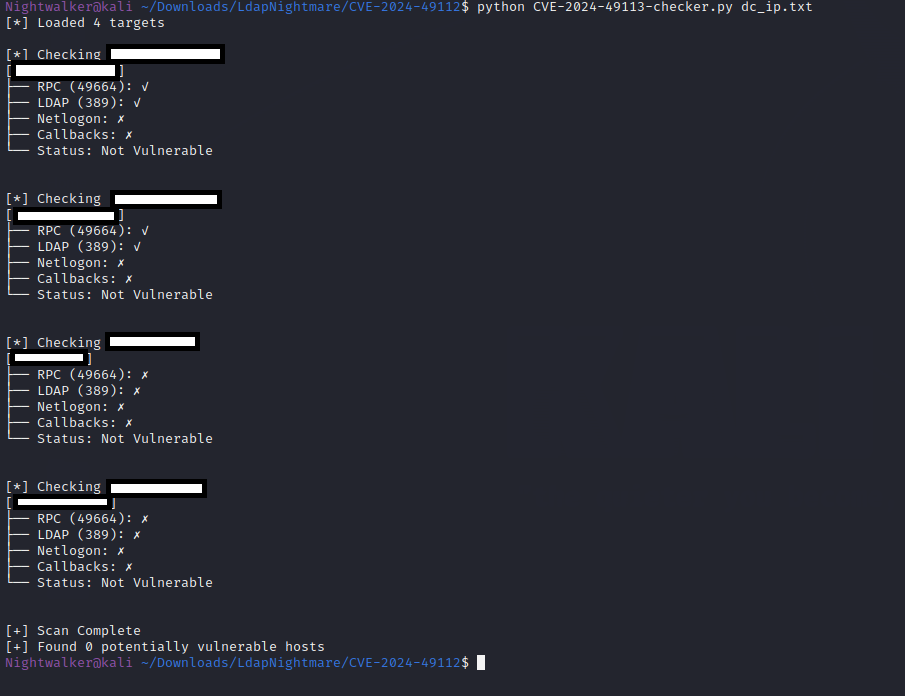
Vérifie si un système est potentiellement vulnérable à CVE-2024-49113 (LDAP Nightmare) en testant la connectivité RPC, les ports LDAP, le service…

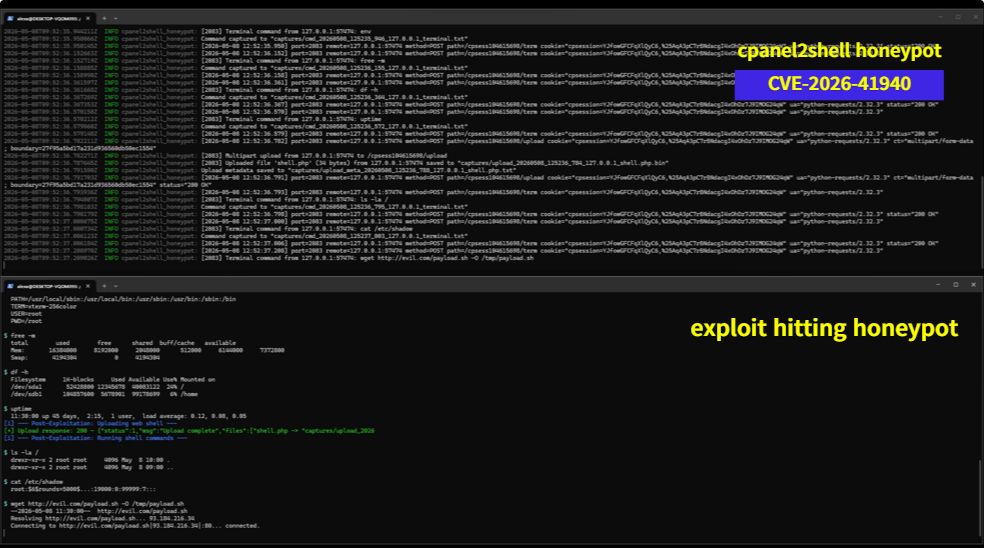
Un honeypot en Rust qui simule une instance cPanel/WHM vulnérable pour CVE-2026-41940

Cisco SD-WAN Scanner d'exposition et de vulnérabilités potentielles (Empreinte passive) 2026

Outil d'évaluation défensive de l'exposition permettant d'identifier les interfaces de gestion cPanel, WHM et Webmail accessibles depuis l'extérieur,…

Défense PoC leurre pour CVE-2025-59287 (WSUS) - émule les points de terminaison WSUS, capture les corps de requêtes et les métadonnées, enregistre…

Analyseur automatisé et assistant de correctif pour CVE-2026-31431, détectant les hôtes Linux vulnérables via SSH, vérifiant les versions du noyau,…

Module PowerShell de réponse à l'incident CVE-2025-59287 — WSUS Remote Code Execution (RCE)