
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/gagaltotal/cve-2026-31431-copy-fail
Scanners de VulnérabilitésAudit de ConfigurationSécurité Réseau
GitHubgagaltotal/cve-2026-31431-copy-fail

cve-2026-31431-copy-fail

Analyseur automatisé et assistant de correctif pour CVE-2026-31431, détectant les hôtes Linux vulnérables via SSH, vérifiant les versions du noyau, et appliquant des mises à niveau du noyau ou des atténuations temporaires sur plusieurs distributions.

Voir le dépôt
253il y a 6 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    317
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    275

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2026-31431 "Copy Fail" Scanner & Patch Helper

CVE-2026-31431 CVSS Python License

Copy Fail est un scanner de sécurité automatisé et un assistant de correctif pour détecter et corriger la vulnérabilité CVE-2026-31431 (Linux Kernel algif_aead Local Privilege Escalation) dans votre infrastructure Linux.


Table des matières

  • Description
  • Fonctionnalités principales
  • Prérequis
  • Installation
  • Utilisation
  • Options de commande
  • Exemples d'utilisation
  • Sortie et résultats
  • Distributions prises en charge
  • Guide de correctif manuel
  • Atténuation temporaire
  • Dépannage
  • Références de sécurité

Description

CVE-2026-31431 est une vulnérabilité d'élévation de privilèges locaux (LPE) dans le module du noyau Linux algif_aead (Asynchronous Cipher Interface for AEAD). Cette vulnérabilité permet à un utilisateur local d'atteindre une élévation de privilèges au niveau root.

Cet outil permet de :

  • Scanner automatiquement un sous-réseau Linux pour détecter les hôtes vulnérables
  • Vérifier l'état du correctif de chaque hôte en fonction de la version du noyau
  • Corriger automatiquement en mettant à niveau le noyau via le gestionnaire de paquets
  • Atténuer temporairement en désactivant le module algif_aead
  • Générer des rapports structurés au format tableau et JSON

Remarque : Cet outil est destiné uniquement à l'audit et aux correctifs internes par les administrateurs système. Utilisez-le uniquement sur les systèmes que vous possédez ou pour lesquels vous disposez d'une autorisation.
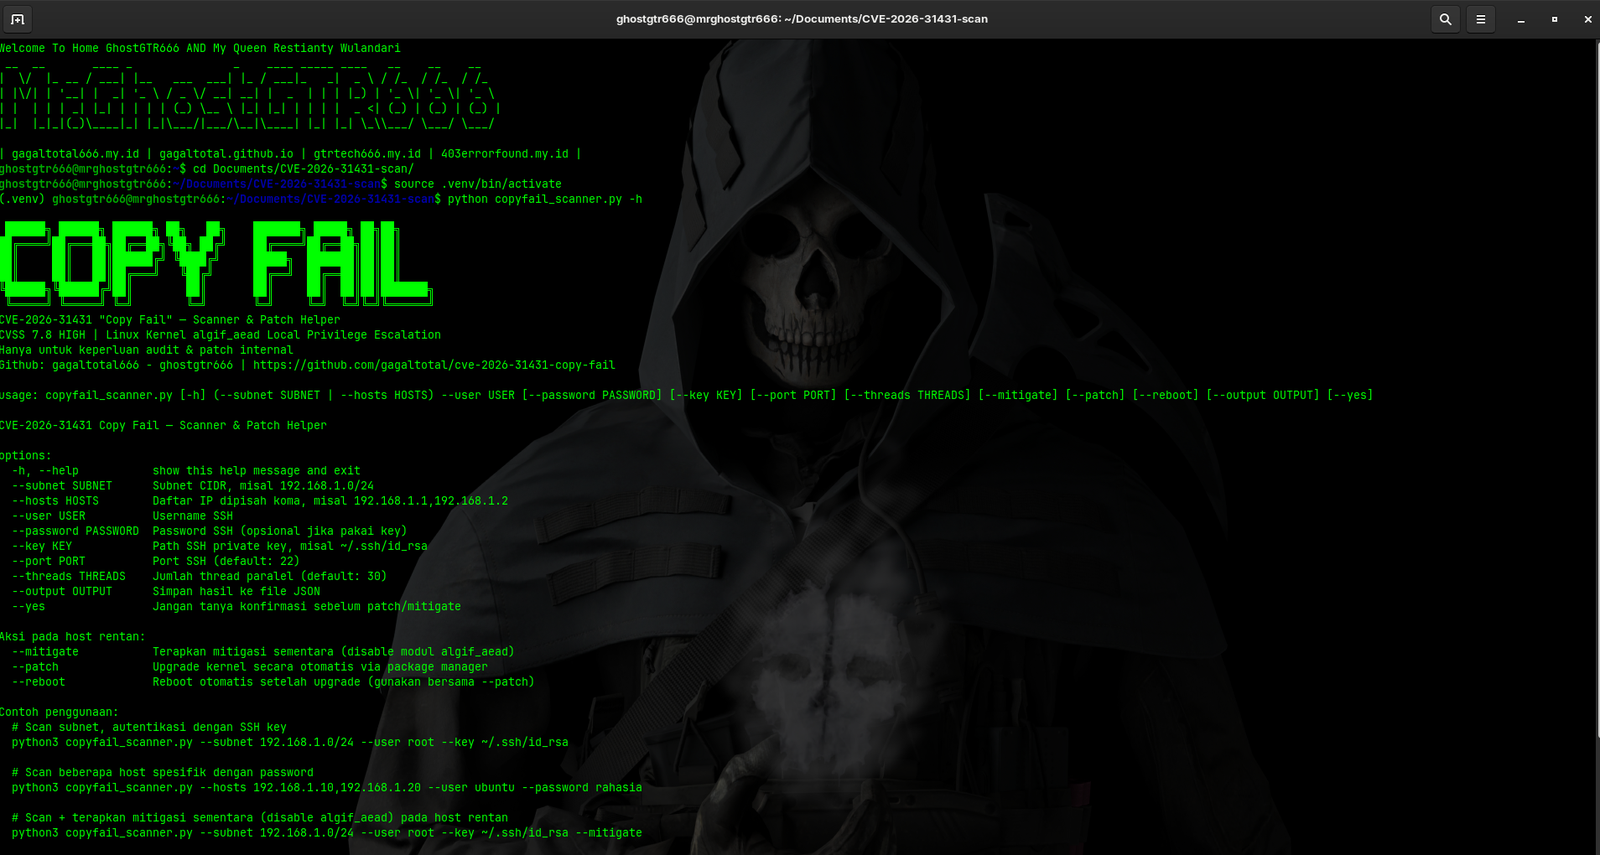

Exemple d'affichage

Screen Capture

Fonctionnalités principales

1. Analyse mesurée

  • Analyse d'un seul hôte, de plusieurs hôtes ou d'un sous-réseau entier
  • Connexions SSH parallèles avec pool de threads (par défaut : 30 threads)
  • Barre de progression en temps réel avec interface Rich
  • Nouvelle tentative automatique avec backoff exponentiel pour les connexions instables

2. Détection des vulnérabilités

  • Vérification de l'accessibilité SSH et de l'authentification
  • Lecture de la version du noyau de chaque hôte
  • Vérification si le noyau est déjà corrigé (basé sur la base de données par distribution)
  • Détection de l'état du module algif_aead (chargé/non chargé)
  • Vérification si l'atténuation modprobe.d a été appliquée

3. Correctif automatique

Mise à niveau automatique du noyau sur les hôtes vulnérables via le gestionnaire de paquets :

  • apt (Debian/Ubuntu)
  • dnf (Fedora/RHEL 8+)
  • yum (RHEL 7, CentOS 7)
  • zypper (SUSE/openSUSE)
  • pacman (Arch Linux)

Option : Redémarrage automatique après le correctif

4. Atténuation temporaire

  • Désactivation du module algif_aead via la configuration modprobe.d
  • Convient comme correctif temporaire en attendant la fenêtre de maintenance pour le redémarrage
  • Remarque : Inefficace sur la famille RHEL si le module est intégré au noyau

5. Authentification SSH flexible

  • Authentification par clé SSH (recommandée)
  • Authentification par mot de passe
  • Prise en charge du port SSH personnalisé
  • Pool de connexions pour l'optimisation des ressources

6. Base de données de sécurité complète

Base de données des versions de noyau déjà corrigées pour :

  • Ubuntu (6.8.0-60, 5.15.0-130, 5.4.0-216)
  • RHEL / CentOS / AlmaLinux / Rocky (5.14.0-570)
  • Fedora (6.14.4, 6.13.12, 6.12.25)
  • Debian (6.1.137, 5.10.235)
  • Arch Linux (6.14.4)
  • Amazon Linux (6.1.134, 5.10.235, 4.14.353)
  • SUSE / openSUSE (6.4.0-18, 5.14.21-150600.24)

7. Rapports complets

  • Tableau des résultats d'analyse avec couleurs (format Rich)
  • Statistiques récapitulatives (total des hôtes, vulnérables, corrigés, etc.)
  • Export des résultats au format JSON pour l'intégration avec d'autres systèmes
  • Suivi des erreurs et compteur de nouvelles tentatives par hôte

Prérequis

Exigences système

  • Python : 3.7 ou plus récent
  • Système d'exploitation : Linux/Mac/Windows (avec WSL)
  • Réseau : Accès SSH aux hôtes cibles
  • Clé SSH ou mot de passe : Pour l'authentification

Dépendances Python

paramiko>=3.0.0    # Bibliothèque SSH
rich>=13.0.0       # Interface terminal élégante

Installation

1. Cloner le dépôt

git clone https://github.com/gagaltotal/cve-2026-31431-copy-fail.git
cd cve-2026-31431-copy-fail

2. Installer l'environnement virtuel VENV

python3 -m venv .venv
source .venv/bin/activate

3. Installer les dépendances

pip install -r requirements.txt

ou installer manuellement :

pip install paramiko>=3.0.0 rich>=13.0.0

4. Vérifier l'installation

python3 copyfail_scanner.py --help

Utilisation

Syntaxe de base

# Analyser un sous-réseau avec une clé SSH
python3 copyfail_scanner.py --subnet <CIDR> --user <USERNAME> --key <PATH_TO_KEY>

# Analyser plusieurs hôtes spécifiques
python3 copyfail_scanner.py --hosts <IP1>,<IP2>,<IP3> --user <USERNAME> [--password <PASSWORD>]

# Analyse + correctif automatique
python3 copyfail_scanner.py --subnet <CIDR> --user <USERNAME> --key <PATH> --patch

# Analyse + atténuation temporaire
python3 copyfail_scanner.py --subnet <CIDR> --user <USERNAME> --key <PATH> --mitigate

Options de commande

OptionDescriptionExemple
--subnetSous-réseau cible CIDR (mutuellement exclusif avec --hosts)--subnet 192.168.1.0/24
--hostsListe d'adresses IP séparées par des virgules (mutuellement exclusif avec --subnet)--hosts 192.168.1.10,192.168.1.20
--userNom d'utilisateur SSH (obligatoire)--user root
--passwordMot de passe SSH (optionnel, utilisez-le s'il n'y a pas de clé)--password secret123
--keyChemin de la clé privée SSH--key ~/.ssh/id_rsa
--portPort SSH (par défaut : 22)--port 2222
--threadsNombre de threads parallèles (par défaut : 30)--threads 50
--patchMise à niveau automatique du noyau sur les hôtes vulnérables--patch
--rebootRedémarrage automatique après le correctif (à utiliser avec --patch)--patch --reboot
--mitigateAppliquer l'atténuation temporaire (désactiver algif_aead)--mitigate
--outputExporter les résultats d'analyse vers un fichier JSON--output resultats.json
--yesIgnorer l'invite de confirmation avant le correctif/l'atténuation--yes

Exemples d'utilisation

Exemple 1 : Analyse de sous-réseau de base (lecture seule)

python3 copyfail_scanner.py \
  --subnet 192.168.1.0/24 \
  --user ubuntu \
  --key ~/.ssh/id_rsa

Sortie : Affiche le tableau des résultats d'analyse et le récapitulatif


Exemple 2 : Analyse d'hôtes spécifiques avec mot de passe

python3 copyfail_scanner.py \
  --hosts 10.0.1.5,10.0.1.6,10.0.1.7 \
  --user admin \
  --password my_password123

Exemple 3 : Analyse + atténuation temporaire

python3 copyfail_scanner.py \
  --subnet 172.16.0.0/16 \
  --user root \
  --key ~/.ssh/id_rsa \
  --mitigate

Action : Analyse tous les hôtes, puis désactive le module algif_aead sur les hôtes vulnérables (demande une confirmation)



Télécharger l’outil



