

CVE-2026-42533-nginx
 gagaltotal/cve-2026-42533-nginx
CVE-2026-42533 Nginx
static-analysisvulnerability-scannerscode-analysis+3
gagaltotal/cve-2026-42533-nginxCVE-2026-42533 Nginx
 ustayready/cloudgpt
Scanner de vulnérabilités pour les politiques gérées par les clients AWS utilisant ChatGPT
 1n3/supermicro-password-scanner
Supermicro IPMI/BMC Scanner de mots de passe en clair
 1n3/xsstracer
Un petit script python pour vérifier les Cross-Site Tracing (XST).
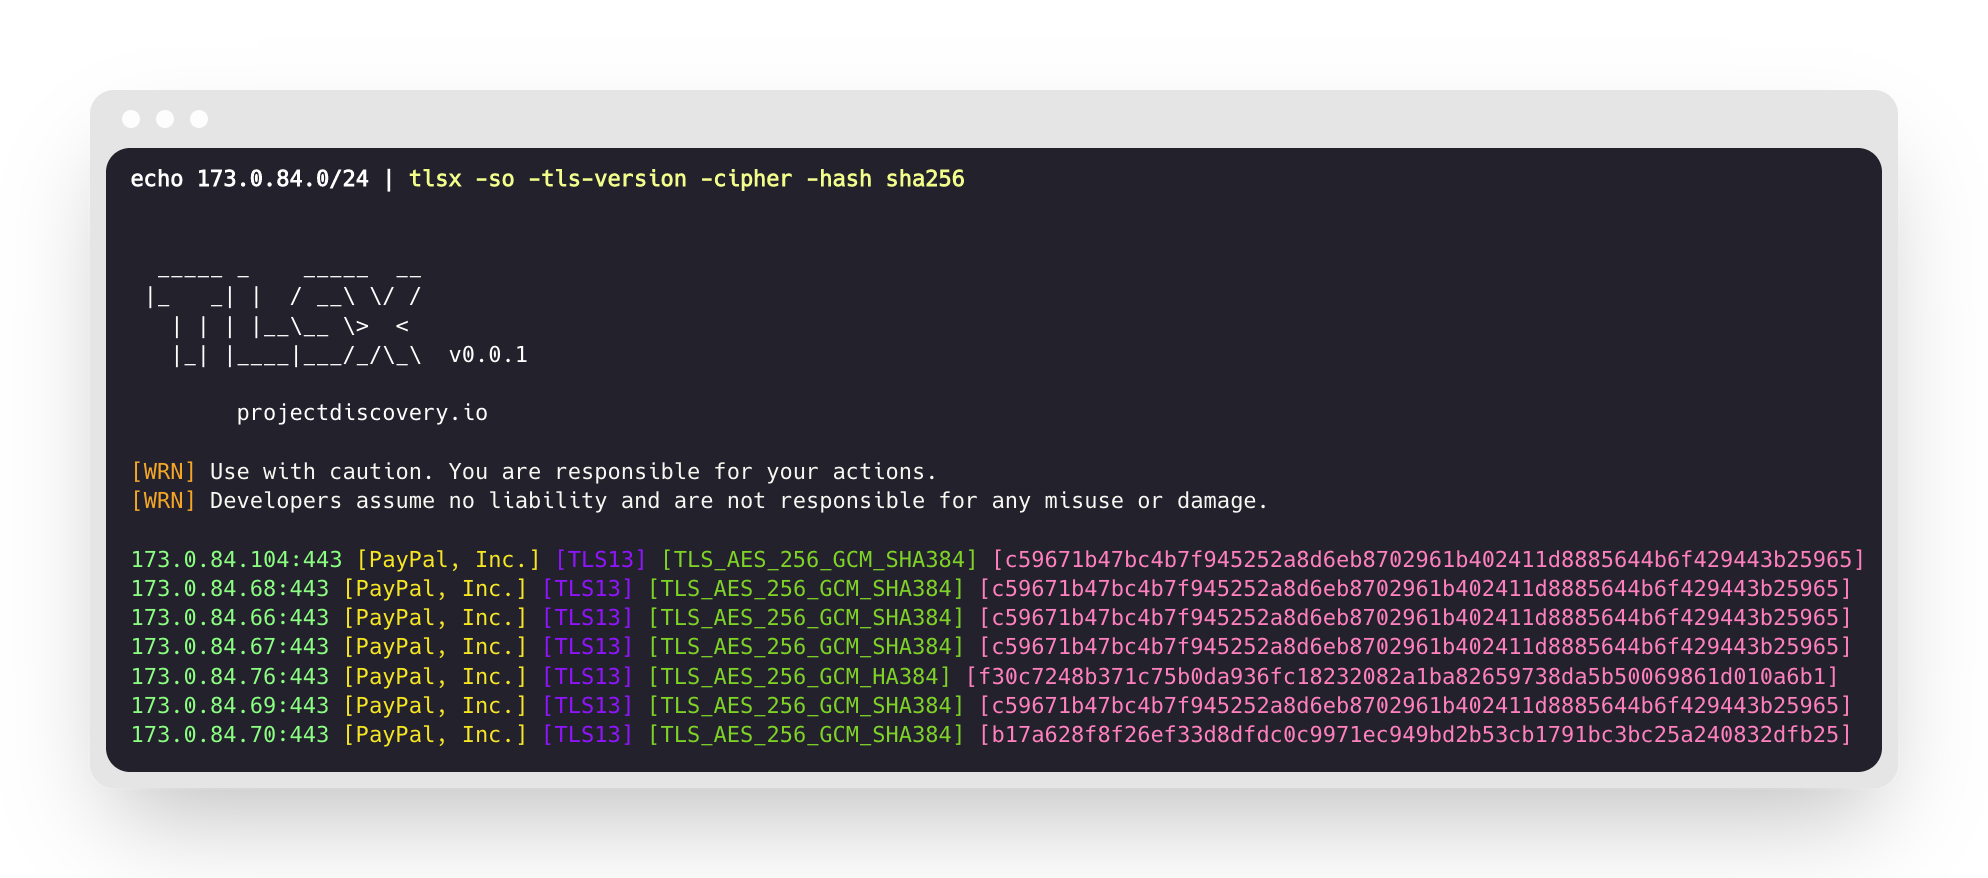 projectdiscovery/tlsx
Grabber TLS rapide et configurable, axé sur la collecte de données basées sur TLS.
 silentchainai/silentchain
Extension de scanner de vulnérabilités alimentée par l'IA pour Burp Suite avec support multi-fournisseur (Ollama, OpenAI, Claude, Gemini)
 wadesweaponshed/check-point-trusted-access-review
Application web locale pour effectuer une revue Check Point Trusted Access Review. Ce scanner a été conçu spécifiquement pour rechercher des…
 mrmtwoj/fix-cve-2026-60137-cve-2026-63030-in-wordpress
CVE-2026-60137Atténuation d'urgence temporaire pour CVE-2026-60137 & CVE-2026-63030 (wp2shell)
 reverseclabs/azuredevops-enum
Outil d'énumération en lecture seule pour Azure DevOps qui interroge l'API REST pour exposer les projets, dépôts, connexions de service, builds,…
 gdraperi/slurp-1
Bucket S3 enumerator
 mbrg/power-pwn
Un ensemble d'outils de sécurité offensifs/défensifs pour la découverte, la reconnaissance et l'évaluation éthique des agents d'IA.
 padayali-jd/pollyscan
Un scanner de vulnérabilités spécialisé conçu pour détecter la CVE-2024-38526, l'attaque de la chaîne d'approvisionnement Polyfill.io, aidant les…
 shoucheng3/esapi__esapi-java-legacy_cve-2022-24891_2-2-3-1
Bibliothèque OWASP Enterprise Security API fournissant des contrôles de sécurité pour les applications web Java, incluant l'authentification, le…
 shoucheng3/hibernate__hibernate-validator_cve-2019-10219_6-0-17-final
Implémentation de référence de Bean Validation 2.0 (JSR-380) fournissant un modèle de métadonnées piloté par annotations et une API pour la…
 shoucheng3/payara__payara_cve-2022-37422_5-2022-2
Jakarta EE et runtime de serveur d'applications MicroProfile pour le développement et les déploiements conteneurisés, prenant en charge les…
 suenerve/cve-2022-30190-follina-patch
Correctif des solutions de contournement CVE-2022-30190-follina
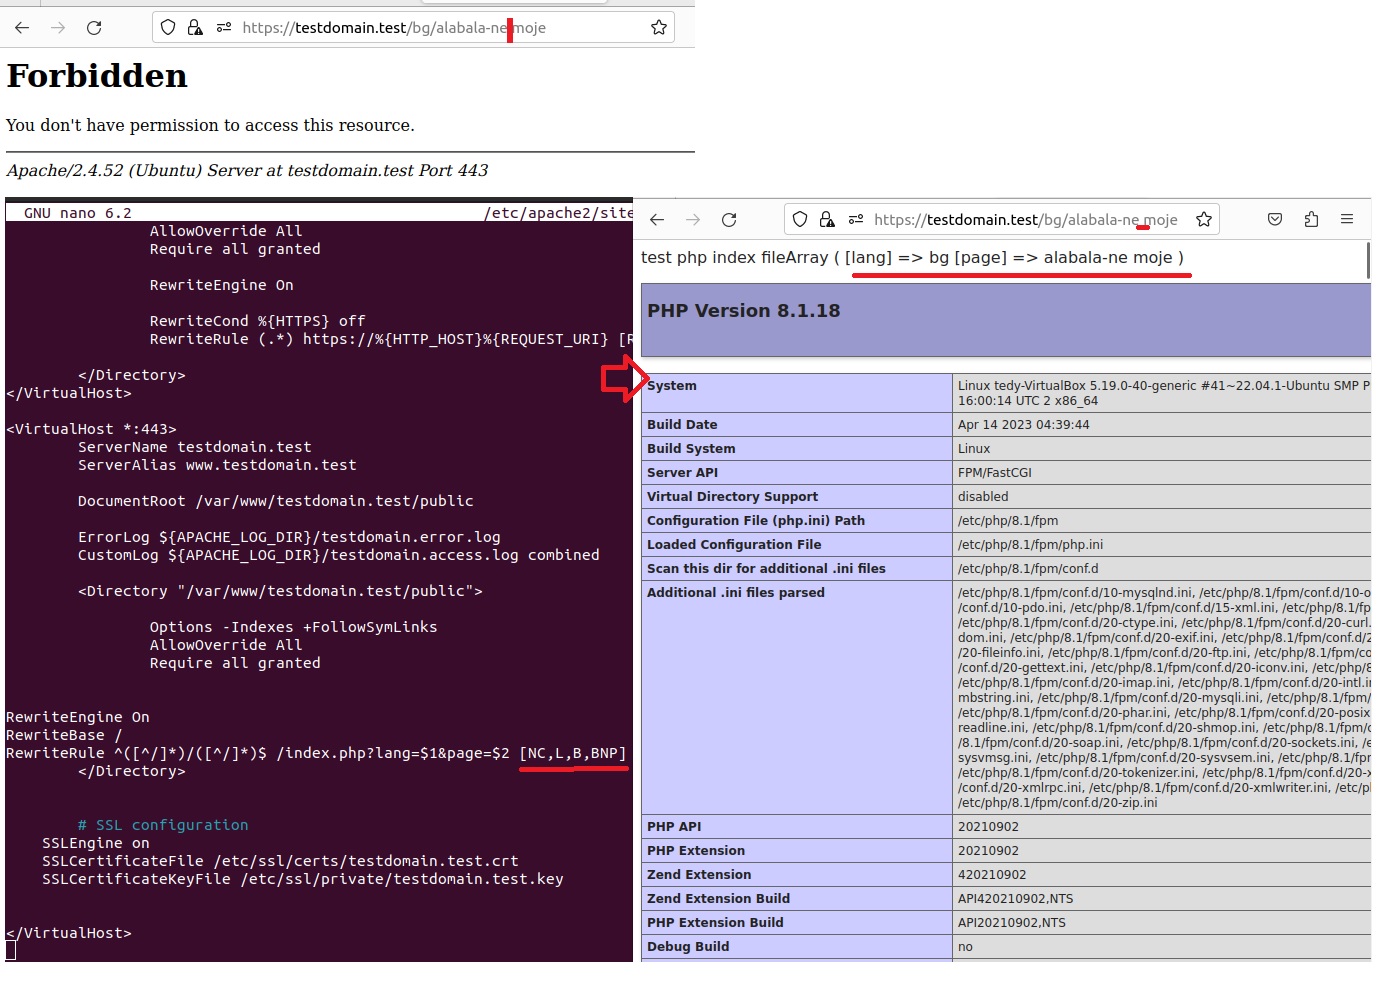 tbachvarova/linux-apache-fix-mod_rewrite-spaceinurl
Corriger l'URL contenant des ESPACES après la mise à niveau d'Apache CVE-2023-25690
 technion/disablesmbcompression
CVE-2020-0796 Atténuation de vulnérabilité - Modèles d'administration Active Directory