
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
power-pwn — Un ensemble d'outils de sécurité offensifs/défensifs pour la découverte, la reconnaissance et l'évaluation éthique des agents d'IA. | Kitploit
Outils/GitHubGitHub/mbrg/power-pwn
OSINT (Renseignement de Sources Ouvertes)Outils de PhishingReconnaissanceScanners de VulnérabilitésCollecte d'InformationsSécurité WebTests d'IntrusionSécurité CloudMauvaise ConfigurationRed TeamingSécurité de l'IA
1.2k12950il y a 11 moisVérifié par Kitploit
Partager
GitHub
mbrg/power-pwn

power-pwn

Un ensemble d'outils de sécurité offensifs/défensifs pour la découverte, la reconnaissance et l'évaluation éthique des agents d'IA.

Voir le dépôtSite web

Maintenu par :

Sécurisez les agents IA partout.

Aperçu

powerpwn Black Hat SecTor 23 Black Hat DEFCON30

stars twitter email me

Power Pwn est une boîte à outils offensive et défensive pour Microsoft 365 Power Platform et les services d'IA.

Fonctionnalités clés, entre autres :

  • 💾 PowerDump : analyse complète du locataire et collecte de données
  • 🚪 BackDoor : déployer des flux backdoor pour un accès persistant aux environnements Power Platform
  • 🦠 NoCodeMalware : créer et déployer des artefacts malveillants Power Platform sans écrire de code
  • 🎣 PowerPhishing : abuser de Power Platform pour des campagnes de phishing et la récolte d'identifiants
  • 🤖 Copilot Studio Hunter : découvrir et tester les bots Copilot Studio mal configurés exposés aux utilisateurs non authentifiés
  • 🤖 Custom GPT Hunter : énumérer et analyser les GPT personnalisés
  • 🤖 Agent Builder Hunter : découvrir les déploiements Agent Builder accessibles publiquement et énumérer leurs capacités
  • 🔎 LLM Hound : découvrir les MCP et middlewares IA exposés publiquement sur Internet via Shodan
  • 🎯 Copilot M365 : tester Microsoft 365 Copilot pour la récupération non autorisée de données
  • 📄 Power Pages : identifier les Power Pages mal configurées qui divulguent des tables Dataverse

Veuillez consulter la documentation de l'outil pour la liste complète des fonctionnalités :
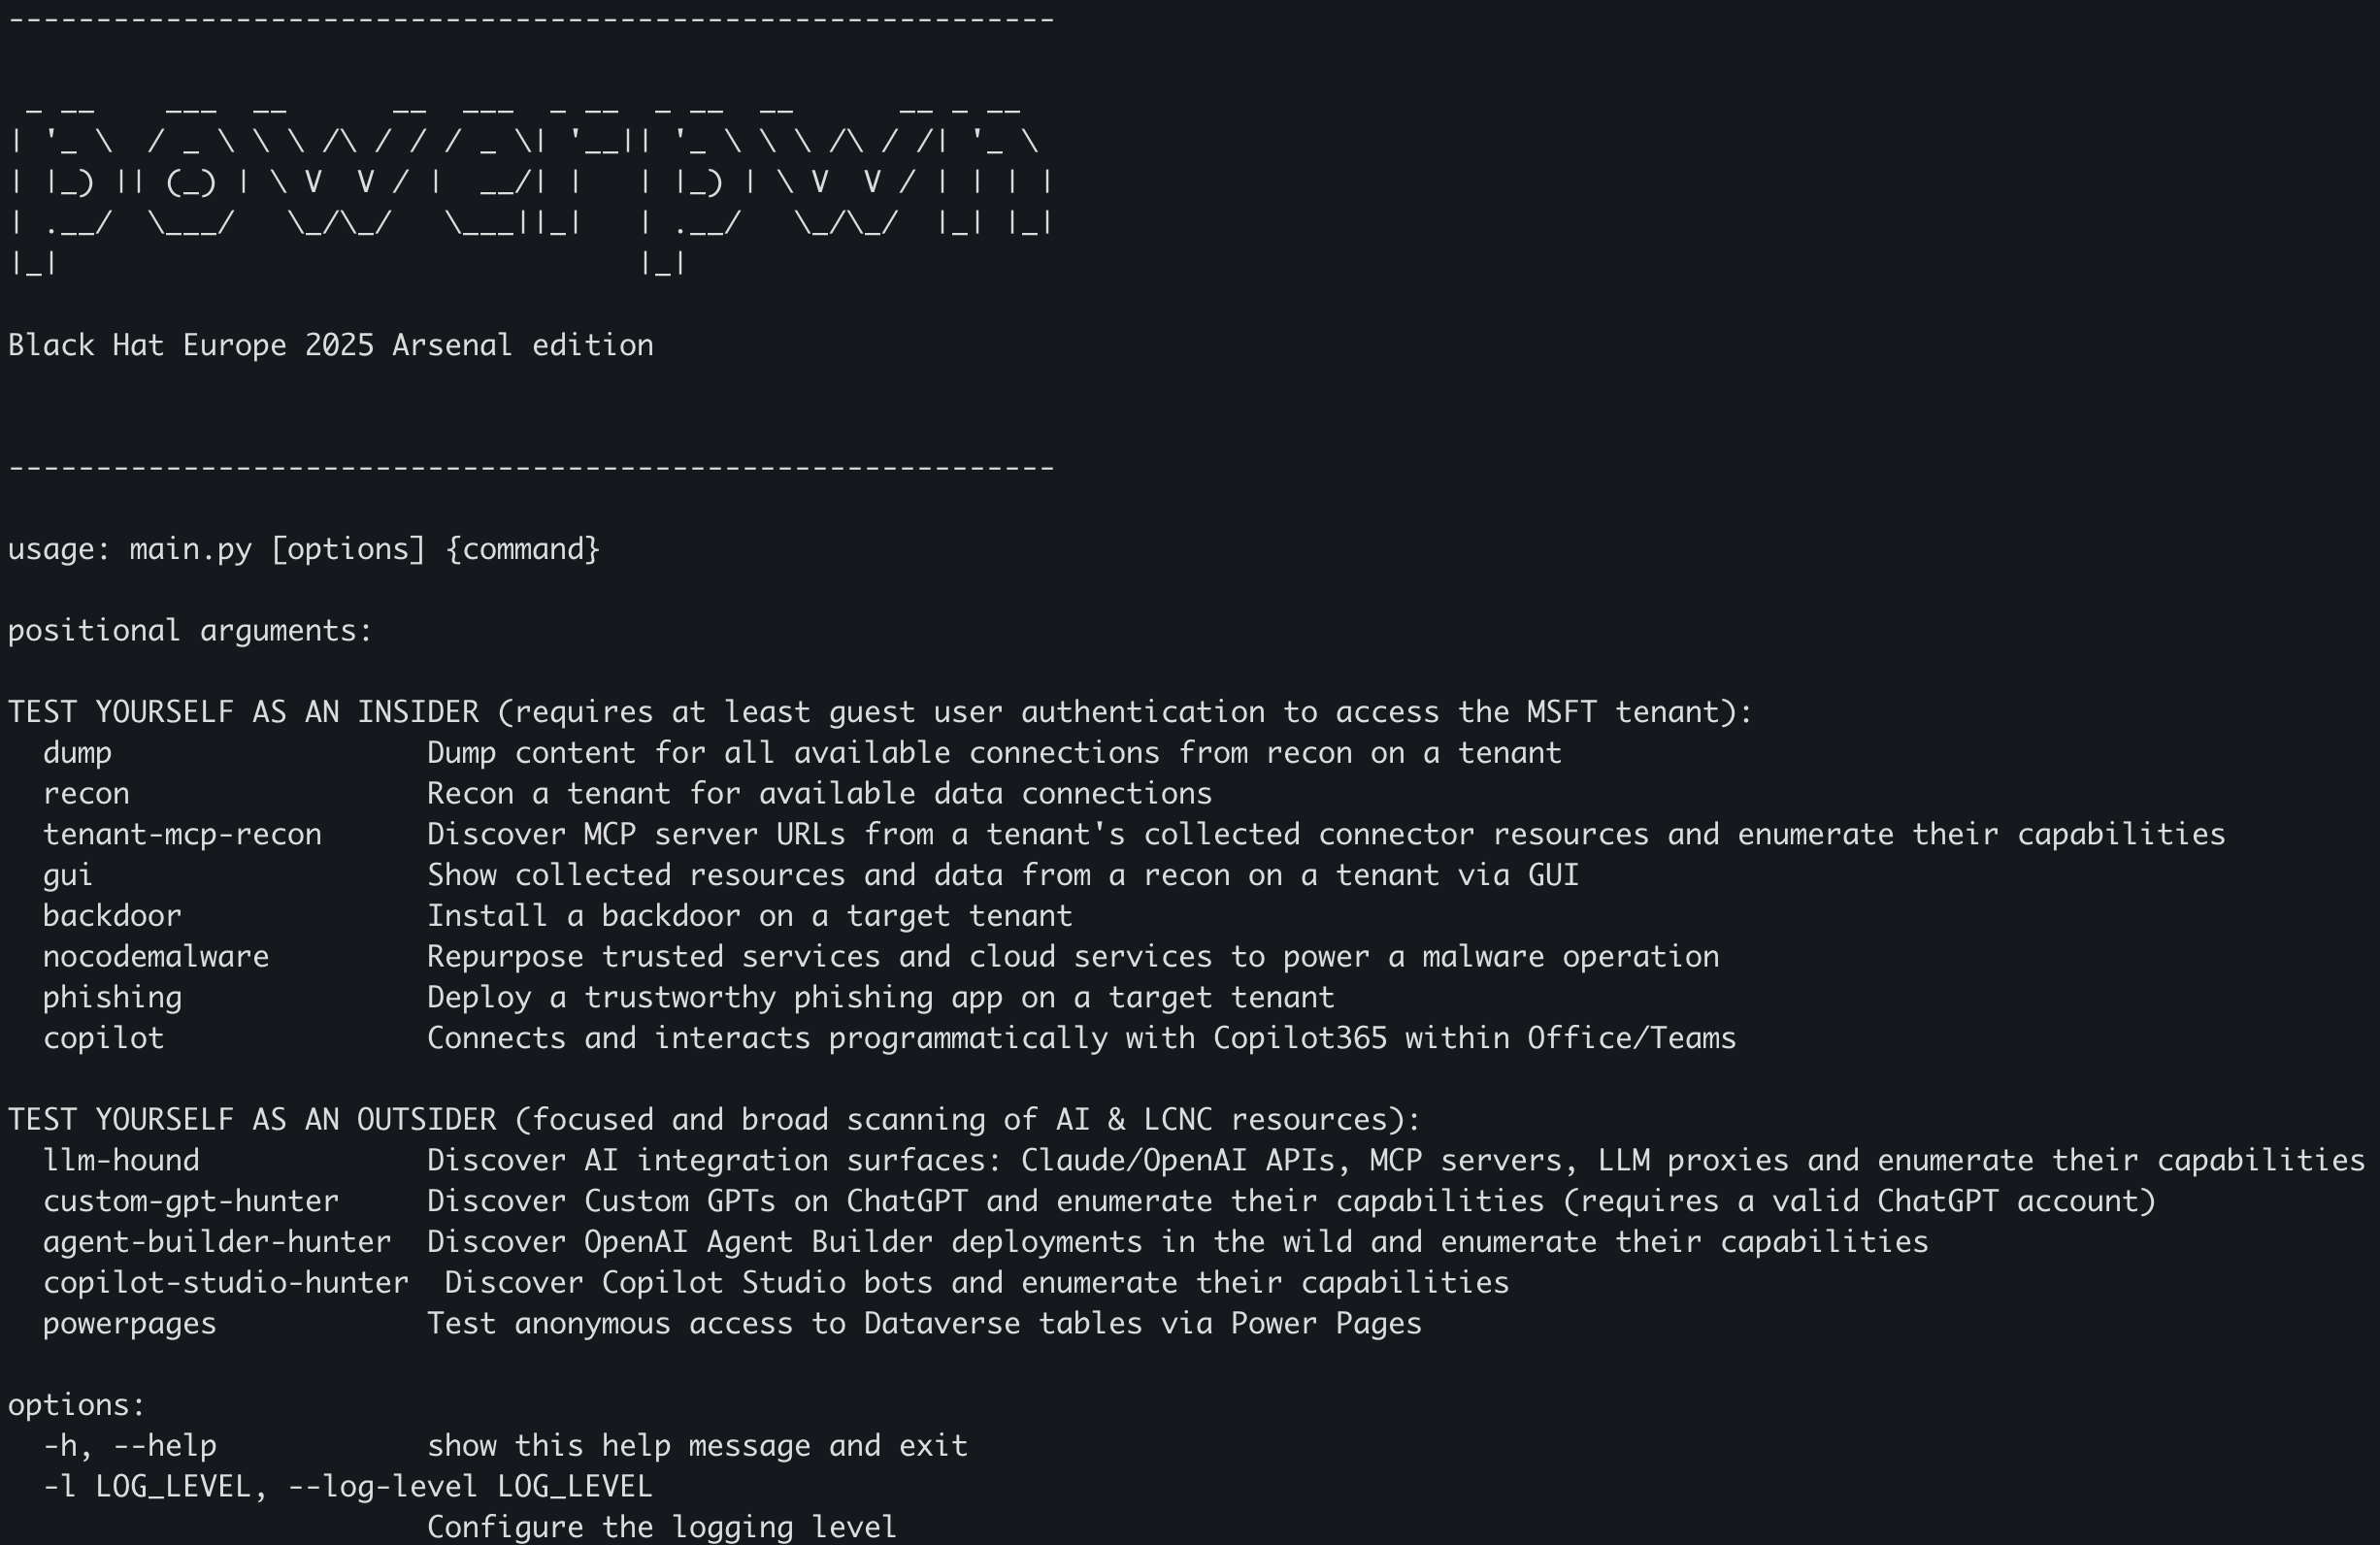


Consultez notre Wiki pour une documentation complète, des guides et des présentations associées !

Une présentation du module PowerDump de Power Pwn est disponible ici :
BlackHat Arsenal USA 2023 - Power Pwn

Installation

Pour une utilisation standard, installez avec :

pip install powerpwn

Pour les développeurs et les utilisations avancées, consultez notre Guide d'installation complet qui couvre :

  • Installation automatisée complète (Python + outils externes)
  • Dépendances spécifiques aux modules (ffuf, subfinder, Node.js, Puppeteer)
  • Instructions spécifiques à la plateforme (macOS, Linux, Windows)
  • Étapes de dépannage et de vérification

Certains modules nécessitent des outils supplémentaires. Veuillez consulter les pages Wiki suivantes pour les exigences spécifiques aux modules :

  • Powerdump
  • Copilot Studio Hunter - deep-scan
  • Copilot Studio Hunter - tools-recon
  • Copilot Studio Hunter - enum
  • CopilotM365

Guide rapide pour les développeurs

Option 1 : Installation complète (recommandée)

Installez les paquets Python et les outils externes (ffuf, subfinder, Node.js) :

python init_repo.py --install-external-tools
source .venv/bin/activate  # Linux/macOS
# ou
.\.venv\Scripts\activate  # Windows

Pris en charge sur macOS et Linux. Windows nécessite une installation manuelle des outils.

Option 2 : Python uniquement

Installez uniquement les paquets Python (l'installation manuelle des outils sera nécessaire plus tard) :

python init_repo.py
source .venv/bin/activate  # Linux/macOS

Vérifier l'installation

pip install .
powerpwn --help

Pour des options d'installation détaillées, le dépannage et des guides spécifiques à la plateforme, voir INSTALLATION.md

Conseils de développement

  1. Mode éditable : si les changements locaux ne sont pas pris en compte lors des tests, réinstallez en mode éditable :

    pip install -e .
    
  2. Version de Python : utilisez Python 3.11 pour les modules GUI (PowerDump) afin d'éviter les problèmes de compatibilité.

  3. Configuration de PYTHONPATH (si nécessaire) :

    • Linux/macOS : export PYTHONPATH=/[your_powerpwn_directory]/src:$PYTHONPATH
    • Windows PowerShell : $env:PYTHONPATH = "C:\[your_powerpwn_directory]\src;" + $env:PYTHONPATH
  4. Formatage du code : avant de soumettre des PR, exécutez :

    black -C -l 150 {file_path}
    

Utilisation

Démarrage rapide

🎯 Cas d'utilisation courants

1. Évaluation de la sécurité du locataire

Commencez par PowerDump pour analyser votre locataire Microsoft 365 à la recherche de problèmes de sécurité et collecter des données complètes.

2. Tester la sécurité de M365 Copilot

Évaluez votre déploiement M365 Copilot pour la récupération non autorisée de données :

  • Copilot M365 - whoami : identifiez le contexte et les permissions de l'utilisateur
  • Copilot M365 - dump : testez des scénarios d'exfiltration de données

3. Rechercher des bots Copilot Studio exposés

Testez les bots Copilot Studio mal configurés accessibles aux utilisateurs non authentifiés :

  • Copilot Studio Hunter - deep-scan : analyse de sécurité approfondie
  • Copilot Studio Hunter - tools-recon : découvrez les capacités des bots
  • Copilot Studio Hunter - enum : énumérez les bots disponibles

4. Tester la sécurité de Power Pages

Identifiez les Power Pages mal configurées qui pourraient divulguer des tables Dataverse.

📚 Documentation complète

Veuillez consulter le Wiki pour une liste complète des modules, des instructions d'utilisation détaillées et des scénarios avancés.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    311
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    303

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






