Remarque : Il s'agit de l'édition Community. Les éditions Commerciale et Professionnelle, dotées de fonctionnalités avancées, sont disponibles séparément.
🌟 Aperçu
SILENTCHAIN AI™ - Community Edition est une extension Burp Suite qui met la puissance de l'intelligence artificielle au service des tests de sécurité des applications web. Grâce à des modèles d'IA avancés, SILENTCHAIN effectue une analyse passive intelligente du trafic HTTP afin d'identifier les vulnérabilités du Top 10 OWASP, les erreurs de configuration de sécurité et les vecteurs d'attaque potentiels.
Pourquoi SILENTCHAIN ?
Les scanners de sécurité traditionnels s'appuient sur des signatures et des motifs prédéfinis. SILENTCHAIN AI™ va plus loin grâce à :
- 🧠 Analyse assistée par IA : exploite des modèles de langage de pointe (Burp AI, Ollama, OpenAI, Claude, Gemini, Azure) pour une détection intelligente des vulnérabilités
- 🎯 Détection contextuelle : comprend la logique applicative et le contexte métier, au-delà de la simple correspondance de motifs
- ⚡ Analyse en temps réel : analyse le trafic au fur et à mesure qu'il transite par le proxy de Burp
- 📊 Rapports professionnels : génère des résultats détaillés avec les correspondances CWE, OWASP et des conseils de remédiation
- 🔄 Zéro faux positif : la validation par IA réduit le bruit et se concentre sur les vulnérabilités réelles
- 🆓 Édition Community : capacités d'analyse passive gratuites
✨ Fonctionnalités
Capacités principales
🔍 Analyse passive par IA
- Analyse automatique du trafic dans le périmètre sous forme de contrôle de scan passif du Burp Scanner (par exemple l'audit passif en direct du trafic Proxy de Burp) ; le contrôle passif n'envoie jamais de requêtes à la cible
- Analyse à la demande de n'importe quelle requête depuis le menu contextuel
- Détection des vulnérabilités du Top 10 OWASP
- Résultats de sécurité mappés aux CWE
- Notation intelligente de la confiance
🎨 Interface professionnelle
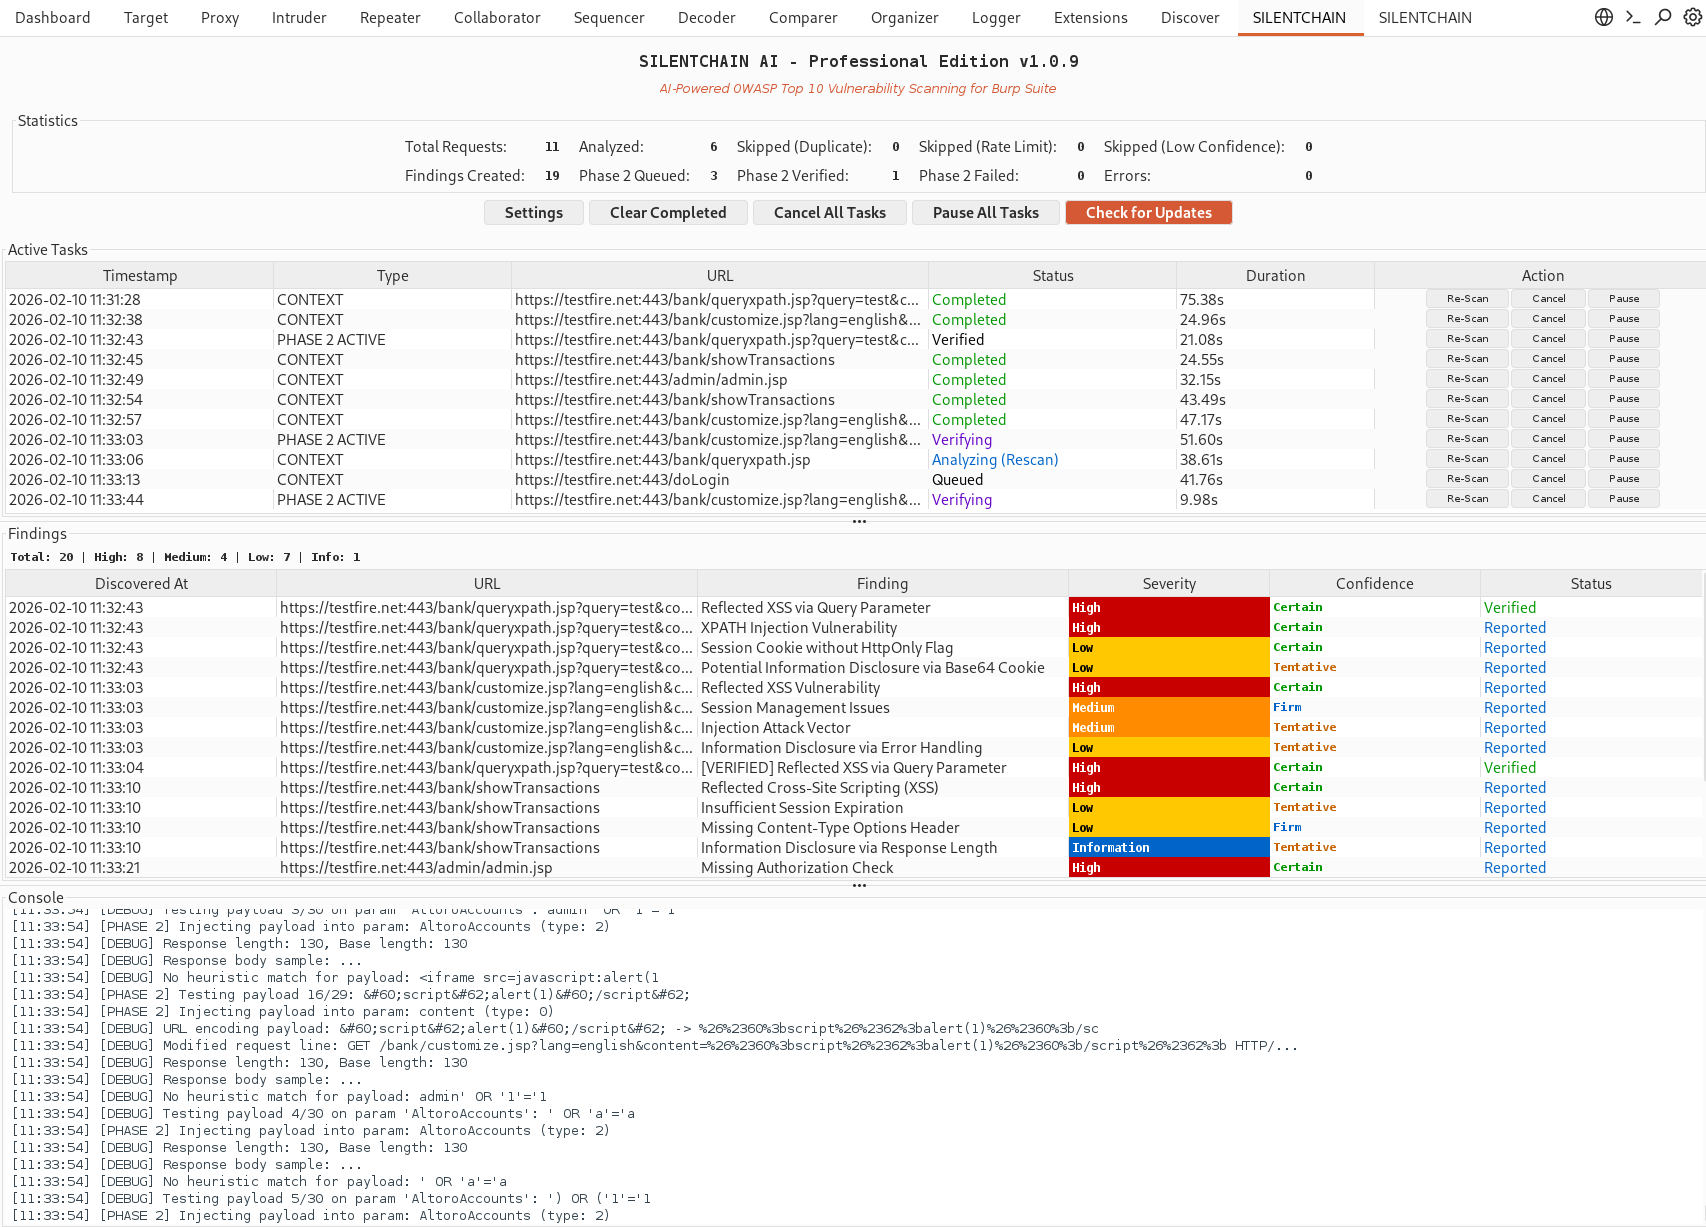
- Tableau de bord moderne et intuitif
- Panneau de résultats en direct avec code couleur par gravité
- Suivi et gestion des tâches
- Journalisation console intégrée
🤖 Prise en charge multi-IA
- Burp AI (par défaut ; zéro configuration ; les prompts sont envoyés via Burp au service Burp AI de PortSwigger et consomment des crédits Burp AI)
- Ollama (local, gratuit, axé sur la confidentialité)
- OpenAI (GPT-4 / GPT-4o)
- Claude (Anthropic)
- Gemini (Google)
- Azure OpenAI / Foundry
📋 Rapports intelligents
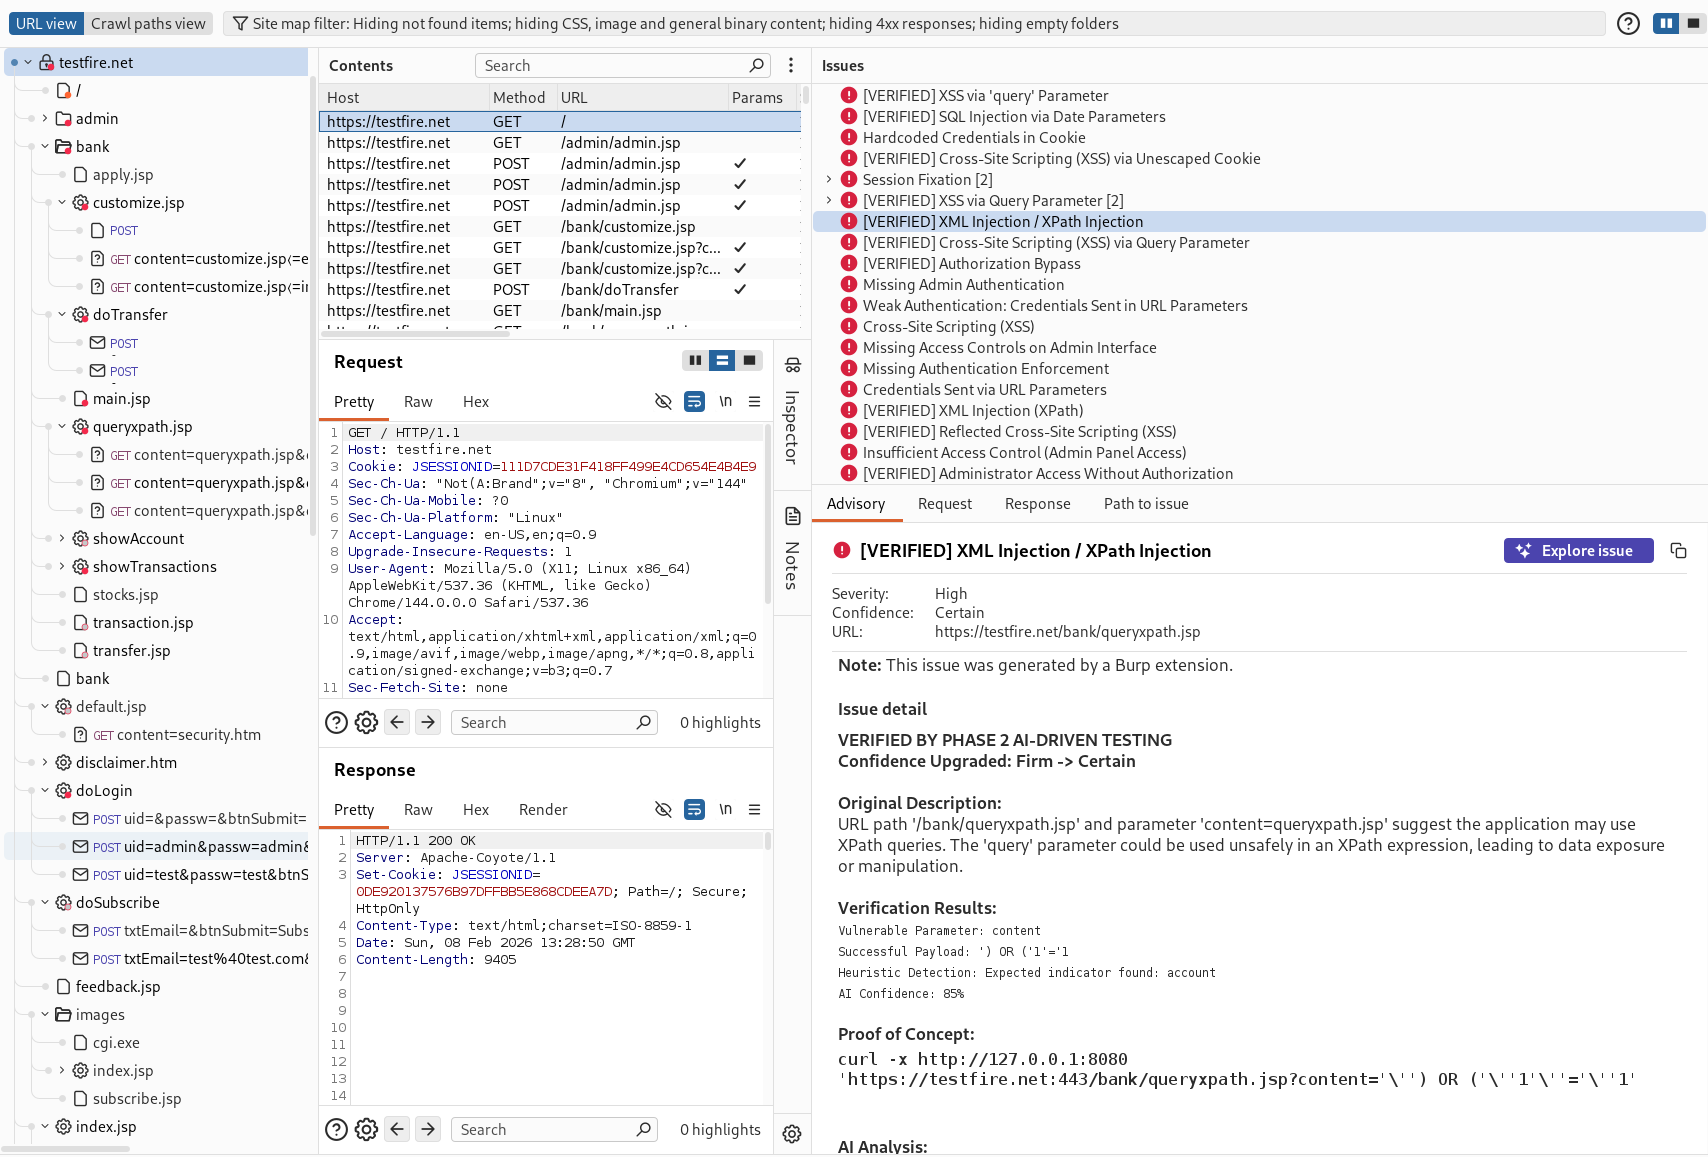
- Descriptions détaillées des vulnérabilités
- Identification des paramètres affectés
- Correspondances CWE et OWASP
- Recommandations de remédiation
- Liens directs vers les ressources de sécurité
🛡️ Confidentialité des données (DataSanitizer)
- Toujours actif : les identifiants sont remplacés par
[REDACTED] avant toute requête IA, quel que soit le réglage du sanitizer : valeurs de cookies, valeurs des en-têtes Authorization et des clés API/jetons, et paramètres / champs JSON nommés comme des identifiants (password, token, api_key, session...) dans l'URL, les en-têtes contenant des URL (Referer, Location), l'échantillon de paramètres et les corps de requête et de réponse (formulaire, JSON y compris les valeurs imbriquées, multipart, XML, champs de formulaires HTML) (les noms, les attributs Set-Cookie et le schéma Authorization sont conservés)
- Sanitizer activé par défaut - masque en outre les secrets et les données personnelles dans le reste de l'échange et neutralise les motifs d'injection de prompt, pour tous les fournisseurs (Burp AI, Ollama et les fournisseurs cloud)
- Masquage bidirectionnel : les valeurs sensibles sont remplacées par des espaces réservés
[REDACTED_*] avant l'envoi au fournisseur d'IA, puis restaurées dans la réponse
- Détecte et masque :
- Clés API - OpenAI (
sk-), GitHub (ghp_), AWS (AKIA), GitLab (glpat-), Slack (xoxb-)
- En-têtes d'autorisation - jetons Bearer, authentification Basic
- Identifiants - champs password/secret/token, URI
user:pass@host
- Cookies de session - identifiants de session, jetons CSRF, JWT, jetons d'authentification
- Adresses e-mail
- Adresses IP et noms d'hôtes - détails de l'infrastructure cible
- Le sanitizer peut être désactivé dans les paramètres pour les utilisateurs avancés (le masquage des en-têtes s'applique toujours)
- La sortie de l'IA est traitée comme non fiable : les titres des résultats sont assainis et les tableaux de SILENTCHAIN ne rendent jamais de HTML
Détection des vulnérabilités
SILENTCHAIN AI™ détecte un large éventail de problèmes de sécurité, notamment :
| Catégorie | Vulnérabilités |
|---|
| Injection | Injection SQL, injection NoSQL, injection de commandes, injection LDAP, injection XPath |
| Cross-Site Scripting | XSS réfléchi, XSS stocké, XSS basé sur le DOM |
| Authentification | Authentification défaillante, problèmes de gestion de session, exposition d'identifiants |
| Contrôle d'accès | IDOR, autorisation défaillante, élévation de privilèges |
| Cryptographie | Chiffrement faible, SSL/TLS non sécurisé, exposition de données sensibles |
| Configuration | Erreurs de configuration de sécurité, identifiants par défaut, débogage activé |
| XXE | Attaques par entité externe XML |
| Désérialisation | Désérialisation non sécurisée |
| Composants | Dépendances vulnérables, bibliothèques obsolètes |
🚀 Démarrage rapide
Prérequis
 silentchainai/silentchain