

go-pillage-registries
 nccgroup/go-pillage-registries
Outil de registre Docker axé sur les pentesteurs pour énumérer et télécharger des images.
reconnaissancecontainer-securityinformation-gathering+3
113
nccgroup/go-pillage-registriesOutil de registre Docker axé sur les pentesteurs pour énumérer et télécharger des images.
 nccgroup/raccoon
Salesforce object access auditor
 nccgroup/s3_objects_check
Évaluation en boîte blanche des permissions effectives des objets S3, pour identifier les fichiers accessibles publiquement.
 nccgroup/sadcloud
Un outil pour déployer (et démanteler !) une infrastructure cloud délibérément non sécurisée
 nccgroup/sfpoldevchk
Salesforce Policy Deviation Checker
 nccgroup/vcg
VisualCodeGrepper - Outil d'analyse de sécurité du code.
 nccgroup/whalescan
Whalescan est un scanner de vulnérabilités pour les conteneurs Windows, qui effectue plusieurs vérifications de référence, ainsi que la recherche de…
 nccgroup/windowsdaclenumproject
Une collection d'outils pour énumérer et analyser les DACL Windows
 cappricio-securities/appspec-yaml-leaks
Appspec YML et fuites YAML
 cappricio-securities/behat-config-leaks
BeHat Configuration file leaking
 cappricio-securities/cgi-printenv
CGI Print ENV leaking
 cappricio-securities/phpinfo-files-leaks
Cet outil est utilisé pour trouver la page d'informations PHP.
 horizon3ai/backup_dc_registry
Un POC simple qui abuse des privilèges d'opérateur de sauvegarde pour extraire à distance SAM, SYSTEM et SECURITY.
 bishopfox/badpods
Une collection de manifests qui créera des pods avec des privilèges élevés.
 synacktiv/action-octoscan
📦 :octocat: Une GitHub Action qui effectue une analyse de sécurité de vos GitHub Actions.
 synacktiv/eos
Enemies Of Symfony - Pillard Symfony en mode debug
 jaeles-project/jaeles-signatures
Signature par défaut pour Jaeles Scanner
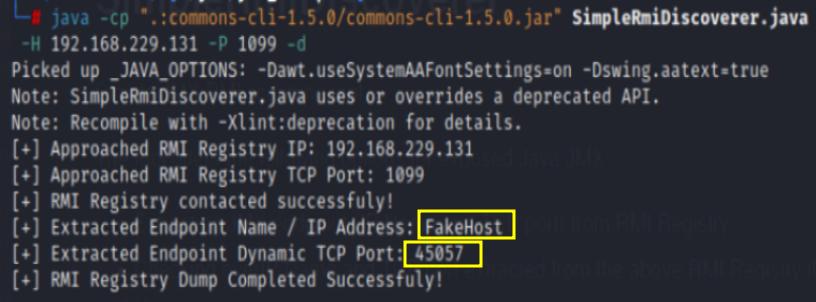 marcin-wolak/simplermidiscoverer
Outil simple de scan JMX RMI