Windows DACL Enum Project
Une collection d'outils pour énumérer et analyser les DACL Windows
Publié en open source par NCC Group Plc - http://www.nccgroup.com/
Développé par Ollie Whitehouse, ollie point whitehouse chez nccgroup point com
https://github.com/nccgroup/WindowsDACLEnumProject
Publié sous licence AGPL, voir LICENSE pour plus d'informations
Présentation des DACL et ACE Windows
Lire - http://msdn.microsoft.com/en-us/library/windows/desktop/aa446597(v=vs.85).aspx
Outil n°1 : Process Perms
Fonctionnalités
Le premier outil publié dans le cadre de ce projet. Il énumère :
- Les processus ainsi que le niveau d'intégrité et l'utilisateur sous lequel ils s'exécutent.
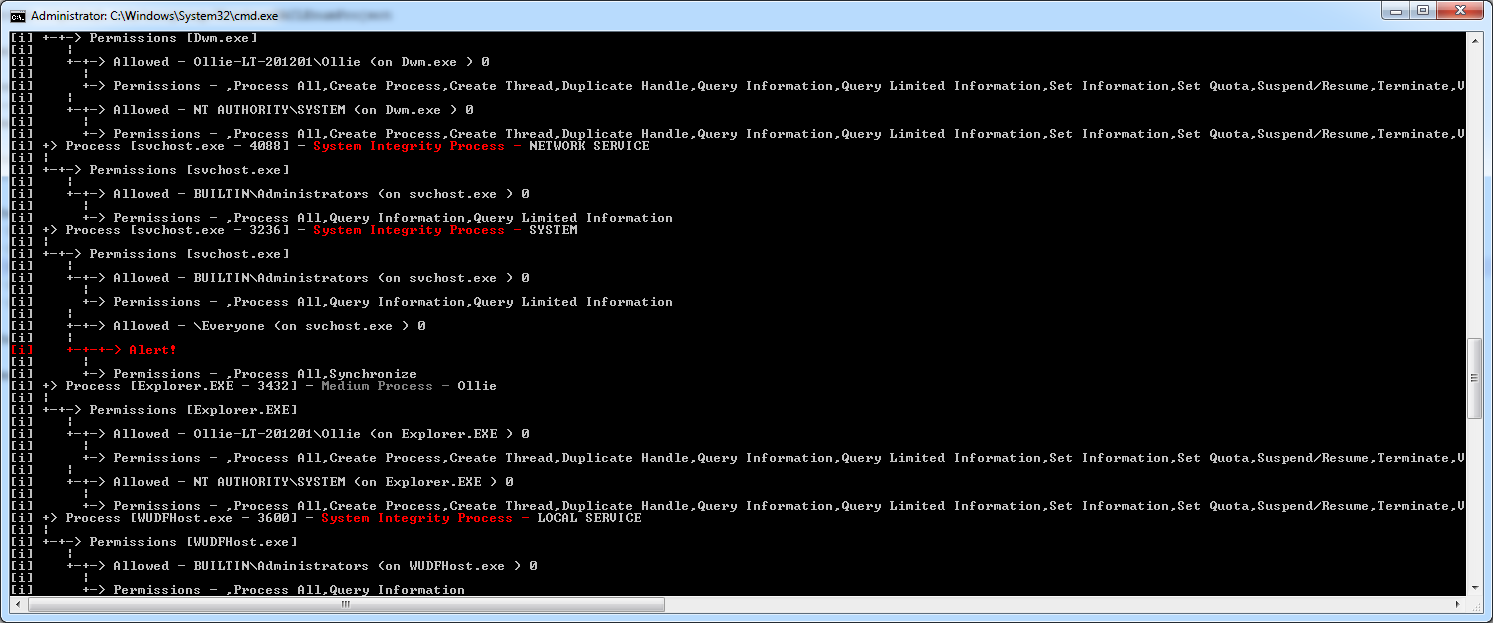
- En option : les DACL associées à l'objet processus.
- En option : les threads d'un processus et les DACL qui leur sont associées.
- En option : les modules chargés par un processus
- En option : exclure les SID non mappés de la sortie
L'outil signale automatiquement toute DACL suspecte.
Options de ligne de commande
La ligne de commande accepte les options suivantes :
- -p Permissions des processus
- -m Modules
- -t Threads et permissions
- -o [PID]
- -x exclure les SID non mappés des alertes
Utilisation typique
L'utilisation typique se fait avec une ligne de commande telle que :
processperms -px
L'outil est conçu pour Windows Vista / Server 2008 et versions ultérieures en raison de la gestion du niveau d'intégrité.
Capture d'écran
=======
Conçu pour Windows Vista / Server 2008 et versions ultérieures en raison de la gestion du niveau d'intégrité.
Outil n°2 : Stations de fenêtres et bureaux
Fonctionnalités
Le deuxième outil publié dans le cadre de ce projet. Il énumère :
- Les stations de fenêtres de la session où il est exécuté ainsi que la DACL associée
- Les bureaux de ces stations de fenêtres ainsi que les DACL associées
Outil n°3 : Services
Fonctionnalités
Le troisième outil publié dans le cadre de ce projet. Il énumère :
- Les services, y compris les pilotes noyau, les pilotes de filtre et les services en mode utilisateur.
- Les DACL associées aux entrées de service dans le gestionnaire de contrôle des services.
- L'état du service, le PID, le chemin du binaire.
- Les DACL associées aux binaires correspondants
- Signale les DACL manifestement faibles
Outil n°4 : Système de fichiers
Fonctionnalités
Le quatrième outil publié dans le cadre de ce projet. Il énumère :
- Les fichiers et les listes de contrôle d'accès
- Les répertoires et les listes de contrôle d'accès
- Alerte sur les fichiers ou répertoires dont le contrôle d'accès semble faible
Outil n°5 : Registre
Fonctionnalités
Le cinquième outil publié dans le cadre de ce projet. Il énumère :
- Les clés de registre et les listes de contrôle d'accès
- Alerte sur les clés dont le contrôle d'accès semble faible
- Paramètre -s pour exclure tout sauf la sortie la plus suspecte (voir -h).
- Paramètre -x pour n'alerter que sur la sortie suspecte (voir -h).

 nccgroup/windowsdaclenumproject







