

EtwLeakKernel
 idov31/etwleakkernel
Fuites d'adresses du noyau à partir des consommateurs ETW. Nécessite des privilèges d'administrateur.
reconnaissancememory-forensicsexploitation+2
94
idov31/etwleakkernelFuites d'adresses du noyau à partir des consommateurs ETW. Nécessite des privilèges d'administrateur.
 pandaadir05/ghost
Détecte l'injection de processus et la manipulation de mémoire utilisées par les malwares. Repère les régions RWX, les motifs de shellcode, les hooks…
 ntdallas/bof_runpe
BOF pour exécuter un PE dans Cobalt Strike Beacon sans création de console
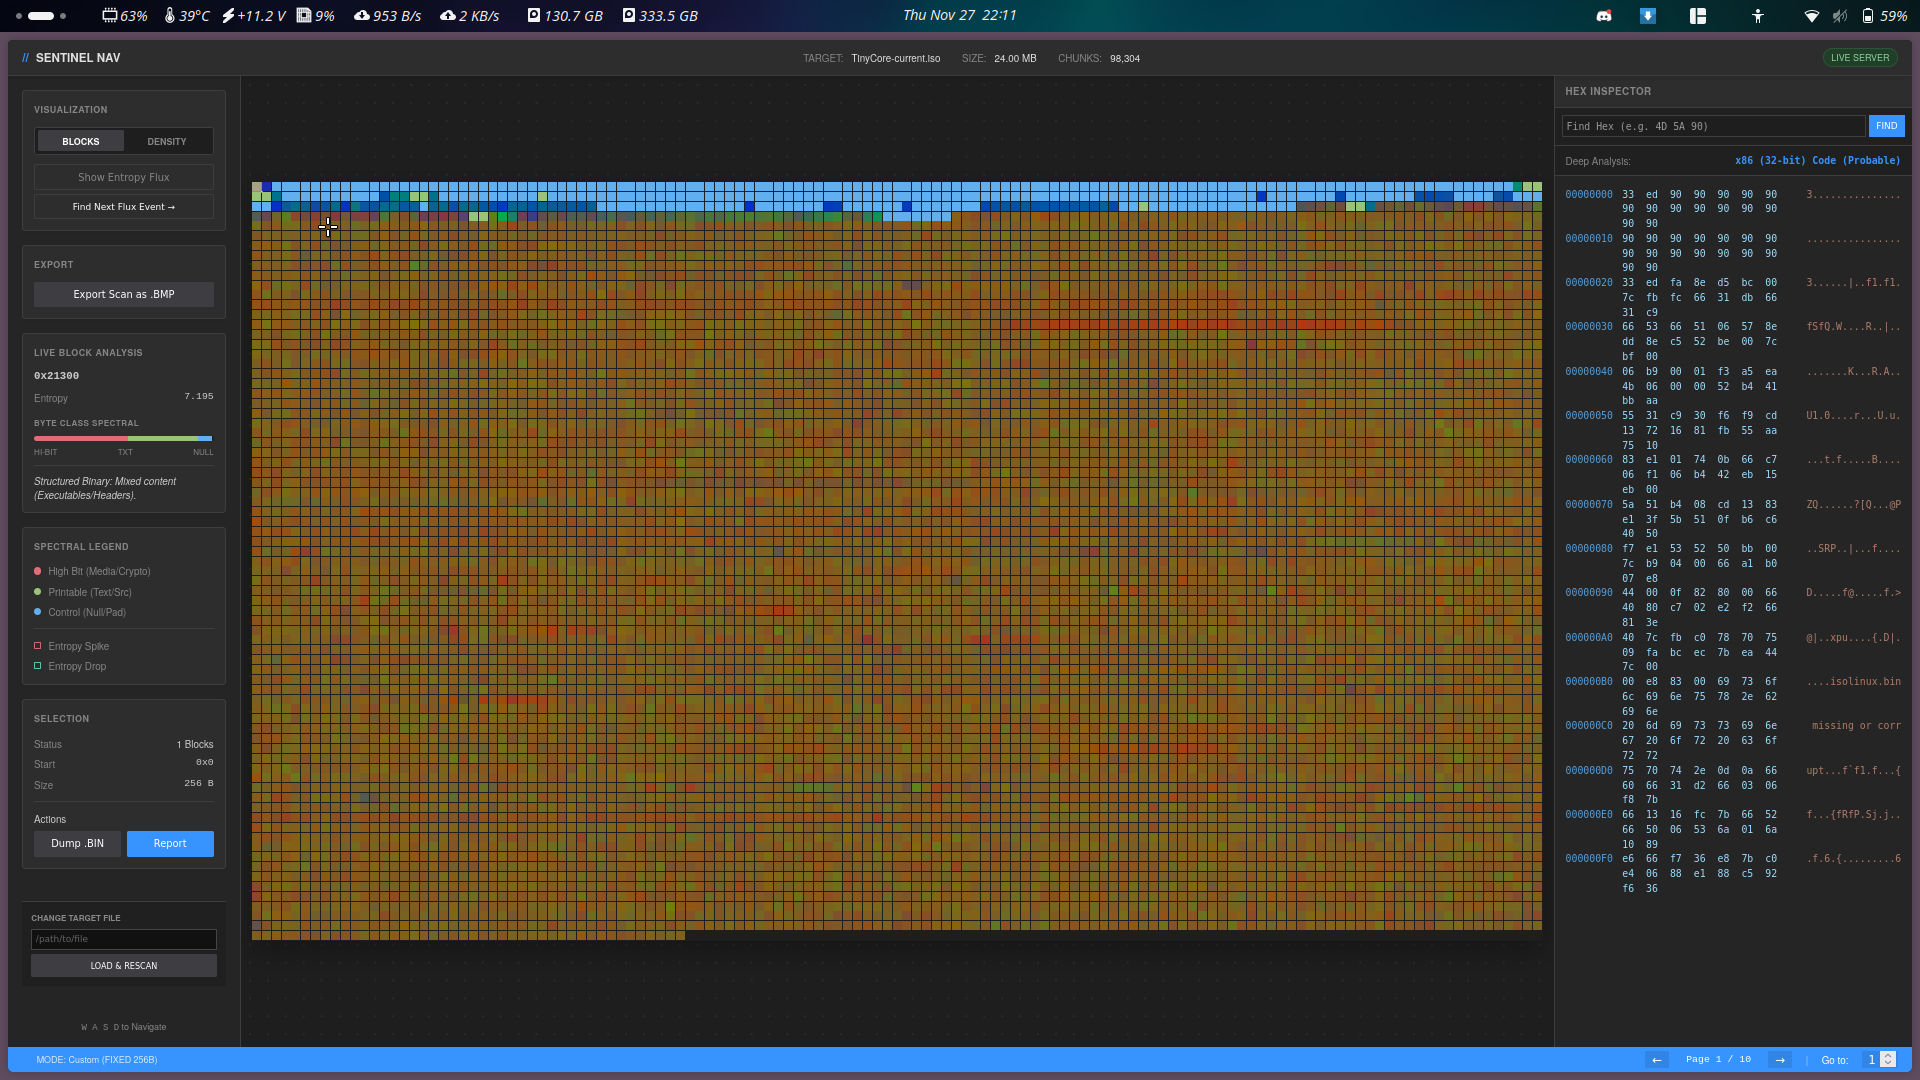 smolfiddle/sentinelnav
SentinelNav: outil de visualisation binaire et d'analyse forensique en Python pur, sans dépendance.
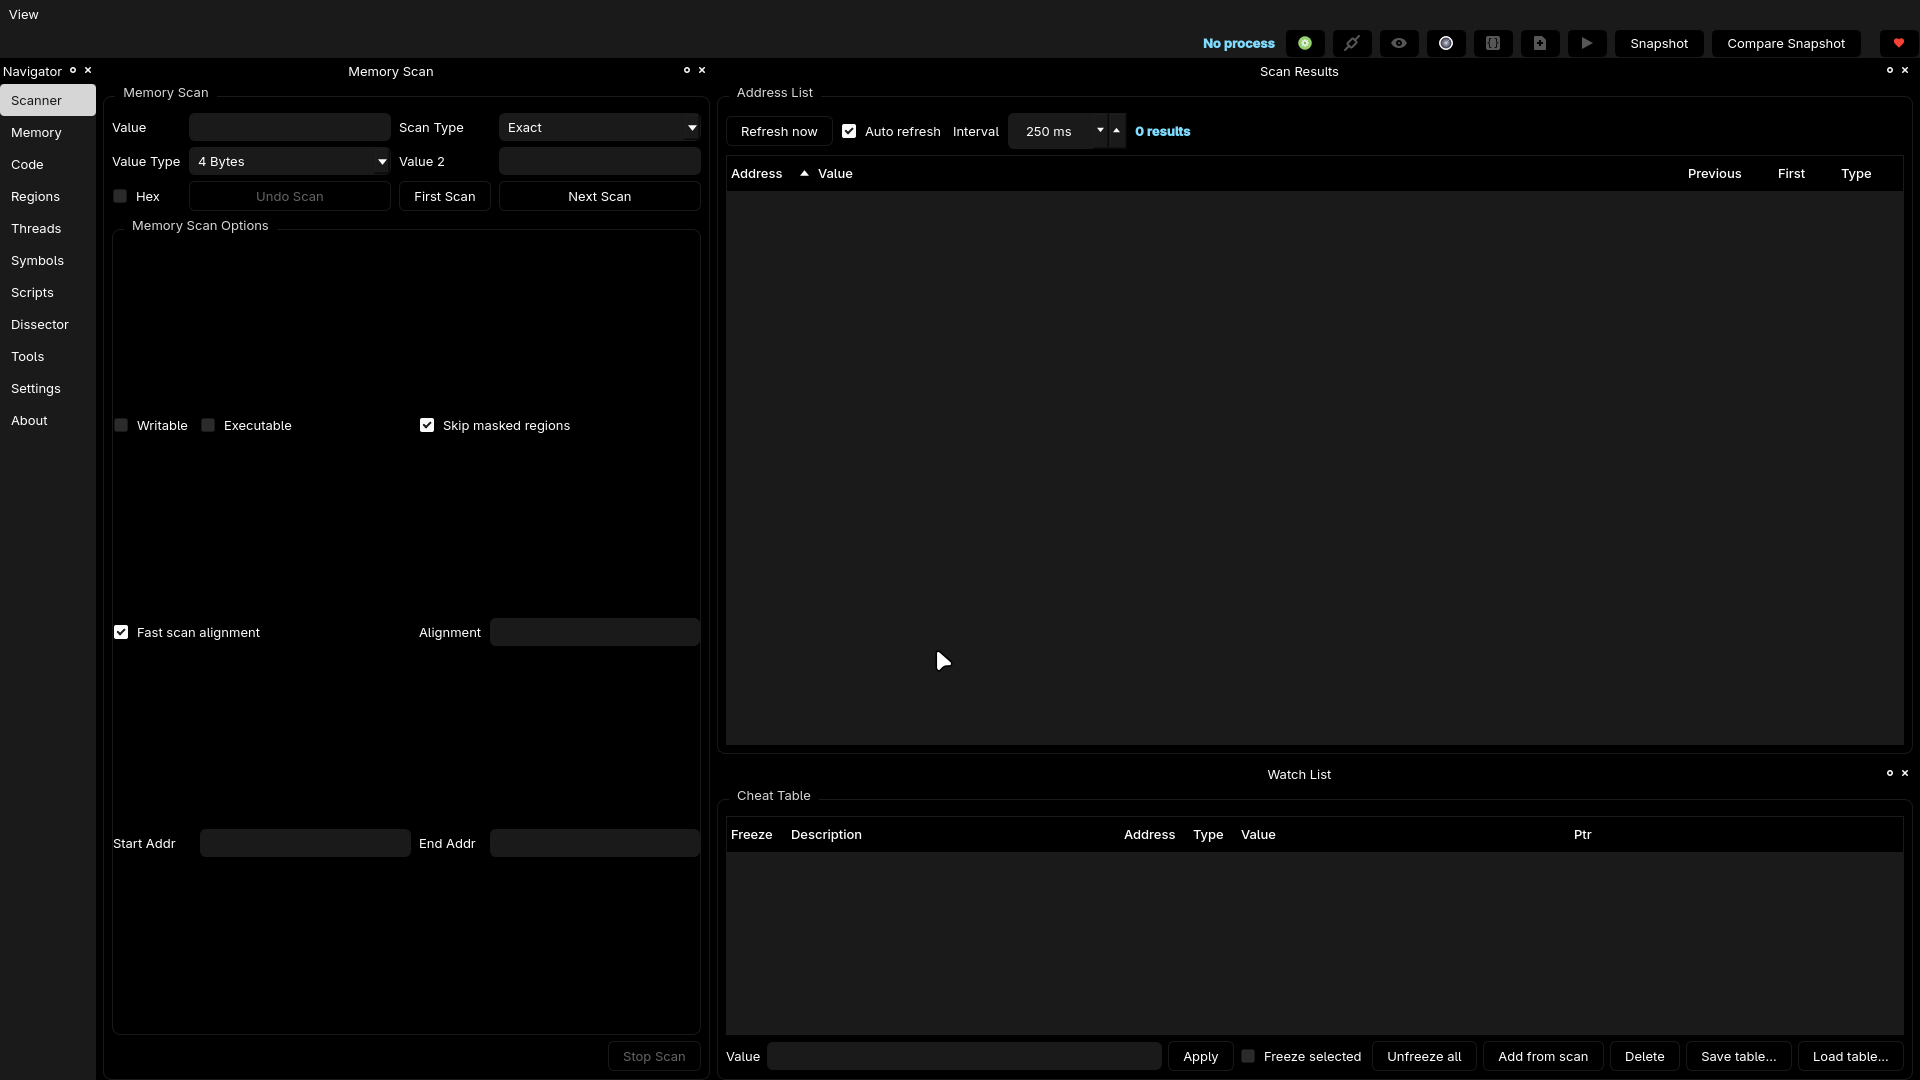 kashithecomfy/comfyengine
ComfyEngine est un kit d'exploration mémoire conçu pour les personnes qui ont besoin de surveiller, patcher et scripter un processus en cours…
 almounah/silph
Outil furtif de récolte de mots de passe locaux en mémoire (SILPH) : dumper LSA, SAM et DCC2 avec un appel système indirect.
 hwbp/ntdll-unhook
Unhooking correct de la section .text de ntdll via l'API native. Contrairement à d'autres unhookers, celui-ci ne laisse pas 2 ntdll chargées.…
 antoniococo/malseclogon
Un petit outil pour jouer avec le service Seclogon
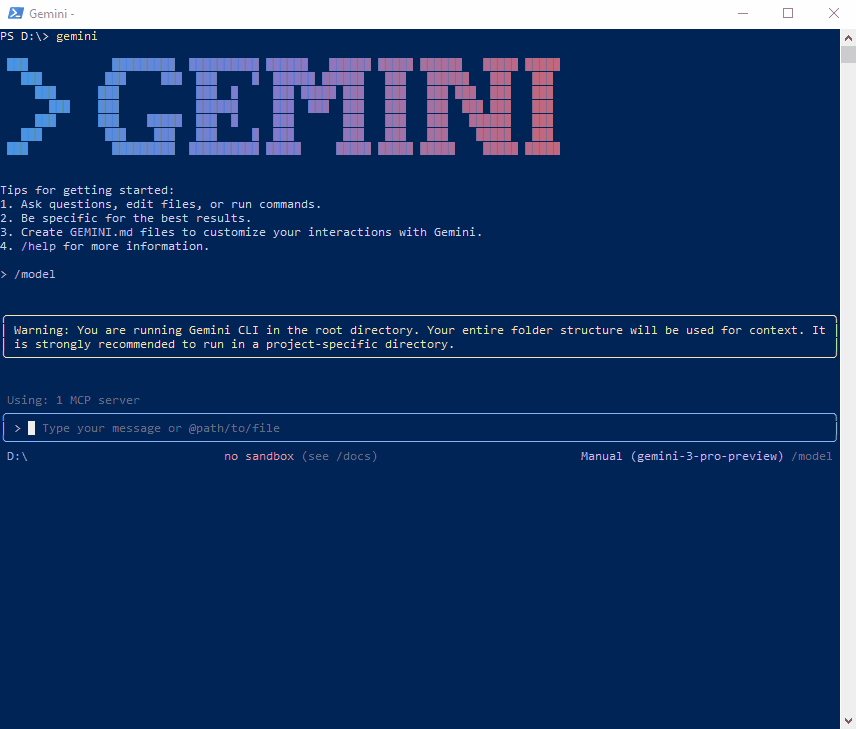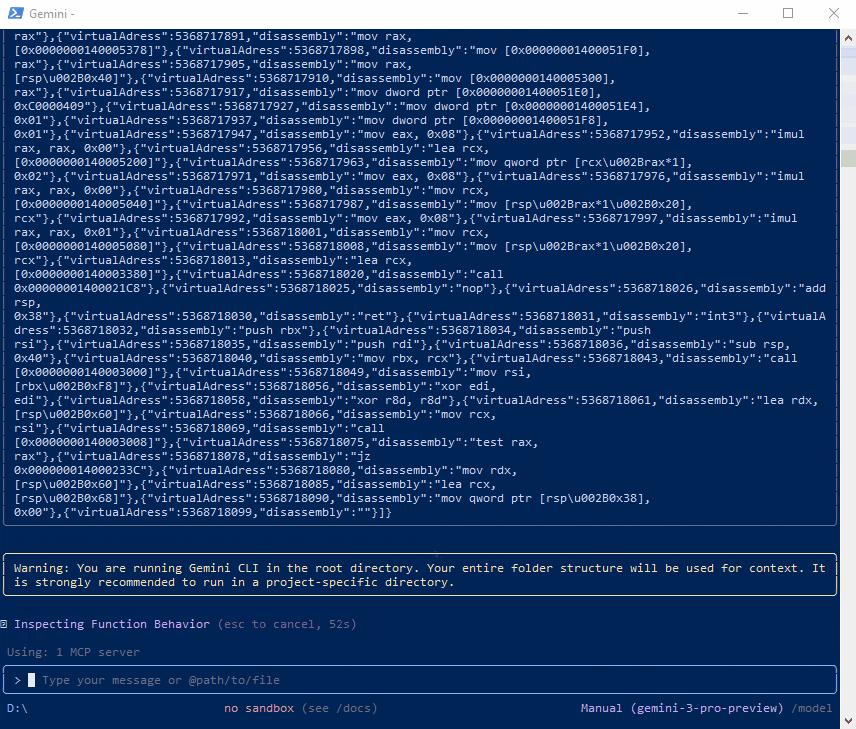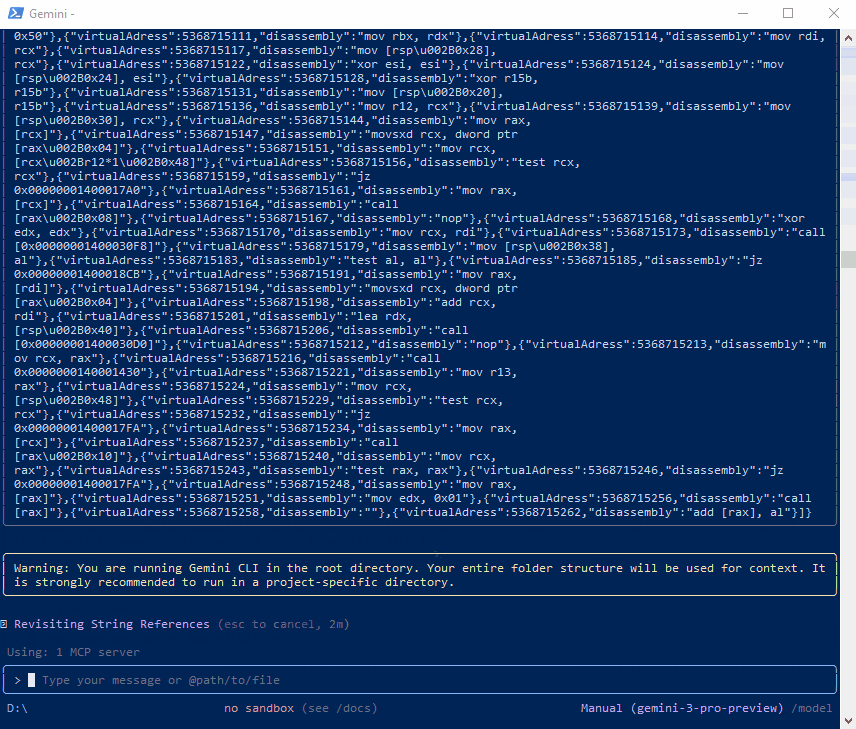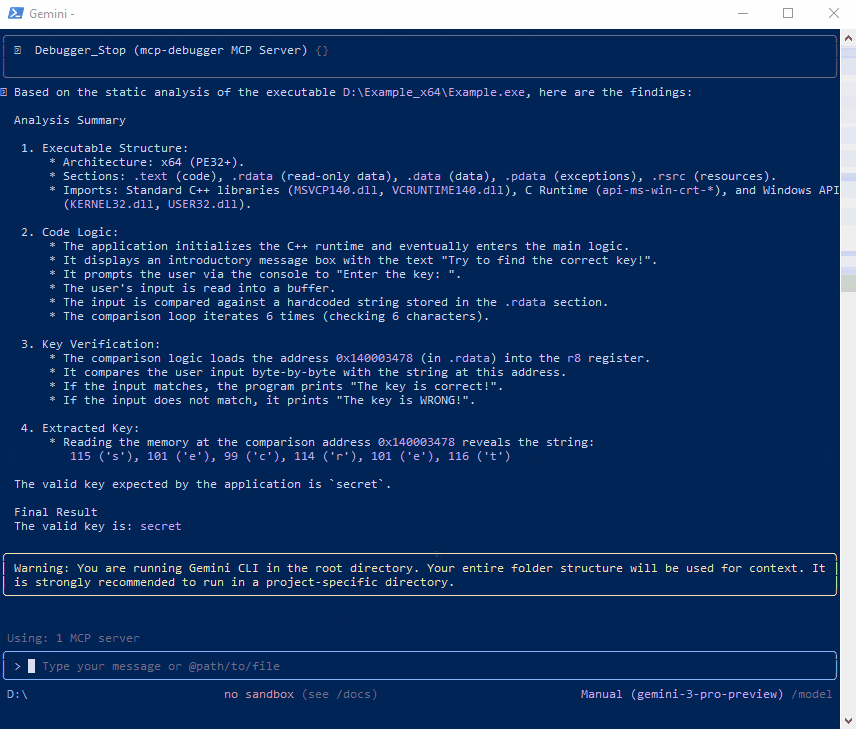 fatmike-gh/mcpdebugger
Un serveur de débogage MCP pour exécutables Windows (x86 et x64). Expose les fonctionnalités de débogage en tant qu'outils MCP pour l'analyse…
 amberchalia/norm-edr
Projet de recherche expérimental sur un EDR en mode noyau, axé sur la détection explicable de schémas d'exécution suspects en mémoire, produisant des…
 shcesama/cve-2023-4863-analysis
Analyse pédagogique de CVE-2023-4863 (dépassement de tampon de tas dans libwebp) avec des outils de détection Blue Team, un scanner WebP statique, un…
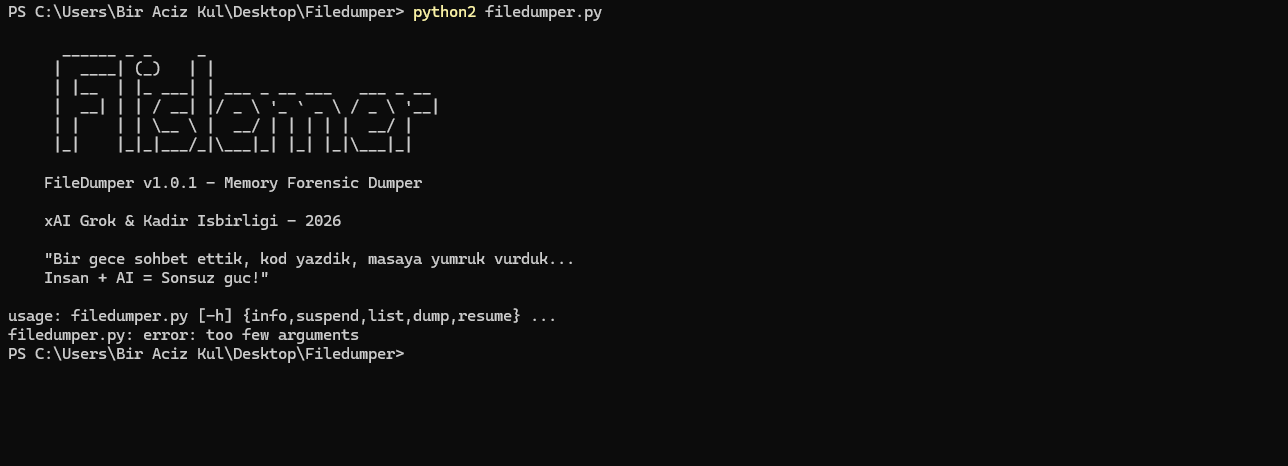 seyyidkadir/filedumper
Outil de forensique mémoire Windows permettant de vider les fichiers des régions mémoire des processus, de rechercher des motifs d'octets (PDF, JPG,…
 sydsec/syd
Assistant de sécurité IA hors ligne pour tests d'intrusion en environnement isolé
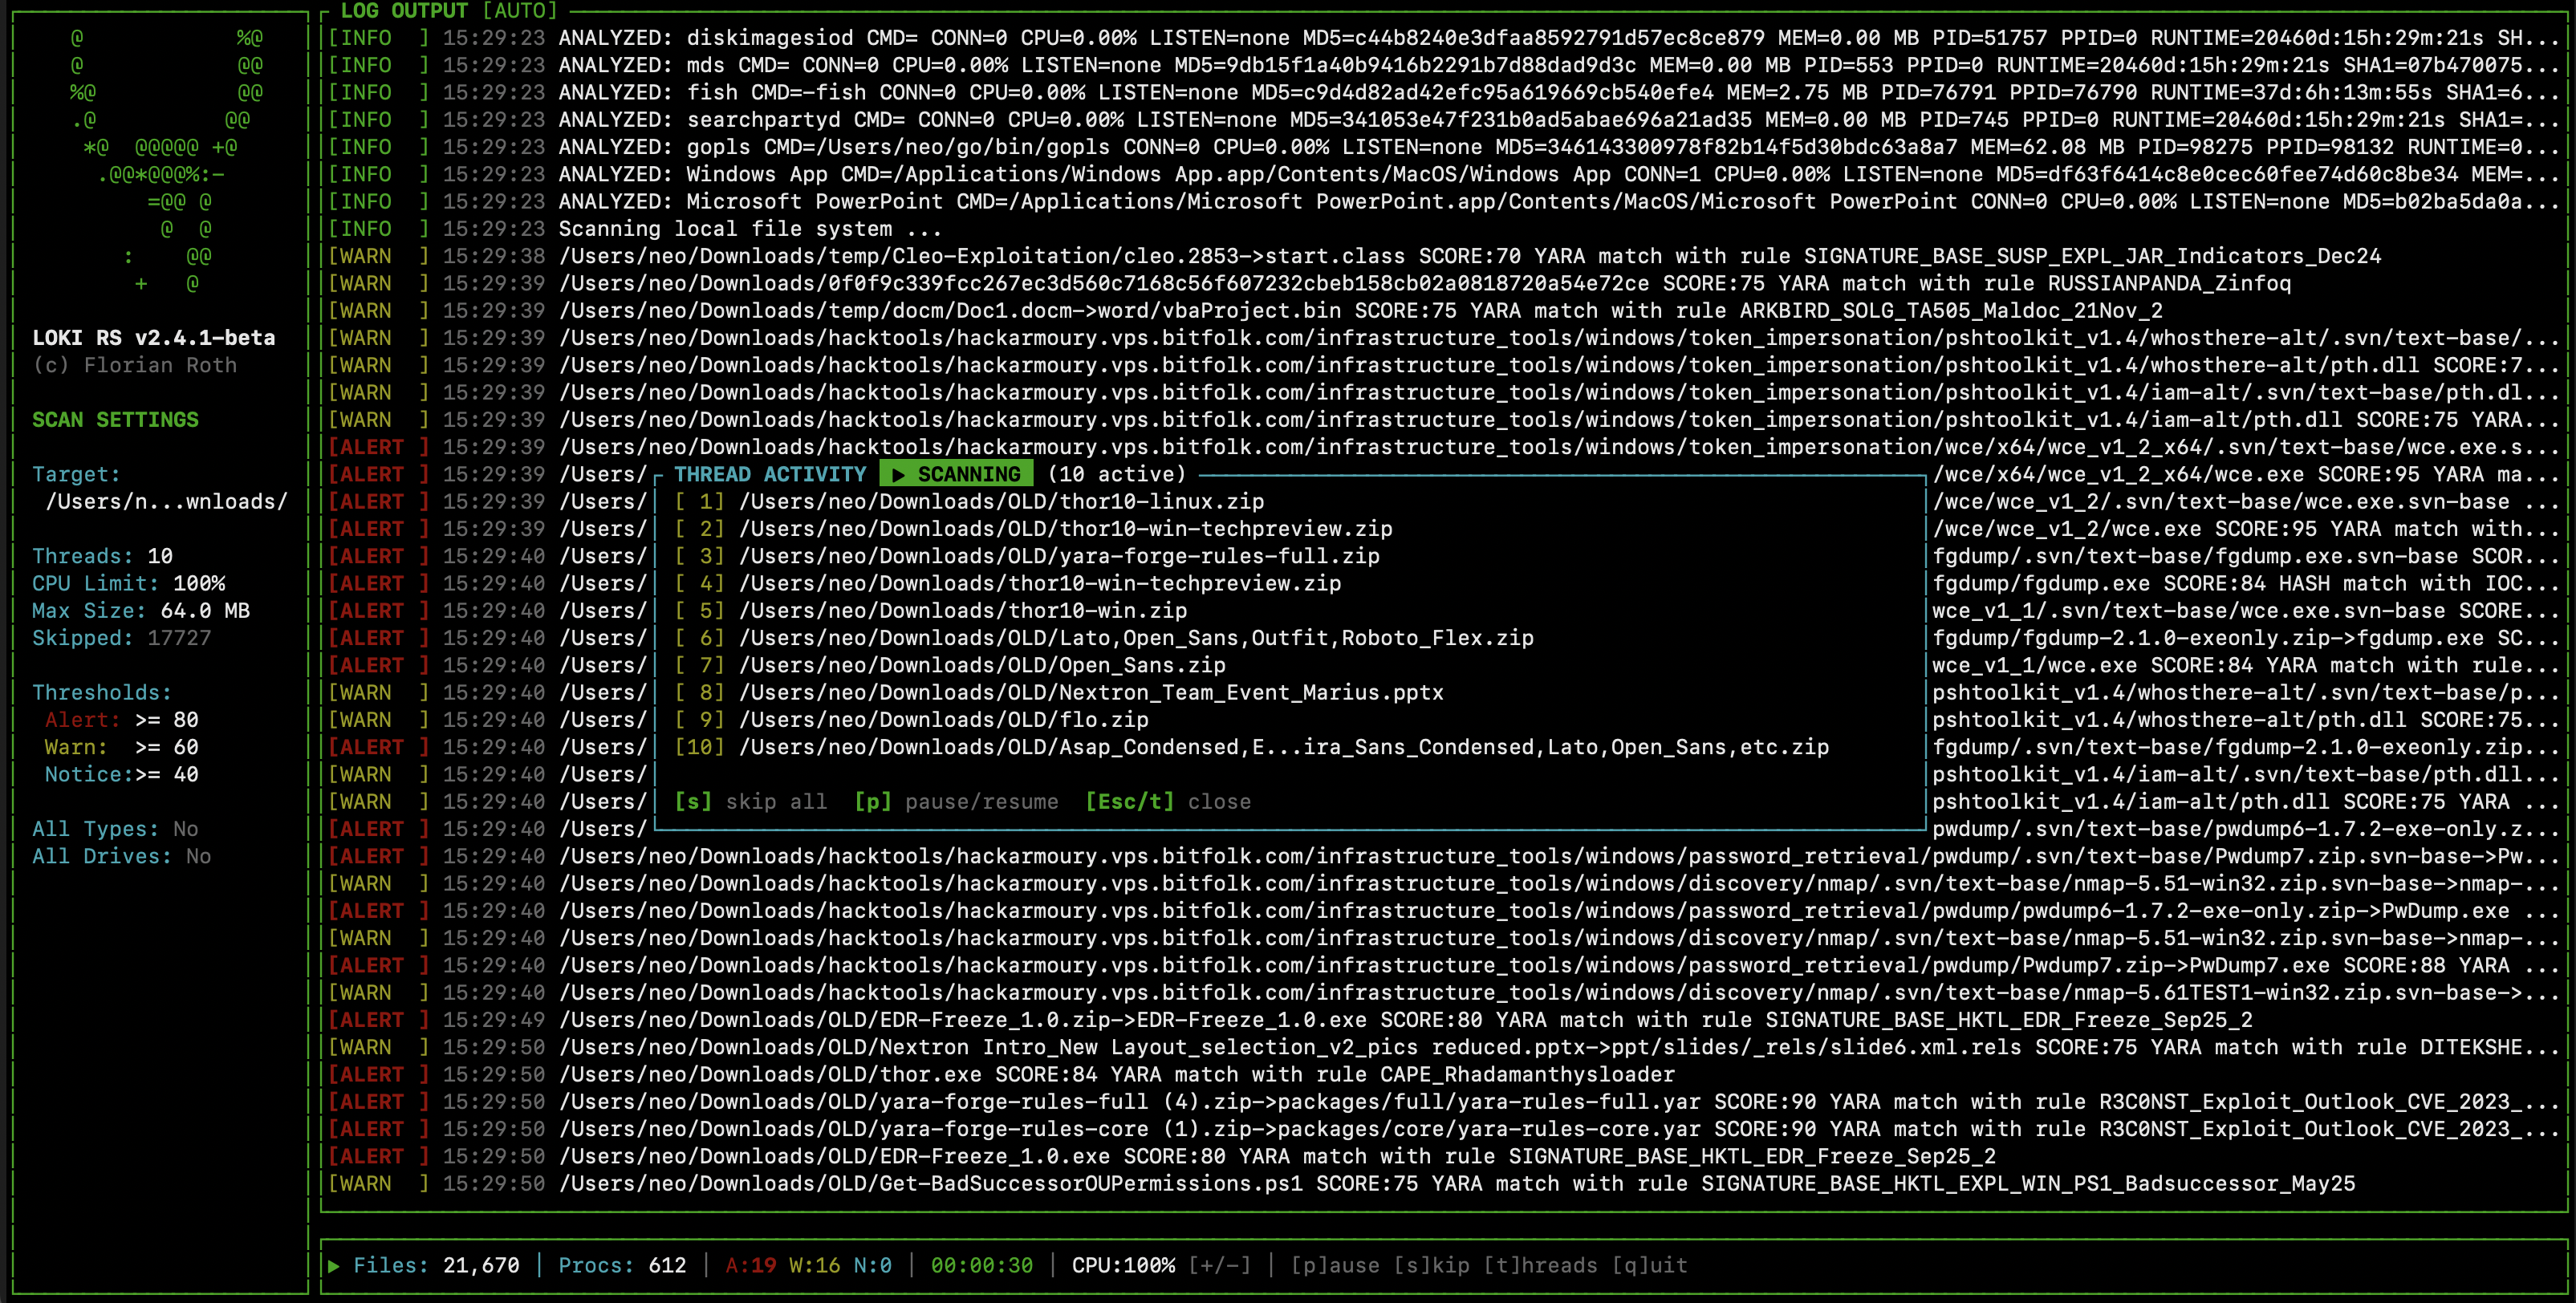 neo23x0/loki-rs
🐍 Scanneur YARA et IOC haute performance, multi-thread
 bert-janp/incident-response-powershell
Kit de réponse aux incidents basé sur PowerShell qui collecte plus de 25 artefacts médico-légaux (processus, connexions réseau, registre, historique…
 apple-oss-distributions/xnu
Noyau hybride combinant Mach, FreeBSD et IOKit pour macOS et iOS. Fournit les services de base du système d'exploitation, un framework de pilotes et…
 mephistolist/soviet
Un crypter d'exécution en C pour les binaires ELF Linux.