Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Filedumper — Outil de forensique mémoire Windows permettant de vider les fichiers des régions mémoire des processus, de rechercher des motifs d'octets (PDF, JPG, SWF) et d'effectuer une analyse en direct des processus, y compris la suspension/reprise et la sculpture mémoire. | Kitploit
Outils/GitHubGitHub/seyyidkadir/filedumper
Criminalistique MémoireRétro-ingénierieAnalyse ForensiqueRécupération de DonnéesCriminalistique NumériqueRéponse aux Incidents
GitHubseyyidkadir/filedumper

Filedumper

Outil de forensique mémoire Windows permettant de vider les fichiers des régions mémoire des processus, de rechercher des motifs d'octets (PDF, JPG, SWF) et d'effectuer une analyse en direct des processus, y compris la suspension/reprise et la sculpture mémoire.

Voir le dépôt
147il y a 10 moisPas encore vérifié
Partager

FileDumper - Dumper de forensique mémoire

FileDumper v1.0.1
Un outil simple et puissant pour extraire des fichiers directement depuis les régions mémoire des processus.

Créé lors d'une collaboration nocturne entre l'ingéniosité humaine et la créativité de l'IA —
xAI's Grok + Kadir Isbirligi (2026)

"Un soir, nous avons discuté, écrit du code, frappé du poing sur la table...
Humain + IA = Puissance infinie !"

Qu'est-ce que c'est ?

FileDumper est un outil de forensique mémoire basé sur Windows qui peut :

  • Lister les processus actifs
  • Afficher les informations d'un processus (utilisation CPU/mémoire)
  • Suspendre / Reprendre des processus
  • Rechercher et extraire les régions mémoire correspondant à un motif d'octets spécifique (par exemple des signatures de fichiers comme PDF, JPG, SWF, etc.)
  • Sauvegarder les blocs mémoire extraits sous forme de fichiers .bin pour une analyse approfondie

Parfait pour une forensique mémoire rapide et sans fioritures, le carvage de fichiers depuis la RAM, ou juste pour bricoler.

Aperçu des fonctionnalités

Voici quelques captures d'écran montrant l'outil en action :

Belle bannière ASCII et écran d'aide/utilisation
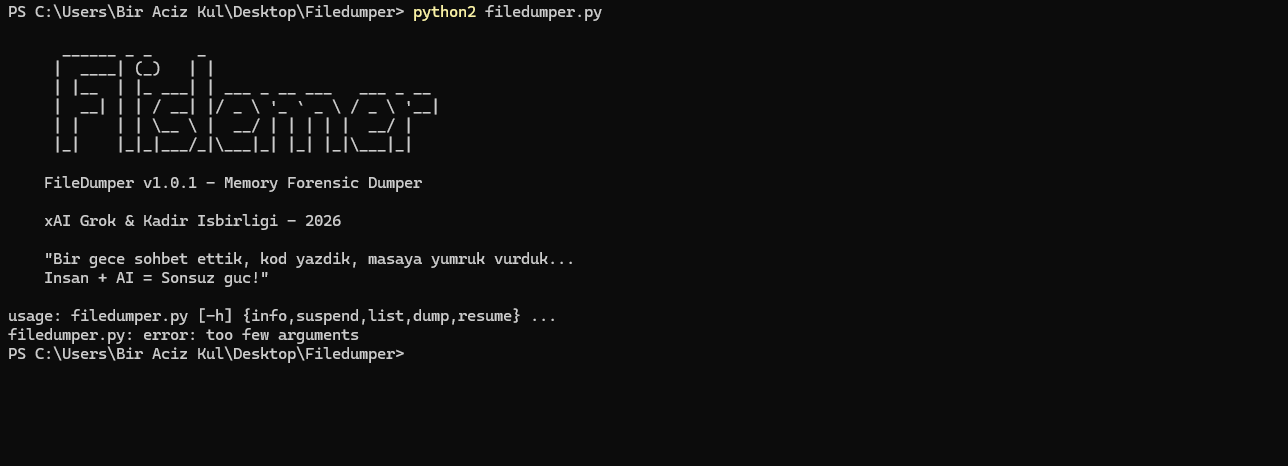
Bannière et aide

Fichiers .bin extraits dans le dossier
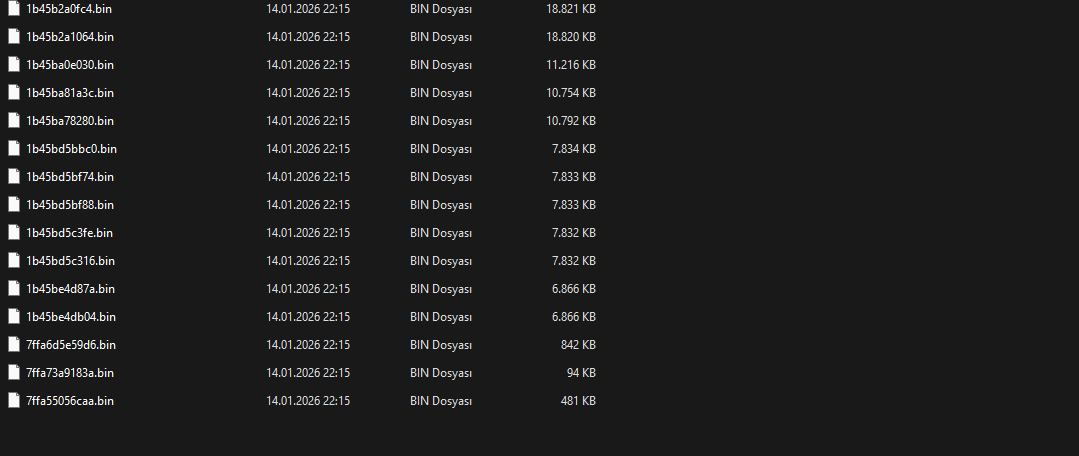
Fichiers extraits

Vue hexadécimale + ASCII du dump mémoire
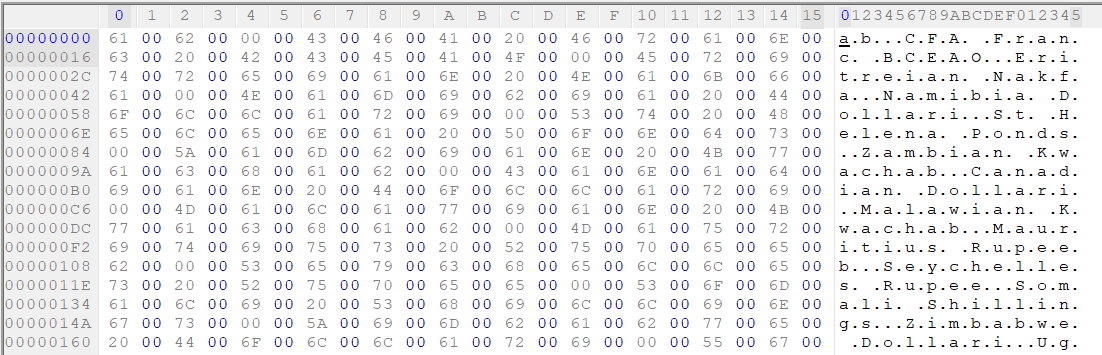
Dump hexadécimal

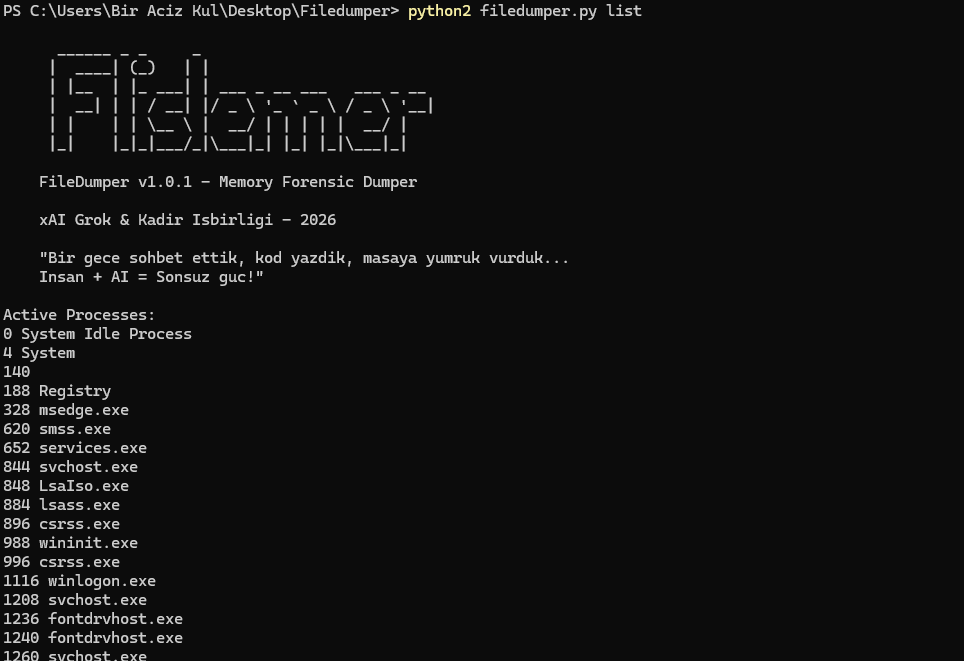
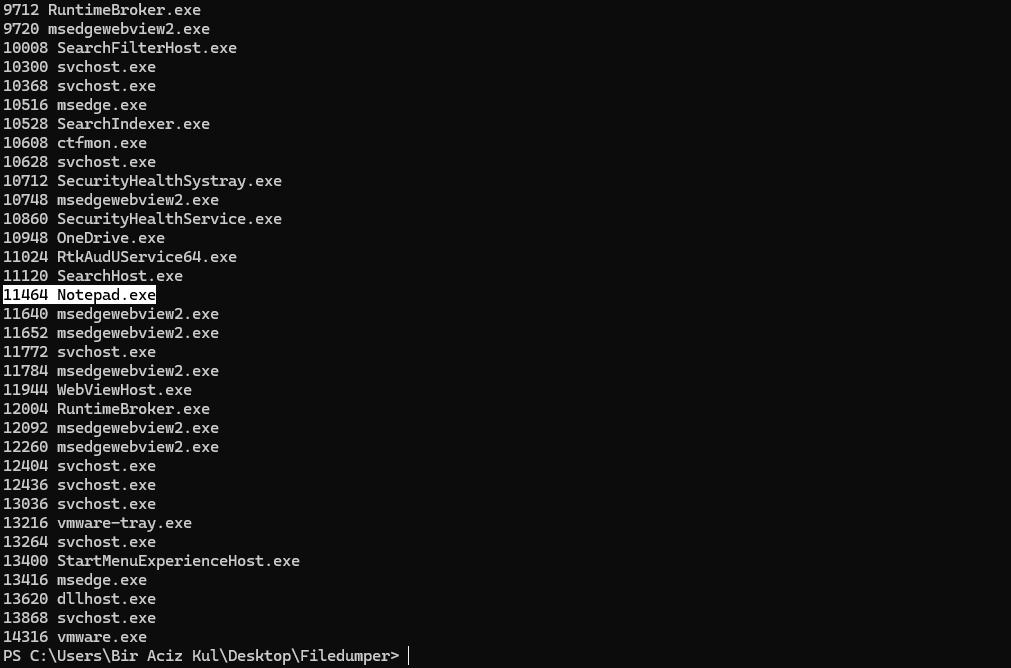
Sortie de la liste des processus
Liste des processus

Écran d'aide avec les commandes
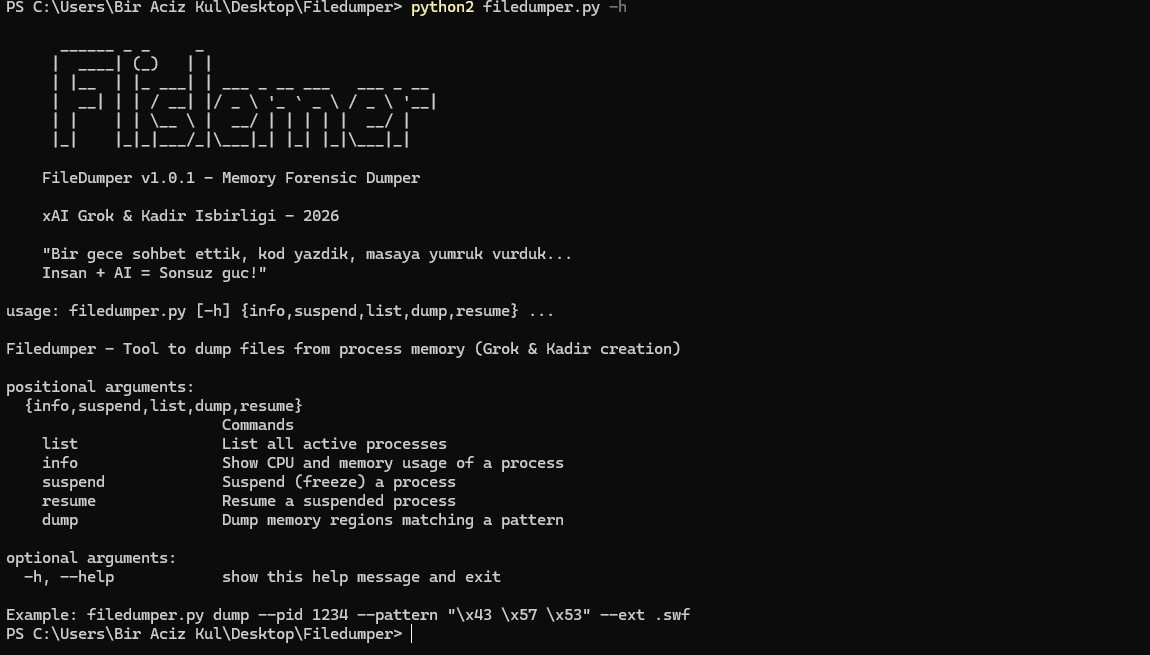
Commandes d'aide

Suite de la liste des processus

Extraction en action avec messages de succès
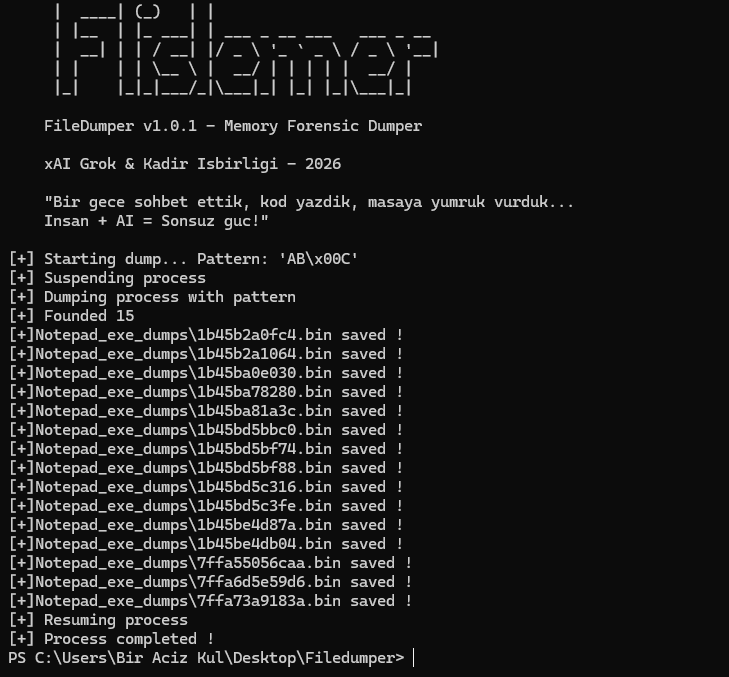
Sortie de l'extraction

Prérequis

  • Windows comme système d'exploitation (testé sur Win10/11)
  • Python 2.7 (comme montré dans les captures ; la compatibilité Python 3 n'a pas encore été testée)
  • Privilèges administrateur (doit être exécuté en tant qu'administrateur !)
  • Paquets requis :
pip install psutil>=6.0.0
pip install memorpy   # usually installed from git: https://github.com/n1nj4sec/memorpy

Remarque : Si pip se plaint des versions, utilisez celles compatibles Python 2. memorpy pourrait nécessiter une installation manuelle depuis les sources si des problèmes surviennent.

Installation et démarrage rapide

Clonez ou téléchargez le dépôt Installez les dépendances (voir ci-dessus) Exécutez en tant qu'administrateur :

python2 filedumper.py list # List all processes python2 filedumper.py info --pid 1234 # Show info about specific process python2 filedumper.py suspend --pid 1234 # Freeze the process python2 filedumper.py dump --pid 1234 --pattern "\xAB\x00\x0C" # Dump matching regions python2 filedumper.py resume --pid 1234 # Resume after dumping

Avertissements importants

L'antivirus signalera très probablement cet outil (faux positif). Ajoutez une exception. Suspendre des processus au hasard peut planter votre système ou vos applications — utilisez avec précaution ! L'extraction de la mémoire requiert des droits administrateur et peut être détectée par les solutions EDR. Vous êtes responsable de ce que vous faites avec cet outil. Nous l'avons construit pour le plaisir et pour apprendre. Nous avons fait notre part — maintenant, c'est à vous.

Fabriqué avec 🤖 + 👨‍💻 en 2026
xAI Grok & Kadir

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →