
 almounah/silph
Outil furtif de récolte de mots de passe locaux en mémoire (SILPH) : dumper LSA, SAM et DCC2 avec un appel système indirect.

SILPH est un outil open-source d'équipe rouge conçu pour extraire les secrets LSA, les hachages SAM et les identifiants DCC2 entièrement en mémoire, sans écrire de fichiers sur le disque.
Contrairement à son projet parent go-secdump, SILPH est conçu pour être intégré dans le framework Orsted C2 et est destiné à s'exécuter directement sur un hôte Windows, évitant ainsi la nécessité de créer un service via RPC.
Clonez d'abord et compilez (vous avez besoin de go pour cela) :
git clone [email protected]:almounah/silph.git
cd silph
GOOS=windows GOARCH=amd64 go build -trimpath -ldflags="-s -w"
Exécutez ensuite silph.exe.
PS C:\Users\haroun> Z:\silph.exe

███████╗██╗██╗     ██████╗ ██╗  ██╗
██╔════╝██║██║     ██╔══██╗██║  ██║
███████╗██║██║     ██████╔╝███████║
╚════██║██║██║     ██╔═══╝ ██╔══██║
███████║██║███████╗██║     ██║  ██║
╚══════╝╚═╝╚══════╝╚═╝     ╚═╝  ╚═╝

    Récolteur Furtif de Mots de Passe en Mémoire

  "Eh bien… Je pense que je voulais être comme Eris."

Utilisation : Z:\silph.exe [options]

  -dcc2
        extraire dcc2
  -lsa
        extraire lsa
  -sam
        extraire sam
Un nouveau module silph sera bientôt ajouté à Orsted C2. Référez-vous à la documentation d'Orsted pour l'utilisation.
Je voulais un outil à intégrer dans mon C2 pour extraire SAM et LSA.
Le problème est que je ne trouvais pas d'outils (ou du moins je les ai manqués) qui fassent cela tout en respectant ces deux conditions :
De plus, en me documentant sur le sujet, j'ai trouvé un article très intéressant https://g3tsyst3m.com/threat%20hunting/Detecting-SAM-registry-hive-dumps-using-Elastic!/.
Fondamentalement, l'auteur nous montre comment, en activant certaines options, un événement indiquera aux équipes bleues que SAM est en cours d'extraction. Il a ensuite dirigé cet événement vers Elastic. Vous pouvez voir l'événement déclenché ici
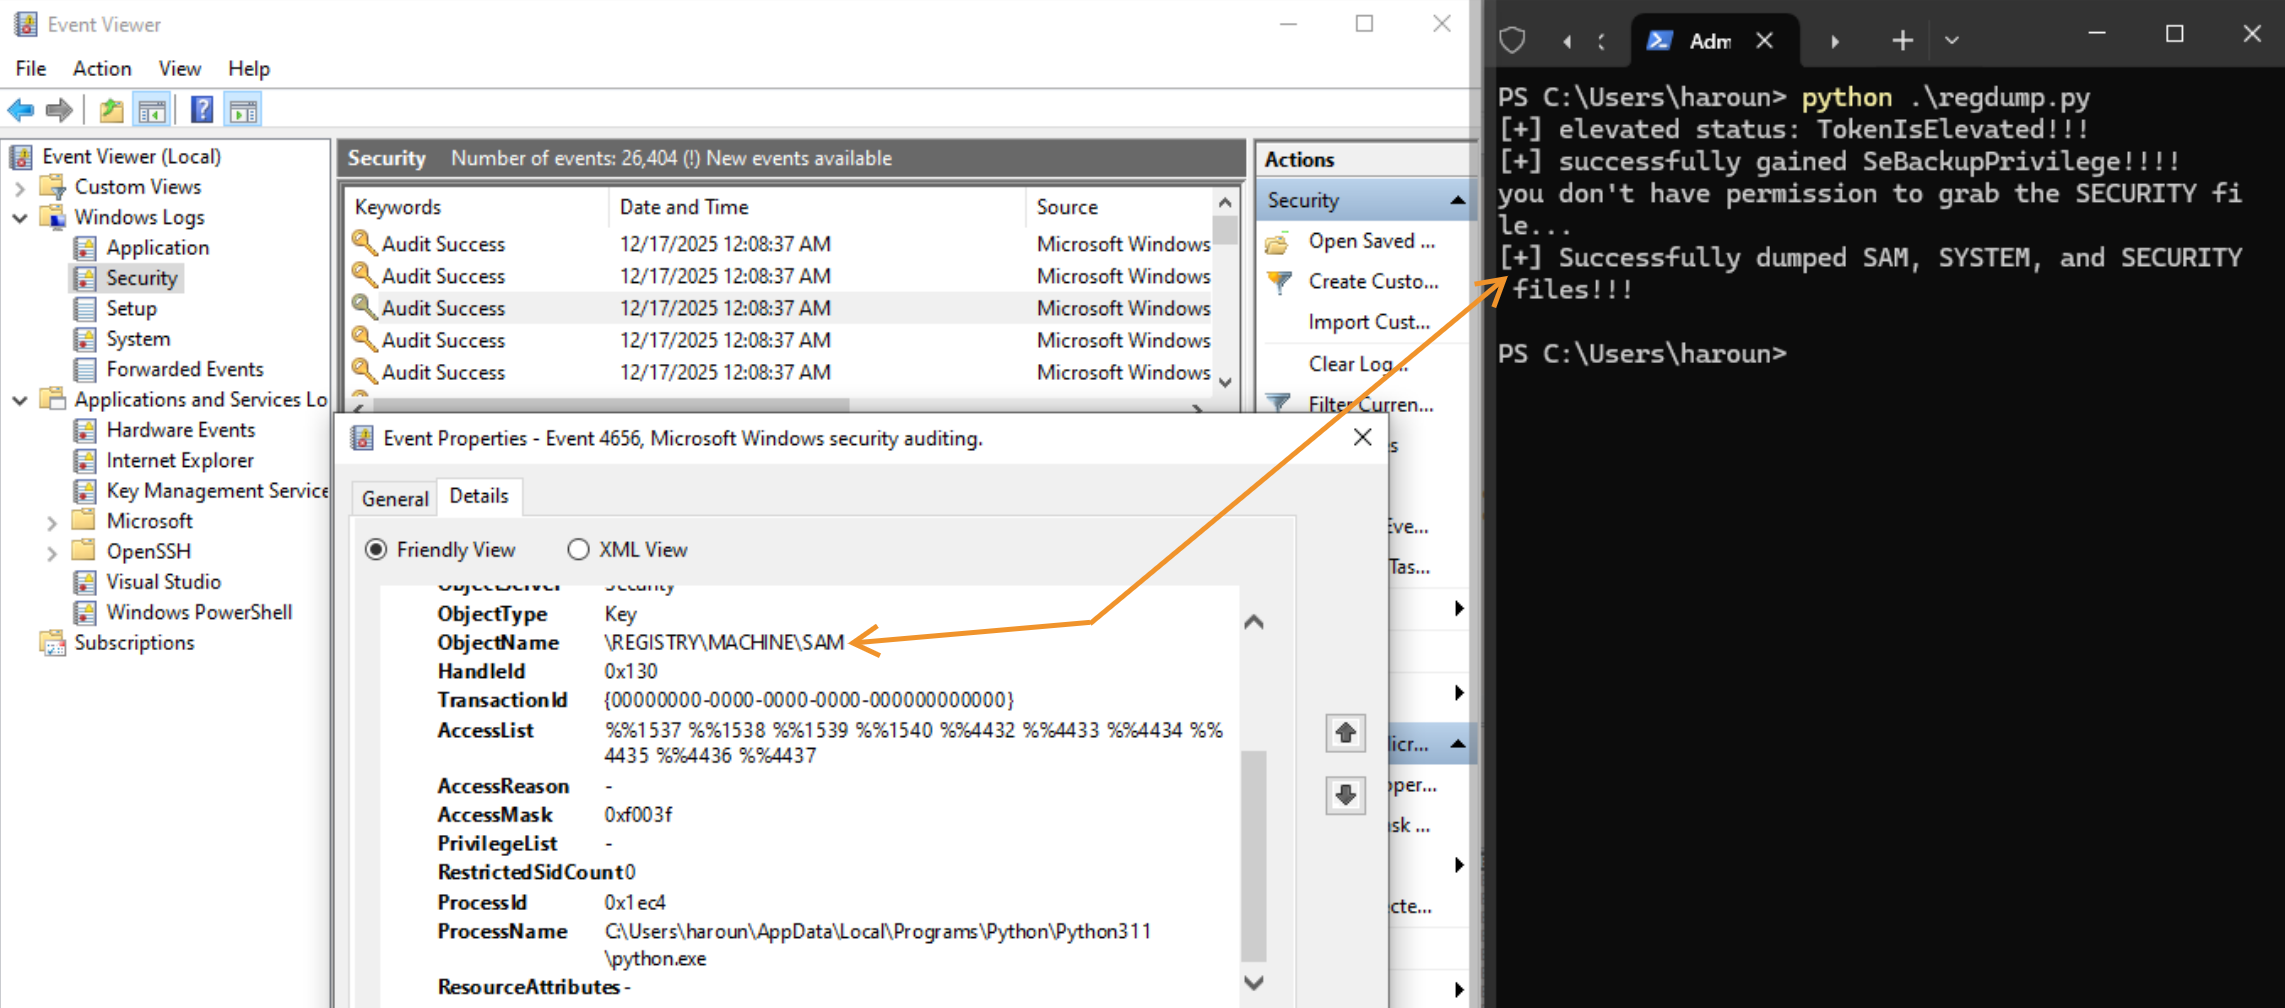
Le code Python qui génère l'événement fourni dans l'article utilise RegOpenKeyEx et RegSaveKeyEx.
Il existe de nombreuses techniques pour extraire des ruches de registre Windows sensibles. Les approches courantes incluent des utilitaires et des BOF qui sauvegardent les ruches SAM, SYSTEM et SECURITY sur le disque à l'aide d'outils tels que la commande reg ou des scripts personnalisés.
Une autre approche consiste à créer une copie instantanée de volume (Volume Shadow Copy) et à extraire les ruches de registre à partir de cette copie.
go-secdump a introduit une technique différente. Lors de sa première publication en 2023, il reposait sur un service modifiant les DACL du registre pour s'accorder un accès suffisant. Cela permettait au service d'énumérer les sous-clés et d'interroger leurs noms et valeurs, permettant ainsi la récupération de secrets en texte clair.
Les API du registre Windows utilisées pour énumérer les clés et les valeurs opèrent sur des handles de registre plutôt que sur des objets basés sur des fichiers, ce qui permet d'effectuer ces opérations sans écrire de données sur le disque.
En 2025, Synacktiv a soumis une pull request à Impacket introduisant regsecrets.py, qui implémente une approche similaire. Contrairement à go-secdump, cette méthode évite de modifier les DACL en ouvrant les handles de registre avec le drapeau REG_OPTION_BACKUP_RESTORE, accordant ainsi les permissions nécessaires pour l'énumération et l'interrogation.
SILPH suit cette approche en utilisant REG_OPTION_BACKUP_RESTORE via des appels NT natifs résolus depuis ntdll, en s'appuyant sur le projet Superdeye pour les appels système indirects. Parce que SILPH est conçu pour s'exécuter localement sur le système cible, aucune création de service n'est nécessaire, réduisant ainsi les détections réseau potentielles associées aux outils distants tels qu'Impacket.
Lors des tests, l'exécution de SILPH dans les mêmes conditions qu'auparavant n'a pas généré d'entrées de journal des événements Windows supplémentaires par rapport à une exécution de base.
SILPH est nommé d'après Sylphiette de Mushoku Tensei.
Au début de sa vie, Sylphiette fait face à l'isolement et au harcèlement en raison de ses cheveux verts, ce qui amène les autres à l'associer à la race redoutée des Superds. Plutôt que de surmonter cela par la force ou le statut, elle grandit par l'apprentissage, la persévérance et les conseils, développant progressivement discipline et contrôle.
Cela reflète la philosophie de conception de SILPH : un outil autonome qui fonctionne silencieusement, s'exécute entièrement en mémoire et s'intègre de manière transparente sans laisser d'empreinte durable.






