
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
317 résultats
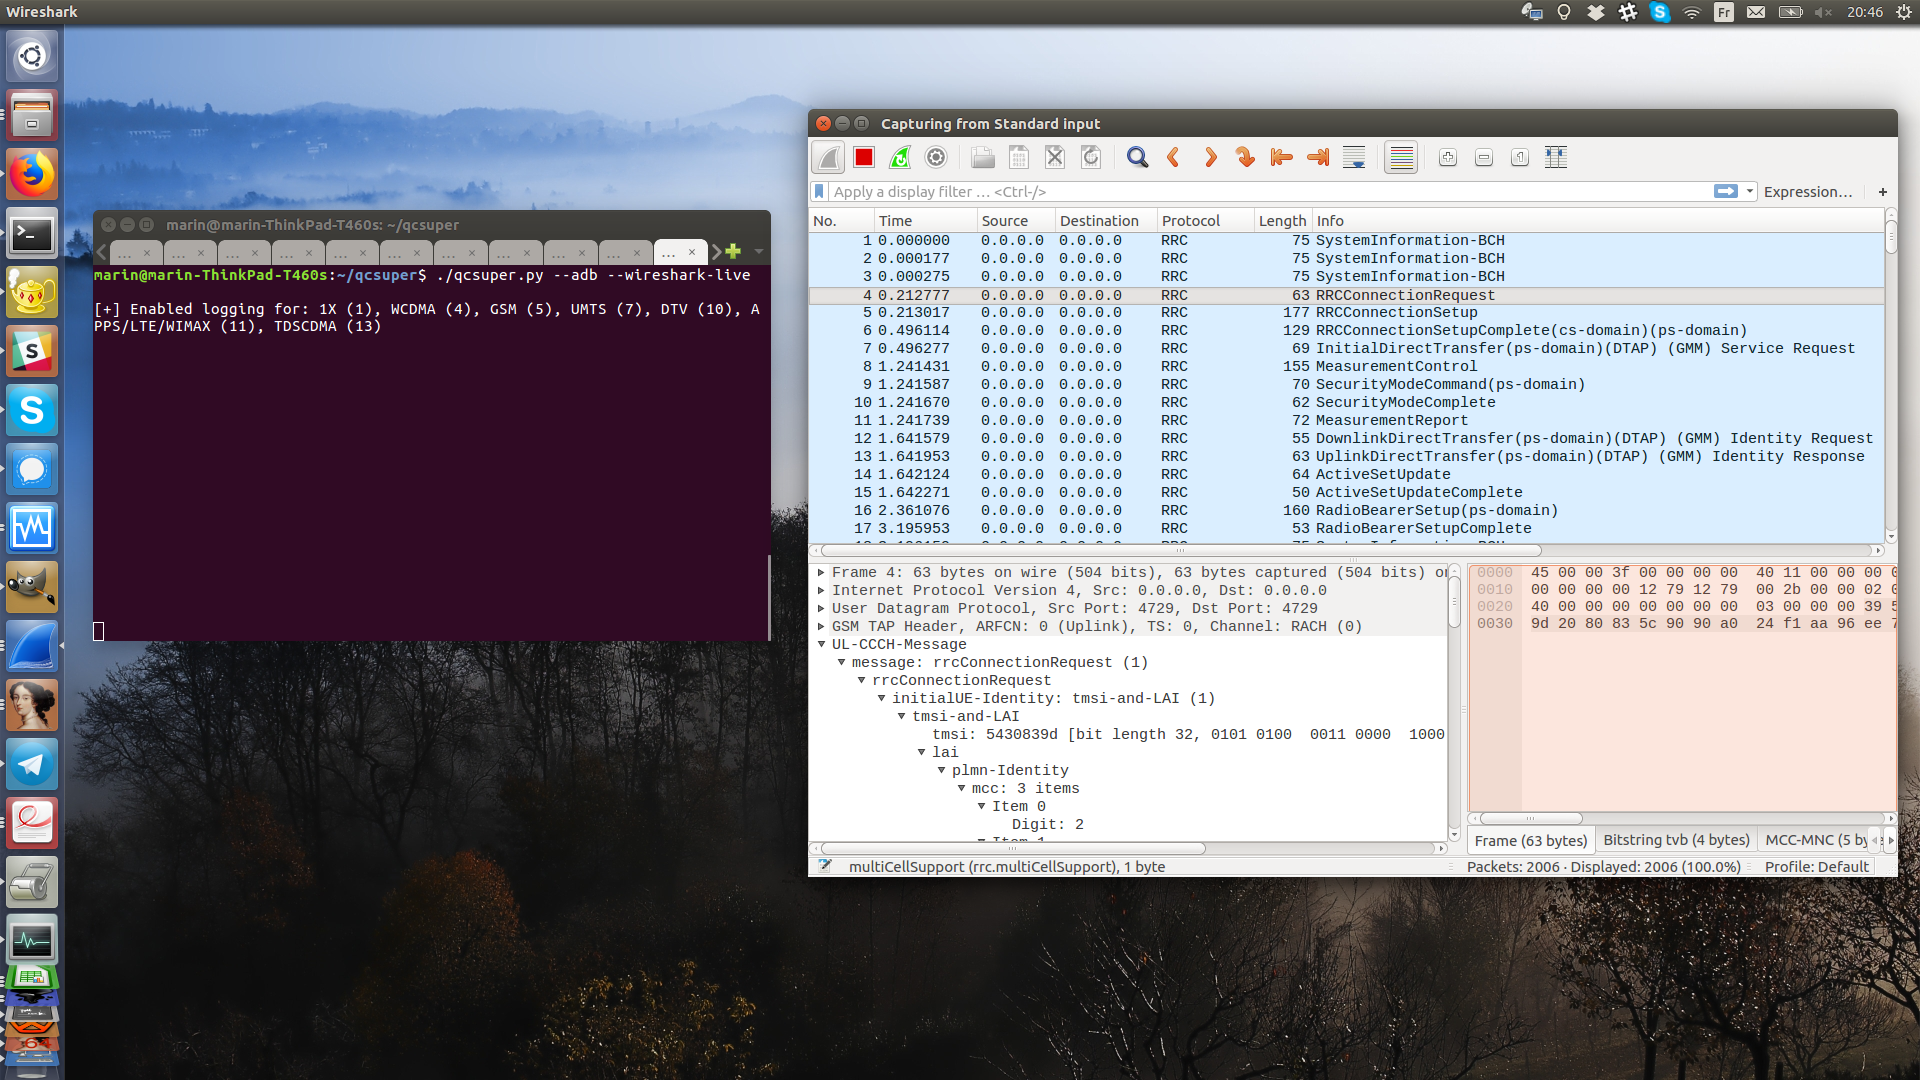
QCSuper preview

QCSuper

GitHubp1sec/qcsuper

QCSuper est un outil permettant de communiquer avec les téléphones et modems basés sur Qualcomm, permettant de capturer les trames radio brutes…
embedded-systems-securitypacket-sniffing-analysismemory-forensics+4
1.6k
il y a 9 jours
LsassReflectDumping preview

LsassReflectDumping

GitHuboffensive-panda/lsassreflectdumping

Cet outil exploite la technique Process Forking en utilisant l'API RtlCreateProcessReflection pour cloner le processus lsass.exe. Une fois le clone…
memory-forensicspassword-attackspost-exploitation+1
220il y a 1 an
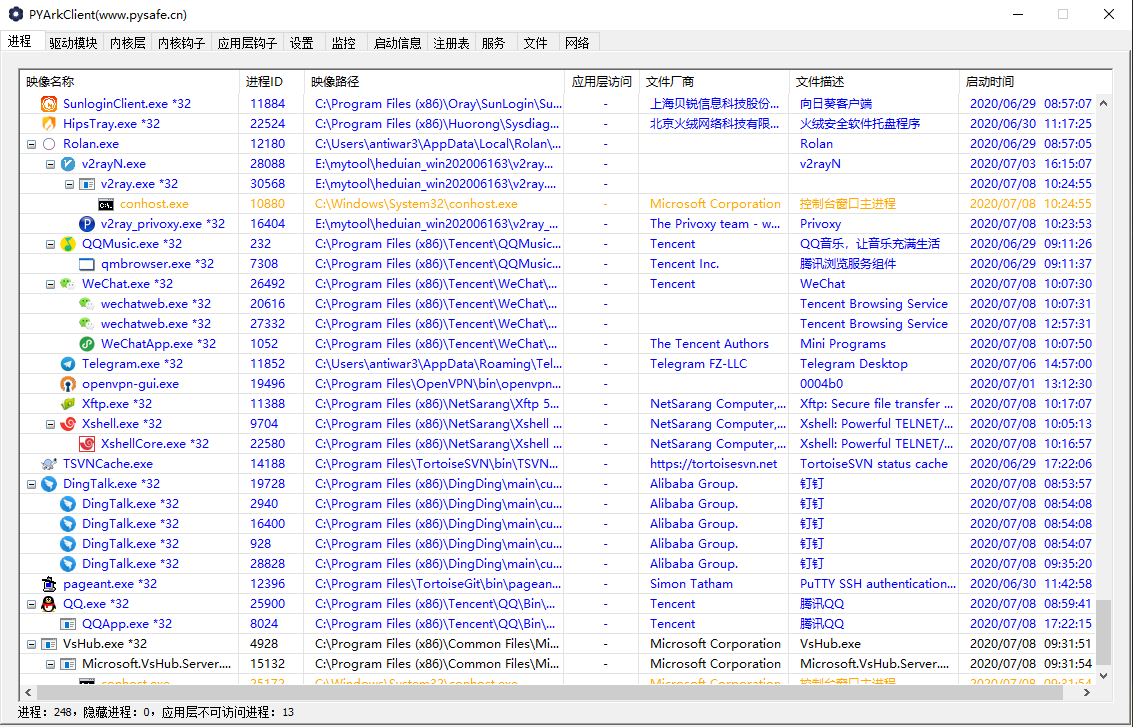
py preview

py

GitHubantiwar3/py

飘云ark(pyark)

defensive-toolsmemory-forensicsmalware-analysis+3
529il y a 1 mois
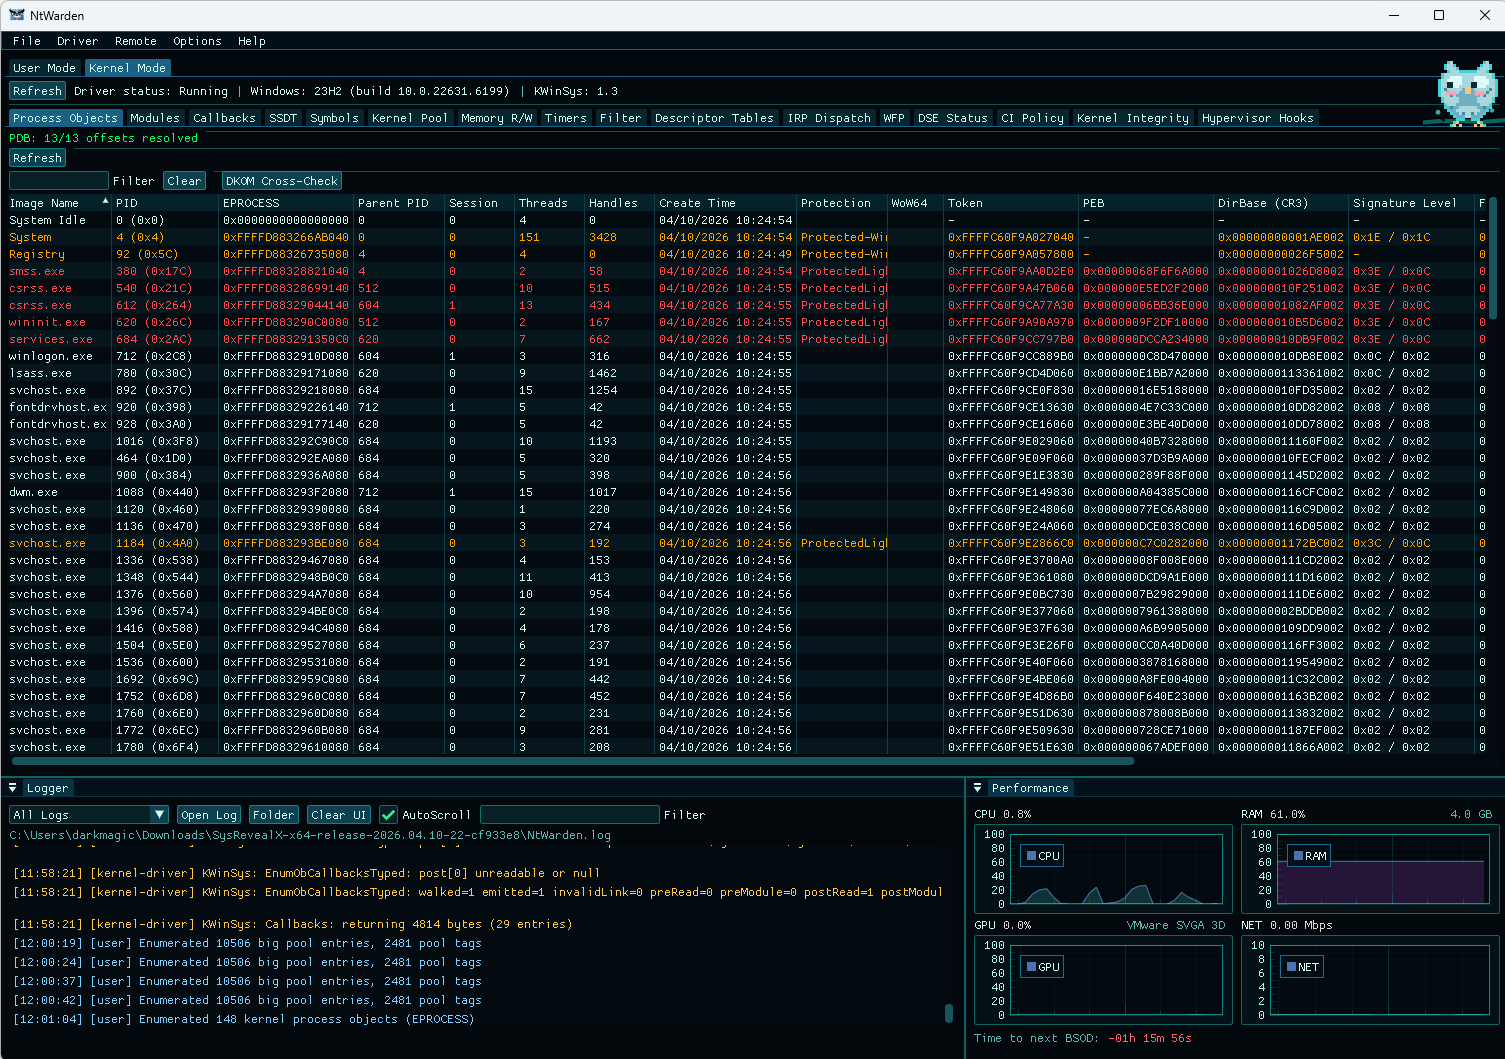
NtWarden preview

NtWarden

GitHubmrt4ntr4/ntwarden

# Windows Analysis and Research Toolkit

defensive-toolsmemory-forensicsmalware-analysis+4
676il y a 5 mois
MemProcFS-Analyzer preview

MemProcFS-Analyzer

GitHublethal-forensics/memprocfs-analyzer

Automatise les flux de travail de forensique mémoire Windows et de DFIR avec MemProcFS : analyse YARA/ClamAV, détection d'anomalies de processus et…

memory-forensicsscripting-automationmalware-analysis+5
728il y a 1 mois
mimikatz preview

mimikatz

GitHubparrotsec/mimikatz

Outil pour extraire les informations d'identification Windows (mots de passe, hachages, tickets Kerberos) de la mémoire et effectuer des attaques…

privilege-escalationmemory-forensicspassword-attacks+5
2.6kil y a 2 ans
asatools preview

asatools

GitHubnccgroup/asatools

Dépôt principal regroupant tous les projets d'outils liés à Cisco ASA du NCC Group.
embedded-systems-securitymemory-forensicsreverse-engineering+3
238il y a 8 ans
DetectWindowsCopyOnWriteForAPI preview

DetectWindowsCopyOnWriteForAPI

GitHubnccgroup/detectwindowscopyonwriteforapi

Énumérer diverses caractéristiques des processus Windows comme aide à la chasse aux menaces.
defensive-toolsmemory-forensicsforensics+3
200il y a 4 ans
KilledProcessCanary preview

KilledProcessCanary

GitHubnccgroup/killedprocesscanary

Un canari conçu pour minimiser l'impact de certains acteurs de ransomware.
defensive-toolsmemory-forensicsdigital-forensics+2
101il y a 5 ans
libdlmalloc preview

libdlmalloc

GitHubnccgroup/libdlmalloc

Outil d'analyse de tas pour dlmalloc
embedded-systems-securitymemory-forensicsreverse-engineering+2
32il y a 4 ans
libptmalloc preview

libptmalloc

GitHubnccgroup/libptmalloc

Outil d'analyse du tas pour ptmalloc
memory-forensicsreverse-engineeringdebuggers+1
46il y a 4 ans
libmempool preview

libmempool

GitHubnccgroup/libmempool

Outil d'analyse du tas pour mempool
embedded-systems-securitymemory-forensicsreverse-engineering+3
13il y a 4 ans
libtalloc preview

libtalloc

GitHubnccgroup/libtalloc

libtalloc est un script Python destiné à être utilisé avec GDB, qui permet d'analyser l'« allocateur trivial » (talloc).

memory-forensicsvulnerability-analysisreverse-engineering+2
17il y a 11 ans
memgrep preview

memgrep

GitHubnccgroup/memgrep

Outils de recherche en mémoire

memory-forensicsforensicsinformation-gathering+3
44il y a 12 ans
memaddressanalysis preview

memaddressanalysis

GitHubnccgroup/memaddressanalysis

Projet de recherche lié à l'analyse des adresses mémoire
memory-forensicsvulnerability-analysisbinary-analysis+1
14il y a 12 ans
memscan preview

memscan

GitHubnccgroup/memscan

Recherche de chaînes de caractères, d'expressions régulières et de numéros de carte de crédit de pistes de cartes à bande magnétique dans l'espace…
reconnaissancememory-forensicsdata-exfiltration+5
129il y a 5 ans
mnemosyne preview

mnemosyne

GitHubnccgroup/mnemosyne

Un outil générique de récupération de mémoire Windows

dynamic-analysis-sandboxingmemory-forensicsinformation-gathering+2
69il y a 9 ans
WindowsPatchDetector preview

WindowsPatchDetector

GitHubnccgroup/windowspatchdetector

Experimental détecteur de correctifs de section .text Windows

defensive-toolsmemory-forensicsforensics+3
23il y a 11 ans
Précédent1…345…18Suivant