
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis — Analyse de rétro-ingénierie de RedLine Stealer, un voleur d'informations basé sur .NET qui utilise des domaines C2 (198.46.86.63, tempuri.org), un contournement de Windows Defender et une extraction de charge utile de 7200 Ko. | Kitploit
Outils/GitHubGitHub/kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Criminalistique MémoireMécanismes de PersistanceRétro-ingénierieExfiltration de DonnéesAnalyse de MalwareCommandement et ContrôleRenseignement sur les Menaces
GitHub

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager
kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis

RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis

Analyse de rétro-ingénierie de RedLine Stealer, un voleur d'informations basé sur .NET qui utilise des domaines C2 (198.46.86.63, tempuri.org), un contournement de Windows Defender et une extraction de charge utile de 7200 Ko.

Voir le dépôt
139il y a 2 moisPas encore vérifié

1. Connexion C2 – IP 198.46.86.63

L'analyse réseau révèle que RedLine Stealer établit une connexion vers l'adresse IP distante 198.46.86.63. Cette IP est probablement le serveur de commande et de contrôle (C2) du maliciel, utilisé pour l'exfiltration de données et la livraison de commandes.

Observations clés :

  • Adresse IP : 198.46.86.63
  • Protocole : Probablement HTTP/HTTPS (selon le comportement typique de RedLine).
  • Objectif : Communication C2 pour les données volées (identifiants, cookies, portefeuilles de cryptomonnaies).

Pourquoi c'est important :

  • Infrastructure C2 : L'IP peut être utilisée pour tracer l'origine du maliciel.
  • Détection : Les outils de sécurité réseau peuvent bloquer cette IP.
  • Exfiltration : Toutes les données volées sont envoyées à ce serveur.

Référence visuelle :

Connexion C2 de RedLine Stealer Vue du moniteur réseau montrant RedLine Stealer se connectant à 198.46.86.63.

2. Bloc mémoire du payload – Région RW de 7200 KB

Process Hacker révèle un grand bloc mémoire PAGE_READWRITE (7200 KB) dans le processus RedLine Stealer. Cette région est marquée comme Private et contient le payload du maliciel, incluant probablement des données volées, la configuration et du code exécutable.

Observations clés :

  • Taille : 7200 KB (7.2 MB)
  • Type : Private (non mappé depuis un fichier)
  • Protection : PAGE_READWRITE (lecture/écriture, non exécutable)
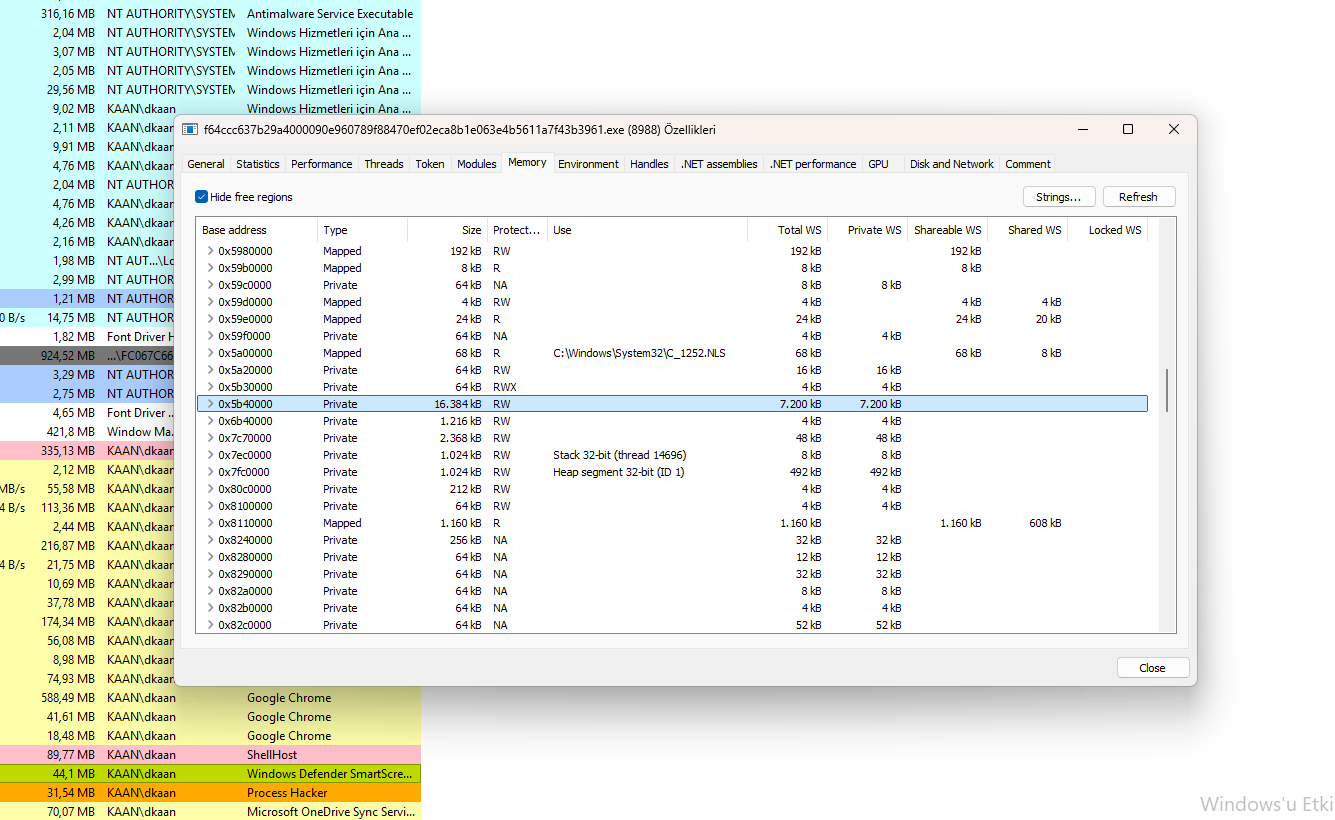
  • Objectif : Stocke probablement le payload principal (routines de vol de données, communication C2, etc.)

Pourquoi c'est important :

  • Stockage du payload : Ce bloc contient le code malveillant principal.
  • Offuscation : Les données peuvent être chiffrées ou compressées pour échapper à la détection.
  • Forensique mémoire : Extraire cette région peut révéler le code complet du maliciel.

Référence visuelle :

Bloc mémoire du payload de RedLine Stealer Vue Process Hacker montrant le bloc mémoire PAGE_READWRITE de 7200 KB contenant le payload.

3. C2 de secours – tempuri.org

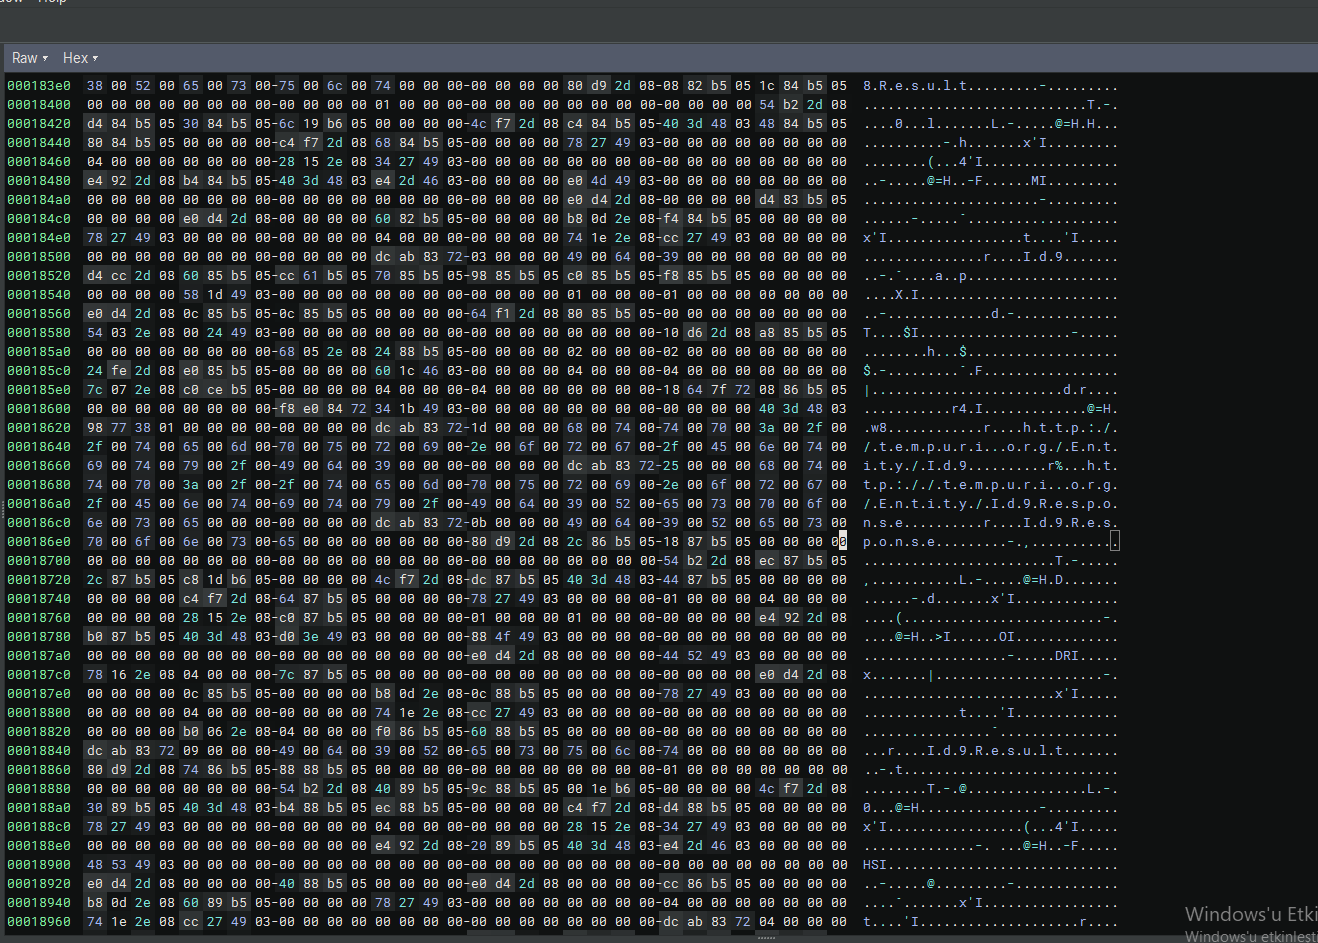
L'analyse Binary Ninja révèle un second serveur C2 : tempuri.org. Celui-ci sert probablement d'adresse C2 de secours ou alternative au cas où le serveur principal (198.46.86.63) serait indisponible.

Chaînes clés observées :

  • tempuri.org – Serveur C2 de secours.
  • Entity/Id9.Result – Point de terminaison pour envoyer les données volées.
  • Id9.Response – Point de terminaison pour recevoir les commandes ou accusés de réception du C2.

Pourquoi c'est important :

  • Redondance : Le C2 de secours garantit la poursuite de l'exfiltration des données même si le serveur principal est bloqué.
  • Exfiltration : Entity/Id9.Result est probablement utilisé pour envoyer les identifiants, cookies et portefeuilles de cryptomonnaies volés.
  • Détection : Ce domaine peut être bloqué pour perturber la communication du maliciel.

Référence visuelle :

C2 de secours de RedLine Stealer Vue Binary Ninja montrant tempuri.org comme serveur C2 de secours avec le point de terminaison Entity/Id9.Result.

4. Configuration système et persistance

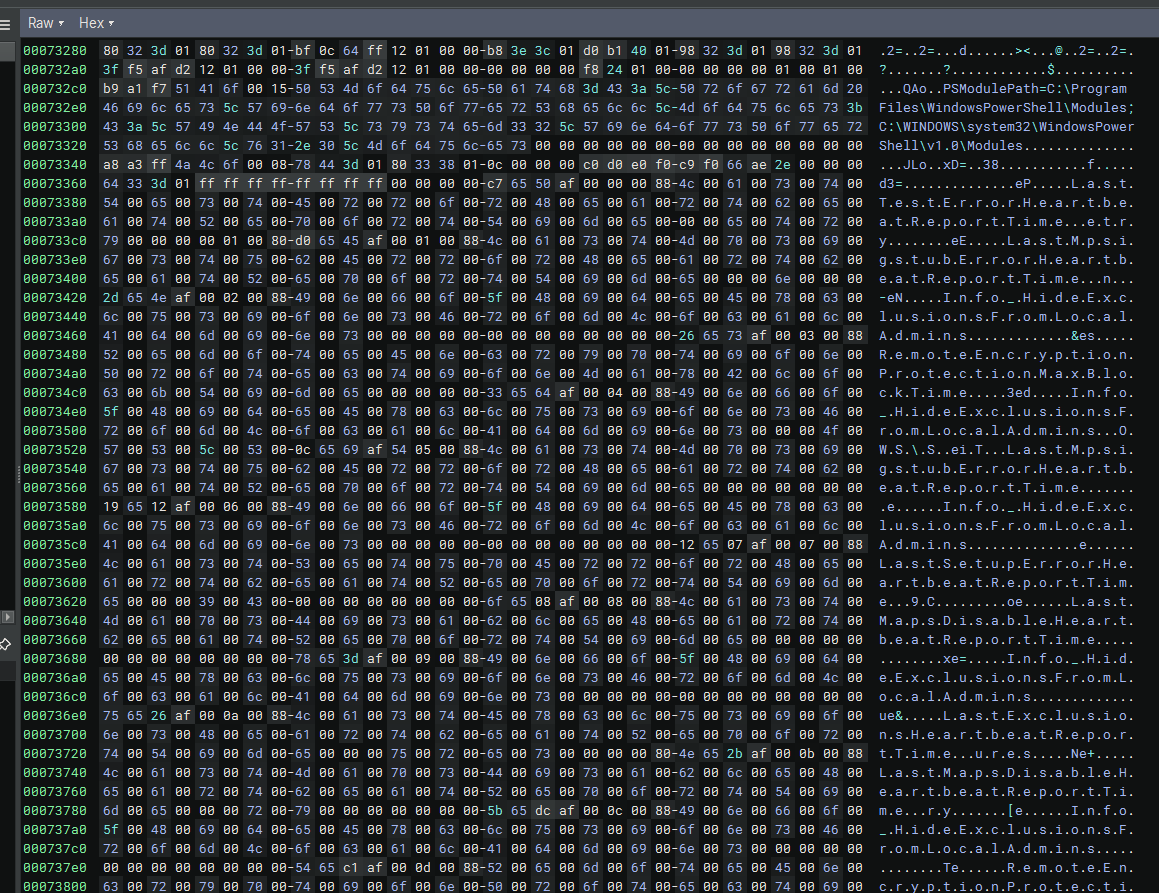
L'analyse Binary Ninja révèle que RedLine Stealer collecte les paramètres de configuration système et les utilise à des fins de persistance et d'évasion.

Chaînes clés observées :

  • PSModulePath – Chemin des modules PowerShell pour l'exécution de commandes.
  • HideExclusionsFromLocalAdmins – Masque les exclusions de Windows Defender.
  • RemoteEncryptionProtectionMaxBlockTime – Contrôle la temporisation de la protection par chiffrement.
  • LastMapsDisableHeartbeatReportTime – Rapport de pulsation (heartbeat) pour la communication C2.
  • LastSetupErrorHeartbeatReportTime – Rapport d'erreurs au C2.
Pourquoi c'est important :

  • Exécution PowerShell : Le maliciel peut exécuter des scripts PowerShell.
  • Évasion : Masquer les exclusions aide à éviter la détection par l'antivirus.
  • Persistance : Les rapports de pulsation indiquent une communication C2 active.

Référence visuelle :

Configuration système de RedLine Stealer Vue Binary Ninja montrant le chemin PowerShell, les paramètres de Windows Defender et les rapports de pulsation.

5. Manipulation de Windows Defender Exploit Guard

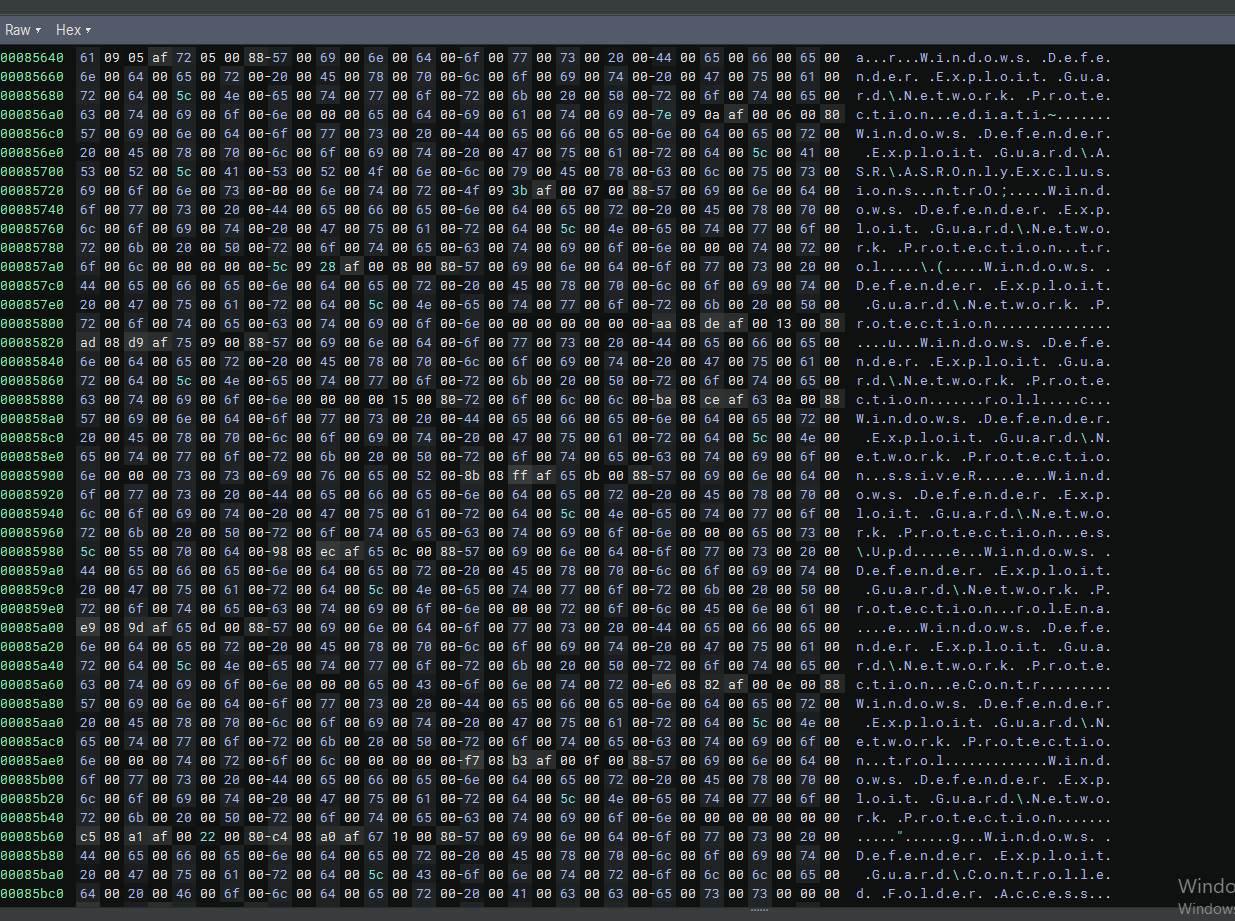
L'analyse Binary Ninja révèle que RedLine Stealer manipule plusieurs paramètres de Windows Defender Exploit Guard pour désactiver les fonctionnalités de protection et ajouter des exclusions.

Chaînes clés observées :

  • Windows Defender Exploit Guard\Network Protection – Désactive la protection réseau (par exemple, le blocage d'IP/domaines malveillants).
  • ASR\ASROnlyExclusions – Ajoute des exclusions aux règles de réduction de la surface d'attaque (ASR), empêchant Defender de bloquer des fichiers ou processus spécifiques.
  • Controlled Folder Access – Modifie l'accès aux dossiers protégés, contournant potentiellement la protection contre les ransomwares.
  • Windows Defender Exploit Guard\Controlled Folder Access\Allowed Applications – Ajoute le maliciel à la liste des applications autorisées, lui permettant de modifier les dossiers protégés.
  • Windows Defender Exploit Guard\Network Protection\Blocked URLs – Supprime ou modifie les URL bloquées pour permettre la communication C2.
  • Windows Defender Exploit Guard\ASR\Rules – Désactive certaines règles ASR susceptibles de détecter le comportement du maliciel.
Pourquoi c'est important :

  • Évasion : La désactivation de Network Protection et des règles ASR aide le maliciel à éviter la détection.
  • Persistance : L'ajout d'exclusions permet au maliciel de stocker des fichiers et de modifier des paramètres système sans être bloqué.
  • Communication C2 : La suppression des URL bloquées garantit que le maliciel peut se connecter à son serveur C2 sans interruption.
  • Contournement des ransomwares : La modification de l'accès aux dossiers contrôlés aide à contourner les mécanismes de protection contre les ransomwares.

Référence visuelle :

Windows Defender Exploit Guard de RedLine Stealer Vue Binary Ninja montrant plusieurs chaînes Windows Defender Exploit Guard.

Conclusion

Cette analyse a permis de découvrir RedLine Stealer, un voleur d'informations basé sur .NET qui combine des techniques d'évasion avancées, plusieurs serveurs C2 et des capacités complètes de vol de données.

Points clés :

  • Communication C2 : C2 principal à 198.46.86.63 et C2 de secours à tempuri.org.
  • Stockage du payload : Le bloc mémoire PAGE_READWRITE de 7200 KB contient le payload principal.

  • Contournement de Defender : Manipule les paramètres de Windows Defender Exploit Guard (Network Protection, ASR, Controlled Folder Access).
  • Configuration .NET : Utilise des sections de configuration .NET standard pour la gestion des paramètres.
  • Vol de données : Vole les identifiants, cookies, portefeuilles de cryptomonnaies et informations système.

Recommandations de détection :

Télécharger l’outil