
 usbarmory/gotee-example
GoTEE - exemple d'application

Le framework GoTEE implémente l'instanciation concurrente d'unikernels basés sur TamaGo en modes privilégié et non privilégié, interagissant entre eux via le mode moniteur et des appels système personnalisés.
Avec ces capacités, GoTEE implémente des Trusted Execution Environments (TEE) basés sur TamaGo, apportant la sûreté mémoire, la commodité et les capacités de Go à l'exécution bare metal au sein de l'ARM TrustZone Secure World ou des RISC-V Supervisor Execution Environments.
GoTEE peut superviser des Trusted Applets autonomes écrits en Go pur, Rust ou C, implémentant l'API GoTEE, ainsi que tout système d'exploitation capable de s'exécuter en ARM TrustZone Normal World ou en RISC-V S-mode, comme Linux.
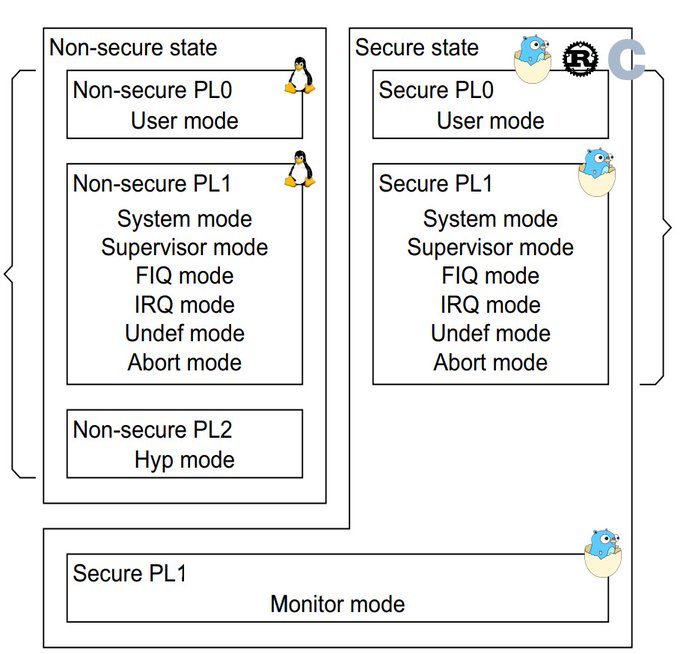
Contextes d'exécution isolés pour l'ARM User mode, le TrustZone Normal World ou le RISC-V Supervisor Mode
API pour l'implémentation d'un Trusted OS (gestionnaires de Syscall, JSON-RPC et exceptions)

La documentation principale, qui comprend un tutoriel, se trouve sur le wiki du projet.
La documentation de l'API du package se trouve sur pkg.go.dev.
Le tableau suivant résume les SoC et cartes actuellement pris en charge.
| SoC | Board | SoC package | Board package |
|---|---|---|---|
| NXP i.MX6ULZ | USB armory Mk II | imx6ul | usbarmory/mk2 |
| NXP i.MX6ULL | MCIMX6ULL-EVK | imx6ul | mx6ullevk |
| SiFive FU540 | QEMU sifive_u | fu540 | qemu/sifive_u |
Dans la nomenclature TEE, l'unikernel privilégié est communément appelé Trusted OS, tandis que celui non privilégié représente un Trusted Applet.
L'exemple GoTEE démontre le fonctionnement concurrent d'unikernels Go agissant comme Trusted OS, Trusted Applet et Main OS.
[!WARNING] Le système d'exploitation principal peut être n'importe quel OS « riche » (par exemple Linux) ; TamaGo est simplement utilisé pour un exemple autonome. Il en va de même pour l'Applet de confiance qui peut être n'importe quelle application bare metal capable de s'exécuter en mode utilisateur et d'implémenter l'API GoTEE, comme des programmes C ou Rust autonomes.
Un exemple en Rust peut être utilisé en remplaçant
trusted_applet_gopartrusted_applet_rustlors de la compilation.
La combinaison d'exemple OS de confiance/applet effectue des tests basiques d'exécution concurrente de trois TamaGo unikernels à différents niveaux de privilège :
L'OS principal rend la main via un appel au moniteur.
L'Applet de confiance dort pendant 5 secondes avant de tenter de lire la mémoire de l'OS de confiance, ce qui déclenche une exception traitée par le superviseur qui termine l'Applet de confiance.
L'interface syscall de GoTEE est implémentée pour la communication entre l'OS de confiance et l'Applet de confiance.
Lorsqu'elle est lancée sur le USB armory Mk II, l'application d'exemple est accessible via SSH à travers Ethernet over USB (protocole ECM, pris en charge sur les hôtes Linux et macOS) :
$ ssh [email protected]
tamago/arm • TEE security monitor (Secure World system/monitor)

allgptr                                          # memory forensics of applet goroutines
csl                                              # show config security levels (CSL)
csl             <periph> <slave> <hex csl>       # set config security level (CSL)
dbg                                              # show ARM debug permissions
exit, quit                                       # close session
gotee                                            # TrustZone example w/ TamaGo unikernels
help                                             # this help
linux           <uSD|eMMC>                       # boot NonSecure USB armory Debian base image
lockstep        <fault %>                        # tandem applet example w/ fault injection
peek            <hex offset> <size>              # memory display (use with caution)
poke            <hex offset> <hex value>         # memory write   (use with caution)
reboot                                           # reset device
sa                                               # show security access (SA)
sa              <id> <secure|nonsecure>          # set security access (SA)
stack                                            # stack trace of current goroutine
stackall                                         # stack trace of all goroutines

>
L'exemple peut être lancé avec la commande gotee qui démarre le Main OS
deux fois afin de démontrer le comportement avant et après l'application des
restrictions TrustZone en utilisant de vrais périphériques matériels.
De plus, la commande linux peut être utilisée pour démarrer
l'image de base Debian pour USB armory
en tant que système d'exploitation principal Non-secure.
[!NOTE] Seules les versions de l'image de base Debian pour USB armory >= 20211129 sont prises en charge pour le fonctionnement Non-secure.






