
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
317 résultats
KsDumper-11 preview

KsDumper-11

GitHubmastercodeon314/ksdumper-11

Une renaissance du classique et légendaire KsDumper
memory-forensicsexploitationreverse-engineering+1
589
il y a 1 an
volatility-plugins preview

volatility-plugins

GitHubwithsecurelabs/volatility-plugins

Plugins Volatility pour la forensique mémoire, incluant la détection des techniques d'évasion de scan mémoire Gargoyle.
memory-forensicsforensicsmalware-analysis+2
11il y a 8 ans
dotnet-gargoyle preview

dotnet-gargoyle

GitHubwithsecurelabs/dotnet-gargoyle

Un équivalent .NET spirituel de la technique d'évasion de scan mémoire Gargoyle

memory-forensicsmalware-analysisred-teaming
51il y a 7 ans
radare2-scripts preview

radare2-scripts

GitHubwithsecurelabs/radare2-scripts

Collection de scripts radare2 pour l'analyse de malwares : extraire des binaires de dumps mémoire, patcher les en-têtes PE et décoder les imports de…
memory-forensicsreverse-engineeringshellcode+3
32il y a 8 ans
memory-carving-scripts preview

memory-carving-scripts

GitHubwithsecurelabs/memory-carving-scripts

Scripts pour extraire des informations utiles à partir de dumps mémoire infectés
memory-forensicsforensicsmalware-analysis+2
10il y a 8 ans
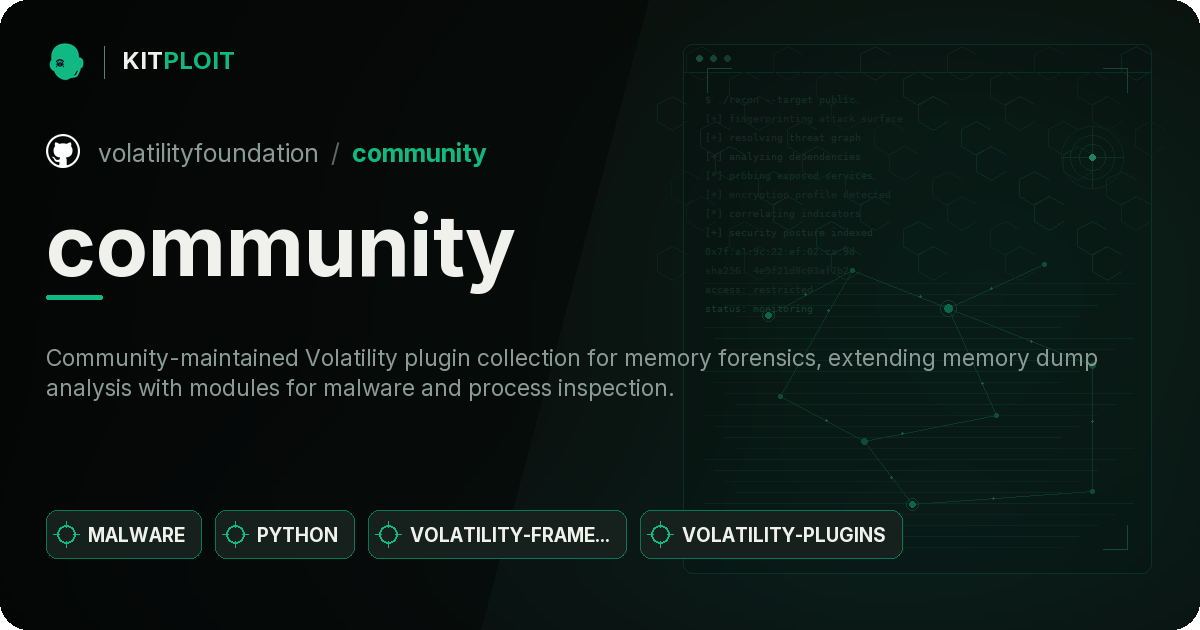
copyfail-dfir preview

copyfail-dfir

GitHubledlight33/copyfail-dfir

# Analyse DFIR interactive de CVE-2026-31431 (Copy Fail) — de l'alerte SIEM au verdict confirmé. Commandes Volatility 3 réelles, méthodologie…
memory-forensicsvulnerability-analysisdigital-forensics+2
2il y a 5 mois
community preview

community

GitHubvolatilityfoundation/community

Collection de plugins Volatility maintenue par la communauté pour la forensique mémoire, étendant l'analyse des dumps mémoire avec des modules pour…
memory-forensicsmalware-analysisdigital-forensics
378il y a 6 ans
dwarf2json preview

dwarf2json

GitHubvolatilityfoundation/dwarf2json

Convertir les informations de symboles et de types ELF/DWARF en JSON intermédiaire de vol3
memory-forensicsreverse-engineeringdigital-forensics+2
161il y a 1 an
LiME preview

LiME

GitHubjtsylve/lime

Module noyau pour l'acquisition de mémoire volatile sur des appareils Linux et Android, produisant des captures fiables sur le plan forensique, vers…

memory-forensicsforensicsmobile-forensics+2
2.0kil y a 6 mois
libpeconv preview

libpeconv

GitHubhasherezade/libpeconv

Bibliothèque personnalisée de chargement et de manipulation de PE pour le mappage manuel, le hooking d'IAT, le vidage mémoire et la reconstruction…

memory-forensicsreverse-engineeringshellcode+4
1.4kil y a 5 mois
awesome-incident-response preview

awesome-incident-response

GitHubmeirwah/awesome-incident-response

Index organisé d'outils de réponse aux incidents et de forensique numérique (DFIR), incluant la forensique de la mémoire et des disques, la collecte…

disk-forensicsmemory-forensicsforensics+9
9.4kil y a 2 mois
timesketch preview

timesketch

GitHubgoogle/timesketch

Plateforme collaborative d'analyse de timelines forensiques pour l'ingestion, la recherche et l'annotation de journaux d'événements, afin d'appuyer…

disk-forensicsioc-managementmemory-forensics+7
3.4kil y a 10 jours
avml preview

avml

GitHubmicrosoft/avml

Outil portable d'acquisition de la RAM sous Linux pour la forensique et la réponse aux incidents, capturant des images compatibles LiME avec…

memory-forensicsforensicsdigital-forensics+1
1.1kil y a 6 jours
memory-forensic preview

memory-forensic

GitHubsecurityronin/memory-forensic

Parcourez n'importe quel dump mémoire. Trouvez ce qui est caché. Forensique du noyau Linux + Windows à partir d'un seul binaire Rust statique — aucun…
ioc-managementmemory-forensicsnetwork-forensics+7
13il y a 1 mois
Dropper-GCleaner-C2-Infrastructure-Kernel-Driver-PowerShell-Conhost-Payload-Analysis preview

Dropper-GCleaner-C2-Infrastructure-Kernel-Driver-PowerShell-Conhost-Payload-Analysis

GitHubkaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis

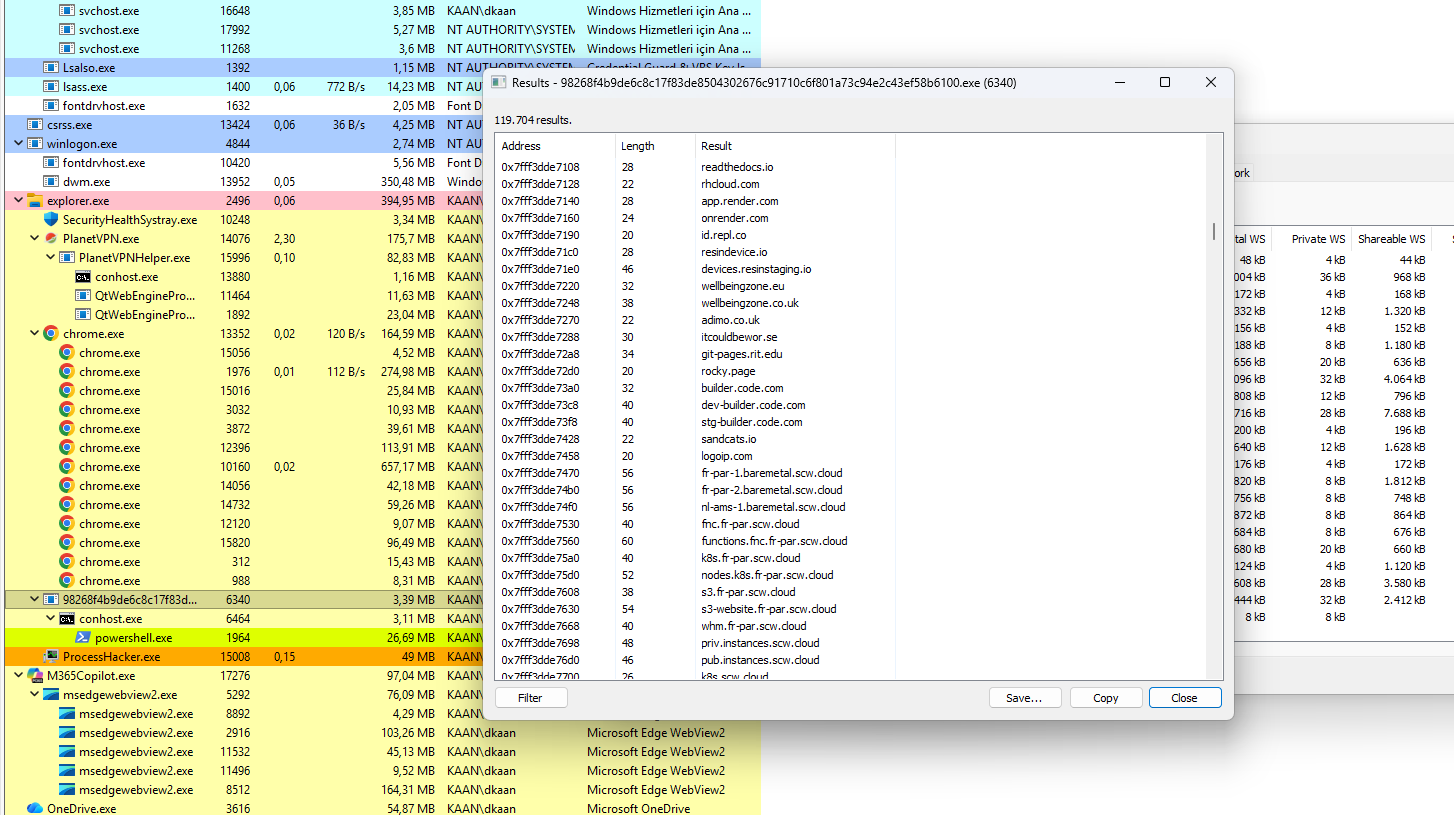
Analyse en rétro-ingénierie du dropper GCleaner, un malware qui utilise une infrastructure C2 résiliente, le chargement de pilotes noyau, l'exécution…
privilege-escalationmemory-forensicspersistence-mechanisms+6
5il y a 1 mois
memdumper preview

memdumper

GitHubcenobyte-vincit/memdumper

Exploite les entitlements de débogueur de macOS et DYLD_INSERT_LIBRARIES pour dumper ou rechercher la mémoire d'un processus en cours d'exécution…
memory-forensicsids-ips-evasioninformation-gathering+4
1il y a 1 mois
RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis preview

RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis

GitHubkaandemir993/redline-stealer-c2-defender-bypass-payload-analysis

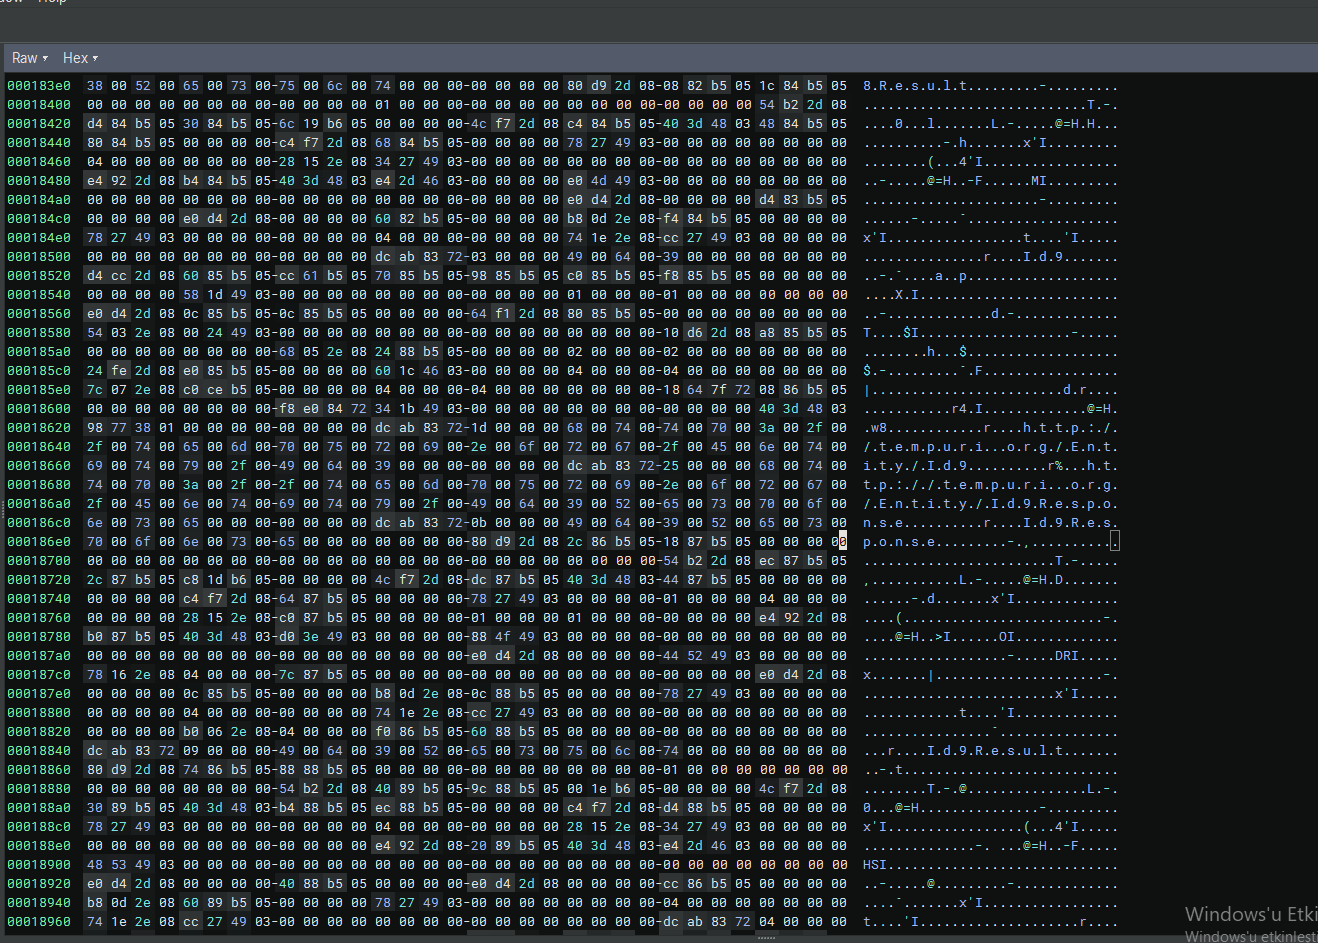
Analyse de rétro-ingénierie de RedLine Stealer, un voleur d'informations basé sur .NET qui utilise des domaines C2 (198.46.86.63, tempuri.org), un…

memory-forensicspersistence-mechanismsreverse-engineering+4
1il y a 1 mois
keepass-exfil-forensics preview

keepass-exfil-forensics

GitHubpugazhendii22/keepass-exfil-forensics

Writeup de forensique réseau + outillage pour un challenge DFIR TryHackMe : inverse une chaîne d'exfiltration hex→Base64→XOR à partir du trafic PCAP,…

packet-sniffing-analysispassword-crackingmemory-forensics+6
il y a 1 mois
Précédent123…18Suivant